Hackers amenazan con atacar PSN y Xbox Live esta Navidad


europapress.- Xbox Live y Playstation Network han vuelto a recibir amenazas por parte de un grupo de hackers, que aseguran que planean atacar un año más por Navidades ambas plataformas.

Si el año pasado fue el grupo llamado Lizard Squad el que llevó a cabo ataques contra las consolas de Microsoft y Sony, esta vez es el grupo conocido como Phantom Squad el que amenaza con repetir los ataques estas Navidades.
Pero no se limitan únicamente a la Playstation Network y a la Xbox Live, también han dicho que entre sus objetivos están 'Call of Duty: Black Ops 3', 'Grand Theft Auto V' y 'Star Wars: The Old Republic'. Aseguran, además, que ya han comenzado con estos ataques.

Si el año pasado Lizard Squad aseguró que llevaba a cabo estas acciones para obligar a las empresas a mejorar su seguridad, Phantom Squad, que no tiene relación con el grupo anterior, afirma que ha tomado esta decisión “porque la ciberseguridad no existe”.
En su cuenta de Twitter, dicen que Microsoft y Sony no utilizan su dinero para mejorar su seguridad y que hasta que “no abran sus ojos, Xbox Live y PSN seguirán siendo vulnerables”.


Malware nuevo y mejorado afecta a Microsoft Office


computerhoy.- Los investigadores de seguridad informática de McAfee Labs advierten que los macrovirus, un tipo de malware muy extendido en la década de los 90, han reaparecido y está volviendo a ser utilizado de manera masiva por los ciberdelincuentes.

Los macrovirus son piezas de código embebido que se ocultan en documentos Word y otros sistemas de procesamiento de datos. Si está conectado a un archivo de Microsoft Office, por lo general están escritos en Visual Basic de Aplicaciones.
Cuando el usuario abre los archivos, se ejecuta el código malicioso que infecta el ordenador de la víctima. Una vez activado, el virus se propaga de manera automática al utilizar el programa de redacción de textos o tablas, y no sólo contagia al fichero abierto al principio, sino también a los demás documentos a los que se hace solicitudes directas.  

Después de detectar la amenaza hace 20 años, Microsoft cambió la configuración de Office para que por defecto no se permita la ejecución de macros. 

Sin embargo, en la actualidad muchas grandes empresas utilizan macros, por lo que son vulnerables a este tipo de malware. Esto ha propiciado la reaparición de los macrovirus, que se envían como archivos adjuntos en correos spam. 

Los investigadores de MacAfee Labs señalan que han detectado un gran aumento del malware macro y ahora se encuentra en sus niveles más altos de los últimos seis años. 


Cómo evitar el malware macro.

Los macrovirus de nueva generación han sido optimizados y se han vuelto más eficientes y flexibles gracias a la utilización de características como PowerShell. 
Para evitar infectarse con este tipo de malware, es recomendable tener en cuenta los siguientes puntos:
  • Mantener actualizado tanto el sistema operativo como Microsoft Office con los últimos parches de seguridad. 
  • Utilizar un programa antivirus y configurarlo para que analice todo el correo electrónico y los archivos adjuntos.
  • Evitar las descargas automáticas de ficheros y las opciones para abrirlos directamente. 
  • No abrir documentos adjuntos recibidos por correo electrónico de forma inesperada y configurar la seguridad del navegador en el máximo nivel.
  • Buscar pings de direcciones IP como 1.3.1.2. ó 2.2.1.1., etc., desde los ordenadores internos.
  • Extremar la precaución al abrir documentos vacíos que solicitan habilitar los macros. 

Microsoft abre recompensas por errores en .NET Core y ASP.NET


Microsoft ha inaugurado hoy un programa de recompensas para .NET Core y ASP.NET Beta, los cuales son parte de la suite de desarrollo de Visual Studio.

El programa permanecerá abierto hasta el 20 de enero y pagos oscilan entre $500 y $15,000 USD.

Microsoft dijo que sólo los errores en tiempo de ejecución (runtime) del núcleo .NET [CoreCLR] y versiones beta de ASP.NET son elegibles.

"Esta recompensa es particularmente interesante porque las librerías y funciones incluidas en .NET permiten a los desarrolladores escribir sus propios programas con gran seguridad y estabilidad, cada vez más en muchos sistemas operativos", escribió Jason Shirk, director del Centro de Respuesta de Seguridad de Microsoft (MSRC) en un blog publicado hoy. "Esto va a extender a todas las plataformas soportadas, incluyendo inicialmente Linux y OS X, con algunas exclusiones actuales a plataformas no Windows."
Incluyendo el anuncio de hoy, Microsoft ahora tiene cuatro programas abiertos. Una recompensa de los servicios en línea se abrió 23 de septiembre 2014 y se aplica a las vulnerabilidades encontradas en los servicios en línea elegibles de Microsoft como Office 365 y servicios de Azure. Este es un programa en curso para la Mitigation Bypass Bounty y el Bounty for Defense. Microsoft pagará hasta $ 100,000 en las dos últimas recompensas, mientras que la recompensa servicios en linea pagará hasta $ 15.000.

Los programas de Core .NET Y ASP.NET beta de hoy son los segundos programas de Microsoft en las vulnerabilidades individuales de software. Hasta el Bounty Online Services, Microsoft se había centrado principalmente en el pago de nuevas técnicas defensivas y explotar mitigaciones, optando por mantenerse alejado de la investigación ofensiva estrictamente gratificante.
Microsoft ya ha entregado una serie de premios de seis cifras en el Bounty for Defense y el Mitigation Bypass a investigadores que han explotado con éxito exploits mitigados de Windows, incluyendo ASLR, DEP, SEHOP y más, así como recompensar a un investigador con $200.000 por una nueva técnica para defenderse de ataques de programación orientada a retornos (ROP).

Hacker instala Windows 95 en su smartwatch


xataka.- Si te quejas del control y funcionamiento de tu smartwatch (o el que estás pensando en comprar algún día), o quizás de sus posibilidades limitadas, ¿querrías tener todo un sistema operativo de escritorio en tu muñeca?
¿Qué tal Windows 95? Un usuario, Corbin Davenport, se ha lanzado a probar a instalar este mítico sistema en su smartwatch Gear Live. La prueba ha resultado a medias, pues las aplicaciones no se ejecutan correctamente y los 512 MB de memoria RAM del reloj de Samsung no son aprovechadas por el emulador usado en esta prueba, que se queda sin memoria suficiente para correr de forma fluida.


Seguramente Windows 95, y más de esta forma, no las tenga todas consigo para triunfar en un smartwatch, pero, ¿y los juegos? Fíjate si no en este intento del mismo valiente para conseguir ejecutar Minecraft en su smartwatch.


Como detectar contraseñas débiles en Active Directory

Un problema serio con Active Directory (AD), establecido en las políticas de contraseñas es, que si bien es necesaria la complejidad de la contraseña, los atacantes (incluyendo pruebas de penetración) pueden encontrar fácilmente contraseñas de usuario débiles durante una visita, que los administradores de TI o de los oficiales de seguridad no tienen forma de descubrir de forma automática.

Anatomia del ataque

No hay visibilidad sobre que tan fuertes o débiles son las contraseñas de usuario en realidad.

Contraseñas simples y muy comunes, como "Verano2015", "Octubre2015", "password123", "[nombre de la empresa] + [año]", "[-password-en-el-empresa-compartida-conocida]", etc. ., todos cumplen los requisitos regulares de longitud de la contraseña y la complejidad, pero en la práctica son contraseñas extremadamente débiles y probablemente una de las primeras que un atacante probaría.

Fuerza bruta y ataques al NTDS.DIT

Un llamado ataque "fuerza bruta" se puede realizar de dos maneras diferentes. El método más conocido es el ataque a una cuenta de usuario dada, donde el atacante intenta diferentes combinaciones de contraseñas. En la mayoría de los entornos esto conduce a que la cuenta de usuario sea bloqueada después de un par de intentos y termina el ataque.
Una mejor versión del ataque "fuerza bruta" es probar una contraseña débil y ampliamente utilizada, por ejemplo, "Verano2015" contra todas las cuentas de usuario en el ambiente (también llamada "fumigación de contraseña" o "password spraying"). Este método lo más a menudo conduce a un inicio de sesión exitoso sin que ninguna cuenta sea bloqueada - especialmente en entornos en los que los usuarios no están debidamente capacitados en la generación de contraseñas seguras.


Obteniendo con anterioridad políticas en el uso de la contraseña y fuerza en un entorno de AD, que se ha hecho mediante la extracción de datos del archivo NTDS.DIT ​​de un controlador de dominio, que es un proceso bastante tedioso y manual.

Con un nuevo módulo de PowerShell, DSInternals, ahora es posible analizar las contraseñas "en la marcha", en un entorno real, suponiendo que haya (adquirida) los permisos adecuados (equivalente a "domain admin" o "domain controller"). Si alguna vez has usado la herramienta DCSync, de reciente inclusión en Mimikatz, este módulo PS ofrece la misma funcionalidad.
getbADPasswords

El investigador de seguridad Jakob H. Heidelberg, ha automatizado este ataque por medio de un script en Powershell que utiliza parte de la funcionalidad en el nuevo módulo PS. La intención es permitir a los administradores y oficiales de seguridad descubrir contraseñas débiles (o malas) activas en el controlador de dominio - antes de que los atacantes lo hagan.


Más información y el código en si, puedes encontrarlo en Github.

Utiliza aplicaciones de Windows en un Android, una realidad cercana


De lo mejor de estos ultimos tres años, se ha hablado sobre el funcionamiento de Wine en Android para traer programas x86 de Windows a los teléfonos/tabletas Android, y apunta a que va a ser una realidad. CodeWeavers está planeando lanzar CrossOver para Android antes del fin de año.
Esto permitirá que los binarios nativos de Windows que se puedan ejecutar en Android, pero se limitan a Android-x86 debido al esfuerzo requerido en la emulación de código x86 de Windows en ARM.


La versión preliminar de tecnología será gratuita y una vez publicada los parches de código abierto se gestionaran en Wine.

Microsoft aclara la polémica de la privacidad en Windows 10

A través de una entrada en su blog, Microsoft ha aclarado alguno de los puntos en torno a la polémica de la privacidad en Windows 10.


No falla, nueva versión de Windows, y salta la polémica. El debate público, más allá de las bondades de Windows 10, se ha ido encaminando ante una supuesta falta de privacidad en el nuevo S.O. de Microsoft, que hemos explicado en varias ocasiones pero que ha traigo más cola de la que se esperaba. Tanto que la compañía ha tenido que salir a la palestra a explicar qué está sucediendo, y las razones por las que no tenemos que preocuparnos por nuestra privacidad.

Ha sido Terry Myerson, vicepresidente ejecutivo de Windows y dispositivos, en una entrada en el blog oficial de la compañía quien ha intentado explicar algunas de las dudas que tienen los usuarios respecto a la privacidad para dejar claro que este es el factor más importante para la compañía.
La confianza es un pilar fundamental de nuestra visión de la Computación Personal, y sabemos que nos la tenemos que ganar. Nos hemos tomado el tiempo suficiente para ampliar la documentación sobre nuestro enfoque [de la privacidad].
De esta forma, la compañía ha aclarado que toda información del usuario se divide en tres niveles: los datos de seguridad y fiabilidad, los datos de personalización y los datos publicitarios, de forma que estos datos solo incluyen un conjunto identificadores, como pueden ser el identificador único del dispositivo, el tipo de dispositivo y los fallos de las aplicaciones, todo de forma anónima.
Recopilar estos datos permite a Microsoft mejorar su base de datos de localizaciones, antenas de telefonía móvil y puntos de acceso Wi-Fi, pero en ningún caso guarda los datos que identifican a la persona, de forma que todo lo recopilado, además de ser opcional, solo se utiliza para mejorar los servicios de cara a los usuarios:

Desde el principio, hemos diseñado Windows 10 con dos principios de privacidad en mente:
1. Windows 10 recoge la información para que los productos y servicios funcionen mejor para el usuario.
2. El usuario tiene el control y la capacidad de determinar qué información se recopila.
Lógicamente hay algunas funcionalidades que requieren sí o sí de los datos del usuario, como por ejemplo Cortana o la recomendación de contactos, o el diccionario personalizado y la sugerencias de texto y autocorrecciones, además de su visualización en otras aplicaciones, por poner dos ejemplos sencillos. De forma que el sistema, al igual que sucede en Android, iOS o OS X, necesita agrupar esos datos del usuario para que las apps puedan visualizarlos en torno a las necesidades del usuarios:
Aspiramos a ofrecer una experiencia de Windows encantadora y personalizada para darle acceso a los servicios en línea, como Outlook, Onedrive, Cortana, Skype, MSN y Windows Store, para personalizar tu experiencia en Windows, para ayudarte a mantener sus preferencias y los archivos sincronizados en todos tus dispositivos, para ayudar a mantener su dispositivo actualizado y para que podamos hacer funcionar las características de Windows que te gustan.
Como vemos, la mayoría de datos recogidos y de las polémicas de la privacidad en Windows 10, cuyas opciones son totalmente opcionales para el usuario y pueden ser desactivar en cualquier momento, no son diferentes a los de cualquier sistemas operativo, por lo que no hay de que preocuparse, al menos no más que si utilizas Google, Android, iOS o OS X.
Y por cierto, no podía faltar el golpe a Google:
A diferencia de otras plataformas, no importa las opciones de privacidad que usted elija, ni Windows 10 ni ningún otro software de Microsoft escanea el contenido de su correo electrónico u otras comunicaciones o archivos con el fin de ofrecer publicidad dirigida.

Microsoft pelea contra el gobierno de EU por proteger TU información


Una corte de apelaciones analiza si el gigante debe entregar emails almacenados en un servidor en el extranjero.

siliconnews.- Otro caso judicial se suma a la serie de litigios escrutados por las grandes tecnológicas de Estados Unidos en la batalla legal por la privacidad de sus usuarios.

El caso en concreto atañe a Microsoft, que se niega a proporcionar los datos demandados por una orden judicial, que solicita los emails de una persona, guardados en un servidor en Irlanda, como parte de un caso de drogas, informa Reuters.
Según el argumento de Microsoft, las autoridades de EEUU podrían ser incapaces de oponerse si gobiernos de otros países acuden a compañías del sector reclamando con órdenes judiciales los correos almacenados en territorio estadounidense. Alertan de consecuencias en la política exterior, y de amenaza a la privacidad de los ciudadanos estadounidenses. La administración se defiende alegando que es más una citación que no una orden de búsqueda física.

El año pasado, una corte federal ya dictaminó que el gigante del software debía entregar los correos, dado que era la compañía que permitía el acceso a la información, independientemente de donde estuviese el servidor que los alojaba. Se trata del primer caso en el que una corporación estadounidense se enfrenta a una petición de datos almacenados en el exterior. Las empresas tech del país extendieron la práctica de construir servidores en el extranjero con el fin de acelerar el servicio para sus clientes de fuera.

La postura de Microsoft ha sido respaldada por unas 100 organizaciones e individuos, en una postura conjunta contra los requerimientos legales de proveer datos de los usuarios. Otras compañías de EEUU han alertado ya de que sus negocios se podrían ver afectados si los usuarios temían que sus datos personales podrían ser reclamados por las autoridades del país independientemente de donde vivan.

Windows es responsable del 80% de las infecciones de Malware


Muchos equipos basados en Windows utilizan redes móviles para conectarse a Internet, que es, según Alcatel-Lucent, el principal foco de infección de malware. La mayoría de infecciones detectadas son adware adherido a juegos o software libre.
computerworld.- La cuota de Microsoft en el mercado de dispositivos móviles no es elevada, pero sí lo es en la cantidad de infecciones que se producen a través de redes móviles. Según el estudio de Alcatel-Lucent, en junio los dispositivos Windows fueron el origen del 80 por ciento de las infecciones de malware localizado en hardware que dependía de redes móviles para conectarse a Internet. La cuota de Android sobre el total de infecciones ha disminuido hasta aproximadamente el 20 por ciento, mientras que los porcentajes en iOS y otros sistemas operativos fueron prácticamente insignificantes.


Estos son los datos que ha generado con los escaneos realizados con su tecnología Motive Security Guardian, que está desplegada a nivel mundial y que monitoriza el tráfico de más de 100 millones de dispositivos.

Como explica PCWorld.com, el dato puede sorprender si tenemos en cuenta que la penetración de Windows en dispositivos móviles es todavía baja (no llega a los dos dígitos). Por ejemplo, los smartphones con sistema Windows supusieron el 2,6 por ciento de los vendidos en 2015, según los últimos datos de IDC al respecto.

La explicación es sencilla. La gran mayoría son PCs tradicionales, principalmente ordenadores portátiles, utilizan una red móvil para conectarse, en lugar de una red fija de cobre o fibra óptica. Este es el principal foco de infección, según el análisis de Alcatel-Lucent,  que señala que a medida que las redes móviles se convierten en redes de acceso para muchos PC Windows, el malware se mueve con ellos.

En cambio, Android, otro foco de infección habitual, ha reducido sus porcentajes, en gran medida por los esfuerzos de Google de eliminar aplicaciones inoculadas con malware. La disminución de las tasas de infección detectadas en equipos Android confirma que esta estrategia ha funcionado.

Por último, la mayoría de las infecciones detectadas por Alcatel-Lucent en dispositivos Windows son adware adherido a juegos o software libre.

Microsoft Arregla Fallo en Componente Gráfico que ya se Encontraba Bajo Ataque

Microsoft arregló hoy una vulnerabilidad en un componente de gráficos presentes en Windows, Office y Lync que ha sido atacada públicamente, y es una de las cinco vulnerabilidades parcheadas este mes que se han divulgado públicamente.

Imagen: Threatpost
Microsoft lanzó una docena de boletines hoy, cinco de ellos clasificados como críticos, incluyendo actualizaciones independientes para Internet Explorer y el nuevo navegador Edge en Windows 10, el segundo mes seguido que Edge ha sido parchado desde que fue liberado.

El boletín de Microsoft de Componentes Gráficos , MS15-097, arregla 11 vulnerabilidades. La máxima prioridad debe ser CVE-2015-2546, un error de corrupción de memoria que conduce a la elevación de privilegios y que se encuentra bajo ataque. Microsoft calificó el fallo como "Importante", probablemente porque dijo el atacante tendría que estar conectado a una máquina Windows vulnerable y ejecutar código; no dio más detalles sobre los ataques o cuando se dio a conocer la vulnerabilidad. Se informó por el investigador de FireEye, Wang Yu.

"Un atacante que aprovechara la vulnerabilidad podría ejecutar código arbitrario en modo kernel", dijo Microsoft en su aviso.

Una segunda vulnerabilidad de ejecución de código remoto de desbordamiento de búfer aparece en el boletín, CVE-2015-2510, fue calificada como "crítica" y se encontró en Office y la plataforma de comunicaciones Lync.

El boletín también contiene una serie de parches para vulnerabilidades en Windows y la Biblioteca de Windows Adobe Type Manager, arreglando cómo el software se encarga de las fuentes y temas OpenType en el controlador de fuente que podría dar lugar a fallos del sistema o la elevación de privilegios, dijo Microsoft.

MS15-094, por su parte, repara 17 errores en Internet Explorer, la mayoría de los cuales permiten la ejecución remota de código si un usuario visita un sitio web comprometido y hospeda código de ataque con IE.

IE7-EI11 se ven afectados por este boletín y una serie de vulnerabilidades se han arreglado en el navegador, incluyendo errores de divulgación de información, problemas de corrupción de memoria y una escalada de privilegios. Sólo un defecto, CVE-2015-2542, se ha informado de forma pública; que sólo afecta IE 10 y 11 e IE 11 en Windows 10.

Microsoft también reparado el nuevo navegador Edge por segundo mes consecutivo. Edge es el reemplazo de Internet Explorer en equipos con Windows 10, el boletín, MS15-095,  da solución a cuatro vulnerabilidades de corrupción de memoria, de las cuales todas se consideran como críticas. La misma vulnerabilidad en Internet Explorer también está presente en Edge, dijo Microsoft.

También se arreglaron vulnerabilidades críticas de Windows Journal en MS15-098; esos bugs abrian la puerta a ataques de ejecución remota de código y si las víctimas eran engañadas para que abrieran un archivo Journal malicioso de un correo electrónico o página web. Cinco vulnerabilidades fueron arregladas en Windows Journal, incluyendo la de bajo riesgo de denegación de servicio.

Microsoft también lanzó un boletín crítico para vulnerabilidades de ejecución remota de código en Office. MS15-099 parcha cuatro errores de corrupción de memoria en el software de Office que se remontan a Office 2007 Service Pack 3, así como una vulnerabilidad de cross-site scripting de suplantación en Microsoft SharePoint Foundation 2013. Ninguno de los errores se han divulgado o han sido explotados públicamente, dijo Microsoft.

El resto de los boletines calificados como "importante" por Microsoft:

MS15-096 parcha una vulnerabilidad de denegación de servicio en Active Directory que requiere acceso local
MS15-100 parcha una vulnerabilidad en Windows Media Center que permite la ejecución remota de código si se abre un enlace Media Center malicioso (.mcl).
MS15-101 parcha vulnerabilidad de elevación de privilegios en el .NET Framework si la víctima se ejecuta una aplicación maliciosa en un sistema vulnerable.
MS15-102 parcha elevación de vulnerabilidades de privilegio en la Gestión de tareas de Windows que suceden cuando Windows no puede validar y hacer cumplir los niveles de suplantación o ciertas interacciones del sistema de archivos.
MS15-103 parcha vulnerabilidad de divulgación de información de Microsoft Exchange Server si se explota a través de Outlook Web Access.
MS15-104 parcha elevación de vulnerabilidades de privilegio en Skype for Business Server y Microsoft Lync Server.
MS15-105 parcha una vulnerabilidad de bypass de seguridad en Windows Hyper-V, donde el código malicioso podría obligar a Hyper-V a aplicar incorrectamente lista configuraciones de control de acceso.

Google, Netflix, Microsoft, Mozilla, Amazon unen sus fuerzas para matar Flash


Un nuevo formato de vídeo abierto será desarrollado después de una alianza de los grandes de la web.

Pese a que Flash está muriendo y que la mayoría de los navegadores es compatible con la reproducción de vídeo con HTML5, aún queda un tema espinoso que tratar para resolver de una vez por todas, el problema del streaming en Internet.
Estoy hablando del formato de vídeo; no hay un verdadero estándar, y esto significa que cada compañía apuesta por un formato diferente dificultando la expansión de HTML5 en Internet. Muchos desarrolladores prefieren quedarse con lo que saben que funciona en vez de arriesgarse con un formato y dejar fuera a la mitad de sus usuarios.

El nuevo formato de vídeo abierto pretende ser el nuevo estándar de la web


Por eso nace la Alliance for Open Media (Alianza por los medios abiertos), compuesta por importantes compañías del sector. En la lista nos encontramos a Google, Microsoft, Mozilla, Amazon, Netflix, Cisco, e Intel. Todos con la misma idea, crear un formato de vídeo abierto que todo el mundo pueda usar libremente.

Es muy pronto para saber los detalles técnicos de este formato, pero sí que se han dado a conocer los objetivos:
  • Facilitar la interoperabilidad y ser abierto
  • Debe estar optimizado para la web
  • Ser escalable para que podamos verlos sin importar el ancho de banda que tengamos o el dispositivo que usemos
  • Optimizado para el hardware y que necesite pocos recursos
  • Capaz de ofrecer vídeo en tiempo real en alta calidad de manera consistente
  • Y que pueda ser usado para contenido comercial y no comercial, incluyendo el contenido generado por los usuarios

Está claro que el mensaje que manda esta alianza es que quiere un formato de vídeo sin ataduras, con el que todo tipo de usuarios, desde aficionados hasta empresas, puedan crear contenido sin miedo. Por eso sus creadores no pedirán pagos para usar el formato, que además será abierto.

Es interesante que compañías que se dedican al streaming como Netflix y Amazon estén involucradas en el proyecto, por varias razones. Primero de todo, si sus servicios adoptasen el formato este alcanzaría a millones de usuarios de golpe; pero además también nos dice que la protección del contenido tendrá importancia. De hecho en el anuncio inicial se afirma que el cifrado de contenido formará parte de la especificación del formato.

¿Tendrá éxito este formato? ¿Se basará en los códecs VP9 y VP10 de Google? Son preguntas que podremos responder en los próximos meses.

No podrás descargar algunos torrent si usas Windows 10


(adslzone) - Hay miedo en torno a Windows 10, y ya es una evidencia. El sistema operativo recién lanzado por Microsoft recolecta demasiada información por defecto, lo que no sólo asusta a usuarios, sino también a administradores de algunos portales web. En este caso hablamos de descargas P2P, de trackers, y de cómo los usuarios de Windows 10 son vetados por precaución. La piratería teme que Microsoft use Windows 10 como arma arrojadiza.
Es un hecho singular, qué duda cabe, y la medida la han iniciado los administradores del tracker iTS. No quiere esto decir que los usuarios de Windows 10 no vayan a poder descargar todo lo que les venga en gana, dado que sólo se trata de un único tracker que, por el momento, ha decidido dar la espalda a Windows 10. Ahora bien, el revuelo en torno a Windows 10 está tomando una dimensión que no habíamos visto nunca antes, y los ajustes de privacidad suponen un importante problema no sólo para usuarios, sino también para administradores web.

Algunos administradores de trackers .torrent están bloqueando usuarios de Windows 10, mientras otros ya han asegurado que están considerando hacerlo, y el problema con este sistema operativo no es otro sino la cantidad de información que recolecta. Y es que, según su postura, no efectuar el bloqueo supone un riesgo, en la medida en que cierta información se podría compartir con compañías anti-P2P. Y si bien es cierto que Microsoft ya ha colaborado de forma activa con MarkMonitor anteriormente, el nuevo sistema de privacidad de Windows 10 hace temer a estos administradores.

Por la parte que toca a los usuarios, esto supone no poder efectuar ciertas descargas, puesto que el intento de conexión entre Windows 10 y los trackers que lo bloquean resulta en error. Ahora bien, la solución pasa por utilizar otro sistema operativo, y eso no implica sustituir Windows 10, sino que podemos utilizar para nuestras descargas una virtualización de Windows, con versiones anteriores del sistema operativo, o bien virtualizar Linux. En definitiva, la solución es no descargar con Windows 10, aunque hay aún decenas de fuentes de torrent que no han bloqueado Windows 10.

Windows 10 permite a Microsoft deshabilitar remotamente software y hardware pirata

Un informe reveló que Microsoft podría escanear los PCs con Windows 10 en busca de juegos piratas y hardware no autorizado y desactivarlos.


Imagen: ITProPortal
Los expertos han expresado principalmente preocupaciones sobre la privacidad de todo el sistema operativo Windows 10, descubrieron que los ajustes predeterminados permiten el envío de datos de los usuarios a los servidores de Microsoft, forzar las actualizaciones de software automáticas, activar el uso compartido de ancho de banda para distribuir actualizaciones de otros usuarios de Windows 10, no protege adecuadamente las contraseñas Wi-Fi.

Más de 70 millones de usuarios ya han actualizado sus sistemas a el nuevo Windows 10, y los expertos en seguridad consideran importante que los usuarios sepan que Windows 10 deshabilita remotamente hardware ilegal y juegos piratas.

De acuerdo con un informe publicado en el sitio web de tecnología Alphr, Microsoft podría escanear PC con Windows 10 en busca de juegos piratas y hardware no autorizado y desactivarlo.

El informe publicado la semana pasada destacó que Microsoft ha actualizado su acuerdo de servicios, la empresa informa a los usuarios que si corren algún juego o software pirata, y también instalan hardware hackeado, en Windows 10, puede desinstalarse remotamente sin pedir permiso.
El problema es que para poder instalar y utilizar Windows 10, el usuario debe aceptar los términos y condiciones finales del contrato de licencia de usuario, la sección reportada en el sitio web es:

Sección 7b del acuerdo de Windows 10 servicios ahora establece:

"Podemos comprobar automáticamente la versión del software y descargar actualizaciones de software o cambios de configuración, incluyendo las que le impiden acceder a los Servicios, jugar juegos falsificados, o el uso de los dispositivos periféricos de hardware no autorizado."

Aunque el acuerdo de servicio no menciona software falsificado, los expertos especulan que Microsoft puede revisar los equipos que ejecutan Windows 10 en busca de versiones falsificadas de software como Microsoft Office.

El acuerdo de servicio no cubre sólo Windows 10, también se propone a los usuarios de otros productos y servicios de Microsoft, como Windows Phone, Skype, Xbox, Xbox 360 y Xbox Live.

"En Expert's Opinion, creemos que es poco probable que Microsoft realmente tenga la intención de ir tras juegos piratas en los PC. El acuerdo de servicios fue claramente escrito originalmente para Xbox y Xbox Live, y cuando fue escrito probablemente tenia la intención de aplicar exclusivamente a ellos. Sin embargo, debido a que Microsoft sólo ha tomado un acuerdo de servicios existente y lo aplicó a sistema de Windows 10, servicios como Cortana significan que, intencional o accidentalmente, se podría aplicar a Windows 10. Y hasta que Microsoft no aclare las cosas, creemos que esto sigue siendo una zona gris legal . ", informó el sitio web Alphr.

Actualiza Firefox: Evita el robo de tu información


(welivesecurity) - Estas últimas semanas hemos visto anuncios de varias empresas solicitando que actualicen alguno de sus productos para que reciban un parche de seguridad que soluciona una vulnerabilidad que podría ser aprovechada por un atacante. Desde los sitios web de WordPress hasta Chrysler con sus automóviles, en esta ocasión se trata de Mozilla que ha instado a todos los usuarios a que actualicen de inmediato a la versión 39.0.3 de Firefox.

Tal como se anunció en el blog de seguridad de Mozilla, el 5 de agosto recibieron un mensaje de un usuario que los alertaba sobre que una publicidad de un sitio ruso se aprovechaba de una vulnerabilidad para robar datos de los usuarios. Al parecer la vulnerabilidad provenía del lector de PDF incluido en el navegador en combinación con un ataque de Javascript, que le permitía a los atacantes robar cualquier tipo de información sensible de los equipos que visitaran sitios que contuvieran esos anuncios maliciosos.
Según afirma Mozilla, las versiones que no incluyen el visor PDF, entre las que se encuentra el navegador para Android, no están afectadas por este tipo de ataques ya que dicha herramienta es aprovechada para llevar a cabo el robo de información. Algo que hace más peligroso este tipo de ataque es que el código malicioso fue diseñado para no dejar rastros sobre el robo que cometió.

La empresa además afirmó que la mayor cantidad de casos afectados se trataban de equipos que corrían sistemas Windows y Linux, y que la información que este código malicioso buscaba robar eran archivos de configuración de FTP, información de cuentas de Windows y archivos de configuración globales y directorios de usuarios en sistemas Linux. Al parecer, toda esa información robada era alojada en servidores que estaban ubicados en Ucrania.

Malware a corporativos: La manipulación de WSUS para poseer empresas


(threatpost) - Windows Server Update Services (WSUS) es tu amigo, si tienes un ambiente de TI de corporativo, ya que facilita la descarga y distribución de parches de seguridad, instalaciones de Service Pack y actualizaciones de controladores de hardware, entre otros.

Esta semana dos investigadores en la conferencia Black Hat, sin embargo, señalaron que WSUS puede ser una debilidad significativa que puede conducir a comprometer completamente cualquier servidor o estación de trabajo en una organización conectada al servicio de actualización automática.
Paul Stone y Alex Chapman de Context Information Security, de el Reino Unido le dieron un gran vistazo a la posibilidad de un ataque a WSUS y descubrieron que cuando un servidor WSUS contacta a Microsoft para actualizaciones de controladores, lo hace utilizando los servicios web XML SOAP y las validaciones no se realizan a través de SSL. Mientras que las actualizaciones son firmadas por Microsoft y estas deben ser verificadas por Microsoft, Stone y Chapman descubrieron que un atacante ya en una posición de hombre en el medio (man-in-the-middle) de una red corporativa, por ejemplo, podría (con algunos trabajos de manipulación en la comunicación sin cifrar) inyectar una actualización maliciosa de su cosecha.

Mientras el configurar SSL durante la configuración inicial de WSUS mitiga la situación, hay organizaciones que pueden omitir este decisivo y último paso de la instalación de WSUS. Un atacante que logre publicar una actualización maliciosa en una organización a través de WSUS, podía hacer cualquier cosa, desde eliminar, bajar versiones o detener la instalación de parches para conseguir un control total sobre los servidores y equipos de escritorio.

"Es el peor de los escenarios y es bastante malo", dijo Stone. "Y no es una vulnerabilidad, no es algo para que Microsoft solucione."

Stone y Chapman dijeron que han tenido un diálogo con Microsoft acerca de su investigación, que Microsoft reconoció y dijo que recomienda a los administradores en empresas el habilitar SSL. Hacerlo requiere aprovisionar un certificado SSL para las máquinas que realizan la actualización, un proceso difícil de automatizar.

"No es difícil proteger WSUS y es algo que la mayoría de los administradores sabrían cómo hacerlo", dijo Stone. "Microsoft no puede hacerlo de forma predeterminada. Podrían impedir que el servicio funcione hasta que un certificado sea instalado, supongo ".

Stone y Chapman dijeron que decidieron hacer frente a los controladores porque la mayoría de estos son desarrollados por terceros para servidores y clientes de Windows, por lo que estos son un blanco más fácil, ya que, a pesar del hecho de que las actualizaciones son firmadas y verificadas por Microsoft, los metadatos XML pueden ser actualizados de forma que te dirijan a descargas y ejecuciones de una actualización maliciosa.

De la investigación de  Stone y Chapman:
Windows Update verificará que cada actualización este firmada por Microsoft. Sin embargo, no hay ninguna firma de certificados específica de "Windows Update"- cualquier archivo que este firmado por una CA (Autoridad Certificadora) de Microsoft será aceptado. Mediante la inyección de un parche que utilice el controlador de actualización CommandLineInstallation, un atacante puede hacer que un cliente corra cualquier archivo ejecutable firmado por Microsoft, incluso uno que no estuviera destinado a ser utilizado en Windows Update. Aún mejor, el ejecutable se puede correr con argumentos arbitrarios. Por lo tanto tenemos que encontrar un ejecutable adecuado que contenga comandos arbitrarios por ejecutar.
Mostraron la herramienta de Windows Sysinternals, específicamente la utilidad de comandos remotos llamada PsExec que está firmada por Microsoft.

"Esencialmente, hemos hecho un programa que ejecuta un ataque de hombre-en-el-medio en el tráfico de WSUS y creamos una actualización falsa; dijimos a la máquina dicha que descargue PsExec y lo ejecute con algunos argumentos para hacer algo malicioso", dijo Chapman. "Ese es el ataque. Lo realmente divertido es que todas las actualizaciones se instalan como "system" sin importar si eres un usuario con privilegios bajos o un administrador. Así que esto es muy poderoso".

El único requisito previo para el ataque es estar en la red local. A partir de ahí, incluso un atacante no autenticado puede ejecutar el ataque contra cualquier máquina que ejecuta WSUS sin SSL para ejecutar comandos arbitrarios, dijo Chapman.

"Lo más difícil fue sólo encontrar los ejecutables firmados por Microsoft que pudiéramos correr para hacer cosas útiles", dijo Chapman.

Esta aplicación de código abierto quiere que Windows 10 deje de seguirte


(fossbytes) - Windows 10 ha sido recibido con críticas positivas y las personas son amantes de sus nuevas características. Microsoft ha emitido un sistema operativo que entierre las pesadillas de Windows 8, pero viene de la mano con la preocupación por la privacidad. Todos los blogs de tecnología y seguridad están hablando de los riesgos del uso de Windows 10 y los informes sobre las características como WiFi Sense que están inquietando a la gente.
En estos mismos sitios se ha escrito una gran cantidad de guías detalladas para ayudarte a que Windows 10 deje de espiarte. Puedes desactivar todos los mecanismos de seguimiento, utilizar las cuentas locales, deshabilitar Cortana etc. y enviar menos datos a Redmond. Pero, ¿qué pasa si no quieres presionar algunos botones y modificar algunas llaves para mantenerte a salvo? Aquí hay una alternativa: Una aplicación de código abierto llamado Disable Windows 10 Tracking.

Esta aplicación de código abierto y su código están disponibles en GitHub. La aplicación desactiva los servicios de Windows, la conexión de telemetría y otros servicios de espionaje. Esta es para los usuarios que no quieren jugar con el registro de Windows 10.

El desarrollador de la aplicación dice que el comenzó a hacer su aplicación como una secuencia de comandos de Python y luego se convirtió en lo que es ahora su forma actual independiente. Compartió la herramienta en Reddit y se ganó el apoyo y popularidad de la comunidad.

El desarrollador Syed Qazi quiere añadir más características para deshabilitar la mayoría de las funciones de seguimiento de Windows 10.

Descargue la herramienta aquí: Disable Windows 10 Tracking.

Aquí están las instrucciones para utilizar la herramienta:

Instrucciones:
  1. Descarga el programa mediante el vínculo anterior.
  2. Haga clic derecho en 'run.exe' y pulsa "Ejecutar como administrador"
  3. Elije cualquiera/todas las opciones que te gustarían
  4. Pulse el botón "Go Private!"
  5. Podrás leer la salida en la parte inferior para ver si funciono.
  6. Eso es todo!
Se recomienda utilizar esta herramienta bajo tu propio riesgo.

Soluciónalo: Windows 10 consume tu ancho de banda


(gizmodo) - Windows 10 finalmente ya está aquí y llega con muchas funciones que realmente estamos disfrutando, pero a su vez también llega con algunos fallos, pequeños y grandes. Aunque técnicamente esto no es un fallo, sí que comparte tu ancho de banda para ayudar a actualizar a otros sin tu permiso, pero tranquilo, te enseñamos a evitarlo.

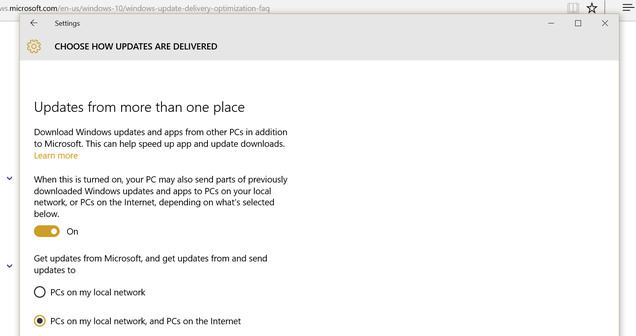
Esta característica lleva el nombre de “Windows Update Delivery Optimization” y funciona prácticamente de la misma forma que las descargas por torrents, es decir, el protocolo P2P (peer to peer) para compartir archivos. La idea es que tu PC se une a una red de Microsoft que colabora en que la actualización del sistema (ya sea Windows 10 o las futuras actualizaciones) lleguen más rápido a los demás usuarios, una vez que tu la tienes.

Por un lado es una función bastante inteligente, no lo niego, pero por otro es un abuso de confianza (somos amigos, Micro, pero no presto mis cosas) dado que no solicita permiso al usuario. Sencillamente, de forma predeterminada, toma prestado un poco de tu ancho de banda para acelerar el proceso de actualización, ya sea para computadoras en tu red local o en cualquier parte del mundo.

La función está activada por defecto en Windows 10 Home y Pro, pero puedes desactivarla siguiendo un par de pasos muy sencillos.


  1. Dirígete al Panel de Control
  2. Allí accede al apartado de Windows Update
  3. Luego a Opciones Avanzadas
  4. Allí accede al apartado de “Elegir cómo se instalan las actualizaciones”
  5. Allí tienes tres opciones: activarlo para que comparta tu ancho de banda con PCs en tu red local y en el mundo, activarlo para que las comparta solo en tu red local (lo que podría ser útil para quienes tengan varios PCs) o desactivarlo por completo.

Y listo. Así de sencillo. Si lo deseas ya no tendrás que compartir tu ancho de banda con más nadie en el mundo para que las actualizaciones lleguen más rápido a otros usuarios. Que podría sonar bastante tacaño, sí, pero recuerden, no todos tienen una conexión a Internet con velocidad de 100 Mbps o más. En Latinoamérica, sobre todo, compartir el ancho de banda no es una opción para muchos.

Control total de dispositivos Android por Hacking Team


(el comercio) - Los datos robados de Hacking Team continúan otorgando información sobre las técnicas de infiltración de la compañía italiana. El último hallazgo es una aplicación de noticias falsa disponible para Android, que se utilizó para instalar su herramienta de vigilancia en teléfonos y tabletas con ese sistema operativo.

La aplicación se llama ‘BeNews’, el mismo nombre que un sitio web de noticias que existió entre 1998 y 2002, escribió Wish Wu, ingeniero de respuesta a amenazas móviles de Trend Micro en el blog de la empresa.

Dentro de la aplicación se encuentra insertado un ‘backdoor’ que parece haber sido utilizado para cargar la versión para Android del Sistema de Control Remoto de Hacking Team (RCS, siglas para ‘Remote Control Sistem’), conocido como Galileo, la herramienta de recolección de datos que la empresa vendió a diferentes organismos de seguridad en todo el mundo. Ese componente malicioso se aprovecha de una vulnerabilidad de escalamiento local de privilegios, CVE-2014-3153, según detalla Wu. Esta vulnerabilidad es eficaz contra las versiones de Android desde Froyo 2.2 a 4.4.4 KitKat que no tengan parches de seguridad instalados adecuadamente.

"Creemos que Hacking Team proporciona la aplicación a los clientes para ser utilizada como un señuelo para descargar el ‘malware’ RCSAndroid en dispositivos Android del blanco a ser espiado", escribió Wu.

Google escanea su tienda de aplicaciones para aplicaciones potencialmente maliciosas, pero parece que Hacking Team ideó un método para que ‘BeNews’ no fuera clasificada como 'malware' después de ser cargada en la tienda.

Las aplicaciones de Android piden permiso para realizar ciertas actividades. ‘BeNews’ inicialmente pide sólo tres permisos benignos con el fin de evitar ser bloqueada por Google, y ningún código de explotación (o ‘exploit’) se incluye en la aplicación, asegura Wu.

Después de su paso por el proceso de examinación de Google, utiliza un proceso de descarga dinámica para bajar y ejecutar el componente malicioso después que el usuario del teléfono haya descargado la aplicación.

Trend Micro encontró el código fuente de este ‘backdoor’ y del servidor en los más de 400 GB de datos robados a Hacking Team, empresa que durante mucho tiempo había sido criticada por vender sus herramientas de espionaje a países con los prácticas cuestionables en materia de Derechos Humanos y libertades civiles. La empresa de seguridad también encontró instrucciones detalladas destinadas a clientes de Hacking Team, que describen cómo implementar la aplicación maliciosa.

Desde el ‘hackeo’ efectuado a Hacking Team, esta empresa ha indicado que planea desarrollar una nueva versión su RCS que permita a sus clientes reanudar lo que han denominado "las investigaciones criminales y de inteligencia".

La violación de los datos expuestos cuenta con varias vulnerabilidades de día cero, incluyendo tres en Adobe Systems Flash Player que eran utilizadas por los clientes de Hacking Team para instalar el RCS de la compañía en los dispositivos de sus blancos. Adobe y Microsoft han emitido parches para corregir errores relacionados con el software de Hacking Team, lo que significa que la empresa italiana puede necesitar nuevas vulnerabilidades de día cero para ejecutar la nueva versión.

Cuatro Vulnerabilidades Día Cero para Internet Explorer Mobile Salen a la Luz

Como si todas las vulnerabilidades en Flash y Windows descubiertas en el caché de documentos de Hacking Team y los 193 errores de Oracle arreglados la semana pasada no fueran suficiente para las organizaciones, Zero Day Initiative de HP ha lanzado cuatro nuevas vulnerabilidades dia cero en Internet Explorer Mobile que puede provocar la ejecución remota de código en Windows Phones.

Fuente: ThreatPost
Las cuatro vulnerabilidades originalmente fueron reportadas a Microsoft apuntando que afectaba a Internet Explorer en el escritorio, y más tarde se descubrió que también afectaban a IE Mobile en Windows Phones. Microsoft ha parcheado todas las vulnerabilidades en la versión de escritorio del navegador, pero los fallos permanecerá abiertos en IE Mobile. Los reportes iniciales sobre estos defectos dijeron que eran dia cero en Internet Explorer, también. La compañía actualizó los avisos la noche del jueves para reflejar el hecho de que los errores sólo afectan a IE Mobile.
"Somos conscientes de los informes relativos a Internet Explorer para Windows Phone. Una serie de factores tendrían que entrar en juego, y no ha habido reporte de ataques. Seguimos monitoreando la situación y tomaremos las medidas apropiadas para proteger a nuestros clientes ", dijo un portavoz de Microsoft.
Cada una de las cuatro vulnerabilidades es en un componente diferente del navegador, pero todas ellas son explotables remotamente. Los reportes de ZDI dicen que los atacantes podrían aprovechar estas vulnerabilidades a través de ataques drive-by típicos.
La más grave de las cuatro vulnerabilidades es un error en el modo en que Internet Explorer maneja algunos arreglos específicos.
"La vulnerabilidad se refiere a cómo Internet Explorer procesa matrices que representan celdas en tablas HTML. Mediante la manipulación de los elementos de un documento un atacante puede forzar a Internet Explorer para utilizar la memoria más allá del final de una serie de células HTML. Un atacante puede aprovechar esta vulnerabilidad para ejecutar código en el contexto del actual proceso ", el asesor de ZDI dice.
Esa vulnerabilidad fue descubierta como parte del concurso Mobile Pwn2Own en noviembre y ZDI comunico a Microsoft en el momento. ZDI tiene una política de divulgar las vulnerabilidades comunicadas de forma privada después de 120 días, incluso si el proveedor afectado no ha lanzado un parche. Microsoft no ha emitido parches para cualquiera de los cuatro vulnerabilidades descubiertas por ZDI esta semana.

Entre las otras vulnerabilidades que la empresa dio a conocer un defecto en la forma en IE maneja algunos objetos.
"Existe el defecto específico en el manejo de objetos CAttrArray. Mediante la manipulación de elementos de un documento un atacante puede forzar un puntero a trabarse para ser reutilizado después de que ha sido liberado. Un atacante puede aprovechar esta vulnerabilidad para ejecutar código en el contexto del actual proceso ", dice el aviso.
Las otras dos vulnerabilidades son similares, ya que implican el mal manejo de ciertos objetos. IE en algunas circunstancias falla al manejar objetos CTreePos y CCurrentStyle, lo que lleva a un puntero a que se cuelge y que un atacante puede reutilizarlo.

Zeekill: Miembro de Lizard Squad no irá preso


(welivesecurity) - Un joven de 17 años, miembro del grupo Lizard Squad, recibió 50,700 cargos por cibercrimen – aunque no deberá ir a prisión sino “luchar contra el cibercrimen”, según la sentencia del tribunal del distrito Espoo, en Finlandia. Así lo reportó el diario local Kaleva. Julius “zeekill” Kivimaki recibió una sentencia suspendida de dos años y deberá someterse al monitoreo de sus actividades online, según The Daily Dot. Los cargos incluyen brechas de datos, pagos fraudulentos de delitos, hostigamiento en telecomunicaciones, y otros relacionados a fraude y violación de secretos de compañías.

El analista de seguridad Brian Krebs identificó a Kivimaki como miembro del grupo cibercriminal Lizard Squad, luego de que este se hiciera responsable del ataque a Sony Playstation Network y Xbox Live en la última Navidad, lo cual repercutió a nivel internacional. En ese entonces, el grupo ejecutó ataques Distribuidos de Denegación de Servicio (DDoS) en forma masiva y dejó a miles de jugadores sin posibilidad de utilizar las plataformas: Playstation Network quedó en estado offline, mientras que el estado de Xbox Live se estableció como “limitado”, con los servicios IGN, Maxim y MLG entre aquellos con probabilidades de sufrir interrupciones.

Kivimaki apareció en cámara en una entrevista con el canal de televisión Sky News, del Reino Unido, en la cual dijo ser miembro de Lizard Squad y afirmó que los ataques se realizaron para que se tome conciencia de los niveles de seguridad inadecuados de Microsoft y Sony.

The Daily Dot informa que Blair Strater aseguró haber sido víctima de Julius Kivimaki en repetidas ocasiones, y está disgustado porque cree que la condena es demasiado blanda. Durante tres años, dijo, Kivimaki acosó a su familia robando sus identidades y causándoles perjuicios económicos. “He perdido toda fe en el sistema de justicia, y eso incluye al FBI”, dijo Strater al Daily Dot.
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular