¿Es Craig Wright el verdadera creador de Bitcoin?


expansion.- La policía australiana ha registrado el domicilio de este australiano emprendedor al que se le atribuye la creación de la divisa online.

Bitcoin vuelve a ser noticia, esta vez porque se le ha atribuido un nuevo fundador. Craig Wright, un emprendedor australiano, con residencia en Sidney, ha sido identificado como el creador de la divisa online.
Este miércoles la policía australiana ha registrado su domicilio, según ha publicado la revista Gizmodo. De ser ciertas estas publicaciones, se acabaría con las dudas que hay detrás del creador de Bitcoin, que hasta ahora se le atribuía al japonés Satoshi Nakamoto en colaboración con Dave Kleiman, fallecido en 2013.

A Craig Wright, experto en ingeniería de computación, le respaldan unos cuantos títulos universitarios y empresas a su nombre, según Gizmodo. En 2014 el presunto fundador de Bitcoin anunciaba públicamente su propósito de crear el "primer banco de Bitcoins en el mundo".

Por otro lado, según las informaciones de la revista Wired, también se filtraron correos, transcripciones y formatos contables que confirman la relación del australiano con Bitcoin. Concretamente una conversación con su abogado en junio de 2008, en la que habla de una contabilidad desarrollada en red P2P.
Otro email fechado en 2014 revela que Wright habría barajado la posibilidad de usar la identidad de Nakamoto para presionar a un senador australiano en un caso sobre impuestos.

El perfil de Craig Wright

Según el perfil de LinkedIn Wright se presenta como Director Ejecutivo de "DeMorgan Ltd", una compañía que, según su portal web, "está enfocada en las monedas alternativas, la próxima generación bancaria y productos centrados en la seguridad y en crear una experiencia de usuario sencilla".

En la página web australiana Panopticrypt, Wright se describe como "el mayor experto en seguridad informática del mundo". Además, en mayo de 2013, Craig dijo en un artículo en el blog "Manifiesto Matutino" que iba "a conseguir una solución a problemas que ni siquiera has imaginado, y lo haré sin ningún tipo de permiso de tu parte ni de ningún gobierno. Voy a crear cosas que harán que tus ideas fallen y que nunca voy a dejar de producir."
Otras especulaciones acerca del fundador de Bitcoin

Varias publicaciones de The New York Times o del New Yorker han intentado conseguir la identidad del inventor de Bitcon.

En 2014, el Newsweek hacía público que un ingeniero californiano, cuyo nombre real es Satoshi Nakamoto pero se daba a conocer como Dorian, era el fundador de Bitcoin. Poco después se supo por el propio acusado que esta información no era verídica.

uTorrent planea cobrar a sus usuarios


(genbeta) - Con más de 150 millones de usuarios mensuales, buscadores específicos, y un crecimiento que sería el sueño de cualquier plataforma -y que supera todas las trabas legales y ataques varios-, uTorrent, el cliente BitTorrent más usado del mundo podría ser, en un futuro no muy lejano, de pago.

De esta manera y según el portal TorrentFreak, el equipo de esta red P2P no está contento con su sistema de ingresos, un modelo que, hasta ahora, ha basado su monetización en la publicidad y el software propio. Sin embargo, este segundo se asocia con fallos de seguridad, programas de riesgo, y otros problemas. Respecto a la segunda -los anuncios-, se viven como una auténtica molestia y entorpecen la experiencia del usuario.
Tras evaluar el contexto, los creadores de uTorrent se están planteado nuevas formas de generar dinero, unas propuestas y alternativas que se pondrán en marcha durante las próximas semanas. 
Probablemente, una de ellas será la empezar a cobrar (al menos a algunos clientes).

Tal deducción, por supuesto, no es gratuita, pues la compañía protagonista de nuestro artículo ha manifestado que su intención es la de proporcionar a sus usuarios “opciones claras de apoyo a uTorrent (con alternativas para todos los presupuestos)”.


Ahora bien, parece que esta supuesta versión de pago, incorporará nuevas funcionalidades a su servicio. “Queremos encontrar un sistema que añada valor a nuestro producto, una manera de mejorarlo” indican desde la entidad. La propuesta (aunque sea especular) podría traducirse en una suscripción mensual o anual, algo que les resultaría muy rentable aunque su precio se fijase en una cifra muy económica.

Al margen de este nuevo método de financiación y tal y como afirma Techienews, uTorrent también estudia pedir donaciones voluntarias –algo que ya hacen algunas empresas de software libre-, aunque este tipo de planteamientos no suelen generar un flujo de ingresos constante. En todo caso y a falta de más detalles por parte de los implicados, solo cabe esperar a sus futuras actuaciones.

No podrás descargar algunos torrent si usas Windows 10


(adslzone) - Hay miedo en torno a Windows 10, y ya es una evidencia. El sistema operativo recién lanzado por Microsoft recolecta demasiada información por defecto, lo que no sólo asusta a usuarios, sino también a administradores de algunos portales web. En este caso hablamos de descargas P2P, de trackers, y de cómo los usuarios de Windows 10 son vetados por precaución. La piratería teme que Microsoft use Windows 10 como arma arrojadiza.
Es un hecho singular, qué duda cabe, y la medida la han iniciado los administradores del tracker iTS. No quiere esto decir que los usuarios de Windows 10 no vayan a poder descargar todo lo que les venga en gana, dado que sólo se trata de un único tracker que, por el momento, ha decidido dar la espalda a Windows 10. Ahora bien, el revuelo en torno a Windows 10 está tomando una dimensión que no habíamos visto nunca antes, y los ajustes de privacidad suponen un importante problema no sólo para usuarios, sino también para administradores web.

Algunos administradores de trackers .torrent están bloqueando usuarios de Windows 10, mientras otros ya han asegurado que están considerando hacerlo, y el problema con este sistema operativo no es otro sino la cantidad de información que recolecta. Y es que, según su postura, no efectuar el bloqueo supone un riesgo, en la medida en que cierta información se podría compartir con compañías anti-P2P. Y si bien es cierto que Microsoft ya ha colaborado de forma activa con MarkMonitor anteriormente, el nuevo sistema de privacidad de Windows 10 hace temer a estos administradores.

Por la parte que toca a los usuarios, esto supone no poder efectuar ciertas descargas, puesto que el intento de conexión entre Windows 10 y los trackers que lo bloquean resulta en error. Ahora bien, la solución pasa por utilizar otro sistema operativo, y eso no implica sustituir Windows 10, sino que podemos utilizar para nuestras descargas una virtualización de Windows, con versiones anteriores del sistema operativo, o bien virtualizar Linux. En definitiva, la solución es no descargar con Windows 10, aunque hay aún decenas de fuentes de torrent que no han bloqueado Windows 10.

Soluciónalo: Windows 10 consume tu ancho de banda


(gizmodo) - Windows 10 finalmente ya está aquí y llega con muchas funciones que realmente estamos disfrutando, pero a su vez también llega con algunos fallos, pequeños y grandes. Aunque técnicamente esto no es un fallo, sí que comparte tu ancho de banda para ayudar a actualizar a otros sin tu permiso, pero tranquilo, te enseñamos a evitarlo.

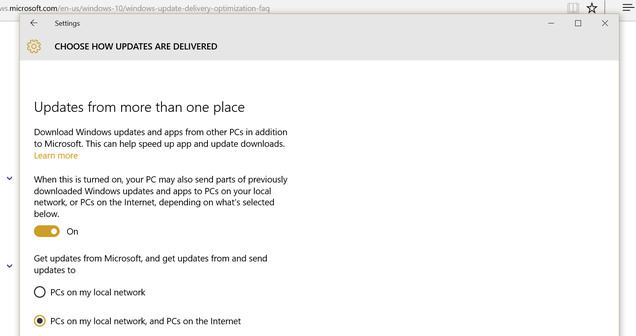
Esta característica lleva el nombre de “Windows Update Delivery Optimization” y funciona prácticamente de la misma forma que las descargas por torrents, es decir, el protocolo P2P (peer to peer) para compartir archivos. La idea es que tu PC se une a una red de Microsoft que colabora en que la actualización del sistema (ya sea Windows 10 o las futuras actualizaciones) lleguen más rápido a los demás usuarios, una vez que tu la tienes.

Por un lado es una función bastante inteligente, no lo niego, pero por otro es un abuso de confianza (somos amigos, Micro, pero no presto mis cosas) dado que no solicita permiso al usuario. Sencillamente, de forma predeterminada, toma prestado un poco de tu ancho de banda para acelerar el proceso de actualización, ya sea para computadoras en tu red local o en cualquier parte del mundo.

La función está activada por defecto en Windows 10 Home y Pro, pero puedes desactivarla siguiendo un par de pasos muy sencillos.


  1. Dirígete al Panel de Control
  2. Allí accede al apartado de Windows Update
  3. Luego a Opciones Avanzadas
  4. Allí accede al apartado de “Elegir cómo se instalan las actualizaciones”
  5. Allí tienes tres opciones: activarlo para que comparta tu ancho de banda con PCs en tu red local y en el mundo, activarlo para que las comparta solo en tu red local (lo que podría ser útil para quienes tengan varios PCs) o desactivarlo por completo.

Y listo. Así de sencillo. Si lo deseas ya no tendrás que compartir tu ancho de banda con más nadie en el mundo para que las actualizaciones lleguen más rápido a otros usuarios. Que podría sonar bastante tacaño, sí, pero recuerden, no todos tienen una conexión a Internet con velocidad de 100 Mbps o más. En Latinoamérica, sobre todo, compartir el ancho de banda no es una opción para muchos.

Un grave error de ejecución de código arbitrario en BitTorrent Sync afecta a varios productos

Un experto en seguridad ha descubierto una grave vulnerabilidad en BitTorrent Sync que puede ser explotada por un atacante remoto para ejecutar código arbitrario en un sistema vulnerable.
El experto en seguridad Andrea Micalizzi, también conocido como "rgod", ha descubierto una vulnerabilidad grave en BitTorrent Sync (CVE-2015-2846) que puede ser explotada por un atacante remoto para ejecutar código arbitrario. La gravedad de la vulnerabilidad ha sido calificado como "alta", con el fin de explotar la falla el atacante tiene que engañar a la víctima para que visite una página maliciosa o abrir un archivo especialmente diseñado. BitTorrent Sync es una aplicación propietaria de sincronización de archivos peer-to-peer desarrollada por la firma BitTorrent, Inc., que permite a los usuarios sincronizar archivos entre dispositivos locales o remotos mediante el protocolo P2P.

En agosto del 2014, BitTorrent informo de que BitTorrent Sync tenía más de 10 millones de instalaciones, en noviembre del mismo año Andrea Micalizzi reportó la falla a través de BitTorrent Zero Day Initiative de HP (ZDI).
Esta vulnerabilidad permite a un atacante remoto ejecutar código arbitrario en las instalaciones vulnerables de BitTorrent Sync. Se requiere la interacción del usuario para aprovechar esta vulnerabilidad en la que el objetivo debe visitar una página maliciosa o abrir un archivo malicioso. La vulnerabilidad se relaciona con la forma en BitTorrent Sync maneja URLs con el protocolo btsync. Al navegar al usuario un vínculo especialmente formado a partir de btsync :, un atacante puede inyectar parámetros de línea de comandos arbitrarios que se pasarán a BTSync.exe. Un atacante puede aprovechar esta vulnerabilidad para ejecutar código en el contexto del usuario actual. ", Informó un boletín publicado por ZDI.
 BitTorrent ya ha publicado un parche para la vulnerabilidad en BitTorrent Sync como se informa en la siguiente URL

https://www.getsync.com/

Numerosos productos se ven afectados por la vulnerabilidad en BitTorrent Sync, incluyendo soluciones de Dell, HP, IBM, Novell, IBM, Oracle, Rockwell Automation, Samsung, Schneider Electric y HP.

El regreso de la Botnet "ZeroAccess"


Aunque ya dada , la botnet ZeroAccess (P2P) ha resurgido, y desde hace tan sólo unas semanas, ha vuelto a propagar las estafas click-fraud (clicks invalidos).

Los investigadores de SecureWorks de Dell reveló el miércoles que pudieron  detectar cuando la botnet reinició entre el 21 de marzo al 2 de julio del 2014 y que a mediados de este mes - seis meses después de que fue vista por última vez - la botnet al parecer ha vuelto a operar y otra vez está repartiendo plantillas para ejecutar click-frauds.

Click-fraud, una de las técnicas más fáciles que los cibercriminales utilizan para obtener beneficios económicos del malware, es esencialmente la malversación de los ingresos por publicidad de los clics que no proceden de clientes legítimos.

A pesar del resurgimiento de la botnet, los investigadores insisten en que no ha crecido o incluso tratado de incorporar nuevas maquinas infectadas. En lugar de eso, se ha dividido en dos botnets más pequeñas que utilizan diferentes puertos UDP, operando con equipos de infecciones pasadas.

Los investigadores encontraron ZeroAccess en dos botnets más pequeñas en sistemas Windows comprometidos de 32 bits (azul) y 64 bits (gris) .


"Los sistemas comprometidos actúan como nodos de la red P2P, y reciben periódicamente nuevas plantillas que incluyen las direcciones URL de los servidores de la plantilla del ataque en progreso,"  escribió la firma Counter Threat Unit (CTU).

Una vez que se visitan las direcciones URL, como una reacción en cadena, los bots son redirigidos a su destino final.

La unidad afirma que contó 55.000 o mas, direcciones IP diferentes - sobre todo en Japón, la India y Rusia - reportarse con la botnet a partir del 17 de enero al 25 de enero algunos pueden considerar 55K poca cosa en comparación con los dias de apogeo de la botnet, cuando Microsoft limpio medio millón de máquinas del virus a partir de 02-marzo 2013, pero Dell está haciendo hincapié en que para todos los efectos ZeroAccess todavía debe considerarse sustancial.Añadiendo que puede que no sea capaz de hacer lo que otros botnets llamativos pueden, como llevar a cabo el fraude bancario o mantener archivos rescate de los usuarios, ZeroAccess todavía puede causar estragos en los anunciantes y máquinas que infecta por igual.

Se pensaba que la botnet estaba muerto en diciembre 2013 después de que Microsoft, junto con el Centro de Europol Europea Ciberdelincuencia (EC3), el FBI, y la empresa A10, interrumpiendo dos millones de máquinas infectadas por ZeroAccess. Click-fraud es sólo uno de los pasatiempos favoritos de la botnet. ZeroAccess, a / k / a Sirefef, también se ha visto el secuestro de los resultados de búsqueda y redirigir la información de las víctimas a  los sitios web maliciosos que roban y por un breve período la plataforma incluso se le vio facilitando la minería Bitcoin.

Microsoft redujo mucho las tendencias click-fraud de la botnet en mayo 2013 después de que sumó su firma a su herramienta de eliminación de software malintencionado (MSRT) y limpiado todas las máquinas infectadas donde pudiera encontrar ZeroAccess.

Fuente: ThreatPost
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular