ISIS lanza su aplicación para teléfonos inteligentes


Las agrupaciones terroristas actuales se valen de la tecnología para comunicarse, realizar propaganda y reclutar a miembros en todo el mundo y el «Daesh» no es la excepción.

Ahora el autodenominado «ISIS» lanzó su propia aplicación para smartphones Android dedicada a promover su ideología y cuyos enlaces de descarga se distribuyen mediante mensajes encriptados.

Daesh busca reclutar yihadistas con teléfonos Android

No la vas a encontrar en Google Play pero «Daesh», nombre real de la agrupación de terroristas que estuvo detrás de los atentados en París y otras ciudades del mundo, tiene una aplicación para los móviles que usan el sistema operativo Android.
Esta app está dedicada a distribuir propaganda sobre las horrendas acciones que los terroristas llevan a cabo, además de buscar reclutar nuevos yihadistas en todo el mundo. Está disponible para descarga mediante enlaces que se entregan a través de aplicaciones como Telegram. 

Descubierta por Ghost Security Group, un colectivo dedicado a desenmascarar las actividades de «Daesh» en Internet, la app entrega contenidos creados por Amaq News Agency, encargados de la «prensa» de este peligroso movimiento terrorista.

No conocemos su nombre pero sí sus contenidos. La aplicación creada por los encargados de tecnología del autodenominado «estado islámico» busca permitirles llegar a sus objetivos de comunicación sin depender de herramientas que están bajo vigilancia.

Los contenidos que la agencia de comunicación de «Daesh» comparte para «inspirar» a los yihadistas son bastante brutales incluyendo no solo material de adoctrinamiento, sino también videos de ejecuciones y actos terribles.

La app disponible solo para Android y que se distribuye mediante links que se envían encriptados a través de herramientas existentes plantea ser un nuevo canal de interacción lejos de los problemas que enfrentan sus cuentas en redes sociales donde agrupaciones como Anonymous se dedican a encontrar y destruir su presencia.

Si bien Twitter era la red social preferida por «Daesh» para entregar propaganda, el tener una app propia les evita perder a quienes ya convenció de la causa yihadista una vez que las cuentas son destruidas.
La aplicación de Daesh podría irse perfeccionando hasta convertirse en un canal de comunicación altamente seguro y difícil de interceptar, evitando que deban valerse de herramientas de desarrolladores comunes para organizarse y difundir sus acciones.

No se tiene información acerca de si la aplicación posee una versión para dispositivos Apple, Blackberry o Windows Phone aunque probablemente nos enteremos pronto gracias al excelente trabajo que realizan colectivos hacktvistas como Anonymous o el propio Ghost Security Group.

Conoce el nuevo "adware troyanizado" casi imposible de eliminar


computerworld.- Expertos de Lookout Security han encontrado más de 20.000 muestras de adware para Android escondido detrás de populares apps como Facebook, Twitter y Snapchat. Una vez que el ataque se desencadena es casi imposible de eliminar.

Los hallazgos de los investigadores hablan de un nuevo estilo de malware para Android que se esconde en el interior de las aplicaciones y que toma la apariencia de los servicios más utilizados.
Lookout Security llama a esta nueva forma de ataque "adware troyanizado”, porque se enmascara con la apariencia de Google, Facebook, Twitter, WhatsApp y otras aplicaciones populares. Una vez que están instalados, los troyanos se asignan a sí mismos permisos de sistema y comienzan a lanzar anuncios, lo que genera ingresos para el pirata.

Pero destaca su agresividad, ya que son casi imposibles de desinstalar: la mejor opción -recomiendan los expertos- es simplemente sustituir el dispositivo.

Las aplicaciones infectadas ofrecen acceso a nivel de raíz y se instalan como aplicaciones del sistema, por lo que incluso un restablecimiento de fábrica del dispositivo tampoco las elimina.
Aunque parezca una decisión extrema, el cambio de dispositivo ya está siendo valorado por muchos afectados. De ahí que se insista en que los usuarios sólo descarguen apps de las tiendas oficiales, que instalen siempre la última versión del sistema operativo y actualicen Play Services.

Este tema podría ser un dolor de cabeza para muchas empresas, ya que las aplicaciones con acceso raíz podrían llegar incluso a los datos más confidenciales.

Samsung realizará actualizaciones de seguridad a sus dispositivos mensualmente


computerworld.- El ecosistema Android no gana para sustos. Y es que apenas se acaba de recuperar del mayor agujero de seguridad conocido como Stagefright, el cual podría haber afectado a cerca del 95 por ciento de los teléfonos inteligentes de Android, exponiendo a más de 950 millones de teléfonos a sufrir posibles ataques remotos por medio de un mensaje MMS infectado.

Tras esta importante brecha de seguridad, Google hizo una promesa de liberar actualizaciones mensuales para su código, las cuales llegarán automáticamente a sus dispositivos Nexus. Sin embargo, cuando se trata de afrontar la seguridad de terminales de fabricantes o aquellos que tienen capa de personalización del software Android, resulta complicado poder cubrir los parches.

Samsung ha lanzado su propio blog de seguridad móvil sin haber hecho mucho ruido, donde puede leerse que la compañía va a dar a conocer nuevas actualizaciones de seguridad mensuales relacionadas con los dispositivos Samsung seleccionados.
Aquí destaca que las políticas de actualización de seguridad comenzarán en breve, y todos los modelos de smartphone, a partir del Galaxy S4 en adelante, cuentan con la plataforma de seguridad KNOX para poder ser desplegada. Una de estas protecciones es Security Enhancements (SE) para Android la cual refuerza con una serie de de ajustes el dispositivo.

Samsung también destaca que KNOX tiene la capacidad de actualizar las políticas de seguridad de los dispositivos con la modalidad "on-the-air", para invalidar posibles vulnerabilidades de seguridad.

En esencia, la lista es un recopilatorio de los dispositivos de Samsung que fueron lanzados el pasado año, con lo que podría ser un indicativo de que la compañía va a centrarse en garantizar la seguridad de los últimos modelos que hayan sido lanzados, priorizando sobre el resto. Además, Samsung deberá tener en cuenta otra serie de consideraciones que pueden variar en función del país o región de cada dispositivo, así como el operador con el que el dispositivo fue comercializado.
Hasta el momento, no hay mayores indicaciones en la web de Samsung sobre qué regiones y operadores estarán incluidos inicialmente en las actualizaciones mensuales, pero hay una nota que indica que “Samsung planea expandir el modelo de actualizaciones mensuales a otras zonas geográficas y operadores”. Sin duda, las operadoras de primer nivel tendrán que incrementar sus esfuerzos para cooperar de manera eficiente con Samsung.

• Galaxy S5
• Galaxy S6
• Galaxy S6 edge
• Galaxy S6 edge+
• Galaxy Note 4
• Galaxy Note Edge
• Galaxy Note 5
• Galaxy Tab S
• Galaxy Tab S2

Otros fabricantes de primer nivel como LG afirma también que va a llevar a cabo actualizaciones de seguridad mensuales, aunque tampoco especifica cómo va a abordarlo. Desde HTC parece que no son tan optimistas, ya que garantizar actualizaciones mensuales parece poco realista si se tiene en cuenta el tiempo que los operadores requieren para aprobar las actualizaciones relacionadas con smartphone y tablets. 

¿Cómo empezaron a hacerse ricos los hackers chinos?


Los hackers chinos han convertido las campañas de malware de Android en un negocio muy lucrativo que año genera más de 4,5 millones de dólares

malavida.- Las razones por las que los hackers hacen lo que hacen son tan diferentes como una persona lo es de otra. Algunos de ellos lo hacen para probar sus habilidades, otros para conseguir reconocimiento, otros para ganar dinero, otros para servir a su país, algunos hackean por su cuenta y otros forman parte de grupos. Y luego están los que son famosos por su pasión por el hacking, como es el caso de los chinos.
Los grupos de hacking chinos son conocidos por robo de información, cibercrimen organizado y robo de propiedad intelectual. También han participado en campañas de ciberespionaje orquestadas por el gobierno del Gigante Asiático, pero por lo que parece ahora el objetivo de los hackers chinos es ganar mucho dinero, lisa y llanamente.

¿Cuánto dinero puede ganar un hacker?

Es bastante conocido por todo el mundo que el hacking da dinero. Lo que no mucha gente sabe es cuánto da, y la respuesta habla de una cifra en torno a los cuatro millones y medio de dólares al año y por campaña de malware. La forma de conseguir este dinero viene a través del adware, que en muchas ocasiones viene empaquetado con programas y aplicaciones móviles y de escritorio.

La semana pasada se supo de la existencia de Kemoge Android Andware, un nuevo malware que está haciendo estragos en más de 20 países. Este malware es sospechoso de proceder de China, y puede rootear dispositivos vulnerables de forma que un atacante que sepa lo que se hace se pueda apoderar del dispositivo infectado. Una vez instalado, se dedica a descargar aplicaciones que el usuario no ha consentido, pero por las que los desarrolladores del malware reciben dinero en concepto de promoción.

Sin embargo, y por lo que hemos visto hoy, hay más malware que funciona de forma muy similar. Hoy hemos hablado del troyano Ghost Push, que funciona de forma muy similar a Kemoge —con la diferencia de que descarga aplicaciones de pago y se las cobra al usuario—, pero que forma parte de una familia compuesta por amenazas como Braintest, Guaranteed Clicks y RetroTetri.

¿Cómo se empieza a generar ingresos?

El modus operandi de esta familia de malware es muy similar, y se compone de los siguientes pasos:
  • Reempaquetar aplicaciones populares tras infectarlas con código malicioso.
  • Sortear las medidas de seguridad de la Google Play Store.
  • Explotar las vulnerabilidades existentes de Android para conseguir permisos de administrador.
  • Rootear los dispositivos de forma que no se pueda desinstalar el virus.
  • Promover aplicaciones maliciosas a través de canales legítimos.

Dado que los usuarios no pueden desinstalar las aplicaciones maliciosas, los hackers consiguen un número de usuarios activos enorme. Con esta base de usuarios, el desarrollador del virus puede crear una empresa de promoción de marketing y convertirse en un “tratante” móvil: les sobran las cualificaciones para cooperar con anunciantes, ganando dinero distribuyendo productos para ellos.

Estas apps se han encontrado en tiendas ilegítimas y legítimas. el argumento de ceñirse sólo a las fuentes de confianza no ha servido en este caso. Algunos de los descubrimientos que se han hecho son los siguientes:
  • Hay más de 4.000 virus en esta familia.
  • Este tipo de malware afecta a dispositivos que van desde la versión 2.3 a la 5.1 de Android.
  • Hay afectados más de 10.000 tipos de teléfonos de 2.742 marcas distintas.
  • Hay más de 900.000 usuarios afectados, especialmente en el sudeste asiático.

En esta campaña de investigación también se han encontrado cuatro nombres de dominio sospechosos que podrían llevar a descargar el malware.

¿Qué puedes hacer para protegerte?

Para mantener los dispositivos Android seguros recomendamos seguir estas indicaciones:
  • No hacer clic en enlaces que no sepamos bien a dónde llevan.
  • Extremar las precauciones al descargar aplicaciones.
  • No instalar aplicaciones sin revisarlas bien y sin revisar bien sus permisos.
  • Mantener el dispositivo Android actualizado.

Esta útima recomendación sabemos que es más complicada debido a que no siempre los fabricantes mantienen los dispositivos al día, pero si se siguen las anteriores con cierto rigor no debería haber problema.

Google parcha las vulnerabilidades de Stagefright


La compañía ha publicado los parches para las dos nuevas vulnerabilidades relacionadas con Stagefright, una de las cuales afecta a versiones de Android que se remontan a 2008 y podría poner en riesgo a millones de usuarios.

computerworld.- Las nuevas vulnerabilidades las detectó la firma de seguridad Zimperium, que también descubrió los defectos originales Stagefright el pasado mes de abril.

No obstante, Google ha señalado en un boletín de seguridad que no parece que se hayan aprovechado las vulnerabilidades para iniciar ataques masivos y que se trata de una nueva colección de fallos, tras los encontrados hace cinco meses, menos peligrosos que aquéllos.
De hecho, para utilizar estas nuevas vulnerabilidades, llamadas Stagefright 2.0, el atacante tendría que convencer al usuario para que visite una página web y reproducir un fragmento de contenido de audio o vídeo.

Se trata, al parecer, de fallos relativos al modo en que Android procesa los metadatos de esos contenidos, según ha explicado la firma Zimperium en su blog.

Google ya ha enviado una actualización OTA para dispositivos Nexus, donde también señala que informó a sus socios sobre este tema el pasado 10 de septiembre. Y, en agosto, dijo que empezaría a publicar parches de seguridad mensuales. Después, los principales fabricantes, entre ellos, Samsung y LG, se comprometieron a lanzar parches mensuales para sus respectivos modelos.

Con todo, explica PCWorld.com, la solución de los problemas de software en dispositivos móviles sigue siendo un asunto inconexo, y los usuarios dependen de los fabricantes del dispositivo y de los operadores para el parcheo puntual.

Utiliza aplicaciones de Windows en un Android, una realidad cercana


De lo mejor de estos ultimos tres años, se ha hablado sobre el funcionamiento de Wine en Android para traer programas x86 de Windows a los teléfonos/tabletas Android, y apunta a que va a ser una realidad. CodeWeavers está planeando lanzar CrossOver para Android antes del fin de año.
Esto permitirá que los binarios nativos de Windows que se puedan ejecutar en Android, pero se limitan a Android-x86 debido al esfuerzo requerido en la emulación de código x86 de Windows en ARM.


La versión preliminar de tecnología será gratuita y una vez publicada los parches de código abierto se gestionaran en Wine.

Las Mejores Aplicaciones de Hacking en Android 2015

A medida que nos vamos moviendo mas y mas al mundo móvil, se vuelve aparente la necesidad de migrar nuestras herramientas actuales (hacking, pentesting) hacia alla, mientras que estas aplicaciones aun no son totalmente funcionales como en escritorio (Linux, Windows, OS X), las siguientes de la lista valen la pena y deberías tenerlas para casos de emergencia.


#1. Hackode: La caja de herramientas del hacker es una aplicación de pruebas de penetración, para hackers éticos, administradores de TI y profesionales de seguridad cibernética para realizar diferentes tareas como reconocimiento, exploración, ejecución de exploits, etc.

# 2 Androrat: Herramienta de administración remota para Android. Androrat es una aplicación cliente/servidor desarrollada en Java Android para el lado del cliente y en Java/Swing para el servidor.

# 3 APKInspector: Es una herramienta de interfaz gráfica de usuario de gran alcance para analizar las aplicaciones de Android. El objetivo de este proyecto es el de ayudar a los analistas e ingenieros a visualizar paquetes de Android compilados y su correspondiente código de DEX inverso.

# 4 Droidbox: Droidbox está desarrollado para ofrecer análisis dinámico de aplicaciones de Android.

# 5 Burp Suite: Al igual que su versión de escritorio, es una plataforma integrada para la realización de las pruebas de seguridad de aplicaciones web. Sus diversas herramientas funcionan perfectamente juntas para apoyar todo el proceso de prueba, mapeo y análisis de la superficie de ataque de una solicitud inicial, a través de la búsqueda y explotación de vulnerabilidades de seguridad.
#6 zANTI: Es un completo conjunto de herramientas de diagnóstico de red que permite hacer pruebas de auditorías y de penetración complejas con sólo pulsar un botón. Proporciona informes basados en la nube que te guían a través de sencillas normas para garantizar la seguridad de la red.

# 7 Droid Sheep: Puede ser utilizado fácilmente por cualquiera que tenga un dispositivo Android y sólo el proveedor del servicio web puede proteger a los usuarios. Así que cualquiera puede probar la seguridad de su cuenta por sí mismo y puede decidir si desea seguir utilizando dicho servicio web.

# 8 dSploit: Es una suite de análisis de la red y penetración en Android que tiene como objetivo ofrecer a los expertos en seguridad de TI/entusiastas el kit de herramientas profesional más completo y avanzado para llevar a cabo evaluaciones de seguridad de red en un dispositivo móvil.
# 9 Arpspoof: Es una herramienta para la auditoría de red originalmente escrita por Dug Song como parte de su paquete de dsniff. Esta aplicación redirige el tráfico en la red local mediante la creación de respuestas ARP para reenviarlos ya sea a un objetivo específico o todos los hosts en los caminos de la red local.

# 10 Shark for Root: Sniffer de tráfico, trabaja en 3G y WiFi. Funciona para abrir un volcado de WireShark o software similar, para realizar una vista previa de volcado desde tu teléfono. Esta basado en tcpdump.

# 11 Nmap para Android: Nmap (mapeador de red) es una de las mejores herramientas entre las diferentes que hay para escanear redes (buscadores de puerto), Nmap desarrollado principalmente para Unix OS pero ahora está disponible en Windows y Android. Nmap para Android es una aplicaciones de Nmap para su teléfono! Una vez que su exploración termina te puede enviar un correo electrónico con los resultados. No es aplicación oficial del producto pero funciona bastante bien.

# 12 SSHDroid: Android Secure Shell: shell segura o SSH es el mejor protocolo que proporciona una capa adicional de seguridad al tiempo que se va a conectar con tu equipo. SSHDroid es una aplicación de servidor SSH para Android. Esta aplicación te permitirá conectarte a tu dispositivo desde una PC y ejecutar comandos (como "terminal" y "adb shell").

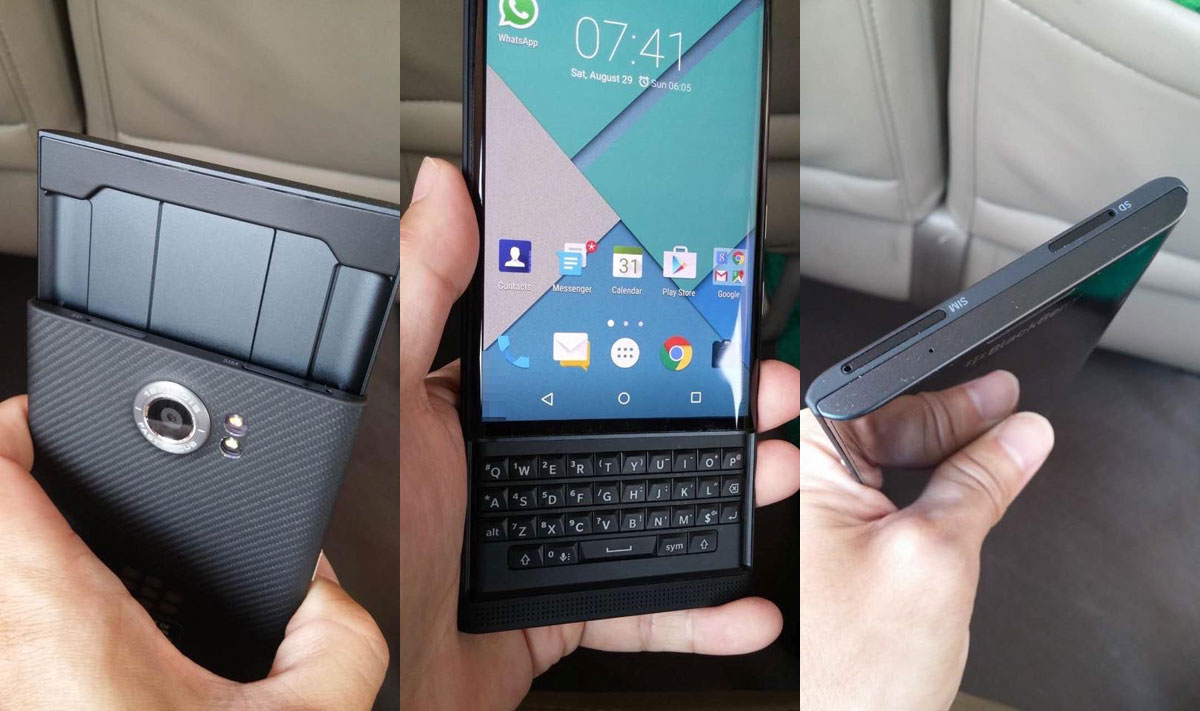
Confirmado: Blackberry lanzará este año su teléfono 'Priv' con Android


xatakamovil.- Nuestras sospechas eran mucho más que eso tras la gran cantidad (y calidad) de filtraciones que nos han ido llegando de este terminal desde que hace unos meses se empezase hablar de que existiesen proyectos de la compañía canadiense con Android. Hoy BlackBerry confirma que efectivamente el lanzamiento de la finalmente llamada BlackBerry Priv se encuentra entre sus futuros planes.
La empresa ha comunicado tanto este anuncio algunas aclaraciones al respecto de sus planes en relación tras hacerse público la ganancia por acción (EPS) del segundo trimestre del año fiscal (Q2), el cual es de 0,13 dólares, quedando 0,04 dólares por debajo de lo que los analistas esperaron. John Chen, CEO de BlackBerry, ha mostrado confianza por algunos datos como el sexto trimestre consecutivo de flujo de caja libre positivo (free cash flow).

Lo que conocimos como Venice será Priv

Más allá de los datos económicos, ha hablado de sus planes de expansión a nivel de software, los cuales hemos ido viendo con la adquisición de algunas empresas, y la confirmación expresa, como decíamos, de la BlackBerry Priv, nombre que filtró como nos tiene acostumbrados la cuenta de @evleaks hace pocos días, y que efectivamente se trata del terminal con sistema operativo Android:
Hoy confirmo nuestros planes de lanzamiento de Priv, un dispositivo Android de la mano de BlackBerry con la misión principal de proteger la privacidad de nuestros clientes. Priv combina lo mejor de la seguridad y productividad de BlackBerry con la expansión del ecosistema de Android y sus aplicaciones.
Como no podía ser de otro modo, el CEO matiza el aporte de BlackBerry en cuanto a seguridad, especialidad de la compañía, sin dejar a un lado la proyección que probablemente suponga tanto al terminal como a la compañía el hecho de incluir Android como sistema operativo.

De momento no hay más información sobre el terminal, tanto acerca de la fecha de lanzamiento (se espera que sea hacia noviembre) como del precio y sus características. Pero dado el nivel de las filtraciones que han ido sucediéndose nos hacemos a la idea tanto del aspecto como del funcionamiento de este dispositivo.

Windows es responsable del 80% de las infecciones de Malware


Muchos equipos basados en Windows utilizan redes móviles para conectarse a Internet, que es, según Alcatel-Lucent, el principal foco de infección de malware. La mayoría de infecciones detectadas son adware adherido a juegos o software libre.
computerworld.- La cuota de Microsoft en el mercado de dispositivos móviles no es elevada, pero sí lo es en la cantidad de infecciones que se producen a través de redes móviles. Según el estudio de Alcatel-Lucent, en junio los dispositivos Windows fueron el origen del 80 por ciento de las infecciones de malware localizado en hardware que dependía de redes móviles para conectarse a Internet. La cuota de Android sobre el total de infecciones ha disminuido hasta aproximadamente el 20 por ciento, mientras que los porcentajes en iOS y otros sistemas operativos fueron prácticamente insignificantes.


Estos son los datos que ha generado con los escaneos realizados con su tecnología Motive Security Guardian, que está desplegada a nivel mundial y que monitoriza el tráfico de más de 100 millones de dispositivos.

Como explica PCWorld.com, el dato puede sorprender si tenemos en cuenta que la penetración de Windows en dispositivos móviles es todavía baja (no llega a los dos dígitos). Por ejemplo, los smartphones con sistema Windows supusieron el 2,6 por ciento de los vendidos en 2015, según los últimos datos de IDC al respecto.

La explicación es sencilla. La gran mayoría son PCs tradicionales, principalmente ordenadores portátiles, utilizan una red móvil para conectarse, en lugar de una red fija de cobre o fibra óptica. Este es el principal foco de infección, según el análisis de Alcatel-Lucent,  que señala que a medida que las redes móviles se convierten en redes de acceso para muchos PC Windows, el malware se mueve con ellos.

En cambio, Android, otro foco de infección habitual, ha reducido sus porcentajes, en gran medida por los esfuerzos de Google de eliminar aplicaciones inoculadas con malware. La disminución de las tasas de infección detectadas en equipos Android confirma que esta estrategia ha funcionado.

Por último, la mayoría de las infecciones detectadas por Alcatel-Lucent en dispositivos Windows son adware adherido a juegos o software libre.

Desbloquear dispositivos Android 5.x es muy fácil

El investigador de seguridad John Gordon ha encontrado una manera fácil de desbloquear los teléfonos inteligentes con Android 5.0 y 5.1 (Build LMY48M).


El investigador de seguridad John Gordon ha descubierto una manera muy sencilla de saltarse la función de bloqueo móvil implementado en los teléfonos inteligentes con Android 5.0 y 5.1 (Build LMY48M).

Mecanismos como contraseña, bloqueo por patrón y bloqueo por PIN son utilizados por casi todos los usuarios móviles para proteger su dispositivo contra el acceso físico no autorizado.

Gordon descubrió una vulnerabilidad que podría ser explotada para desbloquear un teléfono Android (5.0 build LMY48I) con pantalla bloqueada. La operación hace que se cuelgue la interfaz de usuario de la pantalla de la contraseña y abre las puertas del dispositivo.

La vulnerabilidad apodada como "vulnerabilidad de elevación de privilegios en Lockscreen" se ha identificado con el CVE-2015-3860.
A continuación los pasos para desbloquear la pantalla al forzar que se cuelgue la aplicación de la cámara.

  • Toma el dispositivo y abre la pantalla del marcador de emergencia.
  • Escriba una larga cadena de números o caracteres especiales en el campo de entrada y copia y pega una cadena larga de forma continua hasta que no acepte más.
  • Ahora, copiar esa gran cadena.
  • Abre la aplicación de la cámara accesible sin contraseña.
  • Arrastre la barra de notificaciones y pulse el icono de configuración, que te mostrará un mensaje para desbloquear.
  • Ahora, pega la cadena copiada anteriormente continuamente en el campo de entrada de la contraseña, para crear una cadena aún más grande.
  • Vuelve a la cámara y haz clic en las imágenes o aumentar/disminuir el volumen mientras simultáneamente tocando el campo de introducción de la contraseña que contiene la gran cadena en caracteres en muchos lugares.
  • El usuario de Android se dará cuenta de los botones blandos (Home  y botón de Atrás) en la parte inferior de la pantalla desaparecerán cuando la aplicación de la cámara va a dejar de responder. De repente, la aplicación se cuelga y lleva al usuario a la pantalla de inicio del dispositivo.
Aquí un clip que muestra la falla:

Un agresivo ransomware para Android puede cambiar el código PIN del equipo

Android Triste: Imagen Bimmerfest
Tras las primeras familias, que incluían antivirus falsos con la capacidad de bloquear las pantallas de los dispositivos (Android Defender, por ejemplo), el año pasado descubrimos a Simplocker, el primer ransomware para Android activado en Tor que directamente cifra los archivos del usuario. Ahora, los investigadores de ESET descubrieron el primer tipo de ransomware de bloqueo de pantalla para Android que bloquea el código PIN y que se estaba propagando con rapidez.

En los primeros troyanos de bloqueo de pantalla para Android, dicha funcionalidad se suele conseguir poniendo constantemente en un primer plano la ventana de pedido de rescate en un bucle infinito.

Aunque se implementaron diversos mecanismos de defensa para bloquearle al usuario el acceso al dispositivo, no era tan difícil deshacerse del malware y desbloquear el dispositivo mediante el uso de la aplicación de línea de comandos Android Debug Bridge (ADB), a través de la desactivación de los derechos de administrador, o desinstalando la aplicación maliciosa en Modo Seguro.
Lamentablemente, los creadores de malware redoblaron sus esfuerzos y, con sus nuevos ransomware de bloqueo para Android, detectados por ESET como Android/Lockerpin.A, los usuarios ya no cuentan con una forma efectiva de recuperar el acceso a sus dispositivos sin los privilegios de raíz o sin una solución de administración de seguridad instalada. Además, tienen que restaurar los valores a fábrica, lo que también borra todos sus datos.

Por otra parte, este ransomware también utiliza una molesta táctica para obtener y preservar los privilegios de administrador del dispositivo con el fin de impedir su desinstalación. Este es el primer caso donde se puede observar este método tan agresivo en un malware para Android.

Análisis de Android/Lockerpin.A

Después de su instalación exitosa, el malware intenta obtener privilegios de administrador del dispositivo. Esta táctica está siendo utilizada cada vez más por los creadores de amenazas para Android, ya que hace que sea más difícil eliminar la infección.
Las primeras versiones de la familia Android/Locker hacen lo mismo que el resto de los troyanos para Android: se basan en la suposición de que el usuario activará voluntariamente los privilegios elevados.
No obstante, en versiones más recientes, el troyano obtiene los derechos de administrador de dispositivos de una manera mucho más encubierta. La ventana de activación queda tapada por la ventana maliciosa del troyano, que se hace pasar por la “instalación de un parche de actualización”.
Cuando la víctima hace clic en esta instalación de aspecto inofensivo, también activa sin saberlo los privilegios de administrador del dispositivo en la ventana subyacente oculta:


Una vez que el usuario hace clic en el botón, su dispositivo ya está condenado: la aplicación del troyano ya obtuvo los derechos de administrador en forma silenciosa y ahora puede bloquear el dispositivo y, lo que es peor, establecer un nuevo PIN para la pantalla de bloqueo.

No mucho después, se le pedirá al usuario que pague un rescate de USD 500 supuestamente por ver y guardar material pornográfico prohibido:


Cuando aparece esta alerta falsa, la pantalla queda bloqueada, en la manera típica de los troyanos bloqueadores de pantalla para Android. El usuario ahora podría desinstalar Android/Lockerpin.A ya sea entrando al Modo Seguro o usando Android Debug Bridge (ADB).

El problema es que, como se restableció el PIN, ni el propietario ni el atacante pueden desbloquear el dispositivo, debido a que el PIN se genera al azar y no se envía al atacante. La única forma práctica de desbloquearlo es restableciendo los valores de fábrica.


El dispositivo ahora se encuentra permanentemente bloqueado y es imposible desbloquearlo sin tener los privilegios de raíz.

Desbloqueo del dispositivo

La única manera de quitar el bloqueo de la pantalla de PIN sin restablecer el dispositivo a valores de fábrica es cuando el usuario tiene acceso root del dispositivo o tiene instalada una solución MDM capaz de restablecer el PIN. Si tiene acceso a la raíz del dispositivo, entonces puede conectarse desde una computadora mediante ADB (Android Debug Bridge) y eliminar el archivo donde se almacena el código de PIN.

Para que esto funcione, el dispositivo debe tener habilitada la opción de depuración; de lo contrario, no será posible (Ajustes -> Opciones de desarrollador -> Depuración de USB). Se puede emplear el siguiente conjunto de comandos para desbloquear el dispositivo:

> adb shell
> su
> rm /data/system/password.key

Después de ejecutar los comandos anteriores, se eliminará el bloqueo de la pantalla con el PIN o la contraseña, y se podrá acceder al dispositivo. En ciertos casos, se necesita reiniciar el dispositivo.

Como conclusion, afortunadamente este ransomware no se ha detectado instalandose desde la Google Play Store si no mas bien desde tiendas de terceros, torrents y algunos foros, te recomendamos, al igual que siempre, no instalar aplicaciones no oficiales o de fuentes desconocidas y proteger tu equipo con alguna solucion de Antivirus.

Google quiere regresar a China y se prepara para aceptar la censura del país


genbeta.- Si haces memoria recordaras: en 2010, Google movió su ficha ante el gobierno de China dejando de censurar sus resultados de búsqueda y redirigiendo google.cn al dominio de Hong Kong. Duró muy poco, y desde ese entonces que los Android del país ya no llevan los servicios del gigante de Mountain View. Pero Google quiere que eso cambie, porque quiere traer de vuelta esos servicios a China.
Para eso, Google está dispuesta a cumplir con la ley de censura que el gobierno chino mantiene, bloqueando aquellas aplicaciones que se consideren "cuestionables". Mientras la compañía pueda recuperar el control de su plataforma móvil en un mercado tan grande, mejor.
Si esto se cumple, los desarrolladores chinos podrían vender aplicaciones Android fuera de China
Otra cosa que quiere hacer Google con este gesto es ayudar a que los desarrolladores chinos puedan vender sus aplicaciones en el resto del mundo, al mismo tiempo que facilita que los desarrolladores de cualquier país puedan entrar en el catálogo de China. Siempre que no sean censuradas por el gobierno, claro. Por cierto, esto también incluiría la plataforma Android Wear para impulsar los relojes inteligentes más recientes.

No queda mucho lugar a dudas: Google está viendo como el mercado de China da muchos beneficios, y quiere aprovecharlo al máximo pasando por el aro de la censura que impera en el país (como ya hacen muchas otras compañías). Pero hay que decir que cuanto más accesos haya para los desarrolladores, mejor.

Captura tus huellas digitales en tu Smartphone bajo tu propio riesgo

Cuando se trata de configurar la función de bloqueo de pantalla en nuestro Smartphone, a menudo seleccionamos la opción de huellas digitales, creyendo que el escáner de huellas digitales es infalible.


Imagen: BGR
Sin embargo, los investigadores de FireEye, una empresa de seguridad, han encontrado una manera de conseguir las huellas digitales de los teléfonos Android como el Samsung Galaxy S5 y el HTC One Max.

"Las huellas digitales tienen una duración de por vida, una vez filtradas; se filtraron por el resto de tu vida. Por otra parte, las huellas dactilares se asocian generalmente con la identidad de cada ciudadano, registro de inmigración, etc. Sería un peligro si un atacante pudiera recolectar huellas dactilares de forma remota a gran escala ", dijeron los investigadores en el informe PDF.

El equipo de investigación, que incluye a Yulong Zhang, Zhaofeng Chen Hui Xue y Tao Wei, ha encontrado un defecto en el HTC One Max en el que las huellas dactilares se almacenan como un archivo de imagen (dbgraw.bmp) en una carpeta accesible por cualquiera en el sistema.
Los investigadores han proporcionado información detallada acerca de los problemas de los diseños existentes, incluida la autorización confusa que permite a un malware saltarse las autorizaciones de pago de protegidas por las huellas digitales, el almacenamiento de datos de huellas dactilares inseguro, sensor de huellas digitales, y backdoor de huella digital preinstalado.

Sin embargo, el equipo informó que la falla de las empresas afectadas y fue parcheado.

Según los informes de prensa, el equipo de investigación también había identificado otro ataque que afecta a otros teléfonos Android, donde el malware puede eludir las protecciones en el sistema operativo para acceder al hardware de huellas digitales directamente.


Los investigadores han sugerido, "Para evitar ser atacado por malware o ser explotados por la ejecución remota de código, se sugiere a los usuarios normales elegir proveedores de dispositivos móviles con parches/actualizaciones oportunos (eg 'Android' Lollipop), y siempre mantener su dispositivo hasta la fecha ".

Día Cero en Aplicacion de administración de Google en Android puede saltarse el Sandbox

Primero que nada, para algunos de nuestros lectores que se preguntaran:

¿Y qué es el Sandbox o Sandboxing? Este “cajón de arena” (traducción literal al castellano) es un aislamiento de procesos, es decir, un mecanismo que implementan varias aplicaciones para ejecutar aplicaciones y programas con seguridad y “aislarlas” del resto del sistema dentro de una especie de contenedor virtual desde el cual controlar los distintos recursos que solicita dicha aplicación (memoria, espacio en disco, privilegios necesarios, etc). Este férreo control al que se somete el proceso sirve para discernir si el código a ejecutar es malicioso o no puesto que, por norma general, se restringirá cualquier tipo de acceso a dispositivos de entrada o de inspección del sistema anfitrión.

Una vez aclarado esto, continuamos con la nota:

Imagen: ThreatPost
El equipo de seguridad de Android de Google está teniendo un mes muy ocupado. Primero las vulnerabilidades Stagefright que surgieron el mes pasado justo antes de Black Hat y ahora los investigadores de MWR laboratorios han publicado información sobre una vulnerabilidad sin parche que permite a un atacante eludir la caja de arena de Android.

La vulnerabilidad reside en la forma en que la aplicación del administrador de Google en los teléfonos Android se encarga de algunas direcciones URL. Si otra aplicación en el teléfono envía la aplicación de administración de un tipo específico de URL a un atacante puede pasar por alto la misma política de Origen y obtener datos de la caja de arena de administración.

"Una situación fue encontrado cuando la aplicación del administrador de Google recibió una URL a través de una llamada IPC desde cualquier otra aplicación en el mismo dispositivo. La aplicación de administración sería cargar esta URL en un webview dentro de su propia actividad. Si un atacante utiliza un archivo: // URL a un archivo que ellos controlaban, entonces es posible usar enlaces simbólicos para eludir Same Origin Policy y recuperar datos fuera de la caja de arena del administrador de Google ", dice el asesor de MWR laboratorios.

Un atacante puede explotar esta vulnerabilidad al obtener una aplicación maliciosa en el teléfono de la víctima. MWR Labs notifico a Google de la vulnerabilidad en marzo y Google reconoció el informe de inmediato y más tarde dijo que tendría un parche listo para junio. Pero la solución no fue publicada y la semana pasada Google informó a MWR Labs que planeaba lanzar su aviso, que fue publicado el jueves.

Google no respondió a una solicitud de comentarios sobre esta historia. La vulnerabilidad afecta a la versión actual de la aplicación, y puede afectar a las versiones anteriores también.

"La aplicación Google Admin (com.google.android.apps.enterprise.cpanel), tiene una actividad exportada que acepta una cadena extra llamada setup_url. Esta puede ser invocada por cualquier aplicación en el dispositivo creando de un nuevo intento estableciendo datos uri a http://localhost/foo y la cadena setup_url programada a una URL de archivos que pueden escribir en, como file://data /data/com.themalicious.app/worldreadablefile.html, " dijo el asesor de MWR.

"El ResetPinActivity entonces carga esto en el WebView bajo los privilegios de la aplicación del administrador de Google."

MWR dice que hasta que Google no despliegue el parche, los usuarios con la aplicación del administrador de Google no deben instalar ninguna aplicación de terceros que no sea de confianza, lo que es un buen consejo para cualquier usuario de teléfono móvil.

Nuevo Defecto en Android afecta al 55% de los dispositivos

Un número de vulnerabilidades de alta gravedad han sido descubiertas, que afecta a más del 55% de los dispositivos Android.

Imagen: The Register
Estas vulnerabilidades, tanto en la propia plataforma Android y en Kits terceros de desarrollo de software (SDK de Android,) pueden ser explotadas por los hackers expertos para dar a una aplicación maliciosa sin privilegios la capacidad de obtener acceso no autorizado a la información y otras funcionalidades en el dispositivo , de acuerdo a la división de seguridad de X-Force de IBM.

Estas vulnerabilidades específicas para Android, junto con otros descubiertos a principios de año, continúan ilustrando la importancia de la seguridad del edificio en los fundamentos mismos de aplicaciones móviles. Un reciente estudio de Ponemon encontró que organizaciones gastan un promedio de $ 34 millones al año en desarrollo de aplicaciones móviles, pero sólo el 5,5% de este gasto se dedicó a procesos adecuados de seguridad. Y un sorprendente 50% de esas empresas no dedicó presupuesto para asegurar las aplicaciones que desarrollaron.
Las vulnerabilidades se centran en la clase OpenSSLX509Certificate de la plataforma Android, que es una de las muchas clases que desarrolladores utilizan para agregar funcionalidad a aplicaciones tales como acceso a la red y la cámara del teléfono. Mediante la introducción de malware en el canal de comunicación entre las aplicaciones y funcionalidades del teléfono, los atacantes son capaces de hacerse cargo de una aplicación en el dispositivo del usuario y realizar acciones en nombre de la víctima. (Es decir, tomar fotos, compartir contenido, enviar mensajes, etc., dependiendo de la aplicación). También pueden reemplazar aplicaciones reales con falsas llenas de malware que puede recopilar información personal. (Es decir, sustituir a Facebook con una versión falsa que recopila información de la víctima en la red social).

Los atacantes también pueden robar información sensible de la aplicación atacada, como datos de acceso.

Google, así como los SDK vulnerables han sido parcheados; Sin embargo, IBM Security recomienda que todos los usuarios se aseguren de que han descargado la última versión de Android y se han actualizado los SDK.
"Nuestro equipo titulo el descubrimiento Una Clase para gobernarlos a Todos, ya que la clase vulnerable que encontramos en la plataforma Android, OpenSSLX509Certificate, fue suficiente para asumir el control el dispositivo mediante nuestra técnica de ataque", dijeron los investigadores en el informe. "Los desarrolladores tomaron ventaja de las clases dentro de la plataforma y el SDK de Android. Estas clases proporcionan funcionalidad, por ejemplo, el acceso a la red o la cámara del teléfono. La vulnerabilidad que encontramos puede ser explotada por el malware a través del canal de comunicación que tiene lugar entre aplicaciones o servicios. Como la información se descompone y se vuelve a concentrar, se inserta código malicioso en esta corriente, aprovechando la vulnerabilidad en el otro extremo y luego se adueña del dispositivo."

Actualiza Firefox: Evita el robo de tu información


(welivesecurity) - Estas últimas semanas hemos visto anuncios de varias empresas solicitando que actualicen alguno de sus productos para que reciban un parche de seguridad que soluciona una vulnerabilidad que podría ser aprovechada por un atacante. Desde los sitios web de WordPress hasta Chrysler con sus automóviles, en esta ocasión se trata de Mozilla que ha instado a todos los usuarios a que actualicen de inmediato a la versión 39.0.3 de Firefox.

Tal como se anunció en el blog de seguridad de Mozilla, el 5 de agosto recibieron un mensaje de un usuario que los alertaba sobre que una publicidad de un sitio ruso se aprovechaba de una vulnerabilidad para robar datos de los usuarios. Al parecer la vulnerabilidad provenía del lector de PDF incluido en el navegador en combinación con un ataque de Javascript, que le permitía a los atacantes robar cualquier tipo de información sensible de los equipos que visitaran sitios que contuvieran esos anuncios maliciosos.
Según afirma Mozilla, las versiones que no incluyen el visor PDF, entre las que se encuentra el navegador para Android, no están afectadas por este tipo de ataques ya que dicha herramienta es aprovechada para llevar a cabo el robo de información. Algo que hace más peligroso este tipo de ataque es que el código malicioso fue diseñado para no dejar rastros sobre el robo que cometió.

La empresa además afirmó que la mayor cantidad de casos afectados se trataban de equipos que corrían sistemas Windows y Linux, y que la información que este código malicioso buscaba robar eran archivos de configuración de FTP, información de cuentas de Windows y archivos de configuración globales y directorios de usuarios en sistemas Linux. Al parecer, toda esa información robada era alojada en servidores que estaban ubicados en Ucrania.

Nueva vulnerabilidad puede dejar teléfonos Android en estado vegetativo permanente

Archivos de vídeo con formato incorrecto se pueden usar para bloquear la mitad de todos los teléfonos Android.


Investigadores han desarrollado un ataque que pone más del 50 por ciento de los teléfonos Android en el equivalente digital de un estado vegetativo persistente en el que están casi completamente indiferente y no pueden realizar la mayoría de las funciones, incluyendo hacer o recibir llamadas.
La vulnerabilidad, que reside en el servicio MediaServer Android utilizado para indexar archivos multimedia, puede ser fácilmente explotado atrayendo un teléfono vulnerable a un sitio web especialmente diseñado. Presumiblemente, el teléfono puede ser revivido al reiniciarlo, pero de acuerdo a una entrada de blog publicada el miércoles por un investigador de la firma de seguridad Trend Micro, el error también puede ser aprovechado por aplicaciones maliciosas. En este último escenario, la aplicación maliciosa puede ser diseñada para que se inicie automáticamente cada vez que el teléfono sea encendido, haciendo que se trabe poco después de cada reinicio.


El investigador Wish Wu de Trend Micro escribió:

La vulnerabilidad reside en el servicio MediaServer, que es utilizado por Android para indexar (enlistar) archivos multimedia que se encuentran en el dispositivo Android. Este servicio no puede procesar correctamente un archivo de vídeo con formato incorrecto utilizando el contenedor Matroska (normalmente con la extensión .mkv). Cuando el proceso abre un archivo MKV malformados, el servicio se puede bloquear (y con el, el resto del sistema operativo).
La vulnerabilidad se debe a un desbordamiento de enteros cuando el servicio MediaServer analiza un archivo MKV. Se lee la memoria de búfer o escribe datos en la dirección NULL al analizar los datos de audio.
La vulnerabilidad afecta a las versiones de Android 4.3 hasta la 5.1.1, lo que representa cerca de la mitad de la base de usuarios de Android. El error apareció dos días después de los investigadores independientes advirtieron que un estimado de 950 millones de teléfonos Android pueden ser secuestrados al enviarles un mensaje de texto simple. El llamado bug Stagefright es más grave, ya que permite a los atacantes robar audio, vídeo y otros datos personales de los terminales y, en algunos casos, permite la ejecución de código malicioso. Lo que es más, en muchos casos, los ataques Stagefright no requieren la interacción del usuario final en absoluto para que la vulnerabilidad sea explotada.

Trend Micro informó de forma privada la vulnerabilidad MediaServer a Google a finales de mayo. Los ingenieros de Google han reconocido el error, pero han asignado una prioridad baja, dijo Wu de Trend Micro

Stagefright, con sólo un mensaje hackea 950 millones de dispositivos Android

Los usuarios de Android están amenazados por una nueva vulnerabilidad apodada Stagefright en el popular sistema operativo móvil de Google, que permite a los hackers tomar control del sistema sin levantar sospechas.


Otro aspecto desconcertante de la falla Stagefright es que afecta potencialmente el 95% de los dispositivos Android que ejecutan la versión 2.2-5.1 del sistema operativo de Google (aproximadamente 950 millones smartphones). Los expertos de la firma de seguridad Zimperium anunciaron la vulnerabilidad Stagefright como el peor defecto de Android en la historia del sistema operativo móvil, y confirmaron que van a revelar más detalles en la próxima BlackHat o DEFCON en Las Vegas este año.
La vulnerabilidad Stagefright afecta una aplicación mediateca utilizada por Android para procesar archivos multimedia Stagefright. Según los expertos de Zimperium la mediateca se ve afectada por varias vulnerabilidades.

Joshua Drake de Zimperium descubrió siete vulnerabilidades críticas en el motor de reproducción de medios nativo llamado Stagefright, el experto definió el fallo Stagefright la "Madre de todas las vulnerabilidades de Android."

Los atacantes pueden explotar la vulnerabilidad mediante el envío de un solo mensaje de texto multimedia a un dispositivo Android sin parchear, según la firma de seguridad de Google ya ha emitido un parche y se la ha enviado a los socios de la compañía. Sin embargo, la mayoría de los fabricantes no han distribuido dicho parche a sus clientes exponiéndolos a ataque cibernético.


Una vez que los atacantes han explotado con éxito la vulnerabilidad, serían capaces de escribir código en el dispositivo móvil y robar datos de los usuarios, incluidos los archivos de audio o multimedia o fotografías almacenadas en las tarjetas SD. Los atacantes pueden controlar de forma remota el dispositivo, tener acceso al audio desde el micrófono, leer mensajes de correo electrónico, y exfiltrar datos sensibles.

Los expertos de Zimperium explican que, a diferencia de los ataques de phishing, en los que las víctimas necesitan abrir un archivo malicioso o hacer clic en un dominio similar utilizado para servir a un malware, la vulnerabilidad Stagefright puede ser activada incluso si las víctimas no están utilizando el teléfono inteligente.

Una vez que el exploit ha sido entregado, el atacante puede eliminar el mensaje antes de que el usuario lo note, haciendo el ataque muy insidioso e imposible de detectar.
"Todos los dispositivos deben ser asumidos vulnerable", dijo Drake a Forbes. Drake dice que sólo los teléfonos Android por debajo de la versión 2.2 no se ven afectados por esta vulnerabilidad particular. "He hecho un montón de pruebas en un Ice Cream Sandwich Galaxy Nexus ... donde la aplicación por defecto de MMS es Messenger. En dicho caso no se activa automáticamente, pero si nos fijamos en el MMS, se activa, no es necesario intentar reproducir el mensaje multimedia, sólo hay que verlo ", agregó Drake.

WhatsApp intenta sorprender con nuevas actualizaciones


Muchos usuarios tienen gran interés en que sus conversaciones de WhatsApp sean cada vez más intrigantes para los receptores de sus mensajes.

En una de las últimas actualizaciones, parece que la app de mensajería instantánea le dio gusto a los usuarios, pues muestra nueva función que permite marcar conversaciones como no leídas. Esta función ya está disponible para iOS y Android.Para marcar así una charla, basta con mantener pulsado sobre la conversación que se quiere 'guardar' como no leída.


El estatus de la conversación se pondrá en color verde. Si más adelante decides abrir la conversación, nada va a cambiar, todo vuelve a la normalidad hasta que tú mismo marcas la conversación como "leída.

La última actualización incluye novedades en los ajustes de notificaciones. Al abrir los detalles de un contacto o un grupo, una nueva ventana permitirá silenciar la conversación por ocho horas, por una semana o por un año. Además, se pueden personalizar los avisos: un tono específico, la duración de la vibración, la luz o la aparición de una nueva ventana. Por último, hay una nueva opción de ahorro de energía para llamadas de voz.

Control total de dispositivos Android por Hacking Team


(el comercio) - Los datos robados de Hacking Team continúan otorgando información sobre las técnicas de infiltración de la compañía italiana. El último hallazgo es una aplicación de noticias falsa disponible para Android, que se utilizó para instalar su herramienta de vigilancia en teléfonos y tabletas con ese sistema operativo.

La aplicación se llama ‘BeNews’, el mismo nombre que un sitio web de noticias que existió entre 1998 y 2002, escribió Wish Wu, ingeniero de respuesta a amenazas móviles de Trend Micro en el blog de la empresa.

Dentro de la aplicación se encuentra insertado un ‘backdoor’ que parece haber sido utilizado para cargar la versión para Android del Sistema de Control Remoto de Hacking Team (RCS, siglas para ‘Remote Control Sistem’), conocido como Galileo, la herramienta de recolección de datos que la empresa vendió a diferentes organismos de seguridad en todo el mundo. Ese componente malicioso se aprovecha de una vulnerabilidad de escalamiento local de privilegios, CVE-2014-3153, según detalla Wu. Esta vulnerabilidad es eficaz contra las versiones de Android desde Froyo 2.2 a 4.4.4 KitKat que no tengan parches de seguridad instalados adecuadamente.

"Creemos que Hacking Team proporciona la aplicación a los clientes para ser utilizada como un señuelo para descargar el ‘malware’ RCSAndroid en dispositivos Android del blanco a ser espiado", escribió Wu.

Google escanea su tienda de aplicaciones para aplicaciones potencialmente maliciosas, pero parece que Hacking Team ideó un método para que ‘BeNews’ no fuera clasificada como 'malware' después de ser cargada en la tienda.

Las aplicaciones de Android piden permiso para realizar ciertas actividades. ‘BeNews’ inicialmente pide sólo tres permisos benignos con el fin de evitar ser bloqueada por Google, y ningún código de explotación (o ‘exploit’) se incluye en la aplicación, asegura Wu.

Después de su paso por el proceso de examinación de Google, utiliza un proceso de descarga dinámica para bajar y ejecutar el componente malicioso después que el usuario del teléfono haya descargado la aplicación.

Trend Micro encontró el código fuente de este ‘backdoor’ y del servidor en los más de 400 GB de datos robados a Hacking Team, empresa que durante mucho tiempo había sido criticada por vender sus herramientas de espionaje a países con los prácticas cuestionables en materia de Derechos Humanos y libertades civiles. La empresa de seguridad también encontró instrucciones detalladas destinadas a clientes de Hacking Team, que describen cómo implementar la aplicación maliciosa.

Desde el ‘hackeo’ efectuado a Hacking Team, esta empresa ha indicado que planea desarrollar una nueva versión su RCS que permita a sus clientes reanudar lo que han denominado "las investigaciones criminales y de inteligencia".

La violación de los datos expuestos cuenta con varias vulnerabilidades de día cero, incluyendo tres en Adobe Systems Flash Player que eran utilizadas por los clientes de Hacking Team para instalar el RCS de la compañía en los dispositivos de sus blancos. Adobe y Microsoft han emitido parches para corregir errores relacionados con el software de Hacking Team, lo que significa que la empresa italiana puede necesitar nuevas vulnerabilidades de día cero para ejecutar la nueva versión.

Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular