La computadora cuántica de Google ya funciona


eleconomista.- Investigadores del departamento de inteligencia artificial de Google han logrado esta semana que el ultramoderno computador que la compañía adquirió en 2013, y que se basa en tecnología cuántica, haya superado a las máquinas convencionales por primera vez en la historia. Así lo asegura el gigante de internet, propietario junto a la NASA de uno de estos aparatos, en cuyo corazón hay un chip superconductor a una temperatura cercana al cero absoluto.
"Es una tecnología que podría cambiar la manera de hacerlo todo", explicaba en una conferencia de prensa Deepak Biswak, director de nuevas tecnologías del centro de investigación que la agencia espacial tiene junto a Google en Mountain View, California.

Allí está instalada esta bestia de la computación, fabricada por una empresa canadiense, y que utiliza la tecnología matemática conocida como algoritmo del temple cuántico (quantum annealer). Sin embargo, hasta este reciente descubrimiento muchos científicos dudaban de la efectividad de la máquina fabricada por D-Wawe.
Para los matemáticos escépticos con mayores conocimientos de computación, Google ha publicado un paper en el que explica con detalle el procedimiento.

Para el común de los mortales, la tecnología no es demasiado sencilla de explicar. Tal como señalaba hace poco más de un mes el ultrasecreto laboratorio de Los Álamos, que se acaba de comprar una máquina de D-Wave, "la Ley de Moore -que explica que el número de transistores que caben en un circuito dado se duplican cada dos años) y el Escalado de Dennard Scaling -que predice que la eficiencia energética crece exponencialmente a una tasa más o menos similar- están a punto de alcanzar un techo".
"Mas allá de esa frontera", explica un responsable de Los Álamos, "está el final de la actual era de computación, por eso hacen falta nuevas tecnologías e ideas".

ISIS lanza su aplicación para teléfonos inteligentes


Las agrupaciones terroristas actuales se valen de la tecnología para comunicarse, realizar propaganda y reclutar a miembros en todo el mundo y el «Daesh» no es la excepción.

Ahora el autodenominado «ISIS» lanzó su propia aplicación para smartphones Android dedicada a promover su ideología y cuyos enlaces de descarga se distribuyen mediante mensajes encriptados.

Daesh busca reclutar yihadistas con teléfonos Android

No la vas a encontrar en Google Play pero «Daesh», nombre real de la agrupación de terroristas que estuvo detrás de los atentados en París y otras ciudades del mundo, tiene una aplicación para los móviles que usan el sistema operativo Android.
Esta app está dedicada a distribuir propaganda sobre las horrendas acciones que los terroristas llevan a cabo, además de buscar reclutar nuevos yihadistas en todo el mundo. Está disponible para descarga mediante enlaces que se entregan a través de aplicaciones como Telegram. 

Descubierta por Ghost Security Group, un colectivo dedicado a desenmascarar las actividades de «Daesh» en Internet, la app entrega contenidos creados por Amaq News Agency, encargados de la «prensa» de este peligroso movimiento terrorista.

No conocemos su nombre pero sí sus contenidos. La aplicación creada por los encargados de tecnología del autodenominado «estado islámico» busca permitirles llegar a sus objetivos de comunicación sin depender de herramientas que están bajo vigilancia.

Los contenidos que la agencia de comunicación de «Daesh» comparte para «inspirar» a los yihadistas son bastante brutales incluyendo no solo material de adoctrinamiento, sino también videos de ejecuciones y actos terribles.

La app disponible solo para Android y que se distribuye mediante links que se envían encriptados a través de herramientas existentes plantea ser un nuevo canal de interacción lejos de los problemas que enfrentan sus cuentas en redes sociales donde agrupaciones como Anonymous se dedican a encontrar y destruir su presencia.

Si bien Twitter era la red social preferida por «Daesh» para entregar propaganda, el tener una app propia les evita perder a quienes ya convenció de la causa yihadista una vez que las cuentas son destruidas.
La aplicación de Daesh podría irse perfeccionando hasta convertirse en un canal de comunicación altamente seguro y difícil de interceptar, evitando que deban valerse de herramientas de desarrolladores comunes para organizarse y difundir sus acciones.

No se tiene información acerca de si la aplicación posee una versión para dispositivos Apple, Blackberry o Windows Phone aunque probablemente nos enteremos pronto gracias al excelente trabajo que realizan colectivos hacktvistas como Anonymous o el propio Ghost Security Group.

Conoce el nuevo "adware troyanizado" casi imposible de eliminar


computerworld.- Expertos de Lookout Security han encontrado más de 20.000 muestras de adware para Android escondido detrás de populares apps como Facebook, Twitter y Snapchat. Una vez que el ataque se desencadena es casi imposible de eliminar.

Los hallazgos de los investigadores hablan de un nuevo estilo de malware para Android que se esconde en el interior de las aplicaciones y que toma la apariencia de los servicios más utilizados.
Lookout Security llama a esta nueva forma de ataque "adware troyanizado”, porque se enmascara con la apariencia de Google, Facebook, Twitter, WhatsApp y otras aplicaciones populares. Una vez que están instalados, los troyanos se asignan a sí mismos permisos de sistema y comienzan a lanzar anuncios, lo que genera ingresos para el pirata.

Pero destaca su agresividad, ya que son casi imposibles de desinstalar: la mejor opción -recomiendan los expertos- es simplemente sustituir el dispositivo.

Las aplicaciones infectadas ofrecen acceso a nivel de raíz y se instalan como aplicaciones del sistema, por lo que incluso un restablecimiento de fábrica del dispositivo tampoco las elimina.
Aunque parezca una decisión extrema, el cambio de dispositivo ya está siendo valorado por muchos afectados. De ahí que se insista en que los usuarios sólo descarguen apps de las tiendas oficiales, que instalen siempre la última versión del sistema operativo y actualicen Play Services.

Este tema podría ser un dolor de cabeza para muchas empresas, ya que las aplicaciones con acceso raíz podrían llegar incluso a los datos más confidenciales.

Samsung realizará actualizaciones de seguridad a sus dispositivos mensualmente


computerworld.- El ecosistema Android no gana para sustos. Y es que apenas se acaba de recuperar del mayor agujero de seguridad conocido como Stagefright, el cual podría haber afectado a cerca del 95 por ciento de los teléfonos inteligentes de Android, exponiendo a más de 950 millones de teléfonos a sufrir posibles ataques remotos por medio de un mensaje MMS infectado.

Tras esta importante brecha de seguridad, Google hizo una promesa de liberar actualizaciones mensuales para su código, las cuales llegarán automáticamente a sus dispositivos Nexus. Sin embargo, cuando se trata de afrontar la seguridad de terminales de fabricantes o aquellos que tienen capa de personalización del software Android, resulta complicado poder cubrir los parches.

Samsung ha lanzado su propio blog de seguridad móvil sin haber hecho mucho ruido, donde puede leerse que la compañía va a dar a conocer nuevas actualizaciones de seguridad mensuales relacionadas con los dispositivos Samsung seleccionados.
Aquí destaca que las políticas de actualización de seguridad comenzarán en breve, y todos los modelos de smartphone, a partir del Galaxy S4 en adelante, cuentan con la plataforma de seguridad KNOX para poder ser desplegada. Una de estas protecciones es Security Enhancements (SE) para Android la cual refuerza con una serie de de ajustes el dispositivo.

Samsung también destaca que KNOX tiene la capacidad de actualizar las políticas de seguridad de los dispositivos con la modalidad "on-the-air", para invalidar posibles vulnerabilidades de seguridad.

En esencia, la lista es un recopilatorio de los dispositivos de Samsung que fueron lanzados el pasado año, con lo que podría ser un indicativo de que la compañía va a centrarse en garantizar la seguridad de los últimos modelos que hayan sido lanzados, priorizando sobre el resto. Además, Samsung deberá tener en cuenta otra serie de consideraciones que pueden variar en función del país o región de cada dispositivo, así como el operador con el que el dispositivo fue comercializado.
Hasta el momento, no hay mayores indicaciones en la web de Samsung sobre qué regiones y operadores estarán incluidos inicialmente en las actualizaciones mensuales, pero hay una nota que indica que “Samsung planea expandir el modelo de actualizaciones mensuales a otras zonas geográficas y operadores”. Sin duda, las operadoras de primer nivel tendrán que incrementar sus esfuerzos para cooperar de manera eficiente con Samsung.

• Galaxy S5
• Galaxy S6
• Galaxy S6 edge
• Galaxy S6 edge+
• Galaxy Note 4
• Galaxy Note Edge
• Galaxy Note 5
• Galaxy Tab S
• Galaxy Tab S2

Otros fabricantes de primer nivel como LG afirma también que va a llevar a cabo actualizaciones de seguridad mensuales, aunque tampoco especifica cómo va a abordarlo. Desde HTC parece que no son tan optimistas, ya que garantizar actualizaciones mensuales parece poco realista si se tiene en cuenta el tiempo que los operadores requieren para aprobar las actualizaciones relacionadas con smartphone y tablets. 

Google parcha las vulnerabilidades de Stagefright


La compañía ha publicado los parches para las dos nuevas vulnerabilidades relacionadas con Stagefright, una de las cuales afecta a versiones de Android que se remontan a 2008 y podría poner en riesgo a millones de usuarios.

computerworld.- Las nuevas vulnerabilidades las detectó la firma de seguridad Zimperium, que también descubrió los defectos originales Stagefright el pasado mes de abril.

No obstante, Google ha señalado en un boletín de seguridad que no parece que se hayan aprovechado las vulnerabilidades para iniciar ataques masivos y que se trata de una nueva colección de fallos, tras los encontrados hace cinco meses, menos peligrosos que aquéllos.
De hecho, para utilizar estas nuevas vulnerabilidades, llamadas Stagefright 2.0, el atacante tendría que convencer al usuario para que visite una página web y reproducir un fragmento de contenido de audio o vídeo.

Se trata, al parecer, de fallos relativos al modo en que Android procesa los metadatos de esos contenidos, según ha explicado la firma Zimperium en su blog.

Google ya ha enviado una actualización OTA para dispositivos Nexus, donde también señala que informó a sus socios sobre este tema el pasado 10 de septiembre. Y, en agosto, dijo que empezaría a publicar parches de seguridad mensuales. Después, los principales fabricantes, entre ellos, Samsung y LG, se comprometieron a lanzar parches mensuales para sus respectivos modelos.

Con todo, explica PCWorld.com, la solución de los problemas de software en dispositivos móviles sigue siendo un asunto inconexo, y los usuarios dependen de los fabricantes del dispositivo y de los operadores para el parcheo puntual.

Utiliza aplicaciones de Windows en un Android, una realidad cercana


De lo mejor de estos ultimos tres años, se ha hablado sobre el funcionamiento de Wine en Android para traer programas x86 de Windows a los teléfonos/tabletas Android, y apunta a que va a ser una realidad. CodeWeavers está planeando lanzar CrossOver para Android antes del fin de año.
Esto permitirá que los binarios nativos de Windows que se puedan ejecutar en Android, pero se limitan a Android-x86 debido al esfuerzo requerido en la emulación de código x86 de Windows en ARM.


La versión preliminar de tecnología será gratuita y una vez publicada los parches de código abierto se gestionaran en Wine.

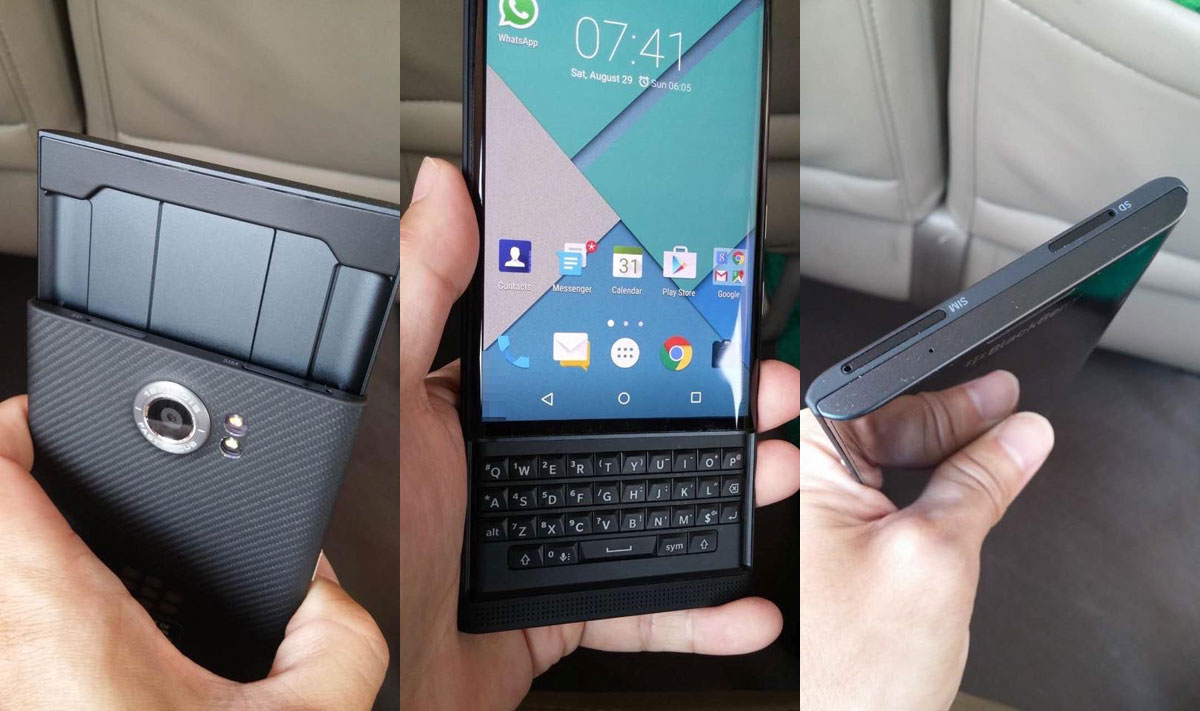
Confirmado: Blackberry lanzará este año su teléfono 'Priv' con Android


xatakamovil.- Nuestras sospechas eran mucho más que eso tras la gran cantidad (y calidad) de filtraciones que nos han ido llegando de este terminal desde que hace unos meses se empezase hablar de que existiesen proyectos de la compañía canadiense con Android. Hoy BlackBerry confirma que efectivamente el lanzamiento de la finalmente llamada BlackBerry Priv se encuentra entre sus futuros planes.
La empresa ha comunicado tanto este anuncio algunas aclaraciones al respecto de sus planes en relación tras hacerse público la ganancia por acción (EPS) del segundo trimestre del año fiscal (Q2), el cual es de 0,13 dólares, quedando 0,04 dólares por debajo de lo que los analistas esperaron. John Chen, CEO de BlackBerry, ha mostrado confianza por algunos datos como el sexto trimestre consecutivo de flujo de caja libre positivo (free cash flow).

Lo que conocimos como Venice será Priv

Más allá de los datos económicos, ha hablado de sus planes de expansión a nivel de software, los cuales hemos ido viendo con la adquisición de algunas empresas, y la confirmación expresa, como decíamos, de la BlackBerry Priv, nombre que filtró como nos tiene acostumbrados la cuenta de @evleaks hace pocos días, y que efectivamente se trata del terminal con sistema operativo Android:
Hoy confirmo nuestros planes de lanzamiento de Priv, un dispositivo Android de la mano de BlackBerry con la misión principal de proteger la privacidad de nuestros clientes. Priv combina lo mejor de la seguridad y productividad de BlackBerry con la expansión del ecosistema de Android y sus aplicaciones.
Como no podía ser de otro modo, el CEO matiza el aporte de BlackBerry en cuanto a seguridad, especialidad de la compañía, sin dejar a un lado la proyección que probablemente suponga tanto al terminal como a la compañía el hecho de incluir Android como sistema operativo.

De momento no hay más información sobre el terminal, tanto acerca de la fecha de lanzamiento (se espera que sea hacia noviembre) como del precio y sus características. Pero dado el nivel de las filtraciones que han ido sucediéndose nos hacemos a la idea tanto del aspecto como del funcionamiento de este dispositivo.

Windows es responsable del 80% de las infecciones de Malware


Muchos equipos basados en Windows utilizan redes móviles para conectarse a Internet, que es, según Alcatel-Lucent, el principal foco de infección de malware. La mayoría de infecciones detectadas son adware adherido a juegos o software libre.
computerworld.- La cuota de Microsoft en el mercado de dispositivos móviles no es elevada, pero sí lo es en la cantidad de infecciones que se producen a través de redes móviles. Según el estudio de Alcatel-Lucent, en junio los dispositivos Windows fueron el origen del 80 por ciento de las infecciones de malware localizado en hardware que dependía de redes móviles para conectarse a Internet. La cuota de Android sobre el total de infecciones ha disminuido hasta aproximadamente el 20 por ciento, mientras que los porcentajes en iOS y otros sistemas operativos fueron prácticamente insignificantes.


Estos son los datos que ha generado con los escaneos realizados con su tecnología Motive Security Guardian, que está desplegada a nivel mundial y que monitoriza el tráfico de más de 100 millones de dispositivos.

Como explica PCWorld.com, el dato puede sorprender si tenemos en cuenta que la penetración de Windows en dispositivos móviles es todavía baja (no llega a los dos dígitos). Por ejemplo, los smartphones con sistema Windows supusieron el 2,6 por ciento de los vendidos en 2015, según los últimos datos de IDC al respecto.

La explicación es sencilla. La gran mayoría son PCs tradicionales, principalmente ordenadores portátiles, utilizan una red móvil para conectarse, en lugar de una red fija de cobre o fibra óptica. Este es el principal foco de infección, según el análisis de Alcatel-Lucent,  que señala que a medida que las redes móviles se convierten en redes de acceso para muchos PC Windows, el malware se mueve con ellos.

En cambio, Android, otro foco de infección habitual, ha reducido sus porcentajes, en gran medida por los esfuerzos de Google de eliminar aplicaciones inoculadas con malware. La disminución de las tasas de infección detectadas en equipos Android confirma que esta estrategia ha funcionado.

Por último, la mayoría de las infecciones detectadas por Alcatel-Lucent en dispositivos Windows son adware adherido a juegos o software libre.

Google quiere regresar a China y se prepara para aceptar la censura del país


genbeta.- Si haces memoria recordaras: en 2010, Google movió su ficha ante el gobierno de China dejando de censurar sus resultados de búsqueda y redirigiendo google.cn al dominio de Hong Kong. Duró muy poco, y desde ese entonces que los Android del país ya no llevan los servicios del gigante de Mountain View. Pero Google quiere que eso cambie, porque quiere traer de vuelta esos servicios a China.
Para eso, Google está dispuesta a cumplir con la ley de censura que el gobierno chino mantiene, bloqueando aquellas aplicaciones que se consideren "cuestionables". Mientras la compañía pueda recuperar el control de su plataforma móvil en un mercado tan grande, mejor.
Si esto se cumple, los desarrolladores chinos podrían vender aplicaciones Android fuera de China
Otra cosa que quiere hacer Google con este gesto es ayudar a que los desarrolladores chinos puedan vender sus aplicaciones en el resto del mundo, al mismo tiempo que facilita que los desarrolladores de cualquier país puedan entrar en el catálogo de China. Siempre que no sean censuradas por el gobierno, claro. Por cierto, esto también incluiría la plataforma Android Wear para impulsar los relojes inteligentes más recientes.

No queda mucho lugar a dudas: Google está viendo como el mercado de China da muchos beneficios, y quiere aprovecharlo al máximo pasando por el aro de la censura que impera en el país (como ya hacen muchas otras compañías). Pero hay que decir que cuanto más accesos haya para los desarrolladores, mejor.

Ya puedes navegar mejor y más rápido con Chrome 45


computerhoy.- Chrome es uno de los navegadores web preferidos por los usuarios de Internet para su navegación. Google ha sabido, sin duda, ganarse el cariño de los usuarios. Ahora con su última versión de Chrome han introducido un cambio importantísimo y que merece ser destacado: Chrome 45 reduce considerablemente el uso de la memoria RAM de nuestro equipo.
Muchos usuarios se mostraban molestos hasta ahora con el consumo excesivo de RAM por parte del navegador web. Y la buenísima noticia es que se ha podido observar que con algunas apps web como Gmail la reducción de memoria puede llegar a ser tan importante como del 25% inferior.

Eso sí, la media que ofrece Google como reducción de la RAM en Chrome es del 10%. Pese a todo, nos parece una cifra más que atractiva y que los ordenadores con especificaciones más comedidas recibirán con los brazos abiertos. Y es que promete, además, hacer que tu batería aguante hasta un 15 % más, gracias a estas mejoras.

Esto ha sido posible gracias a que ahora Chrome 45 libera la memoria que no está en uso y se la devuelve al sistema. Algo tan simple como esto y que es un requisito básico de casi cualquier aplicación pero que al parecer la compañía todavía no había incorporado hasta el momento.

Esta liberación de memoria tiene lugar en las pestañas que tengamos en el momento actual abiertas en el navegador y que no estén en uso en dicho momento. De esta forma, si tenemos una aplicación web abierta que ocupa mucha memoria, y que llevamos un tiempo sin usar, su memoria se puede utilizar en el sistema para otros menesteres. Al volver a la pestaña todo estará como estaba.

Google, Netflix, Microsoft, Mozilla, Amazon unen sus fuerzas para matar Flash


Un nuevo formato de vídeo abierto será desarrollado después de una alianza de los grandes de la web.

Pese a que Flash está muriendo y que la mayoría de los navegadores es compatible con la reproducción de vídeo con HTML5, aún queda un tema espinoso que tratar para resolver de una vez por todas, el problema del streaming en Internet.
Estoy hablando del formato de vídeo; no hay un verdadero estándar, y esto significa que cada compañía apuesta por un formato diferente dificultando la expansión de HTML5 en Internet. Muchos desarrolladores prefieren quedarse con lo que saben que funciona en vez de arriesgarse con un formato y dejar fuera a la mitad de sus usuarios.

El nuevo formato de vídeo abierto pretende ser el nuevo estándar de la web


Por eso nace la Alliance for Open Media (Alianza por los medios abiertos), compuesta por importantes compañías del sector. En la lista nos encontramos a Google, Microsoft, Mozilla, Amazon, Netflix, Cisco, e Intel. Todos con la misma idea, crear un formato de vídeo abierto que todo el mundo pueda usar libremente.

Es muy pronto para saber los detalles técnicos de este formato, pero sí que se han dado a conocer los objetivos:
  • Facilitar la interoperabilidad y ser abierto
  • Debe estar optimizado para la web
  • Ser escalable para que podamos verlos sin importar el ancho de banda que tengamos o el dispositivo que usemos
  • Optimizado para el hardware y que necesite pocos recursos
  • Capaz de ofrecer vídeo en tiempo real en alta calidad de manera consistente
  • Y que pueda ser usado para contenido comercial y no comercial, incluyendo el contenido generado por los usuarios

Está claro que el mensaje que manda esta alianza es que quiere un formato de vídeo sin ataduras, con el que todo tipo de usuarios, desde aficionados hasta empresas, puedan crear contenido sin miedo. Por eso sus creadores no pedirán pagos para usar el formato, que además será abierto.

Es interesante que compañías que se dedican al streaming como Netflix y Amazon estén involucradas en el proyecto, por varias razones. Primero de todo, si sus servicios adoptasen el formato este alcanzaría a millones de usuarios de golpe; pero además también nos dice que la protección del contenido tendrá importancia. De hecho en el anuncio inicial se afirma que el cifrado de contenido formará parte de la especificación del formato.

¿Tendrá éxito este formato? ¿Se basará en los códecs VP9 y VP10 de Google? Son preguntas que podremos responder en los próximos meses.

Google lo hace oficial: Chrome bloqueará anuncios en Flash


(elgrupoinformatico) - Flash está en sus últimos suspiros, hace poco sabíamos que la compañía había lanzado una actualización importante de seguridad, pero no obstante eso no ha contentado a los expertos de seguridad, sobre todo a los de Google, ya que hemos sabido que Chrome bloqueará los anuncios en Flash desde el 1 de septiembre de este año 2015.

Las graves vulnerabilidades en Flash sumado a la estandarización de HTML5, han hecho que el software de Adobe haya sido exiliado por los más populares navegadores del mundo.
Chrome bloquea Flash el 1 de septiembre, pero solo los anuncios

De momento la compañía comenzará a bloquear los anuncios en Flash, un contenido irrelevante, pero que no afectará a otros contenidos como reproductores de vídeo o audio. De esta manera Google Chrome pretende curarse en salud y cuidar de la seguridad de sus usuarios disminuyendo en todo lo posible cualquier foco de infección.

No obstante, el bloqueo de Chrome se podrá saltar si el usuario así lo desea, solo con pulsar clic sobre el anuncio de Flash en cuestión. Con esto Google consigue disminuir el consumo de los recursos en su navegador y ofrecer una protección adicional a los usuarios.

Google ya ha convertido la mayor parte de su publicidad a HMTL5, por lo que puede que pronto el resto de los anunciantes sigan el mismo camino, a menos que quieran ser bloqueados claro.

¿Qué te parece que Google bloquee en Chrome Flash este 1 de septiembre? ¿Crees que Flash está acabado? No dudes en dejarnos tus opiniones en los comentarios.

Actualiza Firefox: Evita el robo de tu información


(welivesecurity) - Estas últimas semanas hemos visto anuncios de varias empresas solicitando que actualicen alguno de sus productos para que reciban un parche de seguridad que soluciona una vulnerabilidad que podría ser aprovechada por un atacante. Desde los sitios web de WordPress hasta Chrysler con sus automóviles, en esta ocasión se trata de Mozilla que ha instado a todos los usuarios a que actualicen de inmediato a la versión 39.0.3 de Firefox.

Tal como se anunció en el blog de seguridad de Mozilla, el 5 de agosto recibieron un mensaje de un usuario que los alertaba sobre que una publicidad de un sitio ruso se aprovechaba de una vulnerabilidad para robar datos de los usuarios. Al parecer la vulnerabilidad provenía del lector de PDF incluido en el navegador en combinación con un ataque de Javascript, que le permitía a los atacantes robar cualquier tipo de información sensible de los equipos que visitaran sitios que contuvieran esos anuncios maliciosos.
Según afirma Mozilla, las versiones que no incluyen el visor PDF, entre las que se encuentra el navegador para Android, no están afectadas por este tipo de ataques ya que dicha herramienta es aprovechada para llevar a cabo el robo de información. Algo que hace más peligroso este tipo de ataque es que el código malicioso fue diseñado para no dejar rastros sobre el robo que cometió.

La empresa además afirmó que la mayor cantidad de casos afectados se trataban de equipos que corrían sistemas Windows y Linux, y que la información que este código malicioso buscaba robar eran archivos de configuración de FTP, información de cuentas de Windows y archivos de configuración globales y directorios de usuarios en sistemas Linux. Al parecer, toda esa información robada era alojada en servidores que estaban ubicados en Ucrania.

6 maneras fáciles de cómo acceder a sitios web bloqueados


Dados los recientes acontecimientos de "derechos" constitucionales y "libertades" que le confiere al público en la mayoría de las democracias, la censura y la prohibición es un asunto trivial que a menudo se trata con sorpresas. Y en la era de la Internet, de acoso al público en general es aún más fácil. Adicional a la ya polémica neutralidad de la red , o la restricción de acceso a sitios web específicos.
Si también te sientes sofocado por el bloqueo a sitios web, entonces aquí hay algunas maneras que puedes intentar para acceder a estos sitios:

1. Conviértete Anónimo: Uso de sitios web proxy

Un sitio web de proxy se convierte en un moderador entre el usuario y el sitio del servidor. La página web de proxy camuflajea el sitio bloqueado de los ISP y le permite acceder a sitios web bloqueados. Para conseguir un sitio web proxy para cualquier sitio bloqueado, sólo realiza una búsqueda de Google.

Por ejemplo: Facebook Proxy Server. En el caso, Facebook está bloqueado en su institución, o usted puede ir a

http://www.spysurfing.com/ 
http://proxify.us/p/ y más...

2. Uso de VPN

VPN o Virtual Private Network te permite conectar tu dispositivo a una conexión segura a otra red en internet. VPN te permite acceder a sitios web bloqueados desde tu red doméstica y pone tu dirección IP en una tierra lejana. También puedes descargar las aplicaciones o abrir los sitios bloqueados en tu país.

3. Utilice IP en lugar de URL

Las páginas web se almacenan y son bloqueadas con base a una lista de URL y el uso de IP del sitio web podría funcionar en algunos de los casos. Para obtener la dirección IP de cualquier sitio web, lo haces con el comando ping domain.com en Command Prompt.

El uso de la IP es una forma sencilla de acceder a sitios web bloqueados en tu región. Sin embargo, si el sitio escondido su IP, entonces no va a abrir con este método.

4. Cambio de red proxy en los navegadores

Tu universidad o instituto puede que tenga más de un proxy para su red. Así, sucede que algunos sitios web están restringidas por un proxy, pero accesible en otro. Así, puedes intentar cambiándolo de manera manual por algún otro proxy conocido.

5. Utilice el Traductor de Google

Institutos o incluso países a veces no restringen el acceso a Google Translate. Así, se puede pasar por alto la restricción mediante la conversión de la página web bloqueada a algún otro idioma que conozcas. Prueba Google Translate y velo por ti mismo. Es otra forma sencilla de acceder a sitios web bloqueados.

6. Bypass a través de extensiones

Si los sitios web que están bloqueados por el instituto o en la oficina son de naturaleza dinámica, como Facebook o YouTube, entonces deberías darle una oportunidad a estas extensiones. Tunnelbear es una extensión que se puede utilizar para el acceso a sitios web bloqueados.

Estos son algunas de los métodos más eficaces y fáciles de usar para eludir la censura que se ha puesto en tus sitios web favoritos. Comparte con nosotros cuál prefieres para acceder a sitios web bloqueados en tu región.

Nueva campaña de phishing dirigida a obtener cuentas de Google

Los phishers han aprovechado de nuevo la confianza de los usuarios en Google con una campaña recién descubierta diseñada para robar credenciales que otorgan acceso a una multitud de servicios en línea de Google.


Nuevas páginas de phishing alojadas en Google Drive fueron descubiertos por el investigador Aditya K. Sood de Elastica Cloud Threat Labs. Esta campaña es muy similar a una descubierta en marzo del 2014, que al igual que éste, presenta a la víctima un falso Google, accede a la página alojada en la plataforma de Google y servido a través de HTTPS. Las líneas de asunto de correo electrónico de phishing son los mismos, "Documento", y las credenciales robadas se alojan en servidores de terceros.

La campaña descubierta por Elastica, sin embargo, añade un toque de ofuscación de código adicional para ocultar las páginas de phishing, lo que indica que si se trata del mismo grupo detrás de ambas campañas, su trabajo está evolucionando y tomando medidas adicionales para eludir la detección.

"El uso de Google Drive para alojar páginas web de phishing ofrece a un atacante la capacidad de explotar la confianza que los usuarios tienen en Google", dijo Sood, quien agregó que Google ha eliminado las páginas de phishing.
Sood señala que los atacantes simplemente se están aprovechando de cómo Google Drive almacena y presenta el contenido, ahorrándose el tiempo y el esfuerzo que se necesita para elaborar correctamente una campaña de phishing basada en correo electrónico. Señala también que el hecho de que las páginas están codificadas a través de HTTPS hace menos sospechosa a empleados capacitados para buscar ese tipo de cosas.

El acceso a las credenciales de Google, en este caso, es una gran victoria para los atacantes.

"En un esfuerzo por maximizar los beneficios, los atacantes dirigen los usuarios de Google en concreto con el fin de obtener acceso a la multitud de servicios asociados a esas cuentas, ya que Google utiliza procedimientos de sesión única (SSO)", dijo Sood.

Una vez que el usuario recibe el correo electrónico de phishing, que se envía desde una dirección de Gmail que probablemente ha sido comprometida, se les pide que siga un enlace de Google Drive. Se presenta al usuario una página de phishing que se parece a una página de inicio de sesión de Google; si el usuario introduce sus credenciales, él formulario lo envía a través de texto plano a un servidor web comprometido. El navegador de la víctima entonces es redirigido a un documento PDF alojado en otro lugar, dando mayor credibilidad a la estafa.

Sood dice que los correos electrónicos están evitando las capacidades de detección integradas de Google, probablemente porque están viniendo de una cuenta de Gmail y los puntos de enlace a un dominio googledrive.com legítimo.

Algunos elementos de la página de phishing, sin embargo, deberían despertar sospechas, dijo Sood.

"Al abrir 'drive.google.com,' Google redirige el navegador a 'accounts.google.com', que lleva el mensaje, 'Una Cuenta. Todo Google, 'mientras que esta página web destaca el mensaje "Google Drive. Un almacenamiento ", que no es legítimo", dijo Sood. "Sin embargo, los usuarios a quien se les envia esta campaña muy dificilmente notan esto."

Los atacantes también añaden una serie de capas de JavaScript ofuscado a la página de phishing, escondiéndose entre otras cosas, la URL de destino donde se envían las credenciales de la víctima: hxxp: [.] // Alarabia mi / images / Fresh / performact php [.] .

Sood dijo que Elastica ha informado de los detalles de esta campaña a Google.

Stagefright, con sólo un mensaje hackea 950 millones de dispositivos Android

Los usuarios de Android están amenazados por una nueva vulnerabilidad apodada Stagefright en el popular sistema operativo móvil de Google, que permite a los hackers tomar control del sistema sin levantar sospechas.


Otro aspecto desconcertante de la falla Stagefright es que afecta potencialmente el 95% de los dispositivos Android que ejecutan la versión 2.2-5.1 del sistema operativo de Google (aproximadamente 950 millones smartphones). Los expertos de la firma de seguridad Zimperium anunciaron la vulnerabilidad Stagefright como el peor defecto de Android en la historia del sistema operativo móvil, y confirmaron que van a revelar más detalles en la próxima BlackHat o DEFCON en Las Vegas este año.
La vulnerabilidad Stagefright afecta una aplicación mediateca utilizada por Android para procesar archivos multimedia Stagefright. Según los expertos de Zimperium la mediateca se ve afectada por varias vulnerabilidades.

Joshua Drake de Zimperium descubrió siete vulnerabilidades críticas en el motor de reproducción de medios nativo llamado Stagefright, el experto definió el fallo Stagefright la "Madre de todas las vulnerabilidades de Android."

Los atacantes pueden explotar la vulnerabilidad mediante el envío de un solo mensaje de texto multimedia a un dispositivo Android sin parchear, según la firma de seguridad de Google ya ha emitido un parche y se la ha enviado a los socios de la compañía. Sin embargo, la mayoría de los fabricantes no han distribuido dicho parche a sus clientes exponiéndolos a ataque cibernético.


Una vez que los atacantes han explotado con éxito la vulnerabilidad, serían capaces de escribir código en el dispositivo móvil y robar datos de los usuarios, incluidos los archivos de audio o multimedia o fotografías almacenadas en las tarjetas SD. Los atacantes pueden controlar de forma remota el dispositivo, tener acceso al audio desde el micrófono, leer mensajes de correo electrónico, y exfiltrar datos sensibles.

Los expertos de Zimperium explican que, a diferencia de los ataques de phishing, en los que las víctimas necesitan abrir un archivo malicioso o hacer clic en un dominio similar utilizado para servir a un malware, la vulnerabilidad Stagefright puede ser activada incluso si las víctimas no están utilizando el teléfono inteligente.

Una vez que el exploit ha sido entregado, el atacante puede eliminar el mensaje antes de que el usuario lo note, haciendo el ataque muy insidioso e imposible de detectar.
"Todos los dispositivos deben ser asumidos vulnerable", dijo Drake a Forbes. Drake dice que sólo los teléfonos Android por debajo de la versión 2.2 no se ven afectados por esta vulnerabilidad particular. "He hecho un montón de pruebas en un Ice Cream Sandwich Galaxy Nexus ... donde la aplicación por defecto de MMS es Messenger. En dicho caso no se activa automáticamente, pero si nos fijamos en el MMS, se activa, no es necesario intentar reproducir el mensaje multimedia, sólo hay que verlo ", agregó Drake.

WhatsApp intenta sorprender con nuevas actualizaciones


Muchos usuarios tienen gran interés en que sus conversaciones de WhatsApp sean cada vez más intrigantes para los receptores de sus mensajes.

En una de las últimas actualizaciones, parece que la app de mensajería instantánea le dio gusto a los usuarios, pues muestra nueva función que permite marcar conversaciones como no leídas. Esta función ya está disponible para iOS y Android.Para marcar así una charla, basta con mantener pulsado sobre la conversación que se quiere 'guardar' como no leída.


El estatus de la conversación se pondrá en color verde. Si más adelante decides abrir la conversación, nada va a cambiar, todo vuelve a la normalidad hasta que tú mismo marcas la conversación como "leída.

La última actualización incluye novedades en los ajustes de notificaciones. Al abrir los detalles de un contacto o un grupo, una nueva ventana permitirá silenciar la conversación por ocho horas, por una semana o por un año. Además, se pueden personalizar los avisos: un tono específico, la duración de la vibración, la luz o la aparición de una nueva ventana. Por último, hay una nueva opción de ahorro de energía para llamadas de voz.

Control total de dispositivos Android por Hacking Team


(el comercio) - Los datos robados de Hacking Team continúan otorgando información sobre las técnicas de infiltración de la compañía italiana. El último hallazgo es una aplicación de noticias falsa disponible para Android, que se utilizó para instalar su herramienta de vigilancia en teléfonos y tabletas con ese sistema operativo.

La aplicación se llama ‘BeNews’, el mismo nombre que un sitio web de noticias que existió entre 1998 y 2002, escribió Wish Wu, ingeniero de respuesta a amenazas móviles de Trend Micro en el blog de la empresa.

Dentro de la aplicación se encuentra insertado un ‘backdoor’ que parece haber sido utilizado para cargar la versión para Android del Sistema de Control Remoto de Hacking Team (RCS, siglas para ‘Remote Control Sistem’), conocido como Galileo, la herramienta de recolección de datos que la empresa vendió a diferentes organismos de seguridad en todo el mundo. Ese componente malicioso se aprovecha de una vulnerabilidad de escalamiento local de privilegios, CVE-2014-3153, según detalla Wu. Esta vulnerabilidad es eficaz contra las versiones de Android desde Froyo 2.2 a 4.4.4 KitKat que no tengan parches de seguridad instalados adecuadamente.

"Creemos que Hacking Team proporciona la aplicación a los clientes para ser utilizada como un señuelo para descargar el ‘malware’ RCSAndroid en dispositivos Android del blanco a ser espiado", escribió Wu.

Google escanea su tienda de aplicaciones para aplicaciones potencialmente maliciosas, pero parece que Hacking Team ideó un método para que ‘BeNews’ no fuera clasificada como 'malware' después de ser cargada en la tienda.

Las aplicaciones de Android piden permiso para realizar ciertas actividades. ‘BeNews’ inicialmente pide sólo tres permisos benignos con el fin de evitar ser bloqueada por Google, y ningún código de explotación (o ‘exploit’) se incluye en la aplicación, asegura Wu.

Después de su paso por el proceso de examinación de Google, utiliza un proceso de descarga dinámica para bajar y ejecutar el componente malicioso después que el usuario del teléfono haya descargado la aplicación.

Trend Micro encontró el código fuente de este ‘backdoor’ y del servidor en los más de 400 GB de datos robados a Hacking Team, empresa que durante mucho tiempo había sido criticada por vender sus herramientas de espionaje a países con los prácticas cuestionables en materia de Derechos Humanos y libertades civiles. La empresa de seguridad también encontró instrucciones detalladas destinadas a clientes de Hacking Team, que describen cómo implementar la aplicación maliciosa.

Desde el ‘hackeo’ efectuado a Hacking Team, esta empresa ha indicado que planea desarrollar una nueva versión su RCS que permita a sus clientes reanudar lo que han denominado "las investigaciones criminales y de inteligencia".

La violación de los datos expuestos cuenta con varias vulnerabilidades de día cero, incluyendo tres en Adobe Systems Flash Player que eran utilizadas por los clientes de Hacking Team para instalar el RCS de la compañía en los dispositivos de sus blancos. Adobe y Microsoft han emitido parches para corregir errores relacionados con el software de Hacking Team, lo que significa que la empresa italiana puede necesitar nuevas vulnerabilidades de día cero para ejecutar la nueva versión.

Universal Studios pide eliminar copia pirata de Jurassic World almacenada en 127.0.0.1


(fayerwayer) - A la hora de presentar solicitudes para retirar enlaces con contenido pirata desde Google, los grandes estudios de Hollywood utilizan bots que registran todos los rincones de Internet para entregar automáticamente solicitudes con direcciones IP. El problema es que estas herramientas para escanear las redes en busca de material pirata no son precisamente fiables. De hecho, son tan poco fiables que el estudio Universal Pictures France habría solicitado a Google que retire un enlace a una copia de Jurassic World "supuestamente" almacenada en su propio servidor.


En una lista para eliminar enlaces con copias piratas de Jurassic World uno puede encontrar sitios como www.1divx.info, forum.wawa-mania.ec y www.zone-telechargement.com, pero también una dirección bastante curiosa, http://127.0.0.1:4001/#/fr/.

Como muchos sabrán, la dirección IP  de loopback es 127.0.0.1, o sea corresponde al localhost, a "esta" computadora, a uno mismo. Por eso es que se venden camisetas con el mensaje "No hay lugar como 127.0.0.1", porque es como decir 'no hay lugar como el hogar'.

Google y BlackBerry hacen equipo y nos presentan un Android corporativo


Parece que los rumores en torno a BlackBerry y su romance con Android siguen adelante, ya que hoy hay nueva información que nos habla de que un nuevo jugador se suma al proyecto. Sí, al parecer Samsung está trabajando junto a BlackBerry para el lanzamiento del primer dispositivo de los canadienses pero con corazón Android y manufactura surcoreana.
Eldar Murtazin ha sido quien ha soltado la bomba dando más detalles del supuesto smartphone, y es que hay que recordar que hace algunos meses el rumor era de que Samsung quería comprar BlackBerry, algo que al final no sucedió, pero lo que es un hecho es que ambas compañías tienen ya un buen historial de relaciones y alianzas y ahora el siguiente paso parece ser el rumoreado BlackBerry Venice.

Este supuesto BlackBerry Venice rompe un poco con la información anterior que mencionaba que se trataría de un dispositivo con diseño slider, ya que los datos apuntan a que este Venice sería fabricado en su totalidad por Samsung e inclusive se menciona que podría llevar una pantalla curva como el Galaxy S6 Edge.

Por otro lado, se menciona que el smartphone estaría equipado con Android Lollipop pero potenciado con todos los servicios de seguridad y gestión de dispositivos de BlackBerry, convirtiéndolo en un dispositivo único y atractivo sobre todo para el campo empresarial, además de que los canadienses abandonarían por completo el desarrollo de BlackBerry OS 10.

Pero éste no sería el único dispositivo, ya que en caso de que BlackBerry Venice tenga buen recibimiento, estaríamos ante una nueva gama de productos donde ya se incluirían otros diseños además de que probablemente BlackBerry siga fabricando dispositivos para incluirles su famoso teclado pero bajo este "nuevo" Android.
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular