Hacker filtra los registros de un banco tras no recibir $3 millones por rescate


diariobitcoin.- Una violación reciente de los datos de los clientes de un banco en los Emiratos Árabes Unidos, que dio lugar a un rescate en Bitcoin, representa un hack formidable que ha expuesto información personal de los usuarios. Podría ser el más grande en la historia de los EAU.

El banco Sharjah sufrió un hackeo el 18 de noviembre. El hacker robó la información de los clientes, revelándola en las redes sociales después de la violación inicial.
El hacker, quien se apoda a sí mismo Hacker Buba, clama que no se detendrá hasta que el banco le pague a él una cantidad de Bitcoin todavía desconocida. Twitter suspendió la cuenta de Hacker Buba, pero al día de hoy ya tiene una nueva cuenta y ha subido 500 estados de cuenta de distintos usuarios en un tweet como venganza.

Hacker Buba comenzó mandando textos y correos de amenaza a los usuarios del banco, afirmando que sus cuentas estaban bajo su control y que ellos deberían pagarle a él un rescate, o si no, él expondría la información de sus estados de cuenta bancarios. Cumplió su palabra horas después.

Lee también: ¿Que es Ransomware?

El banco confirmó la intromisión: “Sí, hubo una violación de la data y hemos sido contactados por Hacker Buba. Está pidiendo dinero, pero no puedo revelar cuánto. Esto es chantaje. Hemos reportado el incidente al Banco Central de EAU. El equipo de respuesta tecnológica de emergencia (aeCERT) está investigando”, contó el jefe financiero del banco a XPRESS. “No cederemos ante ninguna extorsión. En todo caso, no hay ninguna pérdida financiera. Todo lo que este hombre tiene es alguna información de los clientes, y él la está intentando usar como una moneda de cambio”.

El hacker por fin le contó a un periodista de XPRESS, vía Twitter, que está buscando tres millones de dólares en Bitcoin.
“La ubicación del Twitter del Hacker Buba lo deja en Hungría, sus previos posts están en el lenguaje de Indonesia, mientras que los mensajes de textos enviados a los clientes provenían de un número telefónico del Reino Unido” explicó Hamed Diab, el director regional de MENA, a XPRESS.

El Hacker incluso intentó sobornar al editor de XPRESS: “Te daré 5% del total que consiga. Tengo muchos bancos en los EAU, Qater, ksa, etc. Trabajaremos juntos”.
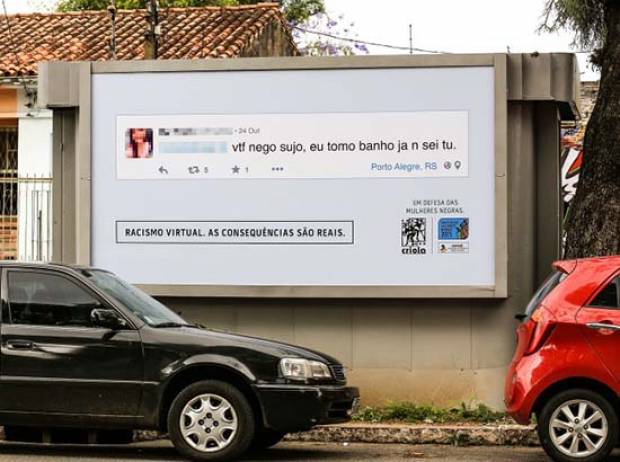
Este grupo combate y expone comentarios de racistas en vallas publicitarias


pueblaonline.- Un grupo de activistas brasileños ideó una interesante campaña para exhibir a los internautas que insultan a otros con base en sus rasgos físicos a través de las redes sociales.

El grupo de defensa de derechos civiles, Criola, detecta mensajes racistas enviados en Twitter y Facebook para publicarlos en llamativos espectaculares que son colocados en las principales avenidas del país sudamericano.
A través del uso de herramientas de geolocalización, los chicos detrás de este proyecto rastrean el origen de cada mensaje con el fin de exhibir a la persona que lo publicó y el lugar desde donde lo hizo.
La idea es disuadir a los racistas de continuar usando el anonimato que internet les brinda para exponer sus puntos de vista retrógradas y racistas.

De acuerdo a Jurema Werneck, fundadora de Criola, la idea surgió después de que la presentadora de televisión, Maria Júlia Coitinho, fuera atacada en Facebook por cientos de internautas únicamente por su color de piel.
En entrevista con la BBC, la activista recuerda que el racismo en internet es tan dañino como el que se manifiesta en persona.

La idea ha logrado cierta aceptación entre los brasileños, quienes creen que uno de los problemas más graves de su país es el racismo que impera entre millones de sus habitantes.

Estafaba a usuarios de eBay y falsificó la identidad del agente que lo investigaba


Rohit Jawa, de 25 años, reconoció haber estafado a usuarios de eBay utilizando cuentas falsas de PayPal y haber robado la identidad del agente especial que lo investigaba. Así, se declaró culpable de ocho cargos de fraude electrónico y uno de robo de identidad agravado.
Según el informe de la Oficina del Fiscal de EE.UU. del Distrito de Virginia, desde febrero de 2013 hasta junio de 2015, Jawa ideó y ejecutó un plan complejo de robo de identidad para engañar a instituciones financieras, compañías de seguros y otros. El texto indica:
El acusado manejaba numerosas cuentas de PayPal que estaban involucradas en una estafa para engañar a compradores de eBay y a la compañía de seguros de eBay. Durante este período, el acusado trasladó varias veces dinero que representa el producto de su esquema de fraude desde y entre cuentas que controlaba en nombre de las víctimas, a las cuentas que controlaba en su propio nombre.
En relación con este engaño, el acusado robó la identidad de un agente especial de la Oficina del Inspector General (USPS-OIG) del Servicio Postal de los Estados Unidos y, a continuación, utilizó esa identidad fraudulentamente para obtener acceso a las bases de datos policiales de las que robó información de identificación personal de múltiples víctimas.
El acusado utilizó entonces la información de identificación de las personas para abrir nuevas cuentas financieras fraudulentas en su nombre, sin su conocimiento o consentimiento.
En síntesis, sus crímenes van desde la utilización de un conjunto de cuentas falsas para cambiar direcciones de paquetes, enviar cajas vacías y presentar reclamos de seguro falsos, hasta hacerse pasar por un agente especial para obtener más datos que le permitieran abrir más cuentas falsas.
Jawa utilizaba sus diversas cuentas para enviar paquetes que solo eran cajas vacías a direcciones conmutadas, y nunca aparecían. Luego, enviaba solicitudes a la compañía aseguradora con la que trabaja eBay, la cual paga a usuarios de PayPal si el servicio postal pierde o daña un paquete asegurado.
Cuando comenzó la investigación en diciembre de 2013, los agentes entrevistaban a las personas cuyos nombres figuraban en las cuentas involucradas, y todas negaban haber hecho tales operaciones.
Como consecuencia, Rohit Jawa se enfrenta a una condena de dos años en prisión como mínimo, y 20 años como máximo. La sentencia será determinada por la corte el 12 de febrero de 2016.

¿Por que un hacker ataca a una empresa?


computerworld.- El hackeo puede ser por robo, pero también por reto o vandalismo. De hecho, una encuesta realizada por Thycotic revela que la búsqueda de emociones es la principal motivación para la mitad de los hackers, mientras que sólo un 18% busca el beneficio económico.
Una de las claves, sino la principal, para garantizar la protección de los datos es comprender qué motivaciones llevan a los hackers a querer hacerse con ellos. Eso es lo que aseguran desde Panda Security, que se ha hecho eco de una encuesta realizada por la compañía de seguridad Thycotic entre 127 hackers, de la que se desprende que para el 51% su principal motivación a la hora de emprender ciberataques era “la búsqueda de emociones”, mientras que sólo un 18% señalaba los beneficios económicos como razón principal. Además, un 86% estaban convencidos de que no tendrán que afrontar las repercusiones de sus ciberataques, lo que les impulsa a proseguir con los mismos.

En el caso de necesitar robar credenciales de inicio de sesión, el 40% de los hackers encuestados afirmó que su principal objetivo serían los contratistas, que ellos perciben como el eslabón más débil del personal vinculado a las empresas, aunque no siempre tiene acceso a las redes corporativas, mientras que el 30% menciona como objetivo primario a los administradores TI, con acceso directo a los servidores y sistemas que alojan los datos sensibles de la empresa. Así, una vez que el atacante ha obtenido el control de las credenciales de acceso, puede pasar a controlar rápidamente el sistema.
Según Panda Security, son tres las motivaciones de los hackers para atacar una empresa:
  • El hackeo como desafío intelectual. La gratificación puede ser meramente personal, o bien una demostración hacia otros hackers.
  • El hackeo como robo. La mayoría de los ataques relevantes son el medio para el robo de información o dinero.
  • El hackeo como vandalismo. A veces la única motivación es el ánimo de crear caos haciendo caer los sistemas informáticos de determinados territorios y/u organizaciones, aunque otras veces esta clase de ataques viene motivada por fines políticos (hacktivismo).

Hackers rusos se infiltran en las bases de datos de Dow Jones


elpais.- Un grupo de hackers rusos se han infiltrado en los servidores de Dow Jones & Co, propietaria de The Wall Street Journal y otras publicaciones, ha robado información para traficar con ella antes de que se hiciera pública, según la agencia Bloomberg que cita fuentes familiarizadas con el asunto.

El FBI, el Servicio Secreto y la comisión de valores (SEC) están conduciendo la investigación de la infiltración desde hace al menos un año, de acuerdo con las mismas fuentes.
El ataque es mucho más grave que la “intrusión de grado menor” que reconoció hace una semana Dow Jones, una división del imperio mediático de Rupert Murdoch, News Corp. La compañía dijo la semana pasada que estaba trabajando con una empresa de seguridad cibernética después de que unos hackers trataran de conseguir contactos e información de tarjetas de crédito de unos 3.500 clientes.

No está claro si ambos ataques están relacionados. Tampoco se sabe si las operaciones de recopilación de noticias de la compañía se vieron afectadas por este caso de información privilegiada. Dos de las personas familiarizadas con la investigación dijeron que los hackers buscaban información financiera, incluyendo historias que estaban siendo preparadas para su publicación.

Información embargada por las empresas o el gobierno para su publicación posterior puede ser valiosa para los inversores que buscan obtener una ventaja sobre otros participantes en el mercado, ya que pueden estar mejor preparados ante asuntos como fusiones y adquisiciones que mueven los precios de las acciones.
Dow Jones publica el Wall Street Journal y Barron y proporciona información a través de una serie de servicios que incluyen Dow Jones Newswires. Bloomberg LP, matriz de Bloomberg News, compite con News Corp. en el suministro de noticias y servicios financieros.

Colleen Schwartz, portavoz de Dow Jones, no respondió de inmediato a las solicitudes de comentarios. Kelly Langmesser, una portavoz de la oficina del FBI de Nueva York, confirmó que la oficina está investigando una violación al Dow Jones, pero declinó hacer más comentarios. Jim Margolin, portavoz de la Oficina del Fiscal Federal para el Distrito Sur de Nueva York, se negó a comentar, como lo hicieron los portavoces del Servicio Secreto y la SEC.

¿Sigues usando TrueCrypt? ¡Cuidado con estas 2 fallas críticas!


El experto en seguridad James Forshaw ha descubierto dos fallas críticas en el controlador que TrueCrypt instala en sistemas Windows.

securityaffairs.- Malas noticias para los usuarios de Windows que han decidido utilizar TrueCrypt para cifrar sus discos duros, el investigador James Forshaw, un miembro del equipo del Proyecto Zero de Google, ha descubierto dos vulnerabilidades graves que afectan a la popular aplicación.

A pesar de que el mantenimiento de TrueCrypt se ha interrumpido en de mayo de 2014 por sus desarrolladores, es una de las aplicaciones más populares para el cifrado de datos de usuario.
Los autores originales de TrueCrypt advirtieron a los usuarios sobre la posible presencia de "cuestiones de seguridad sin resolver" y los invitó a migrar a BitLocker, la solución de cifrado de disco completo implementada por Microsoft.

James Forshaw ha descubierto dos fallas en el controlador que TrueCrypt instala en sistemas Windows.

Es curioso observar que ninguna de las auditorías previas ha puesto al descubierto ninguna de estas fallas en la aplicación TrueCrypt. En particular, un equipo de investigadores realizó un análisis que duró dos años y que se organizó en dos fases distintas. En la primera fase los expertos analizaron los planos del software y descubrieron sólo 11 temas de severidad media y baja en el software.

En la segunda fase, que finalizó recientemente, los expertos examinaron la implementación de TrueCrypt para generar números aleatorios y algoritmos de clave críticos, y varios conjuntos de suites de cifrado.


Auditores de seguridad y expertos en criptografía de la NCC decidieron analizar el software TrueCrypt en respuesta a los documentos filtrados por Edward Snowden que hipotéticamente planteaban la presencia de una puerta trasera en la aplicación.
TrueCrypt parece ser una pieza de software criptográfico relativamente bien diseñada; el experto en criptografía Matthew Green explicó en una entrada de blog. La auditoría NCC no encontró evidencia de puertas traseras deliberadas, o cualquier defecto de diseño graves que hiciera insegura cualquier instancia del software en la mayoría de los casos.
Ahora, Forshaw explica que un atacante puede explotar la vulnerabilidad para obtener privilegios elevados en un sistema si tienen acceso a una cuenta de usuario limitada.

Forshaw no ha revelado los detalles sobre las dos vulnerabilidades porque él tiene la intención de esperar siete días para el descubrimiento o el lanzamiento de una actualización de seguridad para solucionar el problema.

¿Quién va a solucionar las fallas en TrueCrypt?

Seguro que estos bugs no serán corregidos por los autores originales, sin embargo la vulnerabilidad (CVE-2015-7358 y CVE-2015-7359) parecen haber sido corregidas en VeraCrypt, un spin-off del proyecto original TrueCrypt.

VeraCrypt 1.15 que fue lanzado la semana pasada contiene los parches para las dos vulnerabilidades descubiertas por Forshaw, así como para otros bugs.

Los usuarios que aún utilizan TrueCrypt deben comenzar a utilizar VeraCrypt para evitar problemas, sus desarrolladores ya han solucionado muchos problemas de seguridad que afectan al software original.

Gottfrid "Anakata" Svartholm es liberado de prisión

Gottfrid Svartholm, más conocido como 'Anakata'.

Gottfrid Svartholm, el fundador del popular tracker Pirate Bay, vuelve a ser un hombre libre tras haber estado en prisión tres años por delitos contra el copyright. Su salida pone fin a un largo periodo de recursos, apelaciones y periodos en convicción en Suecia y Dinamarca.

hipertextual.- Conocido en Internet como 'Anakata', Gottfrid Svartholm sueco de 30 años especializado en redes y seguridad informática, es el cofundador de Pirate Bay y tuvo un rol protagonista en los primeros años del portal de Bittorrent.

Ha pasado los últimos tres años de su vida en prisiones de Suecia y Dinamarca por varios delitos. El pasado mes acabó su condena en Dinamarca e ingresó en las prisiones suecas hasta hoy, siendo ya hombre libre. Ha sido su madre quien ha dado la noticia, ya que Anakata no ha querido realizar ninguna declaración pública.
La historia de Svartholm comienza el 2008, cuando los administradores de Pirate Bay Peter Sunde, Fredrik Neij, Gottfrid Svartholm y Carl Lundström fueron acusados de ayudar a terceros a violar los derechos de autor. El juicio comenzó el 16 de febrero de 2009, siendo declarados él y el resto de los imputados como culpable en Estocolmo el 17 de abril de ese mismo año y condenados a pasar un año de prisión y pagar 30 millones de coronas (2.740.900€) por los daños causados, cifra a repartir entre los cuatro acusados. Los abogados defensores apelaron y solicitaron un nuevo juicio al sospechar de un juez parcial. La sentencia no podía firme hasta que se resuelvan todas las apelaciones.

En octubre de 2009, el Tribunal del Distrito de Estocolmo prohibió que Pirate Bay continuase su actividad a pesar de que Svartholm no residiese en Suecia no Pirate Bay operase desde allí. Finalmente, el 30 de agosto, Svartholm es arrestado en Campoya por la policía local a petición de las autoridades suecas.

De ahí a Suecia, donde fue deportado para cumplir su sentencia. Pero fue sólo el comienzo de su calvario.

Tras salir de la carcel, el fundador de Pirate Bay, fue acusado de fraude y delitos de 'hacking'. El caso llegó a juicio en 2013 y Svartholm fue declarado culpable de delitos informáticos, fraude agravado y tentativa de fraude agravado, lo que dio lugar a una pena de prisión de dos años. El fundador de The Pirate Bay siempre mantuvo su inocencia y procedió a apelar el veredicto.

Le dieron la razón parcialmente, declarándolo inocente del 'hackeo' al banco Nordea. Pero sí fue sentenciado como culpable de su otro delito: el hackeo a Logica, con una condena reducida de dos a un año.

Mientras cumplía esa nueva condena, fue acusado en Dinamarca en un 'hackeo' a la red principal de ordenadores de la compañía informática CSC. El joven sueco negó, nuevamente, esas acusaciones. Pero fue sentenciado a tres años y medio en prisión, sentenciado tras apelar al Tribunal Supremo.

Como suele ser habitual en muchos países, las condenas pueden reducirse por muchos factores y pudo salir de prisión hace un mes. Salir para entrar de nuevo en las cárceles suecas para finalizar el mes que le quedaba por cumplir de la sentencia local.

Finalmente, 'Anakata', vuelve a ser un hombre libre.

30 años de prision: Otro hacker Ruso que robo 160 millones de datos de tarjetas se declara culpable


welivesecurity.- Un segundo hombre de nacionalidad rusa se declaró culpable en una corte estadounidense por su rol en lo que se cree fue la mayor brecha de datos en la historia de los Estados Unidos. Un día después de que Vladimir Drinkman, de 34 años, aceptara haber ayudado a orquestrar el robo de 160 millones de datos de tarjetas de crédito, Dmitriy Smilianets, de 32, admitió haber estado involucrado en el ciberataque.
Ambos hombres, junto con otros tres, fueron originalmente acusados en 2013 de “encabezar una conspiración mundial de hacking que victimizó a una amplia gama de consumidores y entidades, causando cientos de miles de dólares en pérdidas”.

Drinkman y Smilianets fueron aprehendidos en los Países Bajos hace tres años. El segundo fue extraditado a Estados Unidos en ese entonces, mientras que el primero permaneció bajo custodia de autoridades holandesas hasta febrero de este año. Los otros tres sospechosos de este destacado crimen financiero siguen en libertad; se trata de Alexandr Kalinin, de 28 años; Roman Kotov, de 34, y Mikhail Rytikov, de 28.

Los fiscales aseguran que los cinco “conspiraron con otros” para comprometer las redes de las computadoras pertenecientes a compañías procesadoras de pagos, tiendas minoristas e instituciones financieras – incluyendo a Nasdaq, 7-Eleven, Carrefour, JCP, Ingenicard y Hannaford.

“La intrusión inicial en general se logró usando SQL”, en relación a structured query language o lenguaje de consulta estructurado, según explicó el Departamento de Justicia este año. “Los atacantes identificaron vulnerabilidades en bases de datos SQL y usaron esas vulnerabilidades para infiltrarse en una red de computadoras”.

Una vez adentro, pudieron hacer circular malware a través del sistema, creando un backdoor oculto que les permitió mantener el acceso a la red. Luego de adquirir datos de tarjetas de crédito, y la información valuable y sensible asociada a ellos, procedieron a venderlos a individuos y organizaciones de todo el mundo.

La acusación sostiene que para cada número de tarjeta de crédito estadounidense, el grupo obtuvo 10 dólares de ganancia; en caso de que se tratara de información de clientes de Canadá la ganancia fue de 15 dólares, mientras que para europeos, fue de 50 dólares.

“Los ataques generalizados de esta serie dirigida a compañías norteamericanas causaron daños graves y más de $300 millones en pérdidas a personas y negocios de Estados Unidos”, comentó Leslie R. Caldwell, asistente del fiscal general de la división criminal del Departamento de Justicia.

“Como lo demostró la condena de hoy, nuestra cooperación cercana con nuestros socios internacionales hace más probable cada día que encontremos y hagamos justicia con los cibercriminales que atacan a América – donde sea que estén en el mundo”, declaró.

Fundador de 'The Pirate Bay' sale de prisión y lo vuelven a arrestar


(omicrono) - La salida de la cárcel del fundador de Pirate Bay se tendrá que retrasar después de una mala “sorpresa”.

Gottfrid Svartholm co-fundó The Pirate Bay, la web de descargas de torrents más polémica de la red, y desde entonces lo está pagando con creces.

En 2008 todos los responsables de Pirate Bay fueron acusados de “promover la violación de las leyes de copyright”, pero el caso de Svartholm era más especial, al haber colaborado también en atauqes hackers y filtraciones como la que dio lugar a Collateral Murder, el vídeo en el que se demostraron los ataques contra civiles y periodistas del ejército de los EEUU en la segunda Guerra del Golfo.
La salida de la cárcel del fundador de Pirate Bay se retrasará

Svartholm, nativo de Suecia, estaba en los últimos meses cumpliendo condena en Dinamarca por varios casos de hackeo, y aunque había apelado, no consiguió demostrar su inocencia ante un jurado.

Después del largo proceso judicial y de apelaciones, durante el que estuvo en la cárcel, en realidad a Svartholm no le quedaba mucho de condena; ayer día 27 de Agosto la cumplió y fue liberado de la prisión danesa en la que estaba.


Sin embargo, la alegría duró muy poco. Svartholm fue inmediatamente arrestado de nuevo, pero en esta ocasión en nombre de la justicia sueca, y por un caso anterior.

El problema está en que cuando Svartholm fue extraditado a Dinamarca para el caso danés, aún le quedaban cuatro semanas de condena de un caso anterior en Suecia. Svartholm no fue informado de esto y ayer se encontró con la noticia de que iba a ser extraditado de vuelta a Suecia para cumplir ese tiempo restante en la cárcel, aunque le queda una apelación.

Al menos todas estas penalidades no han impedido que Gottfrid Svartholm siga con ánimo de seguir trabajando, e incluso su madre afirma que lo primero que quiere hacer es sentarse delante de un teclado después de tres años lejos de uno.

FBI atrapa al adolescente que dijo "No se puede atrapar a un hacker"

Un adolescente de Texas se ha declarado culpable de swatting y ​​hacer amenazas anteriores a una escuela secundaria de Minnesota, de acuerdo con documentos judiciales presentados la semana pasada. Se declaró culpable formalmente el 7 de agosto de un cargo federal de hacer amenazas de muerte.


La practica del Swatting
El caso marca una rara ocasión cuando una persona ha sido capturada haciendo "swatting", que es montar una falsa llamada al 911 que se convierte en un espectáculo masivo de la fuerza por parte de una fuerza de policía local contra un blanco desprevenido.

Entre octubre de 2014 y mayo 2015, 19 años de edad, Zachary Lee Morgenstern lanzo numerosos incidentes de swatting en el área de Marshall, Minnesota. También amenazó a un policía y su familia y amenazó con detonar una bomba en una escuela secundaria, entre otras acusaciones. No está claro por qué eligió una ciudad aproximadamente a 1.000 millas de distancia de su casa en un suburbio de Houston. Sin embargo, documentos de la corte muestran que Morgenstern tenia un contacto en Marshall que fue entrevistado por el FBI.

En abril de 2015, después de meses de hostigar a los funcionarios de las Escuelas Públicas de Marshall y de hacer swatting en la zona, Morgenstern llamó un oficial de los recursos públicos asignados a la secundaria de Marshall y dejó un mensaje de voz diciendo que era "imposible" que él fuera capturado. ¿Por qué? Bueno, él es un "hacker", y como todo el mundo sabe, "no se puede atrapar a un hacker."
Él continuó su diatriba elocuente: "Eres una puta gorda lesbiana. Quiero matar a tu familia, quiero matar a tu familia, yo quiero hacerte verme matar a tu familia. Voy a llamar y poner una amenaza de bomba en su casa todos los días, sólo para hacerte enojar. Y luego, voy a masturbarme con eso. ¿Cómo te hace sentir eso? ¿Cómo se sienten al saber que yo soy un hacker? "

Entonces, ¿cómo las autoridades federales, atraparon Morgenstern?

Bueno, entre varios de los seudónimos y las direcciones de correo electrónico que el joven de 19 años de edad utilizaba estaban anonymously.lulzsec@gmail.com y la cuenta de Twitter @RIURichHomie. El FBI simplemente presentó una citación a Google por registros asociados a esa cuenta y otra a Twitter. Ambos demostraron que habían sido visitadas por la misma dirección IP desde una cuenta de Comcast desde una casa en Cypress, Texas.

Las autoridades también encontraron a través de una simple búsqueda en Google que Morgenstern había controlado previamente la cuenta de Twitter @ZackL337H4X0R.

El adolescente fue entrevistado por el FBI en Houston en 2012 en relación con un ataque DDOS en su escuela anterior en Tomball, Texas.

Morgenstern podría enfrentar una pena máxima de 10 años de prisión.

Ganancias de hacker ruso congeladas después de manipular la bolsa de valores australiana

Imagen: fryerfinancial.com.au
El Tribunal Supremo de New South Gales ha restringido más de 77.000 dólares de un hacker ruso sospechoso, quien manipula la acción del penny en el mercado de valores de Australia. La operación conjunta de la Comisión Australiana de Valores e Inversiones (ASIC) y de la Policía Federal Australiana (AFP) investigó una serie de operaciones sospechosas en "penny stocks" baratos.

Después de la operación denominada "Operación Esmeralda", los investigadores siguieron al hacker ruso sospechoso, quien manipuló el mercado a través de una cuenta en el extranjero que se comercializaba a través de Morgan Stanley Australia.
El equipo de vigilancia de ASIC vio las operaciones sospechosas entre agosto y octubre del año pasado. Según la ASIC, los oficios se hicieron a través de cuentas de clientes minoristas hackeadas, y fueron dirigidas a 13 penny stocks.

El comisionado de ASIC Cathie Armour dijo que continuarán "ayudando a aplastar" cualquier actividad criminal dirigida al mercado australiano. "personal de [ASIC] continúa supervisando y detectando la actividad comercial sospechosa y trabajara con los participantes del mercado para asegurar que cuentas de hacking sean rápidamente identificadas y detenidas", dijo la Sra Armour.

La multa por la manipulación del mercado es de hasta 10 años de cárcel.

Dispositivo OwnStar puede localizar, abrir y encender carros de GM remotamente


(threatpost) - EL hacking a carros simplemente elevo su nivele. Un investigador de seguridad ha construido un pequeño dispositivo que puede interceptar el tráfico de la aplicación móvil OnStar RemoteLink y darle acceso permanente a vehículos de un usuario para localizar, abrir, y ponerlo en marcha.

El dispositivo se llama OwnStar y es la creación de Samy Kamkar, un hacker investigador de seguridad y hardware que hace un hábito de encontrar formas inteligentes de todo la seguridad de varios sistemas, incluyendo puertas de garaje, teclados inalámbricos, y drones. Su creación más reciente es esencialmente le permite tomar el control remoto de vehículos de los usuarios simplemente enviando unos paquetes especiales para el servicio OnStar. El ataque es el sueño de un ladrón de coches.
Kamkar dijo que al estar cerca de un usuario que tiene abierta la aplicación móvil RemoteLink, puede utilizar el dispositivo OwnStar para interceptar las peticiones de la aplicación para el servicio OnStar. Posteriormente, puede tomar el control de las funciones que RemoteLink utiliza, incluyendo abrir las puertas y poner en marcha el vehículo a distancia.

"Después que un usuario abre la aplicación móvil RemoteLink en su teléfono cerca de mi dispositivo OwnStar, OwnStar intercepta las comunicaciones y envía paquetes especialmente diseñados para el dispositivo móvil para adquirir credenciales adicionales y luego me notifica, al atacante, sobre el vehículo al que presuntamente tengo acceso, incluida su ubicación, marca y modelo ", dijo Kamkar en un vídeo que demuestra el dispositivo.


OnStar es el servicio de seguridad del vehículo y comunicaciones de General Motors. Incluye una amplia variedad de características, incluyendo el diagnóstico a distancia, servicios de emergencia, detección de accidente y respuesta, y la navegación. La aplicación móvil RemoteLink permite a los usuarios controlar algunas de las funciones de sus vehículos desde sus teléfonos, como el inicio de forma remota o apertura del automóvil.

Kamkar dijo que la vulnerabilidad es con la aplicación RemoteLink y no con los vehiculos.
El problema radica en el software móvil y no es un problema con los propios vehículos, dijo.
Kamkar planea demostrar el ataque y revelar más de los detalles en DEF CON la próxima semana, junto con algunos otros ataques de vehículos. Él ha estado en contacto con GM y dijo que el fabricante de automóviles ha sido sensible a él, una rareza en las interacciones de la industria automotriz con investigadores de seguridad.
GM y OnStar hasta ahora han sido receptivos a mí y ya están trabajando rápidamente en una resolución para proteger a los consumidores, dijo.
Kamkar recomienda que los consumidores no usen la aplicación RemoteLink hasta que OnStar publique un parche para el error.

El ataque OwnStar se produce tan sólo una semana después de que los investigadores de seguridad Charlie Miller y Chris Valasek revelaron detalles de vulnerabilidades en algunos vehículos de Chrysler que les permitió poner en peligro de forma remota y tomar el control de sus sistemas, mientras que los vehículos están impulsando.

Ataque a Epic Games afecta a sus foros


(WLS) - La compañía desarrolladora de videojuegos Epic Games alertó vía correo electrónico a sus clientes de que había sufrido un ataque, a raíz del cual sus foros fueron cerrados momentáneamente hasta tanto se resuelva la brecha Epic admitió que el incidente puso en peligro el resguardo de los datos personales de los usuarios, tales como nombre de usuario, dirección de correo electrónico, contraseña y fecha de nacimiento. Como resultado, resultó afectado el foro principal, que cubre:

  • El software de desarrollo Unreal Development Kit (UDK), que puede descargarse para crear un proyecto propio y distribuirlo sin fines comerciales
  • Gears of War
  • Infinity Blade
  • Bulletstorm
  • Unreal Tournament (excepto la última versión de la franquicia)

Sin embargo, las comunidades separadas de Unreal Engine 4, Fortnite y el nuevo Unreal Tournament no fueron alcanzados por el ataque, que Epic atribuyó a “un hacker”.

Así comienza el aviso que replicó Kotaku:
Acabamos de descubrir que los foros de Epic Games localizados en https://forums.epicgames.com fueron comprometidos por un atacante. Lamentamos reportar que el incidente puede haber resultado en el acceso no autorizado a tu nombre de usuario, dirección de correo electrónico, contraseña y fecha de nacimiento que proporcionaste al registrarte. Hemos dejado fuera de línea a https://forums.epicgames.com. Cuando el sitio reabra, tu contraseña será restaurada. Si usas la misma contraseña en este sitio que en otros, recomendamos cambiarla inmediatamente en esos sitios también.
La compañía afirmó que si bien no recolecta información financiera como detalles de tarjetas de crédito, los datos robados podrían ser usados por cibercriminales para engañar a los usuarios en campañas de phishing o scams. “Les recomendamos estar alertas ante e-mails sospechosos tales como intentos de phishing”, dice el comunicado.

Son pocos los detalles que se saben sobre el ataque, aunque el estudio asegura estar trabajando en solucionar el inconveniente para restablecer la funcionalidad de su comunidad: “Para entender mejor qué pasó y cómo prevenirlo en el futuro, estamos trabajando con una firma de seguridad para identificar la naturaleza del ataque. Reportaremos más información en los foros cuando reabran”.

Este es apenas uno más de los frecuentes ataques a gamers y a los servicios que utilizan, ya que como analizamos previamente, la industria de los videojuegos se ha convertido en un blanco para el cibercrimen y hay diversas amenazas que atentan contra los jugadores. Así que, si estás registrado en los foros de Epic Games, ¡cambia tu contraseña tan pronto como sea posible!

Zeekill: Miembro de Lizard Squad no irá preso


(welivesecurity) - Un joven de 17 años, miembro del grupo Lizard Squad, recibió 50,700 cargos por cibercrimen – aunque no deberá ir a prisión sino “luchar contra el cibercrimen”, según la sentencia del tribunal del distrito Espoo, en Finlandia. Así lo reportó el diario local Kaleva. Julius “zeekill” Kivimaki recibió una sentencia suspendida de dos años y deberá someterse al monitoreo de sus actividades online, según The Daily Dot. Los cargos incluyen brechas de datos, pagos fraudulentos de delitos, hostigamiento en telecomunicaciones, y otros relacionados a fraude y violación de secretos de compañías.

El analista de seguridad Brian Krebs identificó a Kivimaki como miembro del grupo cibercriminal Lizard Squad, luego de que este se hiciera responsable del ataque a Sony Playstation Network y Xbox Live en la última Navidad, lo cual repercutió a nivel internacional. En ese entonces, el grupo ejecutó ataques Distribuidos de Denegación de Servicio (DDoS) en forma masiva y dejó a miles de jugadores sin posibilidad de utilizar las plataformas: Playstation Network quedó en estado offline, mientras que el estado de Xbox Live se estableció como “limitado”, con los servicios IGN, Maxim y MLG entre aquellos con probabilidades de sufrir interrupciones.

Kivimaki apareció en cámara en una entrevista con el canal de televisión Sky News, del Reino Unido, en la cual dijo ser miembro de Lizard Squad y afirmó que los ataques se realizaron para que se tome conciencia de los niveles de seguridad inadecuados de Microsoft y Sony.

The Daily Dot informa que Blair Strater aseguró haber sido víctima de Julius Kivimaki en repetidas ocasiones, y está disgustado porque cree que la condena es demasiado blanda. Durante tres años, dijo, Kivimaki acosó a su familia robando sus identidades y causándoles perjuicios económicos. “He perdido toda fe en el sistema de justicia, y eso incluye al FBI”, dijo Strater al Daily Dot.

No irá a la cárcel: El hacker de 16 años que casi tumba Internet


¿Puede un hacker de 16 años detener, romper, paralizar Internet? La inquietante respuesta es que sí...

Seth Nolan-Mcdonagh casi lo consiguió en el año 2013, cuando participó en el ataque DDoS más brutal de la historia, que ralentizó Internet en todo el mundo y a punto estuvo de paralizar por completo uno de sus principales nodos del Reino Unido. Conocido en el entorno underground con el pseudónimo de Narko, Seth se unió a una conocida red online de hackers con tan sólo 13 años. Entre los 13 y los 16 años trabajó como hacker de alquiler, y llegó a tumbar webs tan conocidas como la de la BBC.

En marzo de 2013, cuando contaba con 16 años, participó en un brutal ataque DDoS contra la empresa anti-spam Spamhaus, dedicada a ofrecer a los servicios de correo y proveedores de Internet las listas de spammers (correo publicitario no deseado) que deben bloquear. Este ataque DDoS tumbó los servidores de Spamhaus e impidió bloquear el spam, lo que motivó una tremenda lentitud de Internet en todo el mundo.

Para bloquear el ataque DDoS, Spamhaus contrató los servicios de la empresa especializada Cloudflare. Los hackers respondieron aumentando la intensidad del ataque DDoS, hasta el punto de inundar los servidores de Spamhaus con 300 Gibabits de datos por segundo, en lo que se considera el mayor ataque DDoS hasta la fecha. Esta saturación de Internet provocó lentitud y negaciones de servicio en todo el mundo, y estuvo a punto de tumbar el nodo LINX (London Internet Exchange), que se encarga de gestionar los datos que cambian de una red geográfica a otra. Si hubiese ocurrido, posiblemente Internet se hubiese paralizado parcialmente, al menos en el Reino Unido.

Un ataque DDoS se prepara infectando con malware millones de ordenadores, que se convierten en esclavos o bots, cuando el hacker da una orden. Durante el ataque todos estos ordenadores infectados realizan peticiones de datos al mismo tiempo a un único servidor. El gran volumen de datos generado a la vez produce un bloqueo de los servidores atacados. Este es un esquema de un ataque DDoS, pero debes multiplicarlo por millones de ordenadores esclavos...:

Por suerte, el ataque fue contenido y los daños reparados. Seth Nolan-Mcdonagh, alias Narko, fue detenido un mes después. En sus ordenadores se encontró el código fuente que se usó en el ataque DDoS, así como más de 1000 tarjetas de crédito de diferentes instituciones alemanas, y 924 fotografías de "fotos indecentes de niños", tal como reza la sentencia. Su cuenta bancaria había recibido un ingreso de 72.000 libras.

Seth, que acaba de cumplir 18 años, ha conocido hoy la sentencia. El juez evita su ingreso en prisión, aunque tendrá que cumplir 240 horas de trabajos sociales. Ha esquivado una sentencia mayor gracias a tres atenuantes: era menor de edad, padecía una "severa enfermedad mental" en el momento de cometer el delito, que lo había aislado de sus amigos y de sus padres, y desde entonces ha mostrado arrepentimiento y ha encauzado su vida. Ha aprobado sus exámenes de instituto y espera titularse en la universidad.

Un final feliz para una joven vida que ha conseguido encauzarse a tiempo. ¿Hubiese sido igual de comprensiva la sentencia, si Seth hubiese "tumbado Internet"?

El estudiante brasileño de 20 años de edad que escribe troyanos para robar información financiera de los bancos


La firma de seguridad Trend Micro, famosa por sus antivirus y software anti-malware, ha identificado a uno de los ciberdelincuentes más peligrosos de Brasil, y se ha encontrado con una sorpresa. Esperaba hallar a un experto grupo hacker, y se ha topado con un joven de 20 años estudiante universitario de Tocantins (Brasil) apodado Lordfenix. Pese a trabajar en solitario, es el autor de más de 100 troyanos bancarios que vendía por 300 dólares cada uno. Trend Micro ha rastreado las actividades de Lordfenix hasta sus inicios, en abril 2013, cuando con apenas 18 años buscaba información en un foro underground para crear un troyano. Por aquel entonces se hacía llamar Filho de Hakcer:


Las cosas le fueron bien porque tan sólo cinco meses después, subía a Facebook esta fotografía:


Ya con el pseudónimo Lordfenix, Trend Micro lo ha identificado como el autor del troyano bancario TSPY_BANKER.NJH. Este malware desactiva el fichero GVPSV.EXE asociado al software de protección G-Buster Browser Defense, que usa la mayoría de la banca brasileña. Cuando detecta una página web bancaria cierra la ventana del navegador  y vuelve a abrir otra con un clon de dicha web, pero que en realidad es falsa (lo que se conoce como phishing). Este cambio de ventana se produce en cuestión de décimas de segundo, así que es difícil de detectar. Si la ventana se queda abierta muestra un falso mensaje de error, para hacer creer que el navegador ha fallado pero se ha recuperado abriendo otra ventana con el mismo contenido. Cuando la víctima introduce su nombre de usuario y contraseña en la web falsa, el malware los roba y se lo envía al ciberdelincuente.

Lordfenix llegó a actuar con total impunidad, promocionando sus troyanos en su cuenta de Skype:


KL es el acrónimo de keylogger, que es el software que captura todo lo que se teclea con el teclado, usado en este tipo de troyanos.

Trend Micro asegura que ha creado más de cien troyanos bancarios. De algunos incluso ofrece una versión gratuita que hackea cuatro bancos. Si quieres acceder a más bancos, debes pagar la versión completa:


Esta versión gratuita es operacional.

Trend Micro señala que en Brasil este tipo de ciberdelincuencia está muy extendida, porque allí el 51% de las operaciones bancarias se realizar a través de Internet, y las penas que recaen sobre los hackers cuando son condenados son muy bajas.

Lo cierto es que los hackers son cada vez más jóvenes y, lo que es más preocupante, en muchos casos no tienen conciencia del mal que llevan a cabo. Hace unos meses nos hicimos eco de la detención de un niño de 12 años que había hackeado para Anonymous, a cambio de videojuegos. También se descubrió que el malware usado para robar 70 millones de tarjetas bancarias de la cadena de tiendas Target, había sido creado por un adolescente ruso de 17 años.

Este truco raro elimina cualquier video de YouTube en tan sólo unos clics


Kamil Hismatullin ha descrito un método sencillo para eliminar cualquier video de YouTube.

El desarrollador de software ruso y hacker encontro que videos pueden ser instantáneamente eliminados enviando el número de identidad de un video en una solicitud posterior junto con cualquier token.

Google pagó al cazador de errores US $ 5000 para el hallazgo, junto con $ 1,337 en virtud de su régimen de pago de vulnerabilidades en dinero en efectivo para ayudar a los investigadores reconocidos a encontrar más errores.
Quería encontrar allí algunas cuestiones CSRF o XSS, pero inesperadamente descubrí un error lógico que me dejó borrar cualquier vídeo en YouTube con una sola solicitud - dice Hismatullin.
... Esta vulnerabilidad podría crear absolutos estragos en cuestión de minutos en las manos de quienes podrían extorsionar gente o simplemente interrumpir YouTube mediante la supresión de cantidades masivas de vídeos en un período muy corto de tiempo.
Hismatullin dice que Google respondió rápidamente cuando se informó del fallo este sábado.
Dice que pasó siete horas en la búsqueda de los errores y resistió el impulso abrumador de "limpiar el canal de Bieber".

Becas de Investigación de Vulnerabilidades de Google es descrito como dinero en efectivo "sin ataduras" que permite a los expertos de seguridad a aplicar por US $ 3,133.70 por comenzar expediciones de caza de errores.

El servicio de búsqueda y gigante entregó algunos $ 1,5 millones el año pasado a los cazadores de errores, por informar sobre vulnerabilidades.

Fuente: The Register

Ofrece EU $3 millones USD de recompensa por información sobre hacker ruso


El FBI dice que es la mayor cantidad ofrecida en un caso de delito cibernético

Estados Unidos anunció una recompensa de 3.000.000 dólares el martes por información que conduzca al arresto y/o condena de un hacker ruso, la recompensa más grande que ha ofrecido en un caso de delito cibernético.
Evgeniy Mikhailovich Bogachev, uno de los criminales cibernéticos más buscados por el FBI, habría participado en una "gran empresa de delincuencia cibernética", según el Departamento de Estado, que implicó el uso de un software malicioso conocido como "Zeus" para obtener información sensible de las víctimas, como la cuenta bancaria números, contraseñas y números PIN.

Imagen: Evgeniy Mikhailovich

El FBI dijo que la investigación de la red de computadoras "GameOver Zeus" comenzó en septiembre de 2011 y es responsable de aproximadamente 1 millón de infecciones informáticas, lo que resulta en más de $100 millones robados de cuentas bancarias en línea. Bogachev, conocido como "lucky12345" y "slavik", fue acusado por un gran jurado federal en agosto de 2012 de los cargos como fraude bancario, conspiración para violar la Ley de Fraude y robo de identidad agravado y abuso. En mayo de 2014, otro gran jurado federal lo acusó bajo su verdadero nombre por cargos que incluyen fraude electrónico, lavado de dinero y fraude informático.

Bogachev en Rusia.

Aca el enlace del FBI

Informe: PlugX es el RAT de elección por los Estados de la Nación


Los Estados de la Nación respaldaron adversarios bajo sus propias preferencias cuando se trató de herramientas de malware y de ataque. Detalles sobre la herramientas que utilizan estos actores se incluyen en el informe Intel 2014 CrowdStrike Global Threat que fue lanzado esta semana. Entre sus conclusiones: La herramienta de acceso remoto (RAT) PlugX es la variante de malware más observada y utilizado en este tipo de ataques.

"PlugX es bastante fácil de usar", dijo Dmitri Alperovitch, co-fundador y CTO de CrowdStrike. "Fue utilizado inicialmente por los adversarios chinos que llevaron al desarrollo de la herramienta." El uso de PlugX ha proliferado a través de múltiples grupos de adversarios que CrowdStrike sigue, Alperovitch señaló. Originalmente PlugX fue sólo utilizado por varios grupos en China. Alperovitch espera que su uso haya crecido al paso en que individuos se han trasladado a través de diferentes unidades militares en China y como resultado de compartir sus historias de éxito.

Como funciona PlugX

"PlugX ha existido de alguna forma desde el 2008 y ha evolucionado con el tiempo para ofrecer nuevas capacidades y mecanismos de control, con el apoyo de un programa de desarrollo activo", dice el informe de CrowdStrike. "Proporciona a un atacante con una gama de funcionalidad, incluyendo la capacidad de registrar las capturas de teclado, modificar y copiar archivos, capturar imágenes o video de la actividad del usuario y realizar tareas administrativas tales como finalizar procesos, cerrar la sesión en los usuarios y reiniciar equipos de las víctimas."

PlugX también incluye capacidades de comando-y-control (C2). El informe de CrowdStrike señala que las capacidades C2 de PlugX incluyen una serie de opciones que permiten a la RAT permanecer oculta y sin ser detectadas en las redes.

Desde la perspectiva de implementación, PlugX infecta a los usuarios por medio de un ataque de phishing dirigido que incluye un archivo adjunto a manera de documento malicioso. CrowdStrike encontró que en muchos casos, el documento infectado pretende explotar la vulnerabilidad CVE-2012-0158, que fue parchada en 2012.

El PlugX RAT no es un solo archivo, sino más bien es una explotación multi-etapa en el dispositivo de usuario, la cual cae bajo tres archivos diferentes. Según el análisis de CrowdStrike, la primera es un archivo de aplicación legítima firmada digitalmente, el segundo es un archivo encriptado que contiene el payload de PlugX, y el tercero es una librería maliciosa, enlazada dinámicamente (DLL) y que se utiliza para cargar el software malicioso cuando se ejecuta la aplicación legítima.

El enfoque multi-nivel utilizado por PlugX ayuda a la herramienta evitar diversas formas de detección de amenazas, incluyendo muchas de las tecnologías comunes de software anti-virus.

Actividad del kit de explotación

Fuera del contexto de los atacantes del Estado de la Nación, el Angler exploit kit ha ganado notoriedad en el transcurso del pasado año. Alperovitch explicó que mientras PlugX es utilizado por los adversarios en China, Angler es utilizado habitualmente por grupos criminales para crear botnets y robar información financiera.

Fuente: The Hacker Herald

Nadie pensó que el blackphone era seguro - sólo más seguro


Un  "bug" explotable se encontró en el dispositivo blackphone, un telefono "seguro" que utiliza el sistema operativo Android. Esto esta totalmente mal interpretado. Blackphone no es un teléfono totalmente seguro, tal cosa es imposible. En cambio, es simplemente un teléfono más seguro que el resto que se encuentran disponibles en el mercado.

Blackphone es una versión estándar de Android con la mejor configuración y aplicaciones seguras instaladas. Realmente no es nada diferente de lo que puede hacer con su propio teléfono. Si usted tiene la habilidad / conocimientos adecuados, puede configurar su propio teléfono Android a ser como blackphone. También viene con las suscripciones a SilentCircle, un servicio de VPN, y un servicio de almacenamiento en la nube.

Blackphone moldea y personaliza su "Sistema Operativo Privado" con Android, pero un moldeado de de este tipo es de utilidad limitada. Google innova más rápido que una compañía como blackphone puede para mantenerse al día, incluyendo innovaciones de seguridad. Un verdadero moldeo se convertiría rápidamente desfasado con los mismos parches de Google que por lo tanto, lo haria ser inseguro. Blackphone todavía es nuevo, así que no sabemos cómo planean lidiar con esto. Buscar adaptarse continuamente a la última versión de Android parece ser el plan más lógico, si no convencer a Android para aceptar sus cambios.

El resultado seria este: si usted no sabe nada acerca de la seguridad de Android, y desea tener el teléfono Android más seguro, obtenga un blackphone. Es probable que sea más seguro que tratar de hacer todo usted mismo. Sus llamadas a través de SilentCircle probablemente estarán mas seguras. Usted probablemente no consiguira que le roben su señal utilizando a puntos de acceso WiFi. Pero eso no significa que usted estará perfectamente seguro, a Android le falta mucho camino por recorrer para llegar a ese punto.

Los detalles sobre la vulnerabilidad descubierta los encuentras aquí: Azimuth Security

Fuente: Errata Security
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular