Hackers amenazan con atacar PSN y Xbox Live esta Navidad


europapress.- Xbox Live y Playstation Network han vuelto a recibir amenazas por parte de un grupo de hackers, que aseguran que planean atacar un año más por Navidades ambas plataformas.

Si el año pasado fue el grupo llamado Lizard Squad el que llevó a cabo ataques contra las consolas de Microsoft y Sony, esta vez es el grupo conocido como Phantom Squad el que amenaza con repetir los ataques estas Navidades.
Pero no se limitan únicamente a la Playstation Network y a la Xbox Live, también han dicho que entre sus objetivos están 'Call of Duty: Black Ops 3', 'Grand Theft Auto V' y 'Star Wars: The Old Republic'. Aseguran, además, que ya han comenzado con estos ataques.

Si el año pasado Lizard Squad aseguró que llevaba a cabo estas acciones para obligar a las empresas a mejorar su seguridad, Phantom Squad, que no tiene relación con el grupo anterior, afirma que ha tomado esta decisión “porque la ciberseguridad no existe”.
En su cuenta de Twitter, dicen que Microsoft y Sony no utilizan su dinero para mejorar su seguridad y que hasta que “no abran sus ojos, Xbox Live y PSN seguirán siendo vulnerables”.


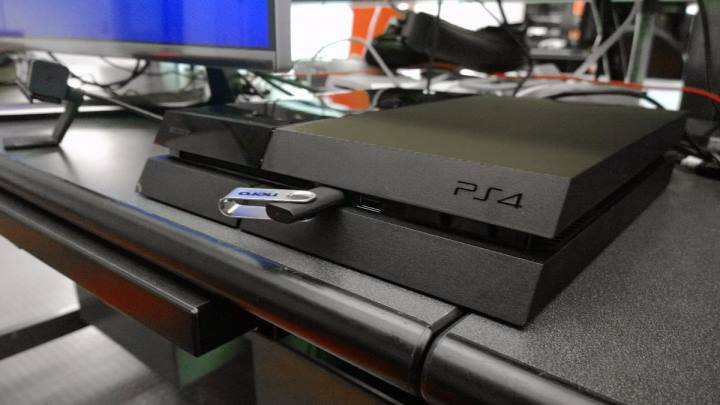
Un desarrollador conocido confirma jailbreak para PlayStation 4


adslzone.- Ya en mayo nos preguntábamos si eran ciertas las afirmaciones al respecto sin que hayamos tenido demasiado movimiento tras conocerse la noticia. Ahora, un hacker conocido como CTurt, afirma haber podido piratear la PlayStation 4 aprovechando un agujero en el kernel que permite ejecutar aplicaciones que no han sido aprobadas por Sony.
La consola PlayStation 4 habría sido pirateada según se ha publicado en este mensaje en Twitter del usuario CTurt. Parece que habría aprovechado un agujero de seguridad en el kernel de la máquina para lograr cargar software que no ha sido aprobado por el fabricante. Se especula que esto abriría la puerta a la instalación de un custom firmware que nos permitirá cargar todo tipo de aplicaciones.
Por el momento, este “jailbreak” sólo funciona en la versión 1.76 de la consola PlayStation 4 pero parece que se puede configurar para hacerlo compatible con versiones más modernas. Ya con PSP vivimos una situación similar donde era posible aprovechar un exploit que sólo estaba presente en ciertas versiones de la consola.

Ahora falta por conocer el tiempo que tardarán CTurt y resto de usuarios en crear un custom firmware y una forma sencilla de instalarlo en la consola para que todos los usuarios puedan utilizarlo. De la misma forma que se abre la puerta a llegada de aplicaciones no firmadas también se abre la puerta al uso de copias no legales de los juegos.
Sony no ha comentado nada oficialmente al respecto pero todo hace pensar que no estarán muy conformes con los avances. Tener una consola sensible de ser pirateada a gran escala puede complicar las ventas futuras de juegos por lo que no se descartan acciones legales por parte de la compañía contra los que desarrollen custom firmwares y demás tipo de software.

Por el momento, se trata de un gran avance en este sentido pero todavía falta verificar si realmente se trata de una realidad y no de una toma de pelo por parte de este usuario. En España ha despertado bastante interés debido al alto porcentaje de usuarios con esta videoconsola, siendo uno de los países donde la cuota de mercado de PlayStation es tan grande.

Corte de Suecia decide no bloquear The Pirate Bay


fayerwayer.- La Corte Distrital de Estocolmo deliberó que ningún proveedor de Internet puede bloquear a The Pirate Bay (TPB) en Suecia. Esta decisión fue tomada después de que hace un año varias compañías realizaron una demanda a la empresa de banda ancha Bredbandsbolaget con el fin de forzarla a bloquear tanto a TPB como al sitio de streaming Swefilmer.
Universal Music, Sony Music, Warner Music, Nordisk Film y la Industria Fílmica Sueca, compañías que demandaron originalmente a Bredbandsbolaget, de ahora en adelante no tendrán el derecho de exigir a los proveedores de Internet en Suecia que bloqueen sitios del estilo de TPB.
La Corte Distrital aclaró que el fallo a favor de Bredbandsbolaget cumple las condiciones de la Directiva Infosoc y consideró que las acciones de este proveedor no constituyen una participación delictiva según las leyes suecas.
Si bien TPB ha permanecido con vida a pesar de los esfuerzos de gobiernos y compañías discográficas en su contra —y además el fallo a favor de Bredbandsbolaget puede ser apelado— la decisión de la Corte Distrital de Estocolmo representa una importante batalla ganada para el buscador de torrents en Suecia, su país de origen y bastión más importante.

Esta decisión tuvo que ser apelada por los demandantes antes del 18 de diciembre (si su intención era hacerlo).

Zeekill: Miembro de Lizard Squad no irá preso


(welivesecurity) - Un joven de 17 años, miembro del grupo Lizard Squad, recibió 50,700 cargos por cibercrimen – aunque no deberá ir a prisión sino “luchar contra el cibercrimen”, según la sentencia del tribunal del distrito Espoo, en Finlandia. Así lo reportó el diario local Kaleva. Julius “zeekill” Kivimaki recibió una sentencia suspendida de dos años y deberá someterse al monitoreo de sus actividades online, según The Daily Dot. Los cargos incluyen brechas de datos, pagos fraudulentos de delitos, hostigamiento en telecomunicaciones, y otros relacionados a fraude y violación de secretos de compañías.

El analista de seguridad Brian Krebs identificó a Kivimaki como miembro del grupo cibercriminal Lizard Squad, luego de que este se hiciera responsable del ataque a Sony Playstation Network y Xbox Live en la última Navidad, lo cual repercutió a nivel internacional. En ese entonces, el grupo ejecutó ataques Distribuidos de Denegación de Servicio (DDoS) en forma masiva y dejó a miles de jugadores sin posibilidad de utilizar las plataformas: Playstation Network quedó en estado offline, mientras que el estado de Xbox Live se estableció como “limitado”, con los servicios IGN, Maxim y MLG entre aquellos con probabilidades de sufrir interrupciones.

Kivimaki apareció en cámara en una entrevista con el canal de televisión Sky News, del Reino Unido, en la cual dijo ser miembro de Lizard Squad y afirmó que los ataques se realizaron para que se tome conciencia de los niveles de seguridad inadecuados de Microsoft y Sony.

The Daily Dot informa que Blair Strater aseguró haber sido víctima de Julius Kivimaki en repetidas ocasiones, y está disgustado porque cree que la condena es demasiado blanda. Durante tres años, dijo, Kivimaki acosó a su familia robando sus identidades y causándoles perjuicios económicos. “He perdido toda fe en el sistema de justicia, y eso incluye al FBI”, dijo Strater al Daily Dot.

Brasileños presumen haber hackeado la PlayStation 4


Ciertas tiendas de electrónica brasileñas anuncian que han dado con un método efectivo para hackear la consola de nueva generación de Sony. En sus anuncios no especifican la técnica usada ni describen los detalles para que nadie pueda copiarla y Sony no pueda parchearla, pero según parece el conocido hacker “wololo” ha podido verificar que el hack es real.

Varios periodistas del sitio UOL Jogos, una conocida web brasileña han ido con sus consolas a estas tiendas a certificar la veracidad de este hackeo y cuentan que el método usado es algo parecido a las cuentas compartidas, pero diferente. Según les dijo el dueño de la tienda de electrónica: “Colocamos un chip en la placa de su PlayStation 4, conectamos nuestro ordenador al chip, formateamos el HDD y copiamos los juegos. Después retiramos el chip y le entregamos su sistema con los 10 juegos instalados que usted haya elegido“.  Este método cuesta 400 Reales, el equivalente a menos de 120€ Los periodistas le pidieron al simpático vendedor que les mostrara el chip empleado, y vieron que se trataba de un Raspberry Pi, que según les explicó entre sus funciones está la de “desbloquear” PlayStation 4.

Después fueron a visitar a otra tienda que también ofrecía el servicio, y en ella les explicaron que lo que hacen es convertir la PlayStation 4 del usuario en un clon de otra. Copian los datos de la bios y del procesador y la convierten en una réplica de otra que ya tiene los juegos instalados. Este método cuesta en Brasil 300 Reales, lo que equivale a menos de 87€

La redacción de UOL Jogos dejó una PlayStation 4 en uno de estos sitios y les dijeron que tardarían unos 5 días, que tenían mucho trabajo ya que al día hacían unas 10 consolas.

Fuente: The Hacker Herald

Investigadores afirman que el ataque a Sony se debió a un spear phishing (Correo Engañoso)

Muchos investigadores, medios, organizaciones y estados, e incluso el FBI, apuntaron a Corea del Norte cuando a fines del año pasado hubo una intrusión a los sistemas de Sony Pictures que tuvo como consecuencia la fuga de información sensible, amenazas a los empleados y películas filtradas en la web. Pero ahora, dos analistas anunciaron durante la conferencia RSA 2015 que detrás del ataque hubo algo quizás no tan controversial, o que al menos no remite a un conflicto político: un ataque de spear phishing.


Spear-Phishing

En una presentación titulada “Hacking Exposed Live”, Brian Wallace (Senior Security Researcher) y Stuart McClure (CEO de Cylance) aseguraron que una campaña de phishing que impostaba el proceso de login de Apple ID fue la responsable del incidente de Sony. En una entrevista con eWEEK, McClure dijo que ha investigado mucho el ataque y, si bien no tiene conocimiento de primera mano de que esto sea lo que realmente sucedió, halló evidencia suficiente para respaldar sus conclusiones.
Afirma que el primer paso fue un ataque dirigido de spear phishing que llegó a varios administradores de sistemas de Sony. “Era un set de ataques de spear phishing bien elaborados, centrados en la verificación de Apple ID”, le dijo a eWEEK. Se trata de una técnica similar a la del phishing, con la diferencia de que no tiene una llegada ni un alcance tan masivo, sino que el correo falso está dirigido a un grupo u organización específica.

Esto tiene sentido si pensamos que quienquiera que estaba tratando de acceder a los sistemas de Sony y robar su información sensible, se focalizó en diseñar una campaña que hiciera caer a sus empleados. “La verificación de Apple ID se veía muy convincente y era justo lo que los usuarios normalmente esperarían ver, excepto, claro, que es completamente falsa”, comentó McClure.
Y ya con que exista la sospecha de que todo se debió a un phishing, nos hace pensar una vez más en lo importante que resulta la educación en seguridad informática de los empleados de toda organización, de manera que sepan ser cautelosos al utilizar los sistemas y aplicaciones dentro del ámbito corporativo.

Cuando las víctimas ingresaban sus credenciales de Apple ID, la página falsa mostraba un error indicando que la contraseña era incorrecta. Al mismo tiempo, explica eWEEK, los atacantes estaban capturando la información, de manera que pudieron analizar los IDs capturados y conectarlos a perfiles sociales de LinkedIn. Además, pudieron determinar usuarios y contraseñas corporativos, es decir, propios de los perfiles en sistemas Sony. Una vez adentro de los mismos, distribuyeron malware en la red.


Wikileaks publica los datos robados a Sony Pictures

Son más de 170 mil E-mails y más de 30 mil documentos internos, explicó Julian Assange.


¿Se acuerdan del ataque masivo que sufrió Sony a finales del año pasado?

Bueno, pues la plataforma de filtraciones Wikileaks subió en Internet una serie de documentos robados por hackers a raíz de estos ataques.

Se trata de más de 170 mil E-mails y más de 30 mil documentos internos, explicó el fundador de Wikileaks, Julian Assange. "Este archivo muestra el funcionamiento interno de un consorcio multinacional influyente", escribió como argumento para decidir "colgar" la información, que considera de importancia histórica y que debe ser hecha pública.
Los documentos pueden ser revisados con base a palabras determinadas o por autor o receptor de los mensajes. De los mails se desprende entre otros que el gobierno estadounidense pidió ayuda de los estudios de Hollywood para luchar contra la propaganda de la milicia terrorista Estado Islámico (EI) .

Aunque el objetivo de Sony es en teoría generar entretenimiento, los archivos muestran que "entre bastidores es una empresa influyente con vínculos con la Casa Blanca (hay casi 100 E-mails del gobierno estadounidense en el archivo), y con capacidad para influir sobre leyes y políticas y conexiones con el complejo militar-industrial estadounidense" , señala en un comunicado Wikileaks.

Sony Pictures, filial del gigante de la electrónica japonés Sony, fue víctima en noviembre pasado de un ataque de hackers de grandes proporciones. Los piratas accedieron a los documentos internos y correos electrónicos y pasaron semanas hasta que los estudios pudieron volver a utilizar sus sistemas informáticos.

El ataque fue vinculado con la comedia satírica "The Interview", que relata un supuesto complot para matar al líder norcoreano Kim Jong-un. Wikileaks publicó en el pasado documentos secretos del gobierno estadounidense e intercambios diplomáticos.

Si estas interesado en ver esta documentacion desde el sitio de Wikileaks, haz click aquí.

¡Comparte!

Autoridades Mexicanas pagaron a Sony por modificar nueva pelicula de James Bond: Spectre

El Gobierno Mexicano habría pagado hasta USD $14 millones en incentivos para la producción de Spectre, la próxima película de James Bond protagonizada por Daniel Craig, así lo reportó la publicación Tax Analysts después de revisar memos contenidos en la filtración masiva de datos consecuencia del ataque informático perpetrado en contra de Sony Pictures el año pasado.

Cortesia: FayerWayer

Esto habría sido consecuencia de una re estructuración en el presupuesto de la cinta por parte de MGM y Sony Pictures.

Las autoridades mexicanas, a cambio de esta inyección de dinero, habrían pedido alteraciones en el guión con el fin de mejorar la imagen del país en dicha cinta. La contratación de una actriz mexicana; tomas específicas de arquitectura local y cambiar partes de la historia en donde la vida jefe de gobierno del Distrito Federal corría peligro fueron las principales demandas según la información obtenida de unos correos electrónicos del presidente de la división de filmes de MGM.

Si bien no es raro que existan incentivos de parte de los gobiernos alrededor del mundo para el desarrollo de películas extranjeras lo alarmante es que no existen fondos específicos de dependencias gubernamentales en México que pudieran haber entregado tal cantidad de dinero. Según las investigaciones de Brian Bardwell, periodista que realizó el reportaje, ninguno de los cuatro fondos principales destinados a llevar a cabo este tipo de inyecciones monetarias (FIDECINE, FOPROCINE, EFICINE y PROAV) tienen los lineamientos para proveer de tal cantidad de dinero a una producción extranjera.

A pesar de la polémica, las locaciones en México ya se están preparando para el rodaje y la mexicana Stephanie Sigman fue anunciada ayer como la nueva Chica Bond.

"The Pirate Bay" actualizado con la imagen de un Fenix y agendado para regresar el 1 de febrero.


The Pirate Bay - el sitio web que contiene un indice de torrents utilizado predominantemente para compartir material con derechos de autor de forma gratuita - podría ser relanzado el 1 de febrero, la fecha en que el sitio web ha sido ansiosamente esperado para volver.

La página web se desaparecio del Internet despues de una redada en Suecia el mes pasado. Después de una denuncia presentada por un grupo llamado la Alianza por los Derechos (Rights Alliance), agentes de la Policía sueca asaltaron la sala de servidores de The Pirate Bay en Estocolmo y se apoderaron de varios servidores y otros equipos.

La redada del mes pasado viene casi un mes después de la detención de Fredrik Neij, el tercer y último fundador de The Pirate Bay, en la frontera entre Laos y Tailandia el 3 de noviembre fue declarado culpable por los tribunales suecos por compartir materiales con derecho de autor por mas de hace 5 años.

La página principal de The Pirate Bay está mostrando un logotipo de un Fenix una vez más mostrando una cuenta regresiva hacia el 1 de febrero. El cuadro de búsqueda y categorías se muestran en la pagina pero no están activos todavía. En la parte inferior de la página, un barco pirata navega hacia una isla, lo que sugiere que el sitio web pronto resurgira de sus cenizas.

El logotipo del ave del Fenix se utilizó por última vez en este sitio en el 2006 cuando el sitio web fue asaltado y tomado por la policía. Sin embargo, Pirate Bay reapareció en línea sólo después de tres días, esto gracias a una copia de seguridad realizada por Fredrik Neij en el último minuto.
The Pirate Bay ya ha sido tumbado de la red e incautado varias veces, lo que provocó a el sitio BitTorrent que cambie sus dominios de nivel superior varias veces. En septiembre, The Pirate Bay afirmó que dirigían el notorio sitio web con 21 máquinas virtuales "a prueba de ataques", lo que significa que si una de sus ubicaciones es atacada por la policía, el sitio tomaria unas horas para volver a la acción.

El sitio es uno de los más visitados en el Internet,  las industrias del entretenimiento, incluyendo las industrias de cine, música y software, culpan a la página web de las pérdidas que rebasan los miles de millones de libras.

Aunque, una serie de clones y rumores de relanzamientos de la infame pagina de The Pirate Bay aparecieron en línea, el dominio oficial de The Pirate Bay (es decir ThePirateBay.se) permaneció inaccesible.

Desde diciembre del año pasado, el dominio se ha actualizado varias veces. Si regresa a funcionar  el 1 de febrero, The Pirate Bay ofrecerá un enlace para la polémica película "The interview" realizada por Sony Pictures. Como.

La cuenta regresvia que todavía se está llevando a cabo indica que The Pirate Bay se relanzará con su fama completa dentro de una semana, aunque oficialmente no hay tal anuncio que haya hecho por los colectivos que aparentemente manejan el sitio.

Si The Pirate Bay vuelve, definitivamente vendrá con un Bang, asi que estate listo ya que el reloj está corriendo Tic-Tac-Tic-Tac ... ...

Fuente: TheHackerNews

Los 10 robos de datos mas grandes de la historia


Probablemente escuchaste acerca de la filtración de datos de Target (compañía) que puso números de tarjetas de crédito e información personal de millones de clientes del gigante minorista en manos de los ciberdelincuentes a finales de 2013. Pero esta no ha sido la peor filtración de datos de la historia.

Aquí te presentamos las 10 peores filtraciones de datos de la historia... hasta ahora.

Heartland Payment Systems (Sistemas de Pago) , 2008-2009: 130 millones de registros comprometidos.

A principios de 2009, este procesador de pagos basados en Princeton, Nueva Jersey anunció la más grande violación de los datos de la historia en afectar a una empresa norteamericana. La filtración de Heartland expuso información de aproximadamente 130 millones de tarjetas de crédito y de débito para a cibercriminales.

El Malware plantado en la red de Heartland registraba los datos de la tarjeta, a su llegada desde las tiendas. Debido a que la empresa procesaba pagos por más de 250.000 empresas en todo el país, el impacto fue enorme.

En 2010, Albert González, la mente maestra detrás de la violación Heartland (así como otra gran violación de datos), fue condenado a 20 años de prisión - la sentencia más larga jamás dictada por el delito informático en un tribunal estadounidense.

[next]

Target Stores (Tienda), 2013: 110 millones de registros comprometidos

En diciembre de 2013, el gigante minorista Target confirmó que hackers habían infectado los lectores de tarjetas de pago de la compañía, sumando alrededor de 40 millones de números de tarjetas de crédito y débito que se habían utilizado en las tiendas Target en Estados Unidos en las compras después de acción de gracias en 2013.

En enero de 2014, Target anunció que la información de contacto - nombres completos, direcciones, direcciones de correo electrónico y números de teléfono - de 70 millones de clientes también se había comprometido. Algunos de esos clientes probablemente también tenían datos de tarjetas de crédito comprometidas en la filtración anterior, pero es posible que unos 110 millones de personas se vieron afectadas por los ataques a Target.

[next]

Sony Online Entertainment Services, 2011: 102 millones de registros comprometidos

En abril de 2011, los atacantes, cuyas identidades aún se desconocen atacaron la PlayStation Network que conecta a las consolas de juegos en casa de Sony, así como Sony Online Entertainment, donde se hospedan los juegos multijugador masivos en línea de PC, y el servicio de vídeos y música en streaming Qriocity.

Inicialmente, Sony dijo que sólo la información personal de 78 millones de usuarios de PlayStation Network - credenciales de inicio de sesión, los nombres, direcciones, números de teléfono y direcciones de correo electrónico - había sido expuesto. Sin embargo, el recuento de las cuentas comprometidas aumentó en 24,6 millones cuando los investigadores descubrieron que los atacantes también habían penetrado SOE y Qriocity. Los datos de tarjetas de crédito de aproximadamente 23.400 usuarios de SOE en Europa también fue robados.

Tras la comunicación inicial del ataque, la PlayStation Network salio de linea en todo el mundo durante más de tres semanas. En mayo de 2011, Sony calculo sus costos de limpieza - que incluían la lucha contra 65 demandas colectivas presentadas contra la empresa - en $ 171 millones USD.

Archivo Nacional y Administración de Registros, 2008: 76 millones de registros comprometidos

No todas las violaciones de datos son el resultado de la actividad criminal. A finales de 2008, un disco duro en el Archivo y Administración de Documentos Nacional (NARA) dejó de funcionar. Contenía los nombres, información de contacto y números de Seguro Social de 76 millones de veteranos militares de EE.UU..

En lugar de ser destruido en el lugar, la unidad fue enviada para su reparación a un contratista del gobierno, quien determinó que la unidad no podría ser arreglado - por lo que fue enviado descartado para eliminarlo. No está claro si la unidad fue destruida en realidad.

A raíz de las denuncias presentadas por un administrador de TI en NARA, se inició una investigación, y NARA cambió sus políticas de destruir todos los medios de almacenamiento de mal funcionamiento que contuvieran información personal.

"NARA no cree que se ha producido una violación de la PII [información de identificación personal], y por lo tanto no cree que [de los veteranos afectados] sea necesario o apropiado notificar en este momento", dijo a la agencia de Wired News en 2009.

[next]

Epsilon, 2011: 60 millones hasta 250 millones registros comprometida

En marzo de 2011, la empresa de marketing con sede en Texas Epsilon, que se encargaba de comunicaciones por correo electrónico por más de 2.500 clientes en todo el mundo - incluyendo siete empresas de Fortune 10 - anunció que las bases de datos pertenecientes a cerca de 50 clientes de Epsilon habían sido robados.

Direcciones de correo electrónico de al menos 60 millones de clientes terminaron en manos de los ciberdelincuentes, y más de una docena de grandes minoristas, bancos, hoteles y otras empresas se vieron afectadas, incluyendo Best Buy, JPMorgan Chase, Capital One Bank y Verizon.

Epsilon no pudo confirmar exactamente cómo se vieron afectadas muchas personas. Estimaciones conservadoras indican que el número de direcciones de correo electrónico robadas en 60 millones, pero según el Centro de Información de Derechos de Privacidad, un grupo de defensa sin fines de lucro con sede en San Diego, el número puede haber sido tan alta como 250 millones.

[next]

Home Depot, 2014: 56 millones de tarjetas de pago comprometidas

En septiembre de 2014, el minorista de herramientas para construcción Home Depot admitió lo que había sospechado desde hace semanas. A partir de abril o mayo del mismo año, "tarjeteros" habían infectado los sistemas de punto de venta en las tiendas en los EE.UU. y Canadá con malware que pretendían ser software antivirus, pero en realidad robaban crédito del cliente y tarjetas de débito.

El robo pudo haber sido la mayor incautación de las tarjetas de pago resultantes de un ataque directo a un minorista, si la estimación más baja de la violación TJX (ver más abajo) es aceptada. Pero a diferencia del robo Target menos de un año antes, el robo de Home Depot no ahuyento a los clientes, ni tampoco generó el mismo impacto en los medios.

[next]

Evernote, 2013: Más de 50 millones de discos en peligro

En marzo de 2013, los usuarios de Evernote, servicio de notas y archivos se enteró de que sus direcciones de correo electrónico, nombres de usuario y contraseñas encriptadas habían sido expuestos por un fallo de seguridad. No se robaron datos financieros, y la empresa confirmó que ninguno de los contenidos generados por sus usuarios en sus servidores había sido comprometida.

Sin embargo, como había sido el caso de los afectados por el incumplimiento de Epsilon 2011, los usuarios de Evernote que tenían sus nombres de usuario y direcciones de correo electrónico robados eran vulnerables a los correos electrónicos de spam y campañas de phishing - algunos de los cuales pretendían ser mensajes de correo electrónico de restablecimiento de contraseña procedentes de sí Evernote.

[next]

Living Social, 2013: Más de 50 millones de discos en peligro

En abril de 2013, Living Social, un sitio de ofertas diarias en parte propiedad de Amazon, anunció que los nombres, direcciones de correo electrónico, fechas de nacimiento y las contraseñas cifradas de más de 50 millones de clientes en todo el mundo habían sido robados por los piratas informáticos. Veinte millones de clientes de Living Social cuya información se almacenó en servidores en Asia no se vieron afectados.

[next]

TJX Companies Inc., 2006-2007: Al menos 46 millones de registros comprometidos

Cuando se descubrió en 2007, la violación de datos de TJX fue el mayor robo de datos de consumidores en los Estados Unidos, afectando a la empresa matriz de varias marcas minoristas importantes, como Marshalls, TJ Maxx y HomeGoods. Al menos 45,6 millones de números de tarjetas de crédito y débito fueron robados durante un período de 18 meses, pero algunas estimaciones sitúan la cifra en cerca de 90 millones.

Acerca de 450.000 clientes TJX también les fue robada su información de identificación personal, incluidos los números de licencia de conducir. El incumplimiento en última instancia le costó a la compañía con sede en Massachusetts Framingham, $ 256.000.000.

Los hackers de TJX incluyen Albert González, que estaba cooperando con las investigaciones policiales en los robos de datos anteriores cuando participó tanto en los ataques de TJX y los Heartland Payment Systems aún mayor dos años más tarde.

[next]

Adobe Systems, 2013: Al menos 41 millones de discos en peligro

En octubre de 2013, el gigante estadounidense de software de gráficos Adobe Systems reveló que las direcciones de correo electrónico de usuarios, contraseñas cifradas, recordatorios de contraseñas y, en algunos casos, los nombres de usuario, pertenecientes a 150 millones de cuentas habían sido robados de sus servidores.

Una portavoz de Adobe dijo al bloguero de seguridad Brian Krebs que sólo 38 millones de esas cuentas estaban activas. Las restantes, dijo, no eran válidas, duplicadas o cuentas de prueba. Anuncios posteriores de Adobe revelaron que algunos 3.000.000 registros de tarjetas de crédito cifrados también habían sido robados.

[next]

Mención honorífica: Sony Pictures Entertainment, 2014: el funcionamiento interno de la compañía completamente expuesto.

El 24 de noviembre de 2014, miembros del personal de Sony Pictures Entertainment, la división de producción de películas y televisión de Sony, les fue reemplazado el fondo de sus computadoras por una calavera sonriente. Un grupo autodenominado Guardianes de la Paz (guardians of peace) dijo que se había apoderado de la red corporativa y liberarína información detallada compañía en línea si no se cumplían las exigencias especificadas.

En cuestión de días, gigabytes de datos internos Sony Pictures aparecieron en sitios para compartir archivos, incluidos los números de Seguro Social y pasaportes escaneados pertenecientes a actores y ejecutivos, contraseñas internas, guiones inéditos, planes de marketing, información financiera y legal y hasta cuatro películas aun no estrenadas de Sony.

6.800 empleados de la compañía, además de un estimado de 40.000 a otros individuos que la compañía había pagado durante los años anteriores, se colocaron en riesgo grave de robo de identidad, y los estudios de Hollywood rivales consiguieron un plan detallado de las cuentas de Sony Pictures, planes futuros y funcionamiento interno.

Algunos rumores culpaban a Corea del Norte, otros a ex empleados descontentos. Cualquiera sea la causa, el incidente amenaza la propia supervivencia de Sony Pictures Entertainment como empresa y puede ser la violación de los datos corporativos más perjudicial hasta la fecha.

Fuente: Toms Guide

Un ciberataque ha causado un daño FISICO confirmado por segunda vez en la historia


En medio de todo el ruido generado por el hack a Sony durante las vacaciones, un ataque cibernético mucho más preocupante se perdió en gran medida por dicho caos.

En un informe alemán lanzado justo antes de Navidad (.pdf), se revela que hackers averiaron un molino de acero en Alemania del cual no se dieron mas detalles. Lo hicieron mediante la manipulación de los sistemas de control en un grado tal que un alto horno no pudo apagarse correctamente, resultando en "masivo" -aunque no especificado-daño.

Este es únicamente el segundo caso confirmado en la que un ataque totalmente digital causó la destrucción física del equipo. El primer caso, por supuesto, fue Stuxnet, el arma digital sofisticada que los EE.UU. e Israel lanzó contra los sistemas de control en Irán a finales de 2007 o principios de 2008 para sabotear las centrifugadoras en la planta de enriquecimiento de uranio. Ese ataque fue descubierto en 2010, y desde entonces los expertos han advertido de que era sólo cuestión de tiempo antes de que se produjeran otros ataques destructivos. Sistemas de control industrial se han encontrado estar llenos de vulnerabilidades, aunque también existen en sistemas críticos en la red eléctrica, en las plantas de tratamiento de agua y las instalaciones químicas e incluso en los hospitales y las redes financieras. Un ataque destructivo en sistemas como estos podría causar aún más daño que en una planta de acero.

No está claro si el ataque tuvo lugar en Alemania. El informe, publicado por la Oficina Federal de Alemania para la Seguridad de la Información (o BSI), indica que los atacantes tuvieron acceso a la fábrica de acero a través de la red de negocios de la planta, luego avanzaron sucesivamente su camino en las redes de producción a los sistemas de acceso para el control de equipos de la planta. Los atacantes se infiltraron en la red corporativa mediante un correo electrónico por medio de ataque de phishing que parecia provenir de una fuente de confianza con el fin de engañar al destinatario para que abra un archivo adjunto malicioso o visitar un sitio web malicioso, donde el malware se descarga en su ordenador. Una vez que los atacantes consiguieron un punto de apoyo en un sistema, fueron capaces de explorar las redes de la empresa, eventualmente comprometer una "multitud" de los sistemas, incluidos los componentes industriales en la red de producción.

"Los fracasos acumulados en componentes de control individuales o sistemas completos", el informe señala. Como resultado, la planta era "incapaz de cerrar un alto horno de una manera regulada", que dio lugar a "un daño masivo en el sistema."

Según el informe (PDF en Alemán), los atacantes parecían poseer un conocimiento avanzado de los sistemas de control industrial.

"El conocimiento técnico del atacante fue bastante avanzado, no sólo en la seguridad informática convencional sino que se extendió a un conocimiento detallado de controles industriales aplicados y los procesos de producción", dice el informe.

El informe no menciona la planta o indica cuando ocurrió la infracción por primera vez o cuánto tiempo los hackers permanecieron en la red antes de que ocurriera la destrucción. Tampoco está claro si los atacantes tenian como objetivo causar la destrucción física o si se trató simplemente de daños colaterales. El incidente pone de relieve, sin embargo, lo que los expertos han estado advirtiendo sobre la estela de Stuxnet: aunque esa arma digital de estado-nación había sido diseñado por expertos para evitar daños colaterales, no todas las intrusiones en las infraestructuras críticas son propensos a ser lo más cuidadoso o bien diseñado como Stuxnet, por lo que se pueden producir daños colaterales serios.

El informe también ilustra la necesidad de una estricta separación entre las redes comerciales y de producción para prevenir que los hackers puedan saltar de una red a otra y de acceder de forma remota a los sistemas críticos en internet. Aunque una red sólo puede considerarse verdaderamente aislada si no está conectado a Internet y no está conectado a otros sistemas que están conectados a Internet, muchas empresas creen que un firewall de software que separa los negocios y red de producción es suficiente para detener a los hackers de hacer ese salto. Pero los expertos advierten que un firewall de software puede ser configurado incorrectamente o contener agujeros de seguridad que permiten a los hackers romper o esquivarlos con relativa facilidad. No se sabe cómo se configuró la red alemana.

Fuente: Wired

Director del FBI dice que Hackers 'Descuidados' dejaron pistas que apuntan a Corea del Norte


El grupo responsable del ataque informático más grande del año pasado en Sony Pictures Entertainment dejó muchas pistas que demuestran que los hackers de Sony, que se llamaban a sí mismos los Guardianes de la Paz (GOP), los vinculan con Corea del Norte, según la Oficina Federal de Investigaciones (FBI).

En su intervención en la Conferencia Internacional sobre Seguridad Cibernética (CIEC) de la Universidad de Fordham en Nueva York este miércoles, el director del FBI, defendió la afirmación de su oficina y dijo que el gobierno de Corea del Norte estuvo involucrado en el masivo ataque cibernético en contra de Sony Pictures - respondiendo a los escépticos "no tienen las pruebas que o tengo".
"There's not much I have high confidence about," dijo James Comey, reportado por la cuenta oficial de twitter del FBI de Nueva York. "I have very high confidence... on North Korea."
Según Comey, los hackers habitualmente dependían de conexiones proxy para ocultar su verdadera dirección IP cada vez que enviaban correos electrónicos amenazantes y otras declaraciones; pero desafortunadamente en algunas ocasiones fallaron en ser precavidos.

Durante esas ocasiones, los hackers "fueron descuidados" y olvidaron enrutar su conexión, revelando sus propias direcciones IP, que fueron utilizados exclusivamente por el gobierno de Corea del Norte. Esto indica claramente Corea del Norte está detrás del ataque cibernético a Sony Pictures.

Anteriormente, cuando el FBI vinculó el incidente de Sony Pictures con Corea del Norte, no aportaron evidencia exacta. Pero el miércoles, el jefe del FBI ofreció una explicación más detallada sobre el ciberataque y razonamientos del gobierno, dando a los oficiales una "indicación muy clara de quien estaba haciendo esto."

El grupo de hackers también se delata cuando exigió a Sony cancelar el lanzamiento de "La Entrevista" - de Seth Rogen y James Franco - comedia protagonizada centrada alrededor de un presentador de televisión y su productor donde planean asesinar al dictador norcoreano Kim Jong Un, citando amenazas terroristas contra salas de cine.

Hasta el momento, no está claro cómo los atacantes penetraron la red de Sony Pictures. Sin embargo, Comey dijo que el FBI sigue investigando cómo los hackers encontraron el camino en la red que les ayudó a obtener una gran cantidad de datos confidenciales, pero también señaló que la empresa había sido blanco de campañas "spear phishing", en donde se busca obtener acceso a la red en base a correos electrónicos que aparentan ser de fuentes confiables, pero en realidad engañan y dirigen al usuario a sitios maliciosos para infectarlos.

El director del FBI también reafirmó su preocupación acerca de la amplia utilización de cifrado en los dispositivos móviles, lo que indirectamente permitiría todo individuo "esconderse" y evitar el monitoreo por parte de la ley. Esto haría imposible que las fuerzas del orden averigüen sobre malos actores. "Estos son problemas significativos de seguridad pública y tenemos que hablar de eso", dijo Comey.

Fuente: THN

Hackeo contra Sony, “uno de las más crueles y maliciosos”, dice su presidente

(Foto: Twiter)

Kazuo Hirai, presidente de Sony, habló por primera vez sobre el hackeo que sufrió la empresa en su división de cine, en la que extrajeron diversos archivos y correos confidenciales, lo cual impidió el estreno oficial de la película “The Interview”, aunque se estrenó posteriormente en cines independientes. 

 Hirai agradeció a los empleados y socios por su trabajo durante la crisis del hackeo, en declaraciones que hizo en Las Vegas, durante el el Consumer Electronics Show (CES). 

 El presidente de Sony consideró que fueron víctimas de “uno de las más crueles y maliciosos” ataques a la red “en la historia reciente”. “Tengo que decir que estoy muy orgulloso de todos los empleados, y ciertamente de los socios con los que trabajamos, que se levantaron en contra de algunos de los esfuerzos de extorsión de los criminales”, enfatizó el directivo. 

 En principio Sony canceló el estreno de la película “The Interview”, porque los hackers amenazaron con ataques en donde se exhibiera. Después, enviaron un mensaje a los ejecutivos de Sony para comunicarles que habían tomado una decisión “muy acertada” al no reproducir el filme. 

 El gobierno de Estados Unidos ha señalado a Corea del Norte como responsable del ciberataque, ya que el filme es sobre un plan para asesinar al líder del país asiático, Kim Jong-un. Ante las acusaciones, Corea del Norte negó que estén detrás del hackeo.

Fuente: Aristegui
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular