Demos la "bienvenida" a el primer Ransomware que afecta a Linux


softzone.- Windows es el sistema operativo más utilizado de toda la red, por ello la mayor parte de los desarrolladores, al igual que los piratas informáticos, suelen lanzar sus aplicaciones para este sistema. Sin embargo, poco a poco la cuota de mercado de Linux, especialmente en entornos profesionales y servidores, sigue creciendo, lo que llama cada vez más la atención de estos de cara a sacar beneficio de este sistema operativo.

El ransomware es uno de los tipos de malware más peligrosos de los últimos tiempos. Cuando este malware infecta a un usuario automáticamente comienza a cifrar todos sus datos de manera que la única forma de recuperarlos sea mediante el pago de un “rescate“, sin la garantía de que, aunque paguemos a estos piratas, recibamos la clave de descifrado.

Hasta ahora, este tipo de malware solo afectaba a los usuarios de Windows, quienes además tenían bastante complicado el poder defenderse de esta amenaza ya que es difícil de identificar y eliminar incluso por las principales firmas antivirus, sin embargo, es posible que los usuarios de Windows ya no sean los únicos afectados por esto.
Doctor Web, importante empresa de seguridad rusa, ha detectado la primera amenaza de ransomware para los usuarios de Linux, especialmente enfocado a infectar y secuestrar todos los servidores utilizados para alojar páginas web. Esta amenaza, llamada por la empresa de seguridad como Linux.Encoder.1, está escrita en lenguaje C y utiliza la biblioteca PolarSSL para establecer conexiones seguras imposibles de capturar para posteriormente instalarse como servicio, o demonio, del sistema antes de empezar con su temida función.

Una vez funcionando en el sistema, este nuevo malware analiza el sistema de archivos en busca de todos los directorios utilizados principalmente para el desarrollo y el alojamiento de páginas web. Una vez los detecta empieza a cifrar todos los archivos que se encuentran alojados allí, junto a todos los documentos, ficheros personales y archivos multimedia que se encuentren en el ordenador o servidor. Para el cifrado de utiliza un algoritmo AES-CBC-128.

Cuando finaliza su tarea crea un fichero de texto con las instrucciones necesarias para recuperar los archivos, así como la dirección de pago y la cantidad a ingresar que, en este caso, es 1 Bitcoin.


Los usuarios domésticos también en peligro ante este ransomware

Aunque los principales objetivos de este ransomware son los servidores de páginas web, los usuarios no están libres de peligro. Según afirman los expertos de seguridad, este malware puede ser portado fácilmente para infectar y atacar a todo tipo de equipos, por ejemplo, a dispositivos NAS que cada vez son más habituales en entornos domésticos a modo de servidor o sistema de almacenamiento masivo en red.
Por suerte, no todo es tan sencillo como parece. Gracias al sistema de permisos de Linux, para ejecutar este malware en un servidor o equipo Linux es necesario que se haga con permisos de root, por lo que si tenemos controlada la cuenta de superusuario lo más fácil es que no podamos vernos afectados por este malware, a menos que se aproveche una vulnerabilidad de escalada de privilegios o lo ejecutemos manualmente con dichos permisos.

¿Qué opinas sobre este nuevo ransomware? ¿Crees que Linux ya no es un sistema operativo tan seguro como solía ser?

Hacker instala Windows 95 en su smartwatch


xataka.- Si te quejas del control y funcionamiento de tu smartwatch (o el que estás pensando en comprar algún día), o quizás de sus posibilidades limitadas, ¿querrías tener todo un sistema operativo de escritorio en tu muñeca?
¿Qué tal Windows 95? Un usuario, Corbin Davenport, se ha lanzado a probar a instalar este mítico sistema en su smartwatch Gear Live. La prueba ha resultado a medias, pues las aplicaciones no se ejecutan correctamente y los 512 MB de memoria RAM del reloj de Samsung no son aprovechadas por el emulador usado en esta prueba, que se queda sin memoria suficiente para correr de forma fluida.


Seguramente Windows 95, y más de esta forma, no las tenga todas consigo para triunfar en un smartwatch, pero, ¿y los juegos? Fíjate si no en este intento del mismo valiente para conseguir ejecutar Minecraft en su smartwatch.


Utiliza aplicaciones de Windows en un Android, una realidad cercana


De lo mejor de estos ultimos tres años, se ha hablado sobre el funcionamiento de Wine en Android para traer programas x86 de Windows a los teléfonos/tabletas Android, y apunta a que va a ser una realidad. CodeWeavers está planeando lanzar CrossOver para Android antes del fin de año.
Esto permitirá que los binarios nativos de Windows que se puedan ejecutar en Android, pero se limitan a Android-x86 debido al esfuerzo requerido en la emulación de código x86 de Windows en ARM.


La versión preliminar de tecnología será gratuita y una vez publicada los parches de código abierto se gestionaran en Wine.

Windows es responsable del 80% de las infecciones de Malware


Muchos equipos basados en Windows utilizan redes móviles para conectarse a Internet, que es, según Alcatel-Lucent, el principal foco de infección de malware. La mayoría de infecciones detectadas son adware adherido a juegos o software libre.
computerworld.- La cuota de Microsoft en el mercado de dispositivos móviles no es elevada, pero sí lo es en la cantidad de infecciones que se producen a través de redes móviles. Según el estudio de Alcatel-Lucent, en junio los dispositivos Windows fueron el origen del 80 por ciento de las infecciones de malware localizado en hardware que dependía de redes móviles para conectarse a Internet. La cuota de Android sobre el total de infecciones ha disminuido hasta aproximadamente el 20 por ciento, mientras que los porcentajes en iOS y otros sistemas operativos fueron prácticamente insignificantes.


Estos son los datos que ha generado con los escaneos realizados con su tecnología Motive Security Guardian, que está desplegada a nivel mundial y que monitoriza el tráfico de más de 100 millones de dispositivos.

Como explica PCWorld.com, el dato puede sorprender si tenemos en cuenta que la penetración de Windows en dispositivos móviles es todavía baja (no llega a los dos dígitos). Por ejemplo, los smartphones con sistema Windows supusieron el 2,6 por ciento de los vendidos en 2015, según los últimos datos de IDC al respecto.

La explicación es sencilla. La gran mayoría son PCs tradicionales, principalmente ordenadores portátiles, utilizan una red móvil para conectarse, en lugar de una red fija de cobre o fibra óptica. Este es el principal foco de infección, según el análisis de Alcatel-Lucent,  que señala que a medida que las redes móviles se convierten en redes de acceso para muchos PC Windows, el malware se mueve con ellos.

En cambio, Android, otro foco de infección habitual, ha reducido sus porcentajes, en gran medida por los esfuerzos de Google de eliminar aplicaciones inoculadas con malware. La disminución de las tasas de infección detectadas en equipos Android confirma que esta estrategia ha funcionado.

Por último, la mayoría de las infecciones detectadas por Alcatel-Lucent en dispositivos Windows son adware adherido a juegos o software libre.

No podrás descargar algunos torrent si usas Windows 10


(adslzone) - Hay miedo en torno a Windows 10, y ya es una evidencia. El sistema operativo recién lanzado por Microsoft recolecta demasiada información por defecto, lo que no sólo asusta a usuarios, sino también a administradores de algunos portales web. En este caso hablamos de descargas P2P, de trackers, y de cómo los usuarios de Windows 10 son vetados por precaución. La piratería teme que Microsoft use Windows 10 como arma arrojadiza.
Es un hecho singular, qué duda cabe, y la medida la han iniciado los administradores del tracker iTS. No quiere esto decir que los usuarios de Windows 10 no vayan a poder descargar todo lo que les venga en gana, dado que sólo se trata de un único tracker que, por el momento, ha decidido dar la espalda a Windows 10. Ahora bien, el revuelo en torno a Windows 10 está tomando una dimensión que no habíamos visto nunca antes, y los ajustes de privacidad suponen un importante problema no sólo para usuarios, sino también para administradores web.

Algunos administradores de trackers .torrent están bloqueando usuarios de Windows 10, mientras otros ya han asegurado que están considerando hacerlo, y el problema con este sistema operativo no es otro sino la cantidad de información que recolecta. Y es que, según su postura, no efectuar el bloqueo supone un riesgo, en la medida en que cierta información se podría compartir con compañías anti-P2P. Y si bien es cierto que Microsoft ya ha colaborado de forma activa con MarkMonitor anteriormente, el nuevo sistema de privacidad de Windows 10 hace temer a estos administradores.

Por la parte que toca a los usuarios, esto supone no poder efectuar ciertas descargas, puesto que el intento de conexión entre Windows 10 y los trackers que lo bloquean resulta en error. Ahora bien, la solución pasa por utilizar otro sistema operativo, y eso no implica sustituir Windows 10, sino que podemos utilizar para nuestras descargas una virtualización de Windows, con versiones anteriores del sistema operativo, o bien virtualizar Linux. En definitiva, la solución es no descargar con Windows 10, aunque hay aún decenas de fuentes de torrent que no han bloqueado Windows 10.

Lenovo coloca software no desinstalable en sus laptops de Windows - escondiéndolo en la BIOS

Lenovo ha vendido sus computadoras portatiles (laptops) con un software que no puede ser desinstalado y que cuenta con una vulnerabilidad de seguridad explotable como plus.

Imagen: Lenovo

Si se elimina el bloatware, o se limpia el disco duro y Windows es reinstalado desde cero, el firmware de la portátil de forma automática y silenciosa, vuelva a instalar el software de Lenovo en el próximo arranque.

Construido en el firmware en la placa base de la laptop es una pieza de código llamado el servicio de motor de Lenovo (LSE). Si está instalado Windows, LSE se ejecuta antes de que siquiera arranque el sistema operativo de Microsoft.

LSE se asegura de que C:\Windows\system32\autochk.exe es una variante de Lenovo del archivo autochk.exe; si la versión oficial de Microsoft está allí, esta es movida y reemplazada. El ejecutable se ejecuta durante el inicio, y comprueba el sistema de archivos del equipo para asegurarse de que está libre de cualquier corrupción.

La variante de Lenovo de este archivo de sistema asegura que LenovoUpdate.exe y LenovoCheck.exe están presentes en el directorio system32 del sistema operativo, y si no, va a copiar los archivos ejecutables en ese directorio durante el arranque. Así que si desinstalas o eliminas estos programas, la LSE en el firmware los trae de regreso durante el encendido o siguiente reinicio.
LenovoCheck y LenovoUpdate se ejecutan en el arranque con acceso de administrador completo. Automáticamente, y bastante grosero, se conectan a Internet para instalar los drivers y todo lo que Lenovo quiere en tu equipo. El software de Lenovo también manda a casa de los gigantes chinos los detalles del sistema en funcionamiento.

Para conseguirlo, la LSE explota la característica del binario Tabla de Microsoft Windows Plataforma (WPBT). Esto permite a los fabricantes de PC y las empresas de TI inyectar controladores, programas y otros archivos en el sistema operativo Windows desde el firmware de la placa base.

El WPBT se almacena en el firmware, y le dice a Windows en el que lugar de la memoria se puede encontrar un archivo ejecutable binario para que la plataforma funcione. Dicho ejecutable debe tener cuidado de que el trabajo de instalación de los archivos se realice antes de iniciar el sistema operativo.

"Durante la inicialización del sistema operativo, Windows leerá la WPBT para obtener la ubicación física de memoria del binario de la plataforma", se lee en la documentación de Microsoft.

"Se requiere que el binario sea una aplicación nativa, en modo usuario se ejecuta por el Administrador de sesión de Windows durante la inicialización del sistema operativo. Windows escribe la imagen en el disco, y el Gestor de sesiones iniciará el proceso."

Fundamentalmente, la documentación WPBT subraya:

El propósito principal de WPBT es permitir que software crítico persista incluso cuando el sistema operativo ha cambiado o ha sido reinstalado en una configuración "limpia" ... Debido a que esta característica proporciona la capacidad de ejecutar persistentemente software del sistema en el contexto de Windows, se convierte soluciones críticas que basados ​​en WPBT son tan seguras como sea posible y no exponen a los usuarios de Windows a condiciones explotables.
Dios... ¿Tan seguro como sea posible? No en este caso: el investigador de seguridad Roel Schouwenberg encontró una vulnerabilidad de desbordamiento de memoria en LSE que podría ser aprovechada para comprometer el software de bajo nivel, y también encontró el código en contacto con un servidor de prueba en la sede de Lenovo. Lenovo se dio cuenta que su LSE caía falta de directrices de seguridad de Microsoft para utilizar la potente función WPBT, por lo que se ha retirado todo el asunto.

Una herramienta ya está disponible para desinstalar el motor de su portátil: LSE fue incluido en las Lenovo de Windows 7 y 8 máquinas construidas entre 23 de octubre 2014 y el 10 de abril de 2015. La lista completa de los modelos afectados está aquí; Las PC Think series no se ven afectados, según Lenovo.

"Lenovo Service Engine (LSE) es una utilidad en el BIOS para ciertos sistemas de escritorio Lenovo. Se envía automáticamente datos no personales del sistema de identificación a un servidor Lenovo una vez cuando el sistema está conectado primero a la internet y luego no envía ningún dato adicional", explicó el goliath chino. "Los datos del sistema que lse recoge incluye el tipo y modelo de máquina, UUID del sistema, la región y la fecha. No recoge información personalmente identificable. Una vez que se envía estos datos, el servicio se desactiva automáticamente."

El negocio continuó:

LSE utiliza la capacidad del binario Tabla de Microsoft Windows Plataforma (WPBT). Microsoft ha publicado recientemente directrices de seguridad actualizadas sobre cómo implementar mejor esta función. El uso de Lenovo de LSE no es consistente con estas directrices y envios de modelos de escritorio de Lenovo ha abandonado esta utilidad y recomienda a los clientes con esta utilidad correr una herramienta que elimina los archivos LSE desde el escritorio. Las instrucciones sobre cómo descargar y ejecutar este programa se encuentran abajo.

La funcionalidad LSE se ha eliminado de los sistemas de nueva fabricación.

Sin este descubrimiento, habría sido prácticamente imposible para los usuarios eliminar el software que parece rootkit del firmware. Esperamos que otros fabricantes no están haciendo lo mismo con el WPBT.

Usuarios de Lenovo, se les recomienda desinstalar esta utilidad (LSE) de manera urgente.

Herramienta de desinstalación de LSE - Lenovo

Actualiza Firefox: Evita el robo de tu información


(welivesecurity) - Estas últimas semanas hemos visto anuncios de varias empresas solicitando que actualicen alguno de sus productos para que reciban un parche de seguridad que soluciona una vulnerabilidad que podría ser aprovechada por un atacante. Desde los sitios web de WordPress hasta Chrysler con sus automóviles, en esta ocasión se trata de Mozilla que ha instado a todos los usuarios a que actualicen de inmediato a la versión 39.0.3 de Firefox.

Tal como se anunció en el blog de seguridad de Mozilla, el 5 de agosto recibieron un mensaje de un usuario que los alertaba sobre que una publicidad de un sitio ruso se aprovechaba de una vulnerabilidad para robar datos de los usuarios. Al parecer la vulnerabilidad provenía del lector de PDF incluido en el navegador en combinación con un ataque de Javascript, que le permitía a los atacantes robar cualquier tipo de información sensible de los equipos que visitaran sitios que contuvieran esos anuncios maliciosos.
Según afirma Mozilla, las versiones que no incluyen el visor PDF, entre las que se encuentra el navegador para Android, no están afectadas por este tipo de ataques ya que dicha herramienta es aprovechada para llevar a cabo el robo de información. Algo que hace más peligroso este tipo de ataque es que el código malicioso fue diseñado para no dejar rastros sobre el robo que cometió.

La empresa además afirmó que la mayor cantidad de casos afectados se trataban de equipos que corrían sistemas Windows y Linux, y que la información que este código malicioso buscaba robar eran archivos de configuración de FTP, información de cuentas de Windows y archivos de configuración globales y directorios de usuarios en sistemas Linux. Al parecer, toda esa información robada era alojada en servidores que estaban ubicados en Ucrania.

Malware a corporativos: La manipulación de WSUS para poseer empresas


(threatpost) - Windows Server Update Services (WSUS) es tu amigo, si tienes un ambiente de TI de corporativo, ya que facilita la descarga y distribución de parches de seguridad, instalaciones de Service Pack y actualizaciones de controladores de hardware, entre otros.

Esta semana dos investigadores en la conferencia Black Hat, sin embargo, señalaron que WSUS puede ser una debilidad significativa que puede conducir a comprometer completamente cualquier servidor o estación de trabajo en una organización conectada al servicio de actualización automática.
Paul Stone y Alex Chapman de Context Information Security, de el Reino Unido le dieron un gran vistazo a la posibilidad de un ataque a WSUS y descubrieron que cuando un servidor WSUS contacta a Microsoft para actualizaciones de controladores, lo hace utilizando los servicios web XML SOAP y las validaciones no se realizan a través de SSL. Mientras que las actualizaciones son firmadas por Microsoft y estas deben ser verificadas por Microsoft, Stone y Chapman descubrieron que un atacante ya en una posición de hombre en el medio (man-in-the-middle) de una red corporativa, por ejemplo, podría (con algunos trabajos de manipulación en la comunicación sin cifrar) inyectar una actualización maliciosa de su cosecha.

Mientras el configurar SSL durante la configuración inicial de WSUS mitiga la situación, hay organizaciones que pueden omitir este decisivo y último paso de la instalación de WSUS. Un atacante que logre publicar una actualización maliciosa en una organización a través de WSUS, podía hacer cualquier cosa, desde eliminar, bajar versiones o detener la instalación de parches para conseguir un control total sobre los servidores y equipos de escritorio.

"Es el peor de los escenarios y es bastante malo", dijo Stone. "Y no es una vulnerabilidad, no es algo para que Microsoft solucione."

Stone y Chapman dijeron que han tenido un diálogo con Microsoft acerca de su investigación, que Microsoft reconoció y dijo que recomienda a los administradores en empresas el habilitar SSL. Hacerlo requiere aprovisionar un certificado SSL para las máquinas que realizan la actualización, un proceso difícil de automatizar.

"No es difícil proteger WSUS y es algo que la mayoría de los administradores sabrían cómo hacerlo", dijo Stone. "Microsoft no puede hacerlo de forma predeterminada. Podrían impedir que el servicio funcione hasta que un certificado sea instalado, supongo ".

Stone y Chapman dijeron que decidieron hacer frente a los controladores porque la mayoría de estos son desarrollados por terceros para servidores y clientes de Windows, por lo que estos son un blanco más fácil, ya que, a pesar del hecho de que las actualizaciones son firmadas y verificadas por Microsoft, los metadatos XML pueden ser actualizados de forma que te dirijan a descargas y ejecuciones de una actualización maliciosa.

De la investigación de  Stone y Chapman:
Windows Update verificará que cada actualización este firmada por Microsoft. Sin embargo, no hay ninguna firma de certificados específica de "Windows Update"- cualquier archivo que este firmado por una CA (Autoridad Certificadora) de Microsoft será aceptado. Mediante la inyección de un parche que utilice el controlador de actualización CommandLineInstallation, un atacante puede hacer que un cliente corra cualquier archivo ejecutable firmado por Microsoft, incluso uno que no estuviera destinado a ser utilizado en Windows Update. Aún mejor, el ejecutable se puede correr con argumentos arbitrarios. Por lo tanto tenemos que encontrar un ejecutable adecuado que contenga comandos arbitrarios por ejecutar.
Mostraron la herramienta de Windows Sysinternals, específicamente la utilidad de comandos remotos llamada PsExec que está firmada por Microsoft.

"Esencialmente, hemos hecho un programa que ejecuta un ataque de hombre-en-el-medio en el tráfico de WSUS y creamos una actualización falsa; dijimos a la máquina dicha que descargue PsExec y lo ejecute con algunos argumentos para hacer algo malicioso", dijo Chapman. "Ese es el ataque. Lo realmente divertido es que todas las actualizaciones se instalan como "system" sin importar si eres un usuario con privilegios bajos o un administrador. Así que esto es muy poderoso".

El único requisito previo para el ataque es estar en la red local. A partir de ahí, incluso un atacante no autenticado puede ejecutar el ataque contra cualquier máquina que ejecuta WSUS sin SSL para ejecutar comandos arbitrarios, dijo Chapman.

"Lo más difícil fue sólo encontrar los ejecutables firmados por Microsoft que pudiéramos correr para hacer cosas útiles", dijo Chapman.

Esta aplicación de código abierto quiere que Windows 10 deje de seguirte


(fossbytes) - Windows 10 ha sido recibido con críticas positivas y las personas son amantes de sus nuevas características. Microsoft ha emitido un sistema operativo que entierre las pesadillas de Windows 8, pero viene de la mano con la preocupación por la privacidad. Todos los blogs de tecnología y seguridad están hablando de los riesgos del uso de Windows 10 y los informes sobre las características como WiFi Sense que están inquietando a la gente.
En estos mismos sitios se ha escrito una gran cantidad de guías detalladas para ayudarte a que Windows 10 deje de espiarte. Puedes desactivar todos los mecanismos de seguimiento, utilizar las cuentas locales, deshabilitar Cortana etc. y enviar menos datos a Redmond. Pero, ¿qué pasa si no quieres presionar algunos botones y modificar algunas llaves para mantenerte a salvo? Aquí hay una alternativa: Una aplicación de código abierto llamado Disable Windows 10 Tracking.

Esta aplicación de código abierto y su código están disponibles en GitHub. La aplicación desactiva los servicios de Windows, la conexión de telemetría y otros servicios de espionaje. Esta es para los usuarios que no quieren jugar con el registro de Windows 10.

El desarrollador de la aplicación dice que el comenzó a hacer su aplicación como una secuencia de comandos de Python y luego se convirtió en lo que es ahora su forma actual independiente. Compartió la herramienta en Reddit y se ganó el apoyo y popularidad de la comunidad.

El desarrollador Syed Qazi quiere añadir más características para deshabilitar la mayoría de las funciones de seguimiento de Windows 10.

Descargue la herramienta aquí: Disable Windows 10 Tracking.

Aquí están las instrucciones para utilizar la herramienta:

Instrucciones:
  1. Descarga el programa mediante el vínculo anterior.
  2. Haga clic derecho en 'run.exe' y pulsa "Ejecutar como administrador"
  3. Elije cualquiera/todas las opciones que te gustarían
  4. Pulse el botón "Go Private!"
  5. Podrás leer la salida en la parte inferior para ver si funciono.
  6. Eso es todo!
Se recomienda utilizar esta herramienta bajo tu propio riesgo.

Soluciónalo: Windows 10 consume tu ancho de banda


(gizmodo) - Windows 10 finalmente ya está aquí y llega con muchas funciones que realmente estamos disfrutando, pero a su vez también llega con algunos fallos, pequeños y grandes. Aunque técnicamente esto no es un fallo, sí que comparte tu ancho de banda para ayudar a actualizar a otros sin tu permiso, pero tranquilo, te enseñamos a evitarlo.

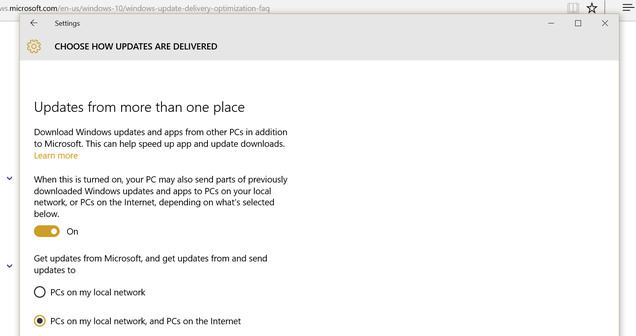
Esta característica lleva el nombre de “Windows Update Delivery Optimization” y funciona prácticamente de la misma forma que las descargas por torrents, es decir, el protocolo P2P (peer to peer) para compartir archivos. La idea es que tu PC se une a una red de Microsoft que colabora en que la actualización del sistema (ya sea Windows 10 o las futuras actualizaciones) lleguen más rápido a los demás usuarios, una vez que tu la tienes.

Por un lado es una función bastante inteligente, no lo niego, pero por otro es un abuso de confianza (somos amigos, Micro, pero no presto mis cosas) dado que no solicita permiso al usuario. Sencillamente, de forma predeterminada, toma prestado un poco de tu ancho de banda para acelerar el proceso de actualización, ya sea para computadoras en tu red local o en cualquier parte del mundo.

La función está activada por defecto en Windows 10 Home y Pro, pero puedes desactivarla siguiendo un par de pasos muy sencillos.


  1. Dirígete al Panel de Control
  2. Allí accede al apartado de Windows Update
  3. Luego a Opciones Avanzadas
  4. Allí accede al apartado de “Elegir cómo se instalan las actualizaciones”
  5. Allí tienes tres opciones: activarlo para que comparta tu ancho de banda con PCs en tu red local y en el mundo, activarlo para que las comparta solo en tu red local (lo que podría ser útil para quienes tengan varios PCs) o desactivarlo por completo.

Y listo. Así de sencillo. Si lo deseas ya no tendrás que compartir tu ancho de banda con más nadie en el mundo para que las actualizaciones lleguen más rápido a otros usuarios. Que podría sonar bastante tacaño, sí, pero recuerden, no todos tienen una conexión a Internet con velocidad de 100 Mbps o más. En Latinoamérica, sobre todo, compartir el ancho de banda no es una opción para muchos.

Un peligroso ransomware de Windows 10 se está propagando rapidamente


(computerhoy) - Era inevitable, y ya están aquí. Muchos usuarios de Windows han comenzado a recibir falsos emails de Microsoft que supuestamente ofrecen la actualización gratuita de Windows 10. Si descargas el archivo e intentas instalarlo, se activa un ransomware que encripta los discos duros tu computadora y te pide un rescate por varios cientos de euros, para obtener la clave de desencriptación. Clave que nunca llegará, aunque pagues. La estafa se aprovecha de que Microsoft está llevando a cabo la actualización a Windows 10 por oleadas. Muchos usuarios aún siguen esperando para recibir la notificación de actualización de Windows 10. Aunque cerca de 500 millones de usuarios de Windows 7 y Windows 8 pueden actualizar a Windows 10, hasta ayer mismo sólo lo habían instalado 14 millones de computadoras.

Este es uno de los emails falsos:


Lo cierto es que los ciberdelincuentes han trabajado duro en el engaño, pues incluso consiguen que la dirección de email muestre un dominio de microsoft:


Para que la estafa sea más creible indican que el email ha sido revisado con MailScanner y no tiene virus, ofreciendo un enlace a la web del mencionado software, aunque por supuesto eso no significa que lo hayan usado.


El email contiene un archivo descargable. Si intentas instalarlo, se activa el peligroso ransomware CTB-Locker. Este tipo de malware encripta los archivos de tu disco duro, bloqueándolo por completo. Te dan 96 horas para que pagues un "rescate" en Bitcoins en un servidor oculto con Tor. Lo datos sólo se pueden desencriptar con una clave de desencriptación, pero aunque pagues, rara vez obtendrás la clave:


De momento estos emails falsos de Windows 10 que infectan con el ransomware CTB-Locker sólo se han visto en inglés, aunque lo más probable es que pronto aparezcan en español y otros idiomas. Si los ves, no te confies. Nunca descargues un archivo comercial o desconocido directamente desde un email.

Microsoft lanza parche de seguridad emergente para todas las versiones de Windows

Si usas cualquier versión de Windows, es muy importante que actualices tu PC pues Microsoft liberó un parche para una falla crítica que haría que un hacker se adueñara de tu equipo.

Pues antes de lanzar su siguiente versión de Windows, Microsoft ha sacado un parche de emergencia para una falla crítica que afecta Windows Vista, 7, 8, 8.1, Windows RT, Windows Server 2008, 2012 y hasta Windows 10 Insider Preview. Es decir, prácticamente todas las versiones de Windows.
La gravedad del problema es tal que, según información de Microsoft, esta falla podría permitir ejecutar código remoto con tan solo abrir algún documentado infectado o ingresar a páginas no seguras que incluyeran fuentes OpenType. Este código remoto, haría que el hacker no solo visualizará contenido de la máquina con Windows, sino que podría ejecutarlo, borrarlo o cambiarlo. Incluso, podría crear un nuevo usuario con todos los privilegios administrativos, lo que le daría un control total sobre la PC infectada.

"Hay varias formas en que un atacante podría aprovechar esta vulnerabilidad, como por ejemplo, convencer a un usuario para que abra un documento especialmente diseñado, o por convencer a un usuario para que visite una página web no confiable que contiene las fuentes OpenType incrustadas. La actualización corrige la vulnerabilidad al modificar la forma en Windows Adobe Type Library Manager maneja las fuentes OpenType ", afirma el aviso emitido por Microsoft.

Según la firma FireEye, la decisión de arreglar todos los Microsoft OS es una consecuencia de la divulgación de los exploits utilizados por el HackingTeam.

Un simple mensaje en Skype cierra el programa y obliga a reinstalarlo


Es solo un mensaje de 8 caracteres, pero si lo recibes en Skype hará que el programa se cierre constantemente. La propia Skype ha reconocido el problema, primero reportado por VentureBeat, y está trabajando en solucionarlo. ¿Cómo funciona exactamente el fallo y qué puedes hacer para evitarlo? Básicamente, si recibes en Skype un mensaje que contenga los caracteres “http://:”, prepárate para ver cómo el programa se cierra automáticamente. Al almacenarse el mensaje en tu historia de chat, cada vez que intentas abrir de nuevo el programa este se volverá a cerrar. El fallo lo han reportado primero diversos usuarios en varios foros de soporte de Skype. La compañía ha reconocido a VentureBeat que efectivamente es un bug. Y es bastante molesto. Afecta a Windows y la app en iOS y Android, aunque de momento parece que no a OS X. La versión táctil de la app de Skype en Windows 8.1, parece que también se libra.

De momento es complicado evitarlo. El mensaje no se propaga solo, alguien lo tiene que enviar, lo cual reduce las posibilidades de que te llegue ya que es una combinación extraña de caracteres. Pero tampoco hay una solución sencilla. Según señala Verge y reportan varios usuarios en foros, si te has encontrado este problema, la única solución que parece funcionar de momento es que la persona que te ha enviado el mensaje lo elimine y que tú instales una versión anterior de Skype a la que tenías que, en principio, no contendrá este bug. Esperemos de todas formas que Skype no tarde en solucionarlo.

Windows sigue Vulnerable a un Serio Defecto de Seguridad de 18 años en SMB

Hay una grave vulnerabilidad en todas las versiones compatibles de Windows que pueden permitir a un atacante que tenga el control de una parte del tráfico de red de la víctima, robar credenciales de los usuarios de los servicios. El error está relacionado con la forma en que Windows y otro software maneja algunas peticiones HTTP, y los investigadores dicen que afecta a una amplia gama de aplicaciones, incluyendo iTunes y Adobe Flash.

La vulnerabilidad, dada a conocer este lunes por investigadores en Cylance, es una extensión de la investigación realizada por Aaron Spangler hace casi 20 años, y se le conoce como redirección a SMB. Esta debilidad puede permitir a un atacante forzar a las víctimas para tratar de autenticar a un servidor controlado por el atacante.

"Redirección a SMB es una manera en que los atacantes roban valiosas credenciales de usuario mediante el secuestro de las comunicaciones con los servidores web legítimos a través de man-in-the-middle, y luego enviarlos a servidores SMB maliciosos (Server Message Block) que les obligan a entregar el nombre de usuario, dominio y contraseña en algoritmo hash de la víctima ", dice una entrada en el blog de Brian Wallace de Cylance.

"Hemos descubierto Redirección a SMB mientras que buscabamos formas de abusar de una función de cliente de chat que ofrece vistas previas de imágenes. Cuando se recibió una URL a una imagen, el cliente intentaba mostrar una vista previa de la imagen. Inspirados por la investigación de Aaron hace unos 18 años, le enviamos rapidamente otro usuario un URL que comienza con file:// que apuntaba a un servidor SMB malicioso. Efectivamente, el cliente de chat trató de cargar la imagen, y el usuario de Windows en el otro extremo intentó autenticarse con nuestro servidor SMB ".
La falla de redirección a SMB no sólo afecta a todas las versiones actuales de Windows, sino también Flash, algunos clientes de GitHub, algunos software de Oracle y varias aplicaciones de seguridad. Los expertos del CERT / CC en la Universidad Carnegie Mellon advirtieron que una vez que un atacante es capaz de agarrar las credenciales de la víctima, las contraseñas pueden ser descifradas fuera de línea.

"Muchos de los productos de software utilizan solicitudes HTTP para diversas funciones como la verificación de actualización de software. Un usuario malintencionado puede interceptar dichas solicitudes (por ejemplo, con un proxy MITM) y utilice redirección HTTP para redirigir a la víctima un servidor SMB malicioso. Si la redirección es una URL file:// y la víctima está ejecutando Microsoft Windows, Windows intentará automáticamente de autenticar al servidor SMB malicioso al proporcionar credenciales de usuario de la víctima con el servidor. Estas credenciales pueden ser registradas por el servidor malicioso. Las credenciales son encriptadas, pero pueden ser atacados por fuerza bruta para romper el cifrado ", dice el aviso del CERT.

Microsoft no ha lanzado un parche para esta vulnerabilidad. Los investigadores dicen que la técnica del ataque desarrollado por Cylance puede hacer la explotación de la vulnerabilidad mucho más simple.

"Este es un ataque que puede ser fácilmente abusado para aumentar significativamente la posibilidad de explotación de los sistemas cliente de Windows que se comunican en redes no confiables o comprometidas. Mientras que las herramientas como KARMA, Metasploit, y Responder.py dependen del usuario para realizar una conexión SMB al atacante, la investigación Cylance mejora en el ataque al abusar de cómo son manejadas por los procesos las HTTP redirecciones  que llaman a la API de URLMON ", dijo HD Moore , jefe de investigación de Rapid7.

"La investigación de Cylance muestra que lugar de esperar a que el usuario abra su navegador o manualmente se conecte a un recurso compartido de red, un atacante puede buscar peticiones HTTP automáticas enviadas por aplicaciones en segundo plano y redirigirlos a file://URL, lo que provoca una conexión SMB y la autenticación automática. Teniendo en cuenta el número de aplicaciones típicas de una computadora portátil o tableta corriendo en segundo plano, esto puede acelerar drásticamente la captura SMB y retransmitir los ataques contra equipos portátiles y tabletas basadas en Windows que se conectan a las redes inalámbricas inseguras.

"En un portátil con Windows 8.1, se hicieron al menos 50 conexiones HTTP diferentes después de un reinicio y dentro de 5 minutos, la mayor parte de lo que podría ser secuestrado por un atacante de la red local para forzar la autenticación SMB a un servicio malicioso. La fuente de estas conexiones varió de revisiones OEM para "Actualizar" para el clima y noticias aplicaciones ".

Un uso potencial para esta vulnerabilidad podría ser como parte de un ataque multi-etapa.

"Yo esperaría que esta vulnerabilidad sea utilizada como parte de un ataque de phishing en dos etapas: en primer lugar tratar de explotar vulnerabilidades, incluyendo ésta, después de conseguir que el usuario haga clic en un enlace en un correo electrónico, y luego trate de hacer algo más conseguiendo que el usuario "Inicie sesión" a un portal falso, o la descarga de software que se hace cargo de la máquina. De esta forma, los atacantes pueden ser moderadamente eficaces incluso si el usuario cae en nada después de la apertura de la página ", dijo Patrick Nielsen, investigador senior de seguridad de Kaspersky Lab.

"El ataque de autentificación SMB es interesante sobre todo para llevar a cabo nuevos ataques contra una sola entidad de destino, y sobre todo si es atraído algún usuario con acceso elevado, como un Operador de Active Directory."

Adware Medic Elimina Adware de Macintosh


Que tu Mac no se infecte tan seguido, no significa que sea inmune. Adware Medic elimina algunos Adware comunes, usualmente los que afectan a los navegadores.

No confundir el hecho de que las Macs no pueden infectarse a las Macs no tienen suficientes virus, la razón es sencilla, de acuerdo con Net Applications, el uso de sistema operativo en los equipos de escritorio a nivel mundial es Windows: 92.51%, siendo Windows 7 el mas utilizado, mientras OS X (Macintosh) un 7.11%.
Con esto, resulta claro que es mas rentable hacer un un virus (malware, adware, ransomware, etc.) que abarque la gran mayoria de la población, es decir Windows.

Crónica Hacker

Nueva Vulnerabilidad Dia-Cero (Zero-Day) Adobe Flash es utilizada por el Prevalent Angler Exploit Kit en Internet

Foto: ThreatPost

El peligroso Angler Exploit Kit tiene una nueva arma en su arsenal de ataques: una vulnerabilidad Adobe Flash de día cero (Zero-Day). El kit está explotando una vulnerabilidad previamente desconocida en varias versiones de Internet Explorer se ejecuta en Windows 7 y Windows 8.

El investigador de seguridad francés Kafeine ha detectado una versión del Angler Kit que está lanzando exploits para varias vulnerabilidades en Flash, incluyendo dos errores conocidos. Pero el gran problema es que el equipo también tiene un código de explotación para lo que parece ser una de día cero en la última versión de Flash, versión 16.0.0.257. Kafeine dijo que vio por primera vez el exploit para el día cero en Flash el miércoles y que está siendo utilizado para instalar una pieza de malware conocida como Bedep.

Las versiones anteriores de Angler se han visto instalar Bedep en el pasado. El malware se utiliza para operaciones de fraude con anuncios, y ha sido utilizado por Angler en lo Kafeine llama infecciones "sin archivo" de máquinas específicas.


El investigador dijo que no todos los casos de Angler están utilizando el nuevo exploit Flash día cero, ni se están utilizando en contra de todos los navegadores populares. En sus pruebas, Kafeine encontró que Internet Explorer 10 en Windows 8, IE 8 en Windows 7 e IE 6.9 en Windows XP, todos están siendo explotados. Chrome no está en la mira y Windows 8.1 con todos los parches no es explotable  Internet Explorer 11 en Windows 8.1 con todos los parches tambien esta siendo explotado, dijo.

Kafeine no ha publicado el MD5 del nuevo exploit todavía, pero dijo que los usuarios deben tomar precauciones hasta que Adobe tenga una revisión disponible para la vulnerabilidad.

"Desactivar Flash Player por algunos días podría ser una buena idea", dijo.

Un portavoz de Adobe dijo que la compañía tiene conocimiento del informe y está investigando.

El equipo detrás de Angler parece tener una afinidad especial por vulnerabilidades para Flash. El kit tiene a menudo exploits para versiones recien actualizadas de Flash, dias despues de que Adobe publique sus parches.

GlassWire: Firewall Gratuita para Windows que revela amenazas que tu antivirus no detectó


¿Que es GlassWire?


GlassWire es nuevo software de seguridad gratuito para Windows que ayuda a proteger su equipo de hackers mediante la visualización de su actividad en la red. El software no es un antivirus, sino que actúa como una protección adicional que funciona con su suite de seguridad actual.

¿Que hace y como funciona?

GlassWire funciona mediante la visualización de toda la actividad de red en una gráfica fácil de entender. A continuación, puede filtrar la actividad de la red por aplicaciones o tipos de tráfico. Si usted ve un pico desconocido en el gráfico puede hacer clic en él para ver qué equipo y aplicación causaron el pico. GlassWire resuelve automáticamente la dirección IP por lo que es más fácil de averiguar quien o con que sistema se comunica tu equipo. Esperemos que no sea una botnet!

¿Este software te mantendrá a salvo de hackers y malware?

El software incluye características de seguridad como la detección de Spoofing de ARP , los cambios de DNS inesperados, el seguimiento de archivos del sistema de red, las advertencias de equipo sospechosas y mucho más. Si usted ve una conexión que no reconoce o le parece sospechosa, GlassWire te permite bloquear la conexión.

Descarga GlassWire de manera gratuita desde su sitio oficial: GlassWire

Pruebalo y comenta que te parece.
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular