Reino Unido puede hackear un smartphone con un SMS


omicrono.- Snowden ha vuelto a revelar un gran secreto contra la privacidad de los usuarios de smartphones, esta vez de parte del gobierno del Reino Unido: la posibilidad de hackear un smartphone con un mensaje.

Que hay muchas maneras de capturar nuestras comunicaciones telefónicas y por Internet es algo que ya sabíamos, en parte gracias al propio Snowden que liberó información sobre la agencia estadounidense NSA.

Además, hoy Snowden ha hablado de Smurf Suite (Smurf = Pitufo), la suite de herramientas usada por la agencia británica GCHQ, que no ataca las comunicaciones en sí sino que toma el control de nuestro propio dispositivo para espiarnos constantemente.
Lo más terrorífico sin duda es que para que los espías británicos entren en nuestro smartphone sólo tienen que mandarnos un mensaje de texto especial que no aparece junto al resto. Este tipo de vulnerabilidades por SMS o MMS son bien conocidas entre la comunidad; de hecho este mismo año ya se han descubierto algunas como la del pasado Julio que afectaba al 95% de los smartphones Android. Igualmente el propio Snowden declaró el año pasado que no usaba iPhone porque sabía que había una manera de que un atacante tomase el control fácilmente.

No queda claro si Smurf Suite usa alguna de estas vulnerabilidades o una nueva, pero lo que está claro es que es muy completa. Está dividida en diversas aplicaciones que controlan varios aspectos del dispositivo. Dreamy Smurf (“Pitufo soñador”) permite encender y apagar el dispositivo a distancia, Nosey Smurf, (“Pitufo Curioso”) permite encender el micrófono incluso si el dispositivo está apagado, y Paranoid Smurf (“Pitufo paranoico”) oculta cualquier prueba de que el dispositivo haya sido hackeado y se usa cuando el usuario sospecha algo y manda el dispositivo a la tienda para que lo revisen.

La GCHQ no ha negado ni confirmado la existencia de Smurf Suite, limitándose a repetir la cantinela de que sus operaciones de espionaje son legales.

Captura tus huellas digitales en tu Smartphone bajo tu propio riesgo

Cuando se trata de configurar la función de bloqueo de pantalla en nuestro Smartphone, a menudo seleccionamos la opción de huellas digitales, creyendo que el escáner de huellas digitales es infalible.


Imagen: BGR
Sin embargo, los investigadores de FireEye, una empresa de seguridad, han encontrado una manera de conseguir las huellas digitales de los teléfonos Android como el Samsung Galaxy S5 y el HTC One Max.

"Las huellas digitales tienen una duración de por vida, una vez filtradas; se filtraron por el resto de tu vida. Por otra parte, las huellas dactilares se asocian generalmente con la identidad de cada ciudadano, registro de inmigración, etc. Sería un peligro si un atacante pudiera recolectar huellas dactilares de forma remota a gran escala ", dijeron los investigadores en el informe PDF.

El equipo de investigación, que incluye a Yulong Zhang, Zhaofeng Chen Hui Xue y Tao Wei, ha encontrado un defecto en el HTC One Max en el que las huellas dactilares se almacenan como un archivo de imagen (dbgraw.bmp) en una carpeta accesible por cualquiera en el sistema.
Los investigadores han proporcionado información detallada acerca de los problemas de los diseños existentes, incluida la autorización confusa que permite a un malware saltarse las autorizaciones de pago de protegidas por las huellas digitales, el almacenamiento de datos de huellas dactilares inseguro, sensor de huellas digitales, y backdoor de huella digital preinstalado.

Sin embargo, el equipo informó que la falla de las empresas afectadas y fue parcheado.

Según los informes de prensa, el equipo de investigación también había identificado otro ataque que afecta a otros teléfonos Android, donde el malware puede eludir las protecciones en el sistema operativo para acceder al hardware de huellas digitales directamente.


Los investigadores han sugerido, "Para evitar ser atacado por malware o ser explotados por la ejecución remota de código, se sugiere a los usuarios normales elegir proveedores de dispositivos móviles con parches/actualizaciones oportunos (eg 'Android' Lollipop), y siempre mantener su dispositivo hasta la fecha ".

Smartphone de Evangelion para celebrar su 20 aniversario


30.000 patrocinadores se necesitan para lanzar este smartphone que promete complacer a los fans de la saga.


(wayerless) - A casi 20 años de que se emitiera por primera vez el anime de Neon Genesis Evangelion, las celebraciones no han parado de anunciarse. El propio tren bala de Japón hará un impresionante cosplay para rendirle tributo a esta saga y ahora los chicos del estudio Gainax están preparando un smartphone especial conmemorativo, sólo que para producirlo están solicitando el apoyo de sus fans. De acuerdo con el sitio oficial de esta iniciativa, el estudio esta recurriendo a una dinámica de crowdfunding, para reunir a 30 mil patrocinadores, dispuestos a aportar una suma de dinero mínima que impulse el arranque de producción de este smartphone. El reporte, difundido por Japan Today, afirma que el teléfono inteligente saldría al mercado para finales de este año 2015.

Concepto previo de Sharp, NTT DoCoMo y Gainax

Hasta el momento no existen detalles sobre las especificaciones técnicas de este terminal, ya que a la par que buscan el financiamiento de sus seguidores, Gainax está realizando encuestas para que los propios usuarios potenciales dicten lo que les gustaría que tuviera el smartphone en materia de hardware y software.

Esta no es la primera vez que se lanza un dispositivo móvil oficial de Evangelion, hace tres años, con motivo del lanzamiento de la última película de la saga fue lanzado el NERV Sharp SH-06D, un terminal de gama media bastante competente con muchos agregados especiales para los amantes del anime.

Los más seguro es que Gainax se salga con la suya y consiga reunir a todos los inversionistas, los detalles del terminal serán eventualmente compartidos cuando sean confirmados.

Cómo Capturar la Foto de Alguien que Trata de Desbloquear tu Teléfono


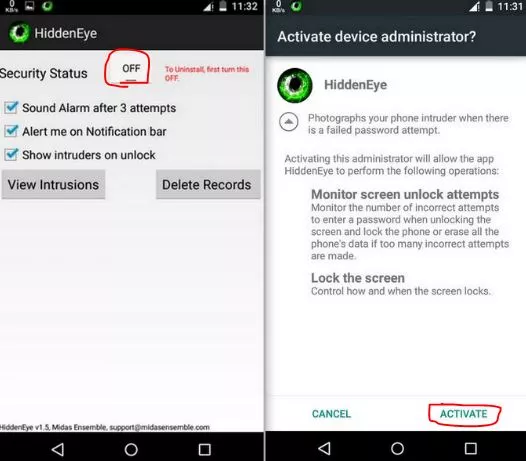
Algunas cosas son mejores si se mantienen privado. He visto a muchas personas que odian cuando sus amigos o miembros de la familia tratan de desbloquear su teléfono inteligente sin su permiso como si fuera nada . Y a veces debido a la gran cantidad de intentos incorrectos sucesivas, el teléfono se bloquea - eso significa que la única manera de desbloquear el teléfono es a través de su correo electrónico. Esto es suficiente para irritar a una persona. Además, no se puede hacer nada al respecto porque no sabes a quién gritarle. Hoy, voy a decir cómo se puede capturar una foto de ese intruso que intenta desbloquear el teléfono sin su permiso. Lo único que tienes que hacer es descargar e instalar esta aplicación Android gratuita llamada Hidden Eye, una vez instalada capturará una foto del intruso cada vez que él / ella trata de desbloquear el dispositivo.

¿Cómo funciona el Hidden Eye?

Es muy sencillo de utilizar la aplicación Hidden Eye: sólo tienes que abrir y pulsar sobre el botón de apagado que se encuentra en medio y luego tocarlo para activarlo. Ahora marque las opciones sobre las que desea recibir alertas, y eso es todo.


El trabajo de la aplicación es bajo una idea muy simple, cada vez intruso intenta desbloquear el dispositivo, capturará una imagen de él / ella. También puede ver la fecha y el momento por debajo de la imagen capturada por la aplicación.

Si ha activado la primera opción, su teléfono sonará después de 3 intentos con el tono de llamada predeterminado. Con la segunda opción, se llega a ver la intrusión en la barra de notificaciones. Y si habilitó la tercera opción, se llega a ver la imagen del intruso en el momento de desbloquear su teléfono.


Nota:

Tu puedes encontrar otro software libre para el mismo uso, por ejemplo Lockwatch. Si quieres disfrutar de algunas características más, puedes comprar la versión plus de aplicación Hidden Eye. Habrá una interfaz de usuario, sin publicidad, con más la versión. Además, si su teléfono Android está siendo robado, se puede rastrear la ubicación en el mapa y se puede enviar pruebas fotográficas de ladrón.

Fuente: The Hacker Herald

SanDisk hizo una unidad flash USB para tu teléfono


SanDisk está preparándose para el futuro del smartphone con una nueva unidad USB dual con conector tipo C. Como se espera que los teléfonos inteligentes y las tabletas futuras comiencen a fabricarse con el nuevo puerto USB reversible, la unidad USB SanDisk dual permitirá a los usuarios almacenar información y mover archivos de la unidad y sus computadoras, teléfonos inteligentes y tabletas.

La unidad de almacenamiento flash de 32GB ha incorporado en la punta del conector tanto para un tamaño completo puertos USB de tipo C, los usuarios no tendrán que llevar cables o adaptadores adicionales.

El Dual Drive USB es similar a la unidad iXpand flash de SanDisk para el iPhone y el iPad. Un conector de la iXpand Flash puede conectarlo a un puerto USB de tamaño completo en una computadora mientras que el otro extremo se puede conectar a un iPhone a través del puerto de carga. El iXpand Flash está ahora disponible con una capacidad máxima de almacenamiento de 128GB. Los USB Dual intercambia entre la salida para iPhone del iXpand flash a un USB tipo C.

Tanto la unidad USB dual y la iXpand Flash son esencialmente unidades de almacenamiento USB que pueden conectarse a una computadora o un teléfono inteligente compatible. Esto permite a los usuarios copiar archivos desde el PC o el teléfono a la unidad para copias de seguridad o para hacer más espacio en sus celulares.

Para combatir el fraude, Visa quiere rastrear tu smartphone


Esos días de llamar a su banco para que éste sepa que sí, que realmente están en Tailandia y, sí, que realmente usó su tarjeta de crédito para una compra de 200 dólares pueden estar llegando a su fin.

La compañía de procesamiento de pagos Visa estará lanzando una función en esta primavera, la cual permitirá a sus titulares de tarjetas informar a sus bancos donde están automáticamente - con ayuda de la función de localización con la que cuentan casi todos los teléfonos inteligentes.

Que tu banco y Visa sepan dónde te encuentras en todo momento puede sonar un poco como "Big Brother." Pero los expertos en privacidad en realidad están aplaudiendo la función, diciendo que, si se usa correctamente, podría proteger a los titulares de tarjetas y reducir el fraude de tarjetas de crédito. El fraude de tarjetas de crédito y débito cuesta a los consumidores y los bancos miles de millones de dólares cada año, y la cifra ha ido creciendo así como las filtraciones de datos se han vuelto más frecuentes. El sector bancario presentó pérdidas por $ 1,57 mil millones en tarjetas de débito en 2013 y $ 4 mil millones en fraude de tarjetas de crédito en 2012 según la Reserva Federal.

Antes estos altos costos, los bancos y los procesadores de pagos han estado incrementando sus esfuerzos para reducir el fraude, y el anuncio de Visa es sólo una pequeña pieza de esta iniciativa. El CEO de JPMorgan Chase, Jamie Dimon, ha dicho en repetidas ocasiones que su banco gasta $ 250 millones en general en materia de seguridad de información cada año, y planea duplicar ese gasto.

He aquí cómo funciona: A partir de abril, los bancos deberán actualizar sus aplicaciones de teléfonos inteligentes para incluir el nuevo software de seguimiento de localización de Visa. Si el consumidor opta en participar, el software de Visa establecerá durante un período de tiempo el territorio de origen de un cliente (de más o menos un radio de 50 millas). Si la persona utiliza su tarjeta Visa en las tiendas en esa zona, estas transacciones serán consideradas de bajo riesgo de fraude.

Cuando esa persona se desplace fuera de su zona de origen, el teléfono notificará a Visa que ha entrado en una nueva ciudad o país utilizando el plan de datos móviles del teléfono o la próxima vez que el teléfono se conecta a una red Wi-Fi. Cuando esa persona usa su tarjeta Visa para una transacción en ese lugar, Visa ya sabrá que está ahí y será menos probable que la transacción sea etiquetada como alerta de fraude.
"Vamos a ser capaces de comparar la ubicación del comerciante a la ubicación más reciente del teléfono celular para indicar que es una transacción riesgo menor", dijo el ejecutivo de Visa, Mark Nelsen.
La función es opcional y se puede desactivar en cualquier momento. Visa también dice nada del seguimiento de localización se utilizará con fines de comercialización.

Visa es sólo una de las docenas de compañías financieras que tratan de averiguar la mejor manera de utilizar las nuevas tecnologías para combatir el fraude. MasterCard dijo el viernes que está próximo a lanzar un programa piloto este año, que integrará datos biométricos, como la cara, la voz o las huellas dactilares, en su sistema de pago para ayudar a autenticar transacciones.

Muchos viajeros han tenido la experiencia de que sus tarjetas de crédito hayan sido rechazadas cuando se utilizan por primera vez en una ciudad o país extranjero porque el banco asumió que el cargo era fraudulento. La única solución en esas situaciones para los titulares de tarjetas era llamar al emisor de los bancos cada vez que viajaban para hacerles saber dónde estarán.

Fuente: The Hacker Herald

Nadie pensó que el blackphone era seguro - sólo más seguro


Un  "bug" explotable se encontró en el dispositivo blackphone, un telefono "seguro" que utiliza el sistema operativo Android. Esto esta totalmente mal interpretado. Blackphone no es un teléfono totalmente seguro, tal cosa es imposible. En cambio, es simplemente un teléfono más seguro que el resto que se encuentran disponibles en el mercado.

Blackphone es una versión estándar de Android con la mejor configuración y aplicaciones seguras instaladas. Realmente no es nada diferente de lo que puede hacer con su propio teléfono. Si usted tiene la habilidad / conocimientos adecuados, puede configurar su propio teléfono Android a ser como blackphone. También viene con las suscripciones a SilentCircle, un servicio de VPN, y un servicio de almacenamiento en la nube.

Blackphone moldea y personaliza su "Sistema Operativo Privado" con Android, pero un moldeado de de este tipo es de utilidad limitada. Google innova más rápido que una compañía como blackphone puede para mantenerse al día, incluyendo innovaciones de seguridad. Un verdadero moldeo se convertiría rápidamente desfasado con los mismos parches de Google que por lo tanto, lo haria ser inseguro. Blackphone todavía es nuevo, así que no sabemos cómo planean lidiar con esto. Buscar adaptarse continuamente a la última versión de Android parece ser el plan más lógico, si no convencer a Android para aceptar sus cambios.

El resultado seria este: si usted no sabe nada acerca de la seguridad de Android, y desea tener el teléfono Android más seguro, obtenga un blackphone. Es probable que sea más seguro que tratar de hacer todo usted mismo. Sus llamadas a través de SilentCircle probablemente estarán mas seguras. Usted probablemente no consiguira que le roben su señal utilizando a puntos de acceso WiFi. Pero eso no significa que usted estará perfectamente seguro, a Android le falta mucho camino por recorrer para llegar a ese punto.

Los detalles sobre la vulnerabilidad descubierta los encuentras aquí: Azimuth Security

Fuente: Errata Security
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular