"Me rindo, no ganaremos" dice el Co-fundador de The Pirate Bay


canal-ar.- "Internet es una porquería. Se corrompió. Probablemente siempre estuvo así, pero ahora es peor que nunca", dijo Peter Sunde, uno de los creadores de The Piratebay, el icónico red de portales de descargas piratas.

En una entrevista con Motherboard, el portavoz del sitio dijo que la cultura de la descarga ya muestra serios signos de haber perdido la batalla de Internet. Mientras tanto, siguen cerrando los dominios del portal en todo el mundo.
"En realidad ya perdimos. Me he rendido ante la idea de que podamos ganar esta lucha a favor de Internet. La situación no va a cambiar, ya que por lo visto a nadie le interesa solucionarlo. O quizá no podemos hacer que la gente se preocupe lo suficiente. Tal vez sea una mezcla de las dos cosas, pero esta es la situación en la que nos encontramos", declaró Sunde.

Según el fundador, "la gente está muy relajada" frente a hechos como la ley de neutralidad de Internet en Europa. "Es terrible, pero la gente se lo toma como bueno, podría ser peor. Y esa no es la actitud". También apuntó contra Facebook que, según él, "ofrece un acceso limitado a sus propios servicios y hace dinero con la gente pobre".

Internet abierto, en este sentido, estaría cada vez más lejos de ser una realidad. Según Sunde, hay un marketing que busca difundir un mensaje abierto, aunque sólo se trata de "monopolios capitalistas".

"Estamos perdiendo privilegios y derechos todo el tiempo. No ganamos nada. La tendencia solo va en una dirección: un Internet cada vez más cerrado y controlado. Si tiene un Internet más oprimido, tiene una sociedad más oprimida", denunció.
En este sentido, el fundador de Piratebay planteó que el estado de Internet en el mundo es una cuestión ideológica, y que una red más abierta es una lucha que necesita una sociedad más concientizada al respecto.

"Creo que tenemos que pensar que Internet es la sociedad. La gente debería darse cuenta de que no es una buena idea que Google, Facebook y otras compañías posean todos nuestros datos. Estas cosas las debería conocer la esfera política; hay que dejar de tratar Internet como si fuese algo ajeno y comenzar a centrarse en cómo debería ser la sociedad. Antes de arreglar Internet, hay que arreglar a la sociedad", concluyó.

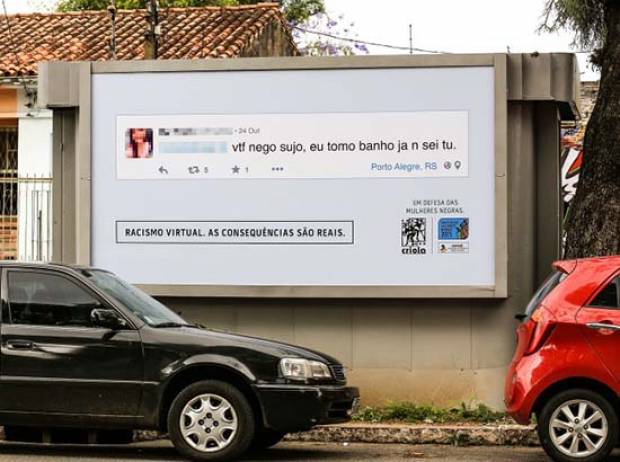
Este grupo combate y expone comentarios de racistas en vallas publicitarias


pueblaonline.- Un grupo de activistas brasileños ideó una interesante campaña para exhibir a los internautas que insultan a otros con base en sus rasgos físicos a través de las redes sociales.

El grupo de defensa de derechos civiles, Criola, detecta mensajes racistas enviados en Twitter y Facebook para publicarlos en llamativos espectaculares que son colocados en las principales avenidas del país sudamericano.
A través del uso de herramientas de geolocalización, los chicos detrás de este proyecto rastrean el origen de cada mensaje con el fin de exhibir a la persona que lo publicó y el lugar desde donde lo hizo.
La idea es disuadir a los racistas de continuar usando el anonimato que internet les brinda para exponer sus puntos de vista retrógradas y racistas.

De acuerdo a Jurema Werneck, fundadora de Criola, la idea surgió después de que la presentadora de televisión, Maria Júlia Coitinho, fuera atacada en Facebook por cientos de internautas únicamente por su color de piel.
En entrevista con la BBC, la activista recuerda que el racismo en internet es tan dañino como el que se manifiesta en persona.

La idea ha logrado cierta aceptación entre los brasileños, quienes creen que uno de los problemas más graves de su país es el racismo que impera entre millones de sus habitantes.

¿Acaso Mark Zuckerberg renunció a Facebook?


Internet.- El post de Zuckerberg es real, no se trata de un montaje con Photoshop.

Entonces, ¿se fue Mark Zuckerberg de Facebook? ¿Se acabó la censura en la red social?

No, la realidad es que no.

¿Qué pasó, entonces? Es un bug, ¿Un bug?, Sí, un bug.
Es un bug que permite a cualquiera manipular un evento en la vida de cualquier usuario que haya actualizado su situación laboral en Facebook.

No es una falla técnica y fue descubierto por el hacker internacional Sachin Thakuri.

Lo único que hizo fue tomar el URL del evento en la vida de Zuckerberg

https://www.facebook.com/zuck/timeline/story?ut=32&wstart=-2051193600&wend=2147483647&hash=971179541251&pagefilter=3&ustart=1&__mref=message_bubble

y borrarle donde dice ustart=1, con lo que quedaría así:

https://www.facebook.com/zuck/timeline/story?ut=32&wstart=-2051193600&wend=2147483647&hash=971179541251&pagefilter=3&&__mref=message_bubble
Al darle clic a ese URL te llevará al evento de “dejó el trabajo” en la vida de Dios Padre, es decir, de Zuckerberg.

Ahora puedes hacer eso con todos tus contactos de Facebook y ser el alma de la fiesta virtual.

Facebook prueba mensajes que se autodestruyen después de leerlos


colombia.- Así como sucede en el chat de Snapchat, en el que los mensajes se eliminan automáticamente después de leerlos, es lo que está probando Facebook Messenger  en Francia, pues desea ofrecerle a los usuarios la opción de que los mensajes se eliminen una hora después de haberse enviado. Esto con el propósito de que los mensajes sean efímeros.
BuzzFeed quien reportó la novedad, hablo con un representante de Facebook quien dijo “Estamos emocionados de anunciar nuestra más reciente característica para hacer de Facebook Messenger la mejor forma de comunicarte con las personas que más te importan. A partir de hoy, estamos desarrollando una pequeña prueba en Francia que permite a las personas enviar mensajes que desaparecen (…) Estos mensajes le dan a las personas una nueva opción divertida para comunicarse por Messenger”
Para activar la función solo es necesario, ir al icono de reloj de arena y esto encenderá la función que desaparecerá los mensajes una hora después de enviarse. Sí todo sale bien quizás en poco tiempo tendremos mensajes que se auto destruyan.

Bélgica ordena a Facebook dejar de rastrear a sus usuarios


La justicia belga dio a Facebook 48 horas para que cese el rastreo de los usuarios de internet que no son miembros de la red social o de lo contrario deberá pagar una multa de 250 mil euros por día de infracción, indicó un tribunal de primera instancia.

Esa decisión es el resultado de una querella presentada en junio contra de Facebook por la autoridad belga de protección de la vida privada.
 La autoridad le reprocha a la compañía el almacenamiento de información personal de los usuarios que no son sus miembros a través del historial del navegador o de las cookies, que registran si tilda la casilla “me gusta” en una página internet.

“Apelaremos la decisión y trabajamos para minimizar la alteración al acceso de la gente a Facebook Bélgica”, indicó un portavoz de la empresa.

“Facebook coloca cookies que registran que un usuario visitó una página de la red social, por ejemplo la de un amigo, pero también que visitó la página de una cadena de comercios, de un partido político, de un grupo de autoayuda o de otra asociación”, continúa el comunicado.
La empresa explicó que el programa evita que se generen cuentas falsas, reduce el riesgo de usurpación de una cuenta, protege el contenido de los usuarios y evita los ataques de denegación de servicios.

El fallo en Bélgica es el último en una serie de medidas contra Facebook. El mes pasado el Tribunal de Justicia de la Unión Europea, invalidó el acuerdo “safe harbour” sobre la transferencia de datos entre la UE y Estados Unidos.

Conoce el nuevo "adware troyanizado" casi imposible de eliminar


computerworld.- Expertos de Lookout Security han encontrado más de 20.000 muestras de adware para Android escondido detrás de populares apps como Facebook, Twitter y Snapchat. Una vez que el ataque se desencadena es casi imposible de eliminar.

Los hallazgos de los investigadores hablan de un nuevo estilo de malware para Android que se esconde en el interior de las aplicaciones y que toma la apariencia de los servicios más utilizados.
Lookout Security llama a esta nueva forma de ataque "adware troyanizado”, porque se enmascara con la apariencia de Google, Facebook, Twitter, WhatsApp y otras aplicaciones populares. Una vez que están instalados, los troyanos se asignan a sí mismos permisos de sistema y comienzan a lanzar anuncios, lo que genera ingresos para el pirata.

Pero destaca su agresividad, ya que son casi imposibles de desinstalar: la mejor opción -recomiendan los expertos- es simplemente sustituir el dispositivo.

Las aplicaciones infectadas ofrecen acceso a nivel de raíz y se instalan como aplicaciones del sistema, por lo que incluso un restablecimiento de fábrica del dispositivo tampoco las elimina.
Aunque parezca una decisión extrema, el cambio de dispositivo ya está siendo valorado por muchos afectados. De ahí que se insista en que los usuarios sólo descarguen apps de las tiendas oficiales, que instalen siempre la última versión del sistema operativo y actualicen Play Services.

Este tema podría ser un dolor de cabeza para muchas empresas, ya que las aplicaciones con acceso raíz podrían llegar incluso a los datos más confidenciales.

Facebook ahora notificará si la NSA te está espiando


La red social tendrá una nueva notificación que avisará si tu cuenta está bajo la mirada de alguna agencia gubernamental.

fayerwayer.- El director de seguridad de Facebook, Alex Stamos, anunció en un comunicado la existencia de una nueva notificación de advertencia que avisará a los usuarios de esta red social en caso de que su cuenta esté comprometida o esté bajo algún tipo de vigilancia gubernamental. En pocas palabras, si estás bajo la mirada de alguna agencia de seguridad como la NSA, Facebook te lo va a hacer notar.

Aunque siempre hemos tomado medidas para proteger las cuentas que creemos que se han comprometido, hemos decidido mostrar esta advertencia adicional si tenemos una fuerte sospecha de que un ataque podría ser patrocinado por algún gobierno. Hacemos esto porque este tipo de ataques tienden a ser más avanzados y peligroso que otros, y le recomendamos a las personas afectadas a tomar las acciones necesarias para asegurar todas sus cuentas en línea.
Stamos asegura que esta notificación no aparecerá cuando Facebook se vulnerado de alguna manera en toda su plataforma sino que detectará específicamente si existe un código atacante que quiera hacer uso de la cuenta de algún usuario:

Para proteger la integridad de nuestros métodos y procesos, a menudo no vamos a ser capaces de explicar cómo atribuimos ciertos ataques a presuntos atacantes. Dicho esto, tenemos la intención de utilizar esta advertencia sólo en situaciones en las que la evidencia apoya fuertemente nuestra conclusión. Esperamos que estas advertencias ayuden a las personas en necesidad de protección, y continuaremos mejorando nuestra capacidad para prevenir y detectar los ataques de todo tipo contra personas en Facebook.
Así se verá la notificación en caso de que tu cuenta esté comprometida:


4 maneras de conseguir una contraseña de Facebook y cómo protegerte de ellas


Algunas de las preguntas que recibimos mas a menudo aquí en Crónica Hacker, es ¿como hackear un Facebook? ¿como consigo su contraseña? Es entendible dado que Facebook se ha convertido en parte de la vida de  muchos y por esto es un objetivo muy codiciado el tener acceso a una cuenta.

Aunque muchas veces podemos creer que se trata de ejecutar un programa y listo, la realidad es que Facebook ha implementado bastantes mecanismos para evitar estos tipos de ataques, por ejemplo por fuerza bruta. Por esto, aunque si requerimos de algunas cualidades técnicas, en gran medida nos apoyamos de la ingeniería social y nuestra capacidad de investigación.

A continuación te mostramos 4 formas en las que alguien podría conseguir tu contraseña de Facebook y como puedes protegerte en contra de estos ataques.

Método 1: Restablecer la contraseña


La forma más fácil de "hackear" el Facebook de alguien es a través del restablecimiento de la contraseña. Esto podría ser aun más fácil si eres amigo o tienes amigos de la persona que estás tratando de hackear.

El primer paso sería obtener el correo electrónico que su amigo utiliza para iniciar sesión (el numero telefónico también funciona si esta asociado) en Facebook. Si no lo tienes, intenta buscar en su página de Facebook en la sección de Contacto.

A continuación, haz clic en ¿Olvidó su contraseña? e ingresa de correo electrónico de la víctima. Su cuenta debe aparecer. Haz clic en Esta es mi cuenta.

Se te preguntará si desea restablecer la contraseña a través de un mensaje de correo electrónico de la víctima. Esto no ayuda, por lo que vas a presionar en ¿Ya no tiene acceso a este?

Se te preguntará ¿Cómo podemos contactarte? Escriba un correo electrónico en tu poder y que no esté vinculado a ninguna otra cuenta de Facebook.

Ahora se te hará una pregunta. Si eres amigo muy cercano o conocido, perfecto. Si no sabes mucho acerca de ella, haz tu mejor intento. Si lo lograste, podrás cambiar la contraseña. Ahora hay que esperar 24 horas para iniciar sesión en su cuenta.

Si no averiguas la pregunta, puede hacer clic en Recuperar tu cuenta con la ayuda de amigos. Esto te permite elegir entre tres y cinco amigos.


Se les enviarán las contraseñas, que es posible que se te pida que las escribas en la página siguiente. Puede crear de tres a cinco cuentas de Facebook falsas y agregarlos como amigos (especialmente si agrega a quien sea), o puedes elegir entre tres y cinco amigos íntimos tuyos que estarían dispuestos a darte la contraseña.

Cómo protegerse
Utiliza una dirección de correo electrónico específicamente para tu Facebook y no la pongas en tu perfil y no asocies tu celular.

Al elegir una pregunta y respuesta de seguridad, hazla difícil. Que no sea algo que pueda descubrirse simplemente revisando tu perfil en Facebook. No nombres de mascotas, ni aniversarios, ni siquiera los nombres de tus maestros de tercer grado. Es tan fácil como buscar en un anuario.

Aprende acerca de la recuperación de tu cuenta a través de amigos. Puede seleccionar los tres amigos que deseas que tu contraseña sea enviada. De esa manera puede protegerte de un amigo y otros amigos en común conspirando para entrar en tu cuenta. Y sobre todo no aceptes desconocidos (básico).

Método 2: Utiliza un Keylogger

Keylogger de Software


Un keylogger software es un programa que puede grabar cada tecla que el usuario presiona en su teclado, muy a menudo sin su conocimiento. El software tiene que ser descargado manualmente en el sistema de la víctima. Se iniciará automáticamente la captura de pulsaciones de teclado en cuanto el equipo está encendido y se mantendrá ejecutándose en segundo plano si su conocimiento. El software puede ser programado para enviar un resumen de todas las pulsaciones de teclado a través de correo electrónico.

CNET tiene el Free Keylogger Pro, que como su título indica, es gratuito. Si esto no es lo que estás buscando, puedes buscar otros keyloggers gratuitos o pagar uno.

Keylogger de Hardware


Estos funcionan de la misma manera que el keylogger de software, excepto que una unidad USB con el software tiene que estar conectada a la computadora de la víctima. La unidad USB guardara un resumen de las pulsaciones de teclado, así que es tan simple como conectarlo a tu propia computadora y extraer los datos. Puedes revisar KeeLog o similares, pero es poco más alto que la compra de software, ya que tienes que comprar la unidad USB con el programa ya en ella.

Cómo protegerse

Utiliza un firewall. los keyloggers suelen enviar información a través de internet, por lo que un servidor de seguridad supervisará la actividad en línea de tu computadora y monitoreará algo sospechoso.

Instala un administración de contraseñas. Los keyloggers no pueden robar lo que no escribes. Los administradores de contraseñas llenan automáticamente los formularios importantes sin tener que escribir nada.

Actualizar el software. Una vez que una empresa sabe de de algun exploit en su software, trabajan en una actualización. Si te quedas des actualizado y podrías ser susceptible.

Cambie las contraseñas. Si todavía no te sientes protegido, puedes cambiar tu contraseña cada dos semanas. Puede parecer drástico, pero hace que cualquier información que un hacker robó sea inútil.

Método 3: Phishing
Esta opción es mucho más difícil que el resto, pero también es el método más común para hackear la cuenta de alguien. El tipo más popular de phishing implica la creación de una página de acceso falsa.

La página se puede enviar por correo electrónico a su víctima y se verá exactamente igual que la página de inicio de sesión de Facebook. Si la víctima entra, la información será enviada a ti en lugar de a Facebook. Este proceso si utilizas SET, no es difícil pues puedes clonar la pagina y publicarla.


Cómo protegerse

No hagas clic en los enlaces a través de correo electrónico. Si un correo electrónico que te que ocupas entrar a tu cuenta de Facebook a través de un enlace, desconfía.

Primero compruebe la URL. Si todavía estás en duda, ve directamente al sitio web principal y al acceso de la manera que lo hace normalmente.


El phishing no sólo se hace a través de correo electrónico. Puede ser cualquier enlace en cualquier página web/sala de chat/mensaje de texto, etc. Utiliza un software de seguridad web, como Norton o McAfee.

Método 4: Robo de cache (Facebook Password Extractor)

Facebook Password Extractor detecta automáticamente los navegadores Web instalados en tu sistema y analiza su caché de contraseña y formas de auto-inicio de sesión almacenados. Si Facebook fue alguna vez utilizado desde ese equipo, las posibilidades de que la contraseña correcta se pueda recuperar son bastante altas.
 Por obvias razones con este método requieres acceso fisico al equipo objetivo y unos cuantos minutos a solas con el.
Cómo protegerse
 Configura el auto-bloqueo de sesión en tu equipo y no recordar tus credenciales en Facebook que para empezar imposibilitaria el ataque con este programa, si ya lo hiciste antes puedes deshacerte de todos los datos del navegador y asi estar seguro.
Personalmente he conseguido contraseñas de Facebook usando phishing, clonando la pagina principal, ya les hare un tutorial de eso pronto. Y no se crean eso de los programas (en Windows) que dicen facebook cracker, usualmente solo conseguiran spyware, adware o con mala suerte ransomware.


¿Que hay en el código de barras de un pase de abordar? ¡Mucho!


krebsonsecurity.- La próxima vez que estés pensando en tirar un pase de abordar que utilice un código de barras en él, considera lanzarlo pero a una destructora de documentos en su lugar. Los códigos de barras bidimensionales y códigos QR pueden contener una gran cantidad de información, y los códigos impresos en los pases de abordar de las aerolíneas pueden permitir a alguien descubrir más sobre ti, tus futuros planes de viaje, y tu cuenta de viajero frecuente.
A principios de este año, un viejo lector de KrebsOnSecurity llamado Cory dijo que comenzó a sentir curiosidad acerca de los datos almacenados en el interior de un código de barras de un pase de abordar después de que un amigo puso una foto de su pase en Facebook. Cory tomó la imagen, la amplió, y rápidamente encontró un sitio en línea que pudiera leer los datos.

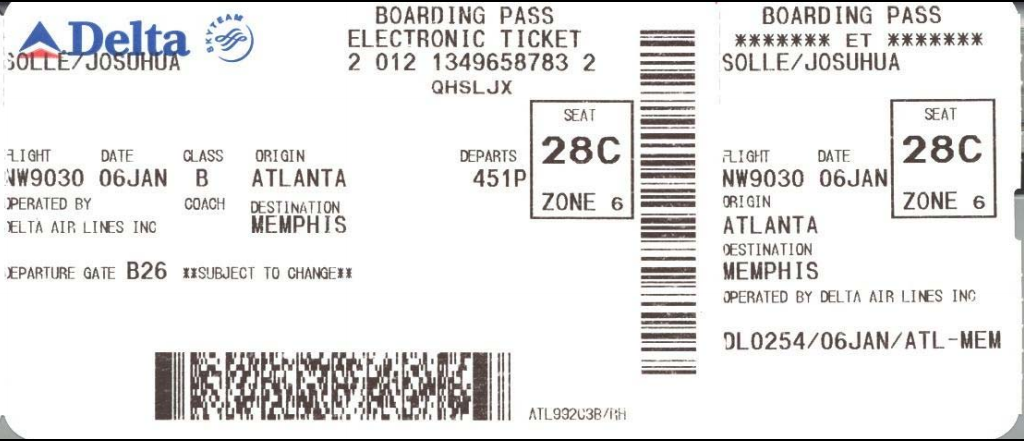
Un viejo pase de abordar de Delta con un código de barras que no incluye un número de viajero frecuente. Fuente: IATA.

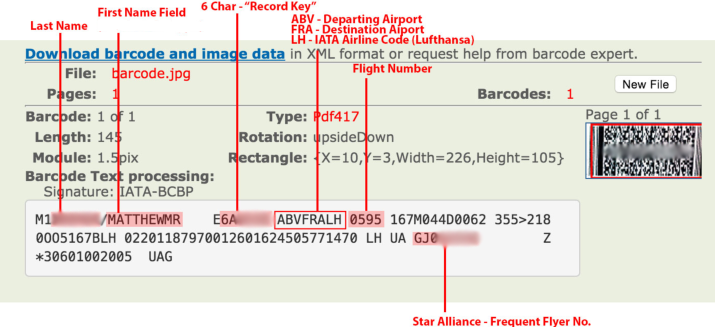
"He encontrado un sitio web que podría decodificar los datos y de inmediato tuve un montón de información acerca de su viaje", dijo Cory, que muestra paso-a-paso exactamente cómo fue capaz de encontrar esta información.

"Además de su nombre, número de viajero frecuente y otros [información de identificación personal], tuve la oportunidad de conseguir su récord localizador (también conocido como "clave de registro" para el vuelo de Lufthansa que estaba tomando ese día", dijo Cory. "Entonces procedí al sitio web de Lufthansa y el use su apellido (que fue codificado en el código de barras) y el localizador de registro fue capaz de tener acceso a toda su cuenta. No sólo podía ver éste vuelo, pero yo pude ver TODOS sus futuros vuelos que estaban reservadas a su número de viajero frecuente de la Star Alliance".

El acceso concedido por el sitio de Lufthansa también incluyó el número de teléfono de su amigo, y el nombre de la persona que reservó el vuelo. Más preocupante, Cory tenía ahora la posibilidad de ver todos los vuelos futuros vinculados a la cuenta de viajero frecuente, cambiar asientos, e incluso cancelar los vuelos futuros.

La información contenida en pase de abordar podría hacer más fácil para un atacante el reasignar el número PIN utilizado para asegurar la cuenta de viajero frecuenteStar Alliance de su amigo.

Después de eso, el sitio pide la respuesta a una pregunta secreta preseleccionado. La pregunta en el caso del amigo de Corey fue "¿Cuál es el apellido de soltera de su madre?" Esa información a menudo se puede extraer simplemente hojeando las páginas de redes sociales de alguien.

La lectura del código de barras en la tarjeta de embarque de un amigo de Cory (redactado).

United Airlines parece tratar a los números de viajero frecuente de sus clientes como claves de acceso secretas. Por ejemplo, si estás buscando tu número United Mileage Plus, y no tienes el documento original o la tarjeta de miembro que te envían por correo, buena suerte para encontrar esta información en tu correspondencia de correo electrónico de la empresa. A pesar de que United no incluye este código en su correspondencia, todo menos los últimos tres caracteres se sustituyen con asteriscos. Lo mismo ocurre con los pases de abordar de United. Sin embargo, el número completo de Mileage Plus está disponible si se toma el tiempo para descifrar el código de barras de un pase de abordar.

¿Interesado en aprender lo que está en el código de barras de tu pase de abordar? Toma una foto del código de barras, y súbela al sitio que mencionamos al inicio de esta publicación.

Internet gratis vía satélite gracias a Facebook


cnnespanol.- Facebook ahora está un paso más cerca de proveer internet desde el espacio. La red social se ha aliado con la compañía de satélites francesa (ETCMY) para lanzar un satélite que podrá proveer acceso a internet a la población en el África subsahariana. El satélite se lanzará el próximo año y el servicio empezará en la segunda mitad de 2016. Llegará a 14 países en el Oeste, Este y Sur de África.

Facebook usará el satélite para traer internet gratis a zonas rurales. La compañía está usando satélites, rayos láser y drones para llegar al los siguientes "miles de millones" de personas alrededor del mundo como parte de su iniciativa Internet.org, que ya ha conectado a personas en cerca de 20 países.
"La misión de Facebook es conectar el mundo y creemos que los satélites jugarán un papel importante en enfrentar las barreras significativas que existen para conectar a la gente de África", dice Chris Daniels, vicepresidente de Internet.org, en un comunicado.

Facebook y Eutelsat están arrendando el satélite AMOS-6 de la compañía israelí Spacecom. Las dos compañías compartirán el satélite y lo usarán para sus servicios individuales.

Eutelsat expandirá sus conexiones pagas de banda ancha en la región para negocios e individuos con poder adquisitivo.

Internet.org ha sido criticado por limitar los servicios a los que la gente puede acceder a través de una aplicación gratis en el celular. Actualmente incluye acceso gratis a 60 servicios, incluyendo herramientas de salud y finanzas, y obviamente Facebook. La aplicación recientemente fue rebautizada 'Los básicos gratis de Faceboook', en un esfuerzo por distanciarse de otros proyectos de Internet.org.

Facebook dejará sustituir la foto de perfil por un video: ¡Aprende cómo!


Pronto podrás animar tu estática página de perfil en la versión móvil de la red social. Esto es lo que debes de saber para que estés listo cuando te llegue la actualización.

cnet.- Si vives en California, posiblemente ya has recibido la actualización de Facebook que le dará más vida a tu página de perfil móvil.

Facebook anunció el miércoles tres cambios a la página de perfil de sus usuarios en la plataforma móvil, que primero llegará a California y luego al Reino Unido. Sin embargo, se espera que las nuevas funciones lleguen pronto a las 1,310 millones de personas que usan la red social más grande del mundo cada mes a través de un dispositivo móvil (el total de usuarios mensuales de la red social en todas sus plataformas es de 1,490 millones).
Entre los cambios nuevos a la página de perfil -- que incluyen poder añadir una biografía breve tipo Twitter y poder usar filtros más fácilmente en las fotos de perfil -- está la capacidad de reemplazar tu foto de perfil con un video en loop (como los de Vine).

Según Facebook, estos cambios permitirán que sus usuarios puedan "conectarse y compartir más uno con el otro y expresarse en manera significativa".


Cuando te llegue la actualización móvil de Facebook, notarás una opción para video en tu foto de perfil. Hazle clic.

Facebook te dará la opción de grabar un video nuevo o de subir un video de tu colección. Sólo podrás grabar siete segundos de un video o subir un video de esa duración desde tu carrete de imágenes. Escoge Grabar video de perfil para hacer un video nuevo.

Facebook ahora te pedirá permiso para acceder a tu carrete de fotos y videos para guardar ahí las fotos y videos que tomes con el app. Para usar esta nueva función tendrás que escoger Aceptar.

En la próxima pantalla, Facebook te pedirá permiso para usar tu cámara. Escoge Aceptar. También te pedirá acceso al micrófono.

Ahora puedes grabar tu video. Como es un video en loop similar a Vine, es mejor que tenga un principio y fin para que cuando vuelva a iniciar cada siete segundos éste tenga algo de sentido. Para esta prueba, se tomó un video a un libro -- sobre la importancia de ser feliz y sonreír -- mientras cambiaba de página.

Algo que debes tomar en cuenta es que el video se debe tomar con el celular de forma vertical.

Puedes grabar varios videos de prueba. Pero, cuando grabes un video que te guste haz clic en Siguiente en la parte superior derecha de la cámara.

En la próxima página, Facebook te dará la opción de escoger una imagen estática. Esta imagen en miniatura será la "foto" de perfil que verán tus seguidores en Facebook y que aparecerá en las búsquedas. Cuando encuentres una que te guste, escoge Guardar.


El cambio también se notará en tu página de perfil en la Web.

Facebook registra falla


Cerca de las 11:30 horas Facebook comenzó a fallar, reportaron usuarios a través de distintas redes sociales.

Por ahora se desconocen los motivos de la caída y la red social sólo ha colgado un mensaje que dice "lo sentimos, algo salió mal".

La falla es generalizada para México y América Latina.

Comienzan las estafas con el botón de No Me Gusta de Facebook


unocero.- Probablemente ya sepas que Facebook se encuentra trabajando en un botón de No Me Gusta. Éste aún está en desarrollo, pero eso no ha impedido que estafadores se aprovechen de la emoción (e impaciencia) de la gente por esta nueva característica para timarla.

Y es que han surgido en Internet diferentes estafas en las que se asegura el acceso inmediato al nuevo botón de Facebook a cambio de una acción en específico, como por ejemplo ver un video o contestar un cuestionario en una página engañosa o simplemente darle acceso a una aplicación externa a la cuenta de los usuarios.
Al hacer cualquiera de las cosas anteriores, un programa se instala en la cuenta de la persona, lo que hace que éste pueda publicar mensajes a su nombre. Y por supuesto, lo primero que publica, es que dicho usuario ya cuenta con acceso al botón de No Me Gusta y que si ingresas a un enlace tú también podrás tenerlo, esto con el fin de atraer a más víctimas.


Por ahora se desconoce cuántas personas aproximadamente han sido afectadas por estas estafas, aunque al parecer algunas de ellas también instalan malware o software malicioso en las computadoras de los usuarios, lo que podría hacer que algún hacker pueda acceder a dichas máquinas para obtener información personal del individuo.

Es por eso que recomendamos no aceptar cualquiera de estas solicitudes por más reales que parezcan y seguir esperando por noticias de Facebook para saber exactamente cuándo es que implementará el botón de No Me Gusta o si habrá un programa de prueba oficial del mismo antes de su lanzamiento.

"No me gusta" de Facebook: No será como todos creen


correodelsur.- Mark Zuckerberg, fundador de la red social Facebook, confirmó que en breve habrá una opción para expresar empatía ante eventos poco felices. Pero de sus palabras se desprende que no será un simple "No me gusta"

Zuckerberg ofreció un nuevo Q&A (Preguntas y Respuestas) para contestar dudas de los usuarios. Pero el fundador de la red social parece haber disparado una catarata de inquietudes con una de sus respuestas, aparentemente malinterpretada.
Un usuario le preguntó por qué no había botones como Perdón, Interesante o No me gusta, además de la clásica mano con el pulgar en alto de Me gusta, que actualmente se emplea incluso para posteos sobre situaciones poco agradables.

Zuckerberg dijo que entendía que era raro apretar el botón Me gusta en una publicación sobre ciertos eventos, como una muerte en la familia o sobre la actual crisis de refugiados.

"Probablemente cientos de personas se han preguntado esto (el botón No me gusta) y hoy es un día especial, porque hoy es el día en que puedo decir que estamos trabajando en ello y que estamos muy cerca de probarlo", explicó Zuckerberg.

¿Habrá un botón No me gusta? Todo indica que no. Además de que Zuckerberg dijo que ese no será su nombre, Facebook tiene otros motivos para no desarrollar un botón de ese tipo.

El No me gusta resultaría poco amistoso para las publicaciones de las empresas, pero lo que es peor: un botón así podría empeorar el bullying entre adolescentes, algo que la red social busca evitar.


QUÉ DIJO ZUCKERBERG

El CEO de la red social reconoció que están construyendo un nuevo botón, el cual podrá ser testeado en breve, pero no es uno que diga No me gusta: "No queríamos desarrollar uno de No me gusta porque no queremos convertir a Facebook en un foro donde la gente vota arriba o abajo los posteos de la gente. Esa es la clase de comunidad que queremos crear".

"No quieres atravesar el proceso en donde compartes algo muy importante en tu vida y alguien lo vota de manera negativa. No estamos para construir esas cosas en el mundo", mencionó, y de inmediato reconoció: "La gente busca la manera de votar hacia abajo los post. Lo que realmente desean es demostrar empatía. No todos los momentos son buenos, ¿cierto? Y si estás compartiendo algo triste, como la crisis de refugiados o si un pariente murió, no te sentirás cómodo poniendo Me gusta en el post. Tus amigos y la gente quieren sin embargo poder expresar que te entienden".

Zuckerberg agregó que la red social dará nuevas maneras de expresar rápidamente emociones, más allá del Me gusta. "Es sorprendentemente complicado hacer una interacción que quieres que sea tan simple. Pero tenemos una idea que esperamos poder probar pronto. Dependiendo de cómo salga, vamos a extenderla", remarcó.

"Gracias a todos por la ayuda en estos años. Creo que finalmente los escuchamos; estamos trabajando en esto y esperamos mostrarles algo que satisface las necesidades de nuestra comunidad", finalizó Zuckerberg.

EL NO ME GUSTA NO FUNCIONA

La aplicación de un botón de ese tipo podría resultar muy ambigua. Por ejemplo, si el equipo A le gana al B un partido de fútbol, ¿qué no le gustaría al usuario que pone No me gusta? ¿Qué ganó A? ¿Qué perdió B? ¿El post?

Queda esperar a que la red social presente finalmente una opción válida para que los usuarios puedan expresar empatía ante eventos en donde un Me gusta también puede resultar ambiguo o poco feliz de emplear ante una tragedia.

Miembro de Darkode admite haber vendido acceso a Botnet de spam

Eric L. Crocker, de 39 años, de Binghamton, Nueva York, se declaró culpable el lunes de un cargo de violación de la ley CAN-SPAM. El hombre era un miembro del foro de ciberdelincuencia recientemente desmantelado Darkode.

Imagen: Engadget
Según las autoridades, Crocker, también conocido como "Phastman", estuvo involucrado en un esquema en el que las computadoras de los usuarios de Facebook eran infectadas con el gusano Slenfbot y una pieza de malware llamada "Facebook Spreader."

Facebook Spreader fue diseñado para acceder a las cuentas de Facebook de las víctimas y enviar a sus amigos mensajes que contienen un enlace. El enlace apuntaba a el gusano Slenfbot (Dolbot), que a su vez descargaba el Facebook Spreader a la máquina recién infectada. El ciclo fue repetido para enlistar el mayor número de computadoras posibles en una botnet.

El sospechoso rentaba la botnet a través del foro Darkode a otras personas que lo utilizaron para el envío de "cantidades masivas de spam." Los documentos judiciales muestran Crocker y sus cómplices recibieron entre $200 y $300 dolares por cada 10.000 infecciones activas. Las actividades ilegales tuvieron lugar entre agosto de 2011 y octubre de 2012.
Crocker enfrenta hasta tres años de prisión y una multa de $ 250.000. La sentencia está prevista para el 23 de noviembre.

Crocker es una de las 12 personas acusadas en relación con Darkode, el foro de hacking desmantelado por las autoridades internacionales el mes pasado. Los otros acusados ​​son sospechosos de fraude informático, piratería informática, robo de identidad, lavado de dinero, desarrollo de malware, carding (tarjetas de pago), extorsión y chantaje.

Según Europol, Darkode tenía entre 250 y 300 miembros antes de que fuera derribado. El Departamento de Justicia de Estados Unidos dijo que el foro fue derribado después de haber sido infiltrado por agentes del FBI.

Menos de dos semanas después que las autoridades hicieron el anuncio, alguien que dice ser el administrador principal de Darkode anunció planes para relanzar el foro con nuevas medidas de seguridad diseñadas para proteger el sitio web y sus usuarios. Un mensaje publicado en el nuevo sitio reveló que la mayoría del personal y miembros de alto rango estaba "intacto".

Aplicación para saber si te eliminaron de Facebook es Adware

Los usuarios de Facebook que han descargado una aplicación llamada Unfriend Alert necesitan estar alerta, según Pieter Arntz de Malwarebytes Labs.


Arntz advirtió en un blog que la aplicación no hace lo que promete. Lo que hace, sin embargo, fue enviar a las víctimas información de acceso a yougotunfriended.com.
Unfriend Alert tampoco aparece en las listas de aplicaciones de los usuarios de Facebook, Arntz advirtió, y agregó:

En general, es una mala idea para dar a sus credenciales de Facebook de distancia, especialmente para una aplicación de terceros. La funcionalidad de esta aplicación también se puede encontrar en aplicaciones de Facebook como Unfriend Checker, que parece tener un poco más de sentido para mí.
Si usted vino aquí porque usted está infectado, puede encontrar una guía de eliminación de este adware en nuestros foros.
 Ademas la aplicacion no aparece en la lista de programas instalados por lo que el blog de Malwarebytes publico la guia para deshacerte de el en la liga de arriba.

Pantalla de inicio de sesión.

Supuesta interfaz que te indica quien te elimino de Facebook

Encuentra la ubicación de tus contactos de Facebook con el "Mapa del Merodeador"


Inspirado directamente en la saga de libros escritos por J.K. Rowling, llega The Marauder's Map (El Mapa del Merodeador), una curiosa y morbosa extensión para Chrome, que permitirá conocer de manera inmediata (y descarada) la ubicación de tus amigos de Facebook, incluyendo sus patrones de movimiento. Sustrayendo los datos de ubicación de la aplicación móvil de Facebook, la extensión del Mapa del Merodeador, desarrollada por un estudiante de la Universidad de Cambridge, identificado bajo el nombre de Aran Khanna, que permite rastrear las trayectorias y recorridos de tus amigos que hagan uso de la app desde sus smartphones, diagramando sobre un mapa cada uno de sus pasos. Lo que abre el debate inmediato sobre la privacidad invadida.


Sustrayendo los datos de ubicación de la aplicación móvil de Facebook, la extensión del Mapa del Merodeador, nos permite rastrear las trayectorias y recorridos de nuestros amigos.

De acuerdo con Hacker News, la extensión carga el mapa utilizando la interfases del Web Messenger de Facebook, recolectando los datos de ubicación del chat, por lo que el Mapa del Merodeador, sólo funcionará con aquellos contactos utilizando la app móvil de mensajería que tenga habilitados los servicios de ubicación, mientras mantienen una conversación con el usuario de la extensión.

Aunque pueda parecer muy intrusiva, en realidad lo único que hace, es recopilar los datos que Facebook genera, bajo permiso expreso-automático del usuario y los diagramas sobre un mapa. Lo cierto es que resulta impresionante la precisión con la que delinea el orden de los movimientos de las "víctimas".

Por fortuna, es muy fácil protegerse del Mapa del Merodeador. Basta con deshabilitar los servicios de ubicación para las apps móviles de Facebook y Facebook Messenger.

Fuente: The Hacker Herald

Niños ricos prefieren Instagram o Snapchat sobre Facebook


No hay duda que Instagram es más plataforma mas popular de medios sociales entre los adolescentes acomodados en comparación con Facebook, que es más utilizado por el promedio de los adolescentes pobres. Sin embargo, Facebook sigue siendo la plataforma de red social más visitada por los adolescentes en los cinco niveles de ingresos de los hogares.

Por otro lado, existe en Instagram una cuenta llamada 'Rich Kids of Instagram' y se utiliza como una plataforma para inspirar a los niños ricos para crear momentos de envidia con la imagen que suban. Algunas de las imágenes características son jóvenes en sus jets privados y yates, mientras que otros les muestran cantidades horrendas de champán. No hay duda de que en los próximos años, este tema se hará más famoso y se habla de convertirlo en un tema sociológico. Los datos publicados por adolescentes, Social Media y Tecnología general 2015 esta semana llegaron a la conclusión de que mientras más ricos los adolescentes son, la elección de su preferencia por las redes sociales sería Instagram.

Instagram se considera la elección final de la juventud acomodada con el fin de mostrar su riqueza y orgullo. De acuerdo con una encuesta realizada por el Centro de Investigación Pew de los adolescentes estadounidenses con edades comprendidas entre 13 a 17, se demostró que los niños más ricos siempre van para Instagram como su plataforma de medios sociales.

Los niños de hogares que tenían un ingreso de menos de US $ 30.000 prefieren Facebook como su plataforma de medios sociales. 51 por ciento de los niños en esas casas eran mencionaron su elección de uso de Facebook. En el grupo de ingresos más bajo, el 7 por ciento de ellos fue por Snapchat, mientras que el 19 por ciento optó por Instagram.

Cuando se realizó la misma encuesta en los hogares con ingresos de más de US $ 100.000, sólo el 31 por ciento de estos jóvenes utilizan Facebook como red de medios de comunicación social principal, mientras que el 15 por ciento optó por Snapchat y otro 25 por ciento se utiliza Instagram. Esto muestra claramente que Instagram y Snapchat son más populares entre estos adolescentes adinerados.

El estudio no da ninguna razón detallada de por qué estos niños adinerados prefieren Instagram. Sin embargo, parece claro que estos niños ricos prefieren mostrar su riqueza.

La investigación también muestra que la mayoría de los adolescentes - 71 por ciento - use más de una red social a la vez. El Centro de Investigación Pew realizó el estudio basado en 1.060 par de padres y jóvenes a través de los Estados Unidos a finales de 2014 y principios de 2015. Con base en el estudio, se encontró que el 71 por ciento el uso de Facebook, el 52 por ciento utiliza Instagram, el 41 por ciento el uso Snapchat , el 33 por ciento usa Twitter, el 24 por ciento utiliza la Viña y el 15 por ciento utiliza Tumblr.

Fuente: The hacker Herald

El Canal de Televisión Francés TV5Monde Hackeado por Grupo Ligado al Estado Islamico

Canales de televisión del organismo francés y cuentas de redes sociales fueron tomadas por ciberataque.

PARIS - El canal francés TV5Monde esta trabajando para poner sus sistemas en marcha de nuevo hoy jueves después de un "muy potente" ciberataque por hackers que afirman lealtad al Estado Islámico sacaron del aire canales de la compañía a nivel mundial, una nueva indicación de la capacidad tecnológica del grupo militante.

Facebook en control de CyberCaliphate
La cadena, que se transmite los contenidos de lengua francesa en 11 canales de todo el mundo y es propiedad indirecta de los gobiernos de Francia y otros países de habla francesa, dijo que los hackers penetraron los sistemas informáticos en su sede de París el pasado miércoles por la noche, apoderandose de todos los recursos de la empresa, desde correo electrónico e instalaciones de producción hasta los servidores que TV5Monde utiliza para enviar sus señales de televisión.

Al mismo tiempo, los hackers tomaron el control de las cuentas de redes sociales de la emisora ​​en plataformas como Facebook Inc. y Twitter Inc., publicando propaganda terrorista en apoyo del Estado islámico, incluyendo algunos detalles personales sobre presuntos militares franceses, comento una portavoz del canal.
"Esos terroristas, ya que son sin duda terroristas, están utilizando las tecnologías más avanzadas", dijo Laurent Fabius, ministro de Relaciones Exteriores de Francia, después de una visita a las oficinas de TV5 en la mañana del jueves. "Se está haciendo todo lo posible para encontrar a los autores, castigarlos, re-establecer la radiodifusión y luego evitar en el futuro este tipo de ataques de ciberterrorismo que amenazan la libertad de expresión."


Por la mañana del jueves, la compañía había recuperado el control de sus cuentas de redes sociales, pero sólo había restaurado una transmisión de sus canales globales y su sitio web estaba fuera de línea. Correo electrónico y otros sistemas internos que producen los informativos diarios permanecieron inaccesibles, dijo la emisora.

El ataque, que ahora está siendo investigado por la inteligencia francesa, ofrece evidencia potencial del crecimiento de la capacidad del grupo militante para llevar a cabo guerra tecnológica. Mientras que los hackers afirman lealtad al grupo han estado activos en los últimos meses en publicación de propaganda en sitios web y de alto perfil, incluyendo cuentas de medios sociales uno perteneciente a los EE.UU.-este parece ser el primer derribo exitoso de un canal de televisión de alto perfil, afirman los expertos.

Un ex funcionario de inteligencia, informó sobre los sistemas de seguridad cibernética en TV5Monde, dijo que los sistemas esenciales del canal no fueron secuestrados de sus trabajos de oficina, poniendo mas esfuerzo para hackear los sistemas más alcanzables. El ataque puede haberse originado por la obtención de las credenciales de acceso de empleados que trabajan en el canal, dijo la persona.

Desde el verano, Estado islámico ha intensificado su propaganda y dirigido a occidentales mediante el establecimiento de cuentas de Twitter en francés, ruso y Albania, entre otros idiomas. El grupo también lanzó su primera revista en idioma Inglés llamado Dabiq en julio de 2014, coincidiendo con su bombardeo en Irak occidental en junio. En ese momento, los insurgentes territorio consolidado se apoderaron allí de las ganancias en el noreste de Siria para declarar un califato, o Imperio Islámico.

Francia ha sido un objetivo particular. En los días posteriores a los ataques de Charlie Hebdo, funcionarios franceses dijeron que grupos de hackers vinculados con organizaciones islamistas en Siria y en otros lugares han atacado hasta 19.000 sitios web de los municipios y universidades locales-mediante la publicación de propaganda del Estado islámico. Pero funcionarios dijeron que los ataques son dirigidos a sitios web en su mayoría viejos y revisiones periódicas de seguridad.

Los hackers también intentaron, sin éxito, de obtener el control del sistema de publicación del diario francés Le Monde, dijo el diario. El ataque consistio en convencer a miembros del personal de entregar las contraseñas de correo electrónico interno e intentar utilizar esas credenciales para acceder a los sistemas internos, dijo el diario.

La propaganda ha ayudado empate Estado Islámico a reclutar más europeos y americanos, dicen funcionarios occidentales, atraídos por los elegantes vídeos ​​del grupo entrevistando combatientes internacionales describiendo como es el estilo de vida glamoroso de librar la yihad en Siria.

El estado islámico tiene unos 20.000 combatientes extranjeros en sus filas, según el Centro Internacional para el Estudio de la Radicalización. La mayoría de ellos provienen de Oriente Medio, pero casi 4.000 llevan pasaportes europeos, afirma el Centro.

Facebook enfrenta una Demanda Colectiva por los Datos de Reconocimiento Facial

Una nueva demanda colectiva alega que Facebook violó los derechos de privacidad de sus usuarios en la adquisición de lo que describe como la base de datos de propiedad privada más grande de datos de reconocimiento facial en el mundo.


De acuerdo con un informe del Courthouse News Service, el principal demandante Carlo Licata, del Condado de Cook, afirma que la red social viola las leyes de privacidad de Illinois por no proporcionar una notificación por escrito de que sus datos biométricos se están recogiendo o almacenados.

Además, Licata afirma que también es ilegal recoger los datos biométricos en el estado sin indicar claramente el propósito para el que se recogieron los datos, junto con la notificación de cuánto tiempo estarán almacenados.

Licata, representado por el abogado Jay Edelson, afirma que Facebook comenzó a violar la Ley de Privacidad de Illinois información biométrica de 2008, cuando presentó su tecnología de reconocimiento facial en 2010 en un "presunto intento de hacer que el proceso de etiquetado de los amigos sea más fácil".

En el centro de la demanda se encuentra "sugerencias para etiquetar" de Facebook que escanea las imágenes subidas por los usuarios - con la tecnología de reconocimiento facial desarrollado por Face.com, una compañía posteriormente adquirida por Facebook - y luego identifica los amigos que también puedan estar usando el servicio para que puedan etiquetarlos si así lo desean.
La demanda sostiene que este tipo de minería de datos es una violación directa de las "leyes de privacidad con Licata y lo describió como un" desprecio descarados a los derechos de privacidad de sus usuarios".

En la demanda Licata dice que creo su cuenta en Facebook en 2009 y desde entonces ha sido etiquetado en fotos de amigos - a pesar de nunca dio a la empresa permiso para recoger o almacenar sus datos biométricos. También afirma que nunca se le informó que se recogieron sus datos biométricos y que nunca se ha dado la oportunidad de bloquear a Facebook de hacerlo.

Facebook si te permite, por supuesto, permiten a los usuarios cambiar su configuración de privacidad, para evitar que otros usuarios te etiqueten en fotos. Edelson, sin embargo, afirma que la función es insuficiente y no se ocupa de las preocupaciones de su cliente:
Si cambia la configuración de privacidad, eso no cambiaría en nada porque (Facebook) se ha llevado sus datos y manteniendolos. No hay botón de eliminar.
 Edelson también expresó preocupaciones sobre la seguridad, haciendo alusión a los posibles daños que puedan causarse en el caso de alguna fuga de información:
Si hay una fuga de información y los hackers conseguieran esto, sería un desastre total.
Facebook ha estado bajo fuego por su tecnología facial desde hace años, sobre todo en Europa, donde, en 2012, la empresa optó por abandonar el programa y eliminar los datos de identificación de los usuarios que ya poseía.

En los EE.UU., la característica sufrió una suspensión temporal antes de regresar después de una serie de mejoras técnicas.

En el camino, el director de privacidad y relaciones públicas de Facebook, Robert Shermanla se presentó ante una audiencia del Senado de 2012, sobre la tecnología biométrica, testificando que el programa de "sugerencias de etiquetas" de la empresa es una característica que sólo proporciona comodidad y que los datos del usuario son seguros.

Sherman dijo que la base de datos 'faceprint' de Facebook sólo funciona con su propio software y que "solas, las plantillas son los bits de datos inútiles", y añadió que los usuarios pueden optar por no participar de la función, en cuyo momento se borrarán sus datos.

Licata, sin embargo, afirma que Facebook ha sido "calculadamente elusivo" para explicar el programa, lo que lleva a la situación en la que los usuarios pueden optar por no participar sólo después de que han estado ahí sin saberlo.

La demanda también llama la atención sobre el hecho de que la Comisión Federal de Comercio (FTC) dijo en 2011 que estaba preocupada por un "tercero maliciosamente accediendo a una base de datos de información biométrica".

La FTC señaló que, porque la razon de que una persona no puede cambiar su cara ", una vez expuestos, la víctima no tiene ningún recurso para evitar convertirse en víctima de la mala conducta, como el robo de identidad y el uso no autorizado."

Licata está buscando la certificación de clase, así como una orden judicial que exija Facebook cumplir con la ley de Illinois, que espera "poner fin a su colección subrepticia, uso y almacenamiento" de los datos biométricos de los usuarios.

Una portavoz de Facebook dijo a Business Insider que:
Esta demanda no tiene mérito y nos defenderemos vigorosamente.
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular