¡Esta puede ser la contraseña de iPhone más larga que hayas visto!


La mayoría de los usuarios de iPhone en general, optan por un código de acceso para mantener sus datos seguros. Los usuarios comunes pueden optar por un número de cuatro o seis dígitos.
Sin embargo este señor ha utilizado una contraseña larguísima para mantener su iPhone a salvo de los curiosos. Se deja a nuestra imaginación en cuanto a lo que podría estar almacenando en su iPhone que requiere un largo código de acceso.

Un redditor (usuario de reddit), JonasBrosSuck ha descifrado el código de acceso y lo publicó en Reddit. Según él este código de acceso masivo es 19771231119992525526221151041041881041911073923021501231287365. Mientras que otro redditor agrega que el cumpleaños del dueño del iPhone esta en la víspera de Año Nuevo en el código de acceso.

Un agresivo ransomware para Android puede cambiar el código PIN del equipo

Android Triste: Imagen Bimmerfest
Tras las primeras familias, que incluían antivirus falsos con la capacidad de bloquear las pantallas de los dispositivos (Android Defender, por ejemplo), el año pasado descubrimos a Simplocker, el primer ransomware para Android activado en Tor que directamente cifra los archivos del usuario. Ahora, los investigadores de ESET descubrieron el primer tipo de ransomware de bloqueo de pantalla para Android que bloquea el código PIN y que se estaba propagando con rapidez.

En los primeros troyanos de bloqueo de pantalla para Android, dicha funcionalidad se suele conseguir poniendo constantemente en un primer plano la ventana de pedido de rescate en un bucle infinito.

Aunque se implementaron diversos mecanismos de defensa para bloquearle al usuario el acceso al dispositivo, no era tan difícil deshacerse del malware y desbloquear el dispositivo mediante el uso de la aplicación de línea de comandos Android Debug Bridge (ADB), a través de la desactivación de los derechos de administrador, o desinstalando la aplicación maliciosa en Modo Seguro.
Lamentablemente, los creadores de malware redoblaron sus esfuerzos y, con sus nuevos ransomware de bloqueo para Android, detectados por ESET como Android/Lockerpin.A, los usuarios ya no cuentan con una forma efectiva de recuperar el acceso a sus dispositivos sin los privilegios de raíz o sin una solución de administración de seguridad instalada. Además, tienen que restaurar los valores a fábrica, lo que también borra todos sus datos.

Por otra parte, este ransomware también utiliza una molesta táctica para obtener y preservar los privilegios de administrador del dispositivo con el fin de impedir su desinstalación. Este es el primer caso donde se puede observar este método tan agresivo en un malware para Android.

Análisis de Android/Lockerpin.A

Después de su instalación exitosa, el malware intenta obtener privilegios de administrador del dispositivo. Esta táctica está siendo utilizada cada vez más por los creadores de amenazas para Android, ya que hace que sea más difícil eliminar la infección.
Las primeras versiones de la familia Android/Locker hacen lo mismo que el resto de los troyanos para Android: se basan en la suposición de que el usuario activará voluntariamente los privilegios elevados.
No obstante, en versiones más recientes, el troyano obtiene los derechos de administrador de dispositivos de una manera mucho más encubierta. La ventana de activación queda tapada por la ventana maliciosa del troyano, que se hace pasar por la “instalación de un parche de actualización”.
Cuando la víctima hace clic en esta instalación de aspecto inofensivo, también activa sin saberlo los privilegios de administrador del dispositivo en la ventana subyacente oculta:


Una vez que el usuario hace clic en el botón, su dispositivo ya está condenado: la aplicación del troyano ya obtuvo los derechos de administrador en forma silenciosa y ahora puede bloquear el dispositivo y, lo que es peor, establecer un nuevo PIN para la pantalla de bloqueo.

No mucho después, se le pedirá al usuario que pague un rescate de USD 500 supuestamente por ver y guardar material pornográfico prohibido:


Cuando aparece esta alerta falsa, la pantalla queda bloqueada, en la manera típica de los troyanos bloqueadores de pantalla para Android. El usuario ahora podría desinstalar Android/Lockerpin.A ya sea entrando al Modo Seguro o usando Android Debug Bridge (ADB).

El problema es que, como se restableció el PIN, ni el propietario ni el atacante pueden desbloquear el dispositivo, debido a que el PIN se genera al azar y no se envía al atacante. La única forma práctica de desbloquearlo es restableciendo los valores de fábrica.


El dispositivo ahora se encuentra permanentemente bloqueado y es imposible desbloquearlo sin tener los privilegios de raíz.

Desbloqueo del dispositivo

La única manera de quitar el bloqueo de la pantalla de PIN sin restablecer el dispositivo a valores de fábrica es cuando el usuario tiene acceso root del dispositivo o tiene instalada una solución MDM capaz de restablecer el PIN. Si tiene acceso a la raíz del dispositivo, entonces puede conectarse desde una computadora mediante ADB (Android Debug Bridge) y eliminar el archivo donde se almacena el código de PIN.

Para que esto funcione, el dispositivo debe tener habilitada la opción de depuración; de lo contrario, no será posible (Ajustes -> Opciones de desarrollador -> Depuración de USB). Se puede emplear el siguiente conjunto de comandos para desbloquear el dispositivo:

> adb shell
> su
> rm /data/system/password.key

Después de ejecutar los comandos anteriores, se eliminará el bloqueo de la pantalla con el PIN o la contraseña, y se podrá acceder al dispositivo. En ciertos casos, se necesita reiniciar el dispositivo.

Como conclusion, afortunadamente este ransomware no se ha detectado instalandose desde la Google Play Store si no mas bien desde tiendas de terceros, torrents y algunos foros, te recomendamos, al igual que siempre, no instalar aplicaciones no oficiales o de fuentes desconocidas y proteger tu equipo con alguna solucion de Antivirus.

¿Incremento en el fraude a cajeros en México?


(krebsonsecurity) - Varias fuentes de la industria financiera dicen que están viendo un aumento en el fraude en las tarjetas de los clientes utilizados en los cajeros automáticos en México. La razón detrás de este aparente aumento será tema para otra historia. En esta publicación, vamos a echar un vistazo más de cerca a un par de dispositivos de skimming de cajeros que fueron encontrados este mes instalados a un cajero automático en Puerto Vallarta - un popular destino turístico en la costa del Pacífico de México. El Sábado, 18 de julio 2015, la policía municipal en Puerto Vallara arrestó a un hombre que acababa de reemplazar la batería en un par de dispositivos de skimming que él o un asociado habían instalado en un cajero automático en un lugar muy concurrido de la ciudad. Este kit iba dirigido a ciertos modelos de cajeros de efectivo realizados por el fabricante coreano Hyosung, e incluyó un dispositivo de duplicado de tarjeta, así como una cámara oculta para grabar el PIN de la tarjeta de la víctima.

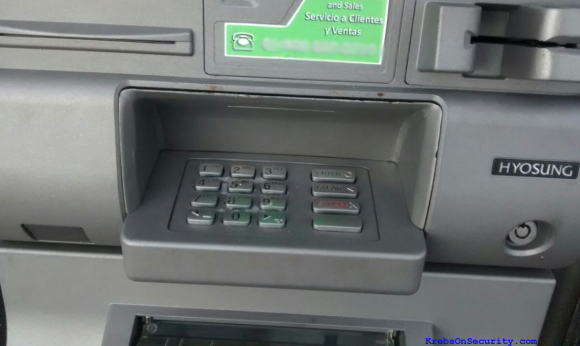
He aquí un vistazo a la cámara oculta instalada sobre el lector de tarjetas comprometido. ¿Te habrías dado cuenta de algo fuera de lugar a simple vista?


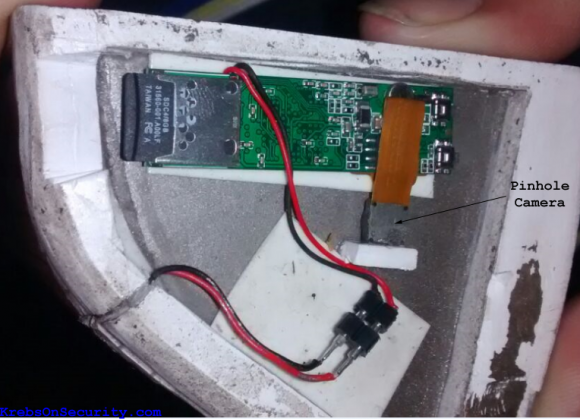
La pequeña cámara estaba oculta en una fascia de plástico moldeado diseñada para encajar en la parte superior de la zona directamente encima del teclado de PIN. La única pista de que algo anda mal aquí es un espacio de aproximadamente un milímetro entre el dispositivo de captura de PIN y el cajero automático real. Echa un vistazo a la parte trasera del falsa frente:

La parte trasera de la falsa fascia muestra la ubicación de la cámara oculta.

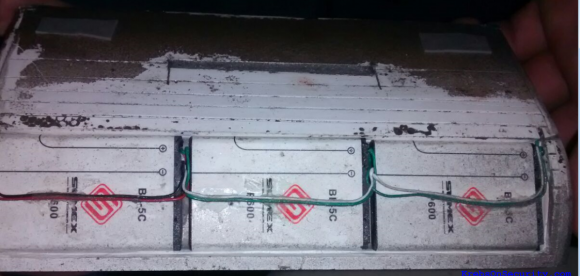
El lado izquierdo de la fascia falsa (como se ve desde el frente, instalado) contiene las unidades de batería que alimentan la cámara de vídeo:

El cambio de baterias fue lo que delato a este estafador. ¡No es de extrañar por que incluyó tantas!

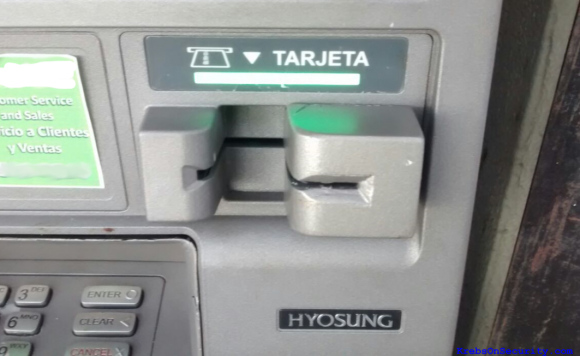
El dispositivo que se utiliza para registrar los datos de la banda magnética cuando el cliente inserta su tarjeta de pagos en el cajero automático no es nada especial, pero se mezcla bastante bien como podemos ver aquí:

El dispositivo de duplicado de la tarjeta, adjunto a un cajero automático comprometido en Puerto Vallarta.

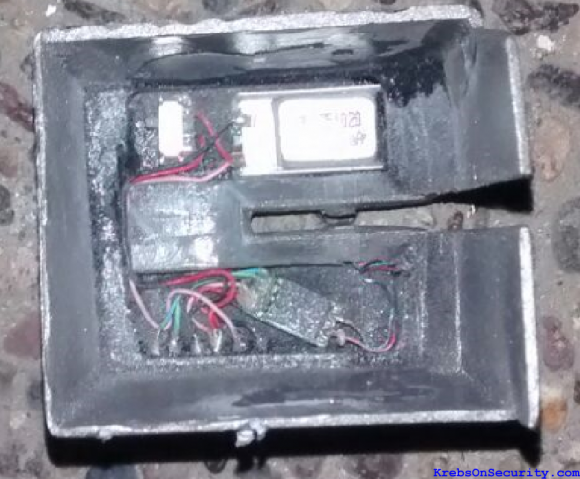
Échale un vistazo a la electrónica que da potencia que este chico malo:


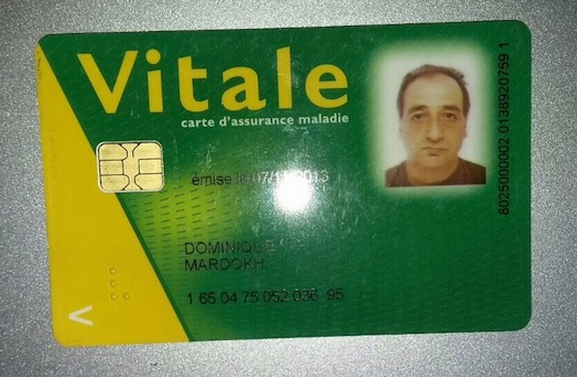
De acuerdo con una fuente local de noticias sobre el incidente, el estafador atrapado in fraganti fue encontrado en posesión de una tarjeta Carte Vitale , una tarjeta de seguro médico del sistema de salud nacional en Francia.

La tarjeta francesa encontrada en el hombre detenido por la policía mexicana. Imagen: Noticiaspv.com

El hombre se identificó como Dominique Mardokh, el mismo nombre de la tarjeta de seguro. Además, la imagen en la tarjeta de seguro iguala su aspecto en la vida real; aquí está una foto de Mardokh en la parte trasera de un auto de la policía .

Según el sitio de noticias Noticiaspv.com , el sospechoso fue detenido por la policía mientras se dio a la fuga en un vehículo con placas de Quintana Roo, un estado casi 2.500 km en el lado Atlántico de México, que es el hogar de otro muy popular destino turístico: Cancún .

Irónicamente, la tarjeta que identificó este estafador skimmer es mucho más seguro que las tarjetas bancarias que presuntamente robaba con la ayuda de los dispositivos de skimming. Esto se debe a las instituciones de salud almacenan los datos de su propietario en un pequeño chip de computadora que hace que la tarjeta difícil de duplicar para los ladrones.

Prácticamente todos los bancos europeos y la mayoría de las instituciones financieras fuera de los Estados Unidos emiten tarjetas chip y PIN (también llamados Europay, Mastercard y Visa o EMV), pero por desgracia las tarjetas con chip han tardado en hacerse popular en los Estados Unidos. La mayoría de las tarjetas basadas en Estados Unidos todavía almacenan datos de la cuenta en texto plano en una banda magnética, que puede ser fácilmente copiada por dispositivos y codificada en nuevas tarjetas.

Por razones de compatibilidad con versiones anteriores con cajeros automáticos que aún no están en línea con EMV, muchas tarjetas en cumplimiento con EMV emitidas por los bancos europeos también incluyen una banda magnética simple y llana. La debilidad aquí, por supuesto, es que los ladrones todavía pueden robar datos de tarjetas de los europeos mediante skimmers en cajeros automáticos europeos, pero no es necesario fabricar tarjetas de chip y PIN para retirar efectivo de las cuentas robadas: Simplemente envíe los datos de la tarjeta de co-conspirators en los Estados Unidos que los utilizan para la fabricación de nuevas tarjetas y sacar dinero de los cajeros automáticos de este país, donde el estándar EMV aún no está en vigor.

Este skimmers que se encuentran en México (donde la mayoría de las tarjetas de crédito también son identificados por microchip) abusan de esa misma dinámica: Sin lugar a dudas, los ladrones en este esquema comprometen cajeros automáticos en los destinos turísticos más populares porque saben estos lugares son invadidas por los turistas americanos.

En octubre de 2015, los comerciantes estadounidenses que aún no han instalado lectores de tarjetas que aceptan las tarjetas con chip más seguras asumirán la responsabilidad por el costo del fraude de tarjetas falsificadas. Aunque la mayoría de los expertos creen que puede ser años después de esa fecha límite antes de que la mayoría de los comerciantes hayan cambiado por completo a los lectores de tarjetas con chip (y muchos bancos estadounidenses por ahora solo están pensando en la emisión de tarjetas con chip a los clientes). Por desgracia, ese cambio de responsabilidad no se aplica a los cajeros automáticos en los EE.UU. hasta octubre de 2017.

Independientemente de si su tarjeta tiene un chip en el mismo, una manera de derrotar los skimmers que se basan en cámaras ocultas (y eso es la mayoría de ellos) es cubrir simplemente el PIN pad con la mano al introducir el PIN: De esa manera, si incluso si la ladrones alguna manera obtienen los datos de su tarjeta, hay menos posibilidades de que serán capaces de obtener su PIN también. Usted se sorprenderá de cuántas personas no toman esta precaución básica . Sí, existe una posibilidad de que los ladrones podrían utilizar un dispositivo sobrepuesto para capturar su PIN, pero en mi experiencia estos son mucho menos comunes que las cámaras ocultas (y un poco más costoso para los ladrones que no están haciendo sus propios skimmers).

Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular