Las 10 cosas más interesantes de la Deep Web


hacoder.- La web que se puede acceder con tu navegador promedio es de sólo alrededor del 10-15% de Internet. El resto de la banda es conocida como la "Deep Web". A continuación se muestra una recopilación de algunas de las cosas más interesantes / espeluznantes en la Deep Web. Interesante para los que tienen curiosidad ​​en este tipo de cosas mientras que pudieran resultar inquietantes para un usuario normal que nunca ha visto este tipo de cosas suceden en línea.
La Deep Web se puede acceder a través del navegador TOR entre otros navegadores selectos.

1. Drogas

Lo más popular de la deep web es que puedes conseguir cada droga hecha desde la marihuana de primera calidad a las píldoras y el ácido, que están con mucha cautela embalados y entregados. Hasta hace poco, "The Silk Road" fue la fuente más legitima de la mas alta calidad antes de que fuera cerrada.

2. Secretos de Gobierno

La deep web ofrece toda teoría de conspiración para aquellas personas que gustan de pensar que todo es una teoría de la conspiración. También hay muchos secretos de gobierno por ahí, de los cuales algunos fueron obtenidos del FBI.

3. Experimentación Humana

Aquí es donde algunas de las personas llevan a cabo experimentos de todo tipo en seres humanos de carne y hueso, que son en su mayoría personas que no tienen un hogar y son recogidos de las calles. Este es el más jodido y un lugar horrible.

4. Sicarios

Matar a alguien no puede ser barato, pero por su aspecto, esta gente realmente es peligrosa y seria en su negocio.

5. Armas

Si deseas conseguir un arma, entonces este es definitivamente el lugar donde podrían conseguir una.

6. Arreglo de Partidos

Sólo con el clic de un botón, ahora se puede hacer todo tipo de arreglos de partidos y apuestas ilegales aquí.

7. Ladrones

Éste es muy inusual, pero hay gente en estos sitios que ofrecen robar cualquier cosa que tu quieras. Incluso se envía una foto después de conseguir con éxito el producto para demostrar que en realidad lo tiene. Además, incluso se tiene una lista de artículos que han sido puestos a la venta, que ciertas personas ordenaron, pero en realidad nunca reclamaron.

8. Hacking

Hay un gran número de sitios donde hay gente dispuesta a todo. Pueden buscar y encontrar a gente para hackerales cualquier cosa por ti, ya sea la cuenta de tu ex hasta un sitio web del gobierno.

9. Porno

Allí podrás encontrar todo tipo de fantasías espeluznantes que estés buscando.

10. Tarjetas de crédito

Este es el lugar para la gente que quiere un montón de dinero para gastar. Va a encontrar personas que están listas para robar información de tarjetas de crédito.

Hackeo a hoteles Trump pone en riesgo a tarjetas de crédito


Los ‘hackers’ colocaron un software especial en los sistemas de pago de la cadena hotelera; la empresa no está completamente segura de que hayan logrado sacar los datos del sistema.

cnn.- Los hackers posiblemente robaron datos de tarjetas de crédito de varias ubicaciones de los hoteles de Trump, incluyendo el Trump International Hotel and Tower en la ciudad de Nueva York.

Los hackers introdujeron a escondidas un virus en los hoteles de Trump por todo Estados Unidos y Canadá, con el que podrían robar datos de las tarjetas de crédito de los clientes durante un año completo.

El Trump Hotel Collection reconoció recientemente la infección de las computadoras en su sitio web.
Al parecer, los hackers lograron esconderse dentro de las computadoras de la compañía durante mucho tiempo. La cadena hotelera advirtió que cualquier persona que visitó un hotel Trump entre el 19 de mayo del 2014 y el 2 de junio del 2015 "puede haber sido afectado".

La lista de los hoteles incluye dos ubicaciones en Nueva York y una en cada una de las siguientes ciudades: Chicago, Honolulu, Las Vegas, Toronto y Miami.

Según los hoteles Trump, los hackers colocaron un software especial en los sistemas de pago de la cadena hotelera. Ese malware tuvo acceso a información de pago sensible, como números de tarjetas de crédito, fechas de vencimiento y códigos de seguridad en la parte posterior de las tarjetas.

Tal parece que, a medida que los clientes o empleados del hotel escribían a máquina la información de pago, el software malicioso al fondo se apoderaba silenciosamente de ella. Pero la empresa no está completamente segura de que los hackers hayan logrado sacar los datos del sistema de computación.

"Una investigación forense independiente no ha determinado de manera concluyente que la información de tarjetas de pago de cualquier cliente en particular haya sido tomada", declaró la compañía.

La cadena de hoteles le está ofreciendo a los clientes afectados un año gratis de protección contra el fraude de identidad. Además, las tarjetas de crédito siempre tienen protección contra el fraude. Por lo tanto, a lo sumo, este hackeo representará un inconveniente para cualquiera de las víctimas.

Los hoteles Trump son tan solo la última adición a una lista, cada vez más larga, de compañías que han sido hackeadas. En los últimos dos años, los hackers lograron robar los datos de pago de Albertson's, CVS Photo, Home Depot, Michaels, Neiman Marcus, PF Chang's, Staples, SuperValu y Target.

"Las redes de datos están continuamente bajo ataque", dijo Kevin Watson, director ejecutivo de la empresa de seguridad de datos Netsurion. "En el caso de Trump Hotels, mientras más grande es el nombre en la puerta, más grande es el objetivo".

Bancos: Violación de tarjetas de pago en Hoteles Hilton


Múltiples fuentes de la industria bancaria dicen que han trazado un patrón de fraude de tarjetas de crédito que sugiere que hackers han comprometido los registros de punto de venta en tiendas de regalos y restaurantes en un gran número de Hotel Hilton y propiedades de franquicias en todo Estados Unidos. Hilton dice que está investigando los incidentes.
En agosto, Visa envió alertas confidenciales a numerosas instituciones financieras de advertencia de una violación en una entidad física que se sabe se han extendido del 21 de abril, 2015 a 27 de julio de 2015. Las alertas a cada banco incluyen números de tarjetas que eran sospechosos de estar en peligro, pero por la política de Visa esas notificaciones no nombraban la entidad que fue atacada.

Sin embargo, fuentes de cinco bancos diferentes dicen que ahora han determinado que el punto de compra en común para tarjetas incluidas en esa alerta sólo tenía un lugar: Todas estas fueron utilizadas en hoteles Hilton, incluyendo emblemáticos lugares de la compañía Hilton, así como Embassy Suites, Doubletree, Hampton Inn and Suites, y los de lujo Waldorf Astoria Hotels & Resorts.

En una declaración escrita, un portavoz de Hilton dijo que la compañía está investigando las alegaciones de violación.
Hilton Worldwide está fuertemente comprometida a proteger la información de tarjetas de crédito de nuestros clientes, dijo la compañía. Tenemos muchos sistemas existentes y trabajan con algunos de los principales expertos en el campo para hacer frente a la seguridad de datos. Por desgracia, la posibilidad de actividad fraudulenta de tarjetas de crédito es demasiado común para todas las empresas en el mercado actual. Tomamos cualquier posible problema muy en serio, y estamos estudiando este asunto.
Al igual que con otros incidentes de tarjetas recientes en las principales cadenas hoteleras - incluyendo propiedades Mandarin Oriental y White Lodging - el incumplimiento no parece estar relacionada con los sistemas de reservación de invitados en los lugares afectados. Más bien, las fuentes dicen que el fraude parece surgir de dispositivos comprometidos en el punto de venta en el interior de los restaurantes de franquicias, cafeterías y tiendas de regalos dentro de las propiedades de Hilton.

No está claro cuántas propiedades Hilton pueden verse afectadas por esta aparente violación. Varias fuentes de la industria financiera dijeron a KrebsOnSecurity que el incidente puede remontar a noviembre de 2014, y puede estar todavía en curso.

Esta es una historia en desarrollo. Más como actualizaciones estén disponibles.

Nueva vulnerabilidad en PayPal permite el robo de todo tu dinero


(thehackernews) - Una vulnerabilidad de seguridad crítica se ha descubierto en la unidad de negocio de comercio electrónico propiedad de eBay, PayPal; esta podría permitir a atacantes el robar tus credenciales de acceso, e incluso los datos de tu tarjeta de pago en un formato sin cifrar (encriptado).

Un investigador con sede en Egipto, Ebrahim Hegazy descubrió una vulnerabilidad de almacenamiento Cross Site Scripting (XSS) en el dominio de pagos seguros del PayPal.
Como suena, el dominio se utiliza para realizar pagos seguros en línea en la compra de cualquier sitio web de compras en línea. Permite a los compradores pagar con sus tarjetas o cuentas de PayPal, lo que elimina la necesidad de almacenar información de pago sensible.

Sin embargo, es posible que un atacante pueda establecer una tienda en línea maliciosa (falsa) o secuestre un sitio de compras web legítimas, para engañar a los usuarios en que entreguen sus datos personales y financieros.

Hegazy explica un proceso paso a paso en su blog, que da una explicación detallada del ataque.

Aquí está lo que el investigador llama el peor escenario de ataque:
  • Un atacante debe configurar un sitio de compras falso o secuestrar cualquier sitio legítimo
  • Ahora modifique el botón "Checkout" con una URL diseñada para explotar la vulnerabilidad XSS
  • Cada vez que los usuarios de PayPal navegan por la página web de compras con malformaciones, y hagan clic en el botón "Checkout" para pagar con su cuenta de Paypal, que van a ser redirigidos a la página de pagos seguros
  • La página que en realidad se muestra es una página de phishing, donde se les pide a las víctimas que introduzcan su información de tarjeta de pago para completar la compra
  • Ahora al hacer clic en el botón de pago Enviar, en lugar de pagar el precio del producto (digamos $ 100), el usuario de Paypal pagará la cantidad de elección del atacante al mismo atacante.
Demostración en vídeo

El investigador ha facilitado una prueba de concepto en vídeo que muestra un ataque el trabajo.

Puedes ver el vídeo aquí:


Hegazy informó esta grave vulnerabilidad de seguridad al equipo de PayPal el 19 de junio, y el equipo confirmó falla el 25 de agosto - poco más de dos meses después.

PayPal también ha premiado a Hegazy con una recompensa de errores por USD $750 por sus hallazgos, que es el máximo pago por recompensa de errores que la compañía ha dado por una vulnerabilidades XSS.

‘Shimmer’ para chips de tarjetas es encontrado en cajeros de México


(krebsonsecurity) - Expertos de fraude en México han descubierto un dispositivo inusual de skimming sobre cajeros automáticos el cual se puede insertar en la boca de la ranura de aceptación de la tarjeta del cajero automático y se utiliza para leer directamente los datos de crédito o débito del chip de las tarjetas habilitadas con chip.

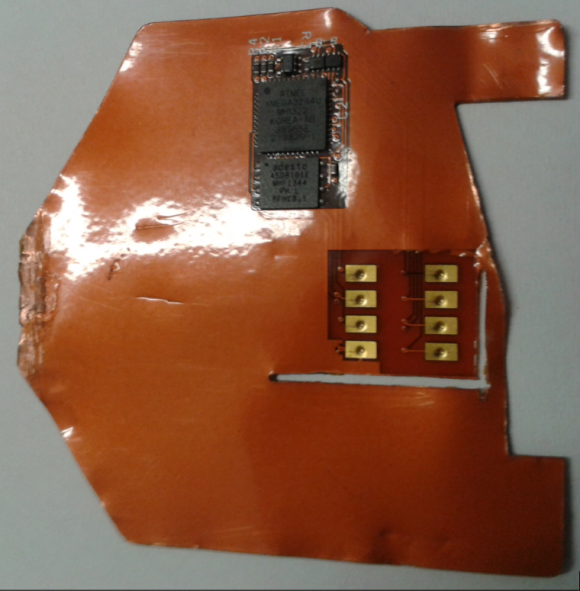
El dispositivo se muestra a continuación es un tipo de skimmer conocido como un "shimmer", llamado así por su nombre en ingles, el cual actúa como cuña al encontrarse entre el chip de la tarjeta y el lector de chip en el cajero automático - almacenando los datos del chip, mientras es leído por el cajero automático.

Este dispositivo de 'cuña' está hecho para leer las tarjetas habilitadas con chip y se puede insertar directamente en la ranura de aceptación de tarjetas del cajero automático.

El componente de lectura del chip incluye los ocho cables rectangulares color oro visto en el lado derecho de este dispositivo; la electrónica que permite el almacenamiento de datos en el shimmer se puede ver en color negro en la parte superior de la imagen.

Según la empresa de seguridad de cajeros automáticos 3VR, este dispositivo fue encontrado dentro de un Diebold Opteva 520 con lector Dip (el tipo de lector de tarjetas que pide se inserte brevemente su tarjeta y luego rápidamente quitarla). El dispositivo se inserta desde el exterior del cajero automático y no se requiere el acceso a las partes internas. 3VR no dijo si este shimmer era acompañado por un componente adicional para robar números de PIN de la tarjeta, tales como una cámara oculta o superposición de teclado de PIN.
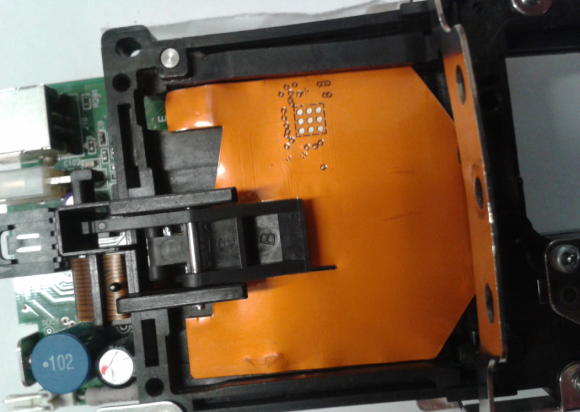
He aquí un vistazo de como esta cosa se ve mientras está instalada dentro de un lector de cajero automático comprometido (observa cómo los componentes de lectura del chip que se muestran en la primera imagen se obstruyen por el lector de chip del cajero automático):

El dispositivo shimmer, visto en el interior de un cajero automático. Observa cómo los componentes de lectura del chip que se muestran en la primera imagen se obstruyen por el lector de chip del cajero automático.

Las tarjetas equipados con un chip de computadora son más seguras que las tarjetas que se basan únicamente en la banda magnética para almacenar datos de la cuenta. A pesar de que los datos que se almacena típicamente en la banda magnética de una tarjeta se replica dentro del chip de las tarjetas, el chip contiene un componente de seguridad adicional que no se encuentra en una banda magnética.

Una tarjeta de chip. Imagen: First Data

Uno de ellos es un componente conocido como un circuito integrado de valor de verificación de la tarjeta "iCVV" para abreviar. El iCVV difiere del valor de verificación de la tarjeta (CVV) almacenados en la banda magnética física, y brinda protección contra la copia de datos de banda magnética del chip y que estos datos sean usados para la falsificación de tarjetas de banda magnética.
Los bancos pueden ejecutar una sencilla comprobación para ver si la tarjeta insertada en un cajero automático es una falsificación de una tarjeta de banda magnética al estar codificada con datos robados de una tarjeta con chip. Pero puede haber algunos casos en que los bancos están haciendo esta comprobación de forma incorrecta o no lo estén haciendo en absoluto durante algunos períodos, y los expertos dicen que los ladrones han descubierto que los cajeros automáticos aceptan tarjetas de banda magnética que se clonan de tarjetas con chip.

"Esto nos hace pensar que los ladrones planean dirigir su ataque contra un emisor donde saben que el CVV no va a ser revisado", dijo Charlie Harrow, gerente de soluciones de NCR, un fabricante de cajeros automáticos.

Para mayor información sobre skimmers y otro tipo de fraudes sobre cajeros automáticos, revisa nuestra serie de publicaciones relacionadas.

Modifican el lector Square para clonar tarjetas de crédito


(globbsecurity) - Un destornillador, un poco de pegamento y apenas diez minutos. Es todo lo que necesitas para convertir el popular lector Square en un dispositivo capaz de clonar tarjetas de crédito.

El lector Square (Square Reader) es el producto más conocido de la compañía Square. El pequeño dispositivo de plástico es un lector de tarjetas que se conecta a un smartphone o tablet y permite realizar pagos con tarjetas en los comercios.  Al menos este es su propósito inicial. Pero la curiosidad mató al gato y un grupo de investigadores ha decidido destripar el aparatito y darle otro uso menos legítimo.
La investigación ha sido desarrollada por tres estudiantes de la Universidad de Boston. Aseguran que el sistema del dispositivo, para poder alcanzar sus bajos costes y tamaño, ha tenido que ser fabricado con componentes de menor calidad, y además depende de las interacciones con los smartphones, que permite a los comerciantes usar aplicaciones cuando se pasa la tarjeta. “Esta es la receta para el desastre”, según ha declarado uno de los investigadores, John Moore a Motherboard.

El equipo investigó el dispositivo y encontró una serie de vulnerabilidades potenciales que un atacante podría usar en su favor.  La mayor de ellas, es que es posible transformar la última generación de los lectores Square en un dispositivo que sea capaz de robar la información de las tarjetas de crédito.  Tan solo hay que manipular físicamente el dispositivo,  y deshabilitar el sistema de cifrado que normalmente protege los datos de pago transmitidos al smartphone.


Los investigadores mostrarán mañana los resultados de su investigación en la conferencia Black Hat de Las Vegas. Lo que pueden asegurar, dicen los investigadores, es que una vez que sabes lo que estás haciendo, es una forma fácil, rápida y barata de fabricar un skimmer, que parecerá exactamente como un lector Square.
Skimmer es el término que se usa para denominar a los dispositivos que son capaces de duplicar las bandas magnéticas de las tarjetas de crédito, usada por ciberdelincuentes para realizar fraudes. En algunas ocasiones, los cibrecriminales consiguen colocarlos en los cajeros automáticos, realizando fraudes masivos. También se usan para cometer estafas en comercios o restaurantes, por eso un consejo básico es no perder de vista nunca la tarjeta de crédito en un comercio.
Desde su lanzamiento en 2009, el dispositivo de Square ha gozado de bastante éxito, sobre todo en Estados Unidos, ya que ofrece una alternativa barata y fácil de usar para los tradicionales sistemas en los puntos de venta.

¿Incremento en el fraude a cajeros en México?


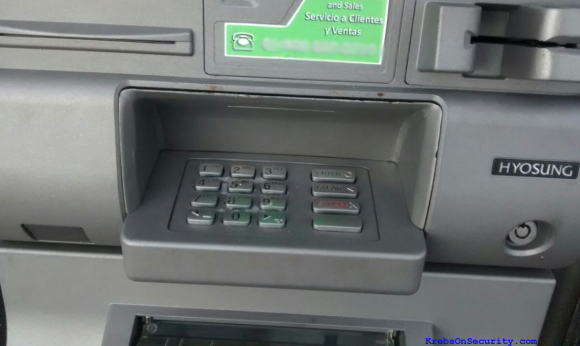
(krebsonsecurity) - Varias fuentes de la industria financiera dicen que están viendo un aumento en el fraude en las tarjetas de los clientes utilizados en los cajeros automáticos en México. La razón detrás de este aparente aumento será tema para otra historia. En esta publicación, vamos a echar un vistazo más de cerca a un par de dispositivos de skimming de cajeros que fueron encontrados este mes instalados a un cajero automático en Puerto Vallarta - un popular destino turístico en la costa del Pacífico de México. El Sábado, 18 de julio 2015, la policía municipal en Puerto Vallara arrestó a un hombre que acababa de reemplazar la batería en un par de dispositivos de skimming que él o un asociado habían instalado en un cajero automático en un lugar muy concurrido de la ciudad. Este kit iba dirigido a ciertos modelos de cajeros de efectivo realizados por el fabricante coreano Hyosung, e incluyó un dispositivo de duplicado de tarjeta, así como una cámara oculta para grabar el PIN de la tarjeta de la víctima.

He aquí un vistazo a la cámara oculta instalada sobre el lector de tarjetas comprometido. ¿Te habrías dado cuenta de algo fuera de lugar a simple vista?


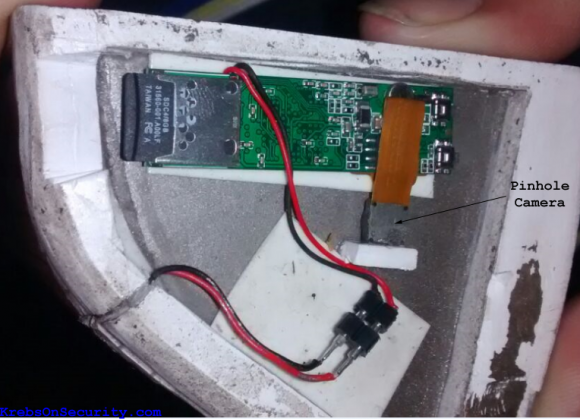
La pequeña cámara estaba oculta en una fascia de plástico moldeado diseñada para encajar en la parte superior de la zona directamente encima del teclado de PIN. La única pista de que algo anda mal aquí es un espacio de aproximadamente un milímetro entre el dispositivo de captura de PIN y el cajero automático real. Echa un vistazo a la parte trasera del falsa frente:

La parte trasera de la falsa fascia muestra la ubicación de la cámara oculta.

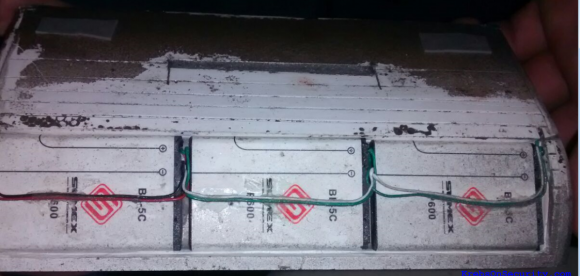
El lado izquierdo de la fascia falsa (como se ve desde el frente, instalado) contiene las unidades de batería que alimentan la cámara de vídeo:

El cambio de baterias fue lo que delato a este estafador. ¡No es de extrañar por que incluyó tantas!

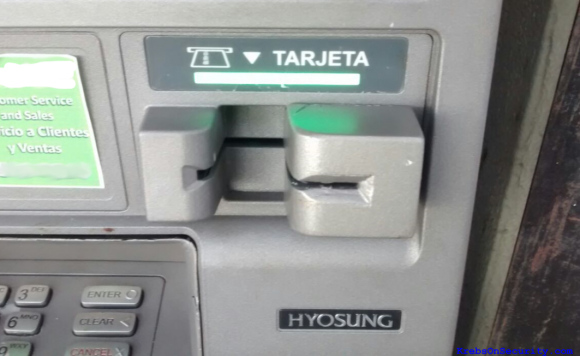
El dispositivo que se utiliza para registrar los datos de la banda magnética cuando el cliente inserta su tarjeta de pagos en el cajero automático no es nada especial, pero se mezcla bastante bien como podemos ver aquí:

El dispositivo de duplicado de la tarjeta, adjunto a un cajero automático comprometido en Puerto Vallarta.

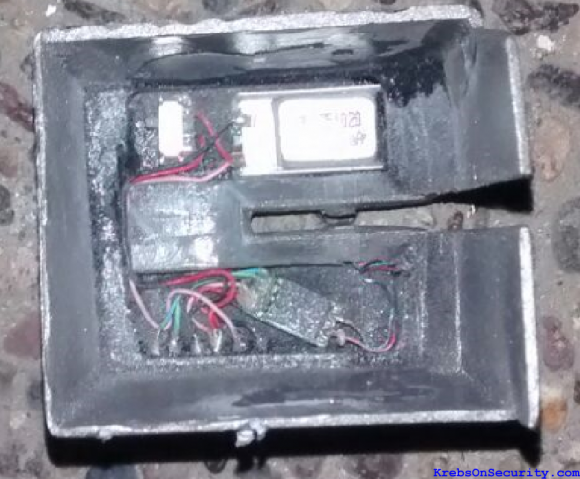
Échale un vistazo a la electrónica que da potencia que este chico malo:


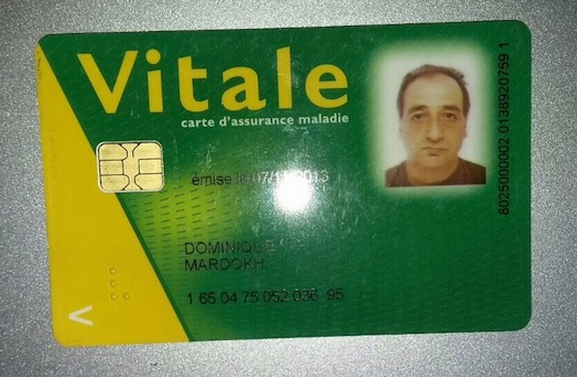
De acuerdo con una fuente local de noticias sobre el incidente, el estafador atrapado in fraganti fue encontrado en posesión de una tarjeta Carte Vitale , una tarjeta de seguro médico del sistema de salud nacional en Francia.

La tarjeta francesa encontrada en el hombre detenido por la policía mexicana. Imagen: Noticiaspv.com

El hombre se identificó como Dominique Mardokh, el mismo nombre de la tarjeta de seguro. Además, la imagen en la tarjeta de seguro iguala su aspecto en la vida real; aquí está una foto de Mardokh en la parte trasera de un auto de la policía .

Según el sitio de noticias Noticiaspv.com , el sospechoso fue detenido por la policía mientras se dio a la fuga en un vehículo con placas de Quintana Roo, un estado casi 2.500 km en el lado Atlántico de México, que es el hogar de otro muy popular destino turístico: Cancún .

Irónicamente, la tarjeta que identificó este estafador skimmer es mucho más seguro que las tarjetas bancarias que presuntamente robaba con la ayuda de los dispositivos de skimming. Esto se debe a las instituciones de salud almacenan los datos de su propietario en un pequeño chip de computadora que hace que la tarjeta difícil de duplicar para los ladrones.

Prácticamente todos los bancos europeos y la mayoría de las instituciones financieras fuera de los Estados Unidos emiten tarjetas chip y PIN (también llamados Europay, Mastercard y Visa o EMV), pero por desgracia las tarjetas con chip han tardado en hacerse popular en los Estados Unidos. La mayoría de las tarjetas basadas en Estados Unidos todavía almacenan datos de la cuenta en texto plano en una banda magnética, que puede ser fácilmente copiada por dispositivos y codificada en nuevas tarjetas.

Por razones de compatibilidad con versiones anteriores con cajeros automáticos que aún no están en línea con EMV, muchas tarjetas en cumplimiento con EMV emitidas por los bancos europeos también incluyen una banda magnética simple y llana. La debilidad aquí, por supuesto, es que los ladrones todavía pueden robar datos de tarjetas de los europeos mediante skimmers en cajeros automáticos europeos, pero no es necesario fabricar tarjetas de chip y PIN para retirar efectivo de las cuentas robadas: Simplemente envíe los datos de la tarjeta de co-conspirators en los Estados Unidos que los utilizan para la fabricación de nuevas tarjetas y sacar dinero de los cajeros automáticos de este país, donde el estándar EMV aún no está en vigor.

Este skimmers que se encuentran en México (donde la mayoría de las tarjetas de crédito también son identificados por microchip) abusan de esa misma dinámica: Sin lugar a dudas, los ladrones en este esquema comprometen cajeros automáticos en los destinos turísticos más populares porque saben estos lugares son invadidas por los turistas americanos.

En octubre de 2015, los comerciantes estadounidenses que aún no han instalado lectores de tarjetas que aceptan las tarjetas con chip más seguras asumirán la responsabilidad por el costo del fraude de tarjetas falsificadas. Aunque la mayoría de los expertos creen que puede ser años después de esa fecha límite antes de que la mayoría de los comerciantes hayan cambiado por completo a los lectores de tarjetas con chip (y muchos bancos estadounidenses por ahora solo están pensando en la emisión de tarjetas con chip a los clientes). Por desgracia, ese cambio de responsabilidad no se aplica a los cajeros automáticos en los EE.UU. hasta octubre de 2017.

Independientemente de si su tarjeta tiene un chip en el mismo, una manera de derrotar los skimmers que se basan en cámaras ocultas (y eso es la mayoría de ellos) es cubrir simplemente el PIN pad con la mano al introducir el PIN: De esa manera, si incluso si la ladrones alguna manera obtienen los datos de su tarjeta, hay menos posibilidades de que serán capaces de obtener su PIN también. Usted se sorprenderá de cuántas personas no toman esta precaución básica . Sí, existe una posibilidad de que los ladrones podrían utilizar un dispositivo sobrepuesto para capturar su PIN, pero en mi experiencia estos son mucho menos comunes que las cámaras ocultas (y un poco más costoso para los ladrones que no están haciendo sus propios skimmers).

Para combatir el fraude, Visa quiere rastrear tu smartphone


Esos días de llamar a su banco para que éste sepa que sí, que realmente están en Tailandia y, sí, que realmente usó su tarjeta de crédito para una compra de 200 dólares pueden estar llegando a su fin.

La compañía de procesamiento de pagos Visa estará lanzando una función en esta primavera, la cual permitirá a sus titulares de tarjetas informar a sus bancos donde están automáticamente - con ayuda de la función de localización con la que cuentan casi todos los teléfonos inteligentes.

Que tu banco y Visa sepan dónde te encuentras en todo momento puede sonar un poco como "Big Brother." Pero los expertos en privacidad en realidad están aplaudiendo la función, diciendo que, si se usa correctamente, podría proteger a los titulares de tarjetas y reducir el fraude de tarjetas de crédito. El fraude de tarjetas de crédito y débito cuesta a los consumidores y los bancos miles de millones de dólares cada año, y la cifra ha ido creciendo así como las filtraciones de datos se han vuelto más frecuentes. El sector bancario presentó pérdidas por $ 1,57 mil millones en tarjetas de débito en 2013 y $ 4 mil millones en fraude de tarjetas de crédito en 2012 según la Reserva Federal.

Antes estos altos costos, los bancos y los procesadores de pagos han estado incrementando sus esfuerzos para reducir el fraude, y el anuncio de Visa es sólo una pequeña pieza de esta iniciativa. El CEO de JPMorgan Chase, Jamie Dimon, ha dicho en repetidas ocasiones que su banco gasta $ 250 millones en general en materia de seguridad de información cada año, y planea duplicar ese gasto.

He aquí cómo funciona: A partir de abril, los bancos deberán actualizar sus aplicaciones de teléfonos inteligentes para incluir el nuevo software de seguimiento de localización de Visa. Si el consumidor opta en participar, el software de Visa establecerá durante un período de tiempo el territorio de origen de un cliente (de más o menos un radio de 50 millas). Si la persona utiliza su tarjeta Visa en las tiendas en esa zona, estas transacciones serán consideradas de bajo riesgo de fraude.

Cuando esa persona se desplace fuera de su zona de origen, el teléfono notificará a Visa que ha entrado en una nueva ciudad o país utilizando el plan de datos móviles del teléfono o la próxima vez que el teléfono se conecta a una red Wi-Fi. Cuando esa persona usa su tarjeta Visa para una transacción en ese lugar, Visa ya sabrá que está ahí y será menos probable que la transacción sea etiquetada como alerta de fraude.
"Vamos a ser capaces de comparar la ubicación del comerciante a la ubicación más reciente del teléfono celular para indicar que es una transacción riesgo menor", dijo el ejecutivo de Visa, Mark Nelsen.
La función es opcional y se puede desactivar en cualquier momento. Visa también dice nada del seguimiento de localización se utilizará con fines de comercialización.

Visa es sólo una de las docenas de compañías financieras que tratan de averiguar la mejor manera de utilizar las nuevas tecnologías para combatir el fraude. MasterCard dijo el viernes que está próximo a lanzar un programa piloto este año, que integrará datos biométricos, como la cara, la voz o las huellas dactilares, en su sistema de pago para ayudar a autenticar transacciones.

Muchos viajeros han tenido la experiencia de que sus tarjetas de crédito hayan sido rechazadas cuando se utilizan por primera vez en una ciudad o país extranjero porque el banco asumió que el cargo era fraudulento. La única solución en esas situaciones para los titulares de tarjetas era llamar al emisor de los bancos cada vez que viajaban para hacerles saber dónde estarán.

Fuente: The Hacker Herald
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular