Bancos: Violación de tarjetas de pago en Hoteles Hilton


Múltiples fuentes de la industria bancaria dicen que han trazado un patrón de fraude de tarjetas de crédito que sugiere que hackers han comprometido los registros de punto de venta en tiendas de regalos y restaurantes en un gran número de Hotel Hilton y propiedades de franquicias en todo Estados Unidos. Hilton dice que está investigando los incidentes.
En agosto, Visa envió alertas confidenciales a numerosas instituciones financieras de advertencia de una violación en una entidad física que se sabe se han extendido del 21 de abril, 2015 a 27 de julio de 2015. Las alertas a cada banco incluyen números de tarjetas que eran sospechosos de estar en peligro, pero por la política de Visa esas notificaciones no nombraban la entidad que fue atacada.

Sin embargo, fuentes de cinco bancos diferentes dicen que ahora han determinado que el punto de compra en común para tarjetas incluidas en esa alerta sólo tenía un lugar: Todas estas fueron utilizadas en hoteles Hilton, incluyendo emblemáticos lugares de la compañía Hilton, así como Embassy Suites, Doubletree, Hampton Inn and Suites, y los de lujo Waldorf Astoria Hotels & Resorts.

En una declaración escrita, un portavoz de Hilton dijo que la compañía está investigando las alegaciones de violación.
Hilton Worldwide está fuertemente comprometida a proteger la información de tarjetas de crédito de nuestros clientes, dijo la compañía. Tenemos muchos sistemas existentes y trabajan con algunos de los principales expertos en el campo para hacer frente a la seguridad de datos. Por desgracia, la posibilidad de actividad fraudulenta de tarjetas de crédito es demasiado común para todas las empresas en el mercado actual. Tomamos cualquier posible problema muy en serio, y estamos estudiando este asunto.
Al igual que con otros incidentes de tarjetas recientes en las principales cadenas hoteleras - incluyendo propiedades Mandarin Oriental y White Lodging - el incumplimiento no parece estar relacionada con los sistemas de reservación de invitados en los lugares afectados. Más bien, las fuentes dicen que el fraude parece surgir de dispositivos comprometidos en el punto de venta en el interior de los restaurantes de franquicias, cafeterías y tiendas de regalos dentro de las propiedades de Hilton.

No está claro cuántas propiedades Hilton pueden verse afectadas por esta aparente violación. Varias fuentes de la industria financiera dijeron a KrebsOnSecurity que el incidente puede remontar a noviembre de 2014, y puede estar todavía en curso.

Esta es una historia en desarrollo. Más como actualizaciones estén disponibles.

¿Incremento en el fraude a cajeros en México?


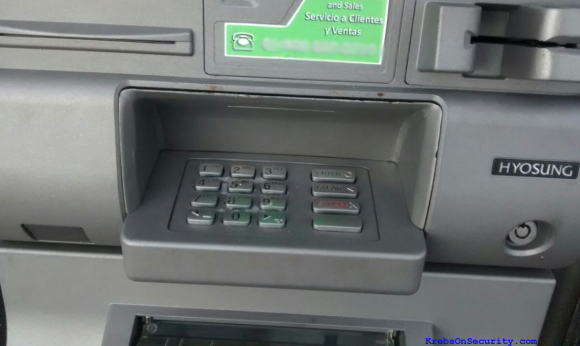
(krebsonsecurity) - Varias fuentes de la industria financiera dicen que están viendo un aumento en el fraude en las tarjetas de los clientes utilizados en los cajeros automáticos en México. La razón detrás de este aparente aumento será tema para otra historia. En esta publicación, vamos a echar un vistazo más de cerca a un par de dispositivos de skimming de cajeros que fueron encontrados este mes instalados a un cajero automático en Puerto Vallarta - un popular destino turístico en la costa del Pacífico de México. El Sábado, 18 de julio 2015, la policía municipal en Puerto Vallara arrestó a un hombre que acababa de reemplazar la batería en un par de dispositivos de skimming que él o un asociado habían instalado en un cajero automático en un lugar muy concurrido de la ciudad. Este kit iba dirigido a ciertos modelos de cajeros de efectivo realizados por el fabricante coreano Hyosung, e incluyó un dispositivo de duplicado de tarjeta, así como una cámara oculta para grabar el PIN de la tarjeta de la víctima.

He aquí un vistazo a la cámara oculta instalada sobre el lector de tarjetas comprometido. ¿Te habrías dado cuenta de algo fuera de lugar a simple vista?


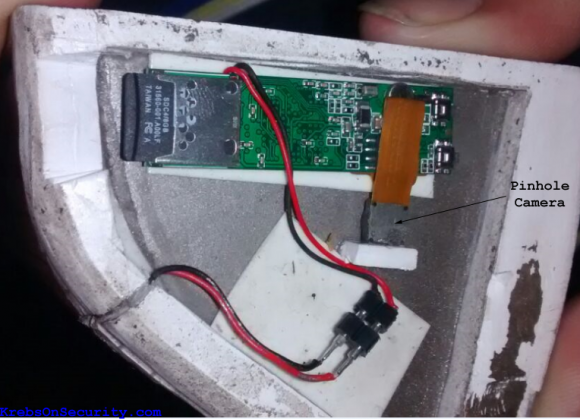
La pequeña cámara estaba oculta en una fascia de plástico moldeado diseñada para encajar en la parte superior de la zona directamente encima del teclado de PIN. La única pista de que algo anda mal aquí es un espacio de aproximadamente un milímetro entre el dispositivo de captura de PIN y el cajero automático real. Echa un vistazo a la parte trasera del falsa frente:

La parte trasera de la falsa fascia muestra la ubicación de la cámara oculta.

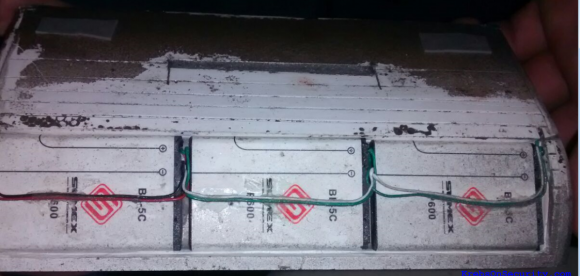
El lado izquierdo de la fascia falsa (como se ve desde el frente, instalado) contiene las unidades de batería que alimentan la cámara de vídeo:

El cambio de baterias fue lo que delato a este estafador. ¡No es de extrañar por que incluyó tantas!

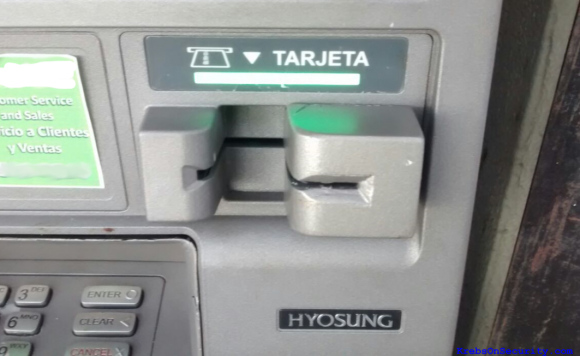
El dispositivo que se utiliza para registrar los datos de la banda magnética cuando el cliente inserta su tarjeta de pagos en el cajero automático no es nada especial, pero se mezcla bastante bien como podemos ver aquí:

El dispositivo de duplicado de la tarjeta, adjunto a un cajero automático comprometido en Puerto Vallarta.

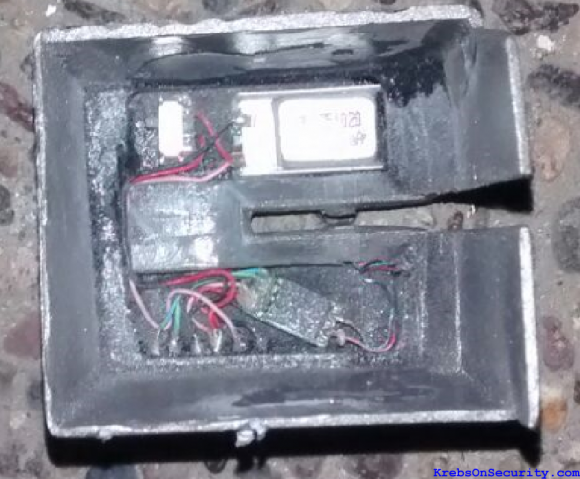
Échale un vistazo a la electrónica que da potencia que este chico malo:


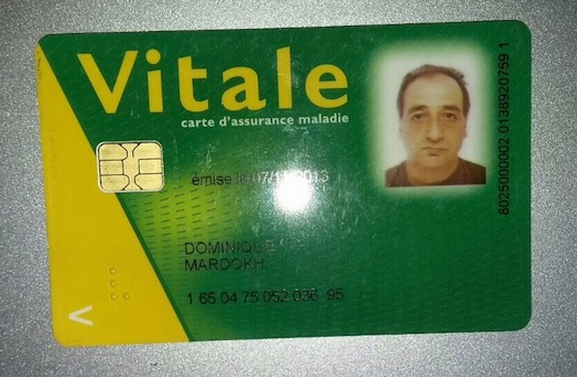
De acuerdo con una fuente local de noticias sobre el incidente, el estafador atrapado in fraganti fue encontrado en posesión de una tarjeta Carte Vitale , una tarjeta de seguro médico del sistema de salud nacional en Francia.

La tarjeta francesa encontrada en el hombre detenido por la policía mexicana. Imagen: Noticiaspv.com

El hombre se identificó como Dominique Mardokh, el mismo nombre de la tarjeta de seguro. Además, la imagen en la tarjeta de seguro iguala su aspecto en la vida real; aquí está una foto de Mardokh en la parte trasera de un auto de la policía .

Según el sitio de noticias Noticiaspv.com , el sospechoso fue detenido por la policía mientras se dio a la fuga en un vehículo con placas de Quintana Roo, un estado casi 2.500 km en el lado Atlántico de México, que es el hogar de otro muy popular destino turístico: Cancún .

Irónicamente, la tarjeta que identificó este estafador skimmer es mucho más seguro que las tarjetas bancarias que presuntamente robaba con la ayuda de los dispositivos de skimming. Esto se debe a las instituciones de salud almacenan los datos de su propietario en un pequeño chip de computadora que hace que la tarjeta difícil de duplicar para los ladrones.

Prácticamente todos los bancos europeos y la mayoría de las instituciones financieras fuera de los Estados Unidos emiten tarjetas chip y PIN (también llamados Europay, Mastercard y Visa o EMV), pero por desgracia las tarjetas con chip han tardado en hacerse popular en los Estados Unidos. La mayoría de las tarjetas basadas en Estados Unidos todavía almacenan datos de la cuenta en texto plano en una banda magnética, que puede ser fácilmente copiada por dispositivos y codificada en nuevas tarjetas.

Por razones de compatibilidad con versiones anteriores con cajeros automáticos que aún no están en línea con EMV, muchas tarjetas en cumplimiento con EMV emitidas por los bancos europeos también incluyen una banda magnética simple y llana. La debilidad aquí, por supuesto, es que los ladrones todavía pueden robar datos de tarjetas de los europeos mediante skimmers en cajeros automáticos europeos, pero no es necesario fabricar tarjetas de chip y PIN para retirar efectivo de las cuentas robadas: Simplemente envíe los datos de la tarjeta de co-conspirators en los Estados Unidos que los utilizan para la fabricación de nuevas tarjetas y sacar dinero de los cajeros automáticos de este país, donde el estándar EMV aún no está en vigor.

Este skimmers que se encuentran en México (donde la mayoría de las tarjetas de crédito también son identificados por microchip) abusan de esa misma dinámica: Sin lugar a dudas, los ladrones en este esquema comprometen cajeros automáticos en los destinos turísticos más populares porque saben estos lugares son invadidas por los turistas americanos.

En octubre de 2015, los comerciantes estadounidenses que aún no han instalado lectores de tarjetas que aceptan las tarjetas con chip más seguras asumirán la responsabilidad por el costo del fraude de tarjetas falsificadas. Aunque la mayoría de los expertos creen que puede ser años después de esa fecha límite antes de que la mayoría de los comerciantes hayan cambiado por completo a los lectores de tarjetas con chip (y muchos bancos estadounidenses por ahora solo están pensando en la emisión de tarjetas con chip a los clientes). Por desgracia, ese cambio de responsabilidad no se aplica a los cajeros automáticos en los EE.UU. hasta octubre de 2017.

Independientemente de si su tarjeta tiene un chip en el mismo, una manera de derrotar los skimmers que se basan en cámaras ocultas (y eso es la mayoría de ellos) es cubrir simplemente el PIN pad con la mano al introducir el PIN: De esa manera, si incluso si la ladrones alguna manera obtienen los datos de su tarjeta, hay menos posibilidades de que serán capaces de obtener su PIN también. Usted se sorprenderá de cuántas personas no toman esta precaución básica . Sí, existe una posibilidad de que los ladrones podrían utilizar un dispositivo sobrepuesto para capturar su PIN, pero en mi experiencia estos son mucho menos comunes que las cámaras ocultas (y un poco más costoso para los ladrones que no están haciendo sus propios skimmers).

Para combatir el fraude, Visa quiere rastrear tu smartphone


Esos días de llamar a su banco para que éste sepa que sí, que realmente están en Tailandia y, sí, que realmente usó su tarjeta de crédito para una compra de 200 dólares pueden estar llegando a su fin.

La compañía de procesamiento de pagos Visa estará lanzando una función en esta primavera, la cual permitirá a sus titulares de tarjetas informar a sus bancos donde están automáticamente - con ayuda de la función de localización con la que cuentan casi todos los teléfonos inteligentes.

Que tu banco y Visa sepan dónde te encuentras en todo momento puede sonar un poco como "Big Brother." Pero los expertos en privacidad en realidad están aplaudiendo la función, diciendo que, si se usa correctamente, podría proteger a los titulares de tarjetas y reducir el fraude de tarjetas de crédito. El fraude de tarjetas de crédito y débito cuesta a los consumidores y los bancos miles de millones de dólares cada año, y la cifra ha ido creciendo así como las filtraciones de datos se han vuelto más frecuentes. El sector bancario presentó pérdidas por $ 1,57 mil millones en tarjetas de débito en 2013 y $ 4 mil millones en fraude de tarjetas de crédito en 2012 según la Reserva Federal.

Antes estos altos costos, los bancos y los procesadores de pagos han estado incrementando sus esfuerzos para reducir el fraude, y el anuncio de Visa es sólo una pequeña pieza de esta iniciativa. El CEO de JPMorgan Chase, Jamie Dimon, ha dicho en repetidas ocasiones que su banco gasta $ 250 millones en general en materia de seguridad de información cada año, y planea duplicar ese gasto.

He aquí cómo funciona: A partir de abril, los bancos deberán actualizar sus aplicaciones de teléfonos inteligentes para incluir el nuevo software de seguimiento de localización de Visa. Si el consumidor opta en participar, el software de Visa establecerá durante un período de tiempo el territorio de origen de un cliente (de más o menos un radio de 50 millas). Si la persona utiliza su tarjeta Visa en las tiendas en esa zona, estas transacciones serán consideradas de bajo riesgo de fraude.

Cuando esa persona se desplace fuera de su zona de origen, el teléfono notificará a Visa que ha entrado en una nueva ciudad o país utilizando el plan de datos móviles del teléfono o la próxima vez que el teléfono se conecta a una red Wi-Fi. Cuando esa persona usa su tarjeta Visa para una transacción en ese lugar, Visa ya sabrá que está ahí y será menos probable que la transacción sea etiquetada como alerta de fraude.
"Vamos a ser capaces de comparar la ubicación del comerciante a la ubicación más reciente del teléfono celular para indicar que es una transacción riesgo menor", dijo el ejecutivo de Visa, Mark Nelsen.
La función es opcional y se puede desactivar en cualquier momento. Visa también dice nada del seguimiento de localización se utilizará con fines de comercialización.

Visa es sólo una de las docenas de compañías financieras que tratan de averiguar la mejor manera de utilizar las nuevas tecnologías para combatir el fraude. MasterCard dijo el viernes que está próximo a lanzar un programa piloto este año, que integrará datos biométricos, como la cara, la voz o las huellas dactilares, en su sistema de pago para ayudar a autenticar transacciones.

Muchos viajeros han tenido la experiencia de que sus tarjetas de crédito hayan sido rechazadas cuando se utilizan por primera vez en una ciudad o país extranjero porque el banco asumió que el cargo era fraudulento. La única solución en esas situaciones para los titulares de tarjetas era llamar al emisor de los bancos cada vez que viajaban para hacerles saber dónde estarán.

Fuente: The Hacker Herald
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular