Hackers rusos robaron $4 millones en efectivo con el método ATM Hack Inverso


Criminales rusos roban $ 4 millones en efectivo con una nueva técnica denominada Ataque inverso a ATM.

Hackers rusos han adoptado una nueva técnica, llamada Ataque inverso a cajero automático para robar millones de dólares de cajeros automáticos de las entidades financieras.

Según los expertos de la firma de seguridad GroupIB, el Ataque inverso a ATM permitió a redes de criminales en Rusia robar 252 millones de rublos (aproximadamente US $ 3.8 millones) de al menos cinco bancos diferentes.

El robo se inició en el verano de 2014 y terminó en el primer trimestre de 2015.

Los expertos proporcionaron una descripción detallada del Ataque inverso a ATM. El atacante tendría depositar sumas de 5.000, 10.000 y 30.000 rublos en cuentas bancarias legítimas utilizando cajeros automáticos, e inmediatamente retirar la misma cantidad de dinero acompañada de un recibo impreso de la transacción de pago. A este punto, los hackers envían los datos incluidos en el recibo, entre ellos el número de referencia de pago y la cantidad retirada, a una persona con acceso remoto a terminales de punto de venta infectados. Por lo general, el socio es una persona situada fuera de Rusia.

El hacker socio entonces usa los datos en el recibo para realizar una operación de reversión en un terminal de punto de venta que los llevaría a creer que los retiros fueron cancelados, engañando de esta manera a miles de puntos de venta (POS) en los EE.UU. y en la República Checa.
Desde la perspectiva del banco, parece un intento fallido de retiro de dinero en efectivo, una circunstancia que, por ejemplo, se produce cuando la cuenta bancaria no tiene fondos suficientes.
El proceso de dinero en efectivo se realiza a través de una red global de "mulas de dinero" que transferirán el dinero a la cuenta bancaria del atacante.

"Esa información fue enviada a hackers que utilizarían los datos y el acceso a miles de terminales punto de venta, basados ​​principalmente en los EE.UU. y la República Checa, para crear "una operación de inversión" en un terminal que engañó al banco en la creencia de que el retiro de fondos había sido cancelado ". afirma Forbes. "En el punto de venta de terminales, esto parecía como si los bienes fueron devueltos o el pago falló, mientras que a los bancos les aparecía que el retiro del cajero automático había sido cancelado. Los fondos fueron devueltos a la cuenta, aunque los ladrones ya habían tomado el dinero en efectivo. El proceso era repetido hasta que no había dinero en el ATM atacado".

Según lo explicado por los expertos de Grupo-IB, las pandillas criminales tomaron ventaja de las debilidades en los procesos de retiro, transferencia y verificación de las transacciones de tarjetas de crédito utilizadas en Rusia y lograron eludir los controles recomendados por VISA y MasterCard.
El problema es que cuando la operación inversa se dirige a un solo banco, los detalles de la transacción proporcionados por VISA no son verificados por los bancos dirigidos. Cuando se hicieron retiros de cajeros automáticos en un país y cancelados/revertidos en otro, el proceso de verificación falla.
VISA reunió a los bancos afectados para que pudieran bloquear las operaciones de inversión cuando los fondos fueron retirados de un cajero automático del banco y revalidaron a través de una terminal separada.

"Pero esa corrección sólo abordó la cuestión de los retiros de los cajeros automáticos, no las transferencias de una tarjeta a otra." Continúa Forbes.

Grupo IB está apoyando a las autoridades para investigar otras actividades fraudulentas.

GreenDispenser, último Malware de ATM descubierto

La última amenaza descubierta por los expertos en seguridad en Proofpoint es "GreenDispenser", un malware que presenta muchas similitudes con el malware Tyupkin.


El uso de códigos maliciosos para hackear ATM es aún más común en el ecosistema criminal, en el pasado expertos en seguridad han descubierto varias familias de malware que han sido diseñadas con esta intención.

Malware para ATM como Tyupkin, Ploutus, PadPin y SUCEFUL son algunas muestras de este tipo de amenaza que permitía a los hackers robar dinero en efectivo directamente de los cajeros automáticos.

La última amenaza descubierta por los expertos en seguridad en Proofpoint es "GreenDispenser", un malware que presenta muchas similitudes con el malware Tyupkin.

La instalación de GreenDispenser requiere acceso físico a la ATM objetivo, entonces el atacante puede instruir a la máquina directamente desde el teclado de PIN y ordenarle a la máquina entregar efectivo.
"GreenDispenser ofrece al atacante la capacidad de caminar hasta un cajero automático infectado y vaciar su bóveda de efectivo. Una vez instalado, GreenDispenser puede mostrar un mensaje de 'fuera de servicio' en el cajero automático - pero los atacantes que ingresan los códigos PIN correctos entonces puede drenar la bóveda de dinero en efectivo de los cajeros automáticos y borrar GreenDispenser utilizando un proceso de eliminación profundo, dejando poco o ningún rastro de cómo el cajero automático fue robado." afirman los expertos de Proofpoint.

Al igual que en otros tipos de malware de ATM, GreenDispenser implementa las XFS, la extensión de la biblioteca Servicios Financieros DLL (MSXFS.dll) que se utiliza específicamente por cajeros automáticos. La biblioteca proporciona una API especial para la comunicación con teclado de PIN del cajero automático y el dispensador de efectivo.

Librería utilizada específicamente en ATMs
Los expertos destacaron que GreenDispenser representa una evolución del malware Tyupkin, el menú que se utiliza para controlar el cajero automático está protegido por un mecanismo de autenticación de dos factores (2FA) y el malware está diseñado para funcionar únicamente durante un periodo limitado de tiempo.

De acuerdo con Proofpoint, el primer PIN esta hardcoded (es decir, se encuentra establecido dentro del código) mientras que, el segundo código se obtiene mediante la decodificación de un código QR que aparece en la pantalla. Los investigadores creen que los delincuentes cibernéticos probablemente utilizan una aplicación móvil para decodificar el código QR y obtener el código de autenticación dinámico.

Código QR utilizado como doble factor de autenticación
El malware GreenDispenser ATM intenta obtener los nombres del PIN pad y el dispensador de efectivo mediante la consulta de ubicación específica del registro, si este método no funciona, este intenta los nombres por defecto "Pinpad1" y "CurrencyDispenser1."

Una vez que el estafador se autentica al cajero automático, la máquina muestra un menú que se utiliza para distribuir el dinero así como desinstalar el malware.

El malware GreenDispenser ATM comprueba la fecha actual antes de ejecutar, que está diseñado para funcionar en el año 2015 y el mes debe ser ot antes de septiembre. La característica ha sido implementada para desactivar el malware y evitar la detección.

Malware comprueba la fecha
Los expertos no tienen duda, el cajero automático continuará siendo un instrumento privilegiado para los delincuentes que mejoran su código malicioso para evitar la detección.

"El malware ATM sigue evolucionando, con la adición de características sigilosas y la posibilidad de abarcar hardware de ATM de múltiples proveedores", afirma Proofpoint.

‘Shimmer’ para chips de tarjetas es encontrado en cajeros de México


(krebsonsecurity) - Expertos de fraude en México han descubierto un dispositivo inusual de skimming sobre cajeros automáticos el cual se puede insertar en la boca de la ranura de aceptación de la tarjeta del cajero automático y se utiliza para leer directamente los datos de crédito o débito del chip de las tarjetas habilitadas con chip.

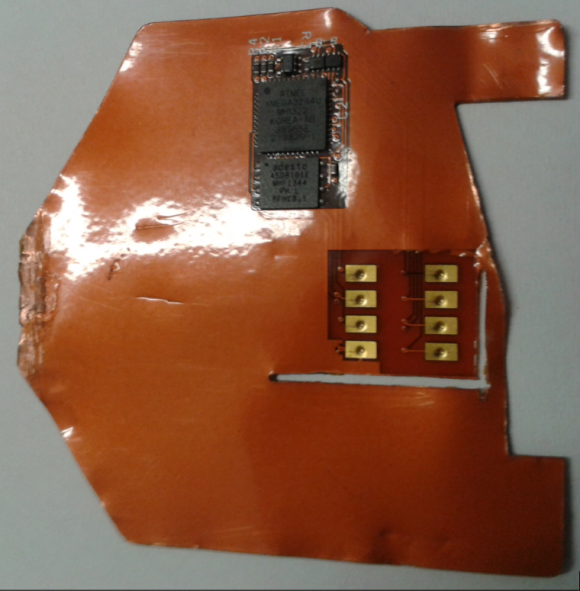
El dispositivo se muestra a continuación es un tipo de skimmer conocido como un "shimmer", llamado así por su nombre en ingles, el cual actúa como cuña al encontrarse entre el chip de la tarjeta y el lector de chip en el cajero automático - almacenando los datos del chip, mientras es leído por el cajero automático.

Este dispositivo de 'cuña' está hecho para leer las tarjetas habilitadas con chip y se puede insertar directamente en la ranura de aceptación de tarjetas del cajero automático.

El componente de lectura del chip incluye los ocho cables rectangulares color oro visto en el lado derecho de este dispositivo; la electrónica que permite el almacenamiento de datos en el shimmer se puede ver en color negro en la parte superior de la imagen.

Según la empresa de seguridad de cajeros automáticos 3VR, este dispositivo fue encontrado dentro de un Diebold Opteva 520 con lector Dip (el tipo de lector de tarjetas que pide se inserte brevemente su tarjeta y luego rápidamente quitarla). El dispositivo se inserta desde el exterior del cajero automático y no se requiere el acceso a las partes internas. 3VR no dijo si este shimmer era acompañado por un componente adicional para robar números de PIN de la tarjeta, tales como una cámara oculta o superposición de teclado de PIN.
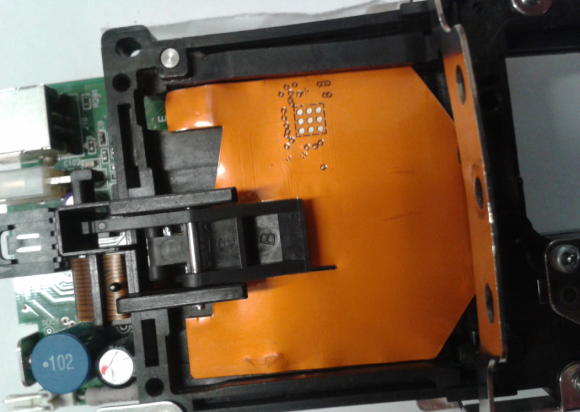
He aquí un vistazo de como esta cosa se ve mientras está instalada dentro de un lector de cajero automático comprometido (observa cómo los componentes de lectura del chip que se muestran en la primera imagen se obstruyen por el lector de chip del cajero automático):

El dispositivo shimmer, visto en el interior de un cajero automático. Observa cómo los componentes de lectura del chip que se muestran en la primera imagen se obstruyen por el lector de chip del cajero automático.

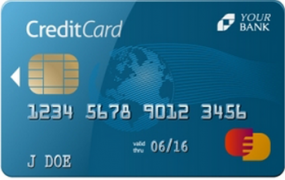
Las tarjetas equipados con un chip de computadora son más seguras que las tarjetas que se basan únicamente en la banda magnética para almacenar datos de la cuenta. A pesar de que los datos que se almacena típicamente en la banda magnética de una tarjeta se replica dentro del chip de las tarjetas, el chip contiene un componente de seguridad adicional que no se encuentra en una banda magnética.

Una tarjeta de chip. Imagen: First Data

Uno de ellos es un componente conocido como un circuito integrado de valor de verificación de la tarjeta "iCVV" para abreviar. El iCVV difiere del valor de verificación de la tarjeta (CVV) almacenados en la banda magnética física, y brinda protección contra la copia de datos de banda magnética del chip y que estos datos sean usados para la falsificación de tarjetas de banda magnética.
Los bancos pueden ejecutar una sencilla comprobación para ver si la tarjeta insertada en un cajero automático es una falsificación de una tarjeta de banda magnética al estar codificada con datos robados de una tarjeta con chip. Pero puede haber algunos casos en que los bancos están haciendo esta comprobación de forma incorrecta o no lo estén haciendo en absoluto durante algunos períodos, y los expertos dicen que los ladrones han descubierto que los cajeros automáticos aceptan tarjetas de banda magnética que se clonan de tarjetas con chip.

"Esto nos hace pensar que los ladrones planean dirigir su ataque contra un emisor donde saben que el CVV no va a ser revisado", dijo Charlie Harrow, gerente de soluciones de NCR, un fabricante de cajeros automáticos.

Para mayor información sobre skimmers y otro tipo de fraudes sobre cajeros automáticos, revisa nuestra serie de publicaciones relacionadas.

¿Incremento en el fraude a cajeros en México?


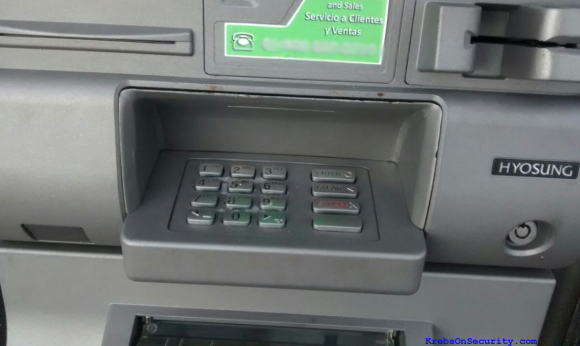
(krebsonsecurity) - Varias fuentes de la industria financiera dicen que están viendo un aumento en el fraude en las tarjetas de los clientes utilizados en los cajeros automáticos en México. La razón detrás de este aparente aumento será tema para otra historia. En esta publicación, vamos a echar un vistazo más de cerca a un par de dispositivos de skimming de cajeros que fueron encontrados este mes instalados a un cajero automático en Puerto Vallarta - un popular destino turístico en la costa del Pacífico de México. El Sábado, 18 de julio 2015, la policía municipal en Puerto Vallara arrestó a un hombre que acababa de reemplazar la batería en un par de dispositivos de skimming que él o un asociado habían instalado en un cajero automático en un lugar muy concurrido de la ciudad. Este kit iba dirigido a ciertos modelos de cajeros de efectivo realizados por el fabricante coreano Hyosung, e incluyó un dispositivo de duplicado de tarjeta, así como una cámara oculta para grabar el PIN de la tarjeta de la víctima.

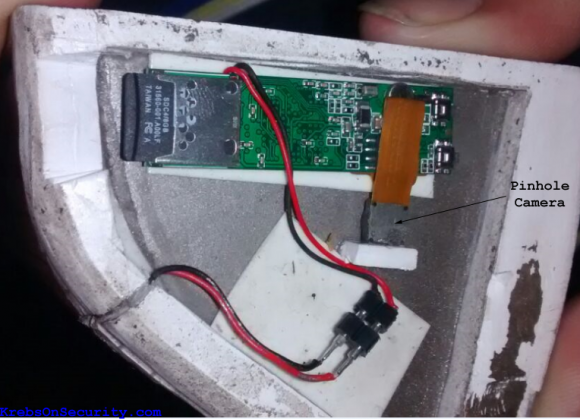
He aquí un vistazo a la cámara oculta instalada sobre el lector de tarjetas comprometido. ¿Te habrías dado cuenta de algo fuera de lugar a simple vista?


La pequeña cámara estaba oculta en una fascia de plástico moldeado diseñada para encajar en la parte superior de la zona directamente encima del teclado de PIN. La única pista de que algo anda mal aquí es un espacio de aproximadamente un milímetro entre el dispositivo de captura de PIN y el cajero automático real. Echa un vistazo a la parte trasera del falsa frente:

La parte trasera de la falsa fascia muestra la ubicación de la cámara oculta.

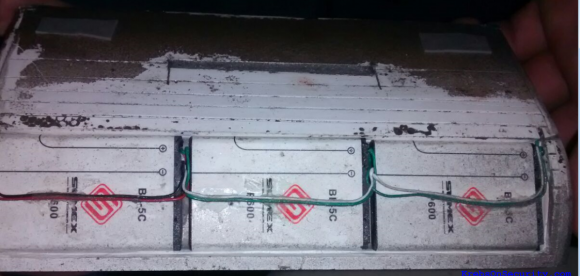
El lado izquierdo de la fascia falsa (como se ve desde el frente, instalado) contiene las unidades de batería que alimentan la cámara de vídeo:

El cambio de baterias fue lo que delato a este estafador. ¡No es de extrañar por que incluyó tantas!

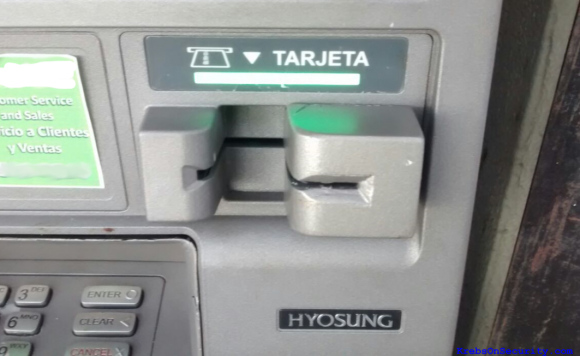
El dispositivo que se utiliza para registrar los datos de la banda magnética cuando el cliente inserta su tarjeta de pagos en el cajero automático no es nada especial, pero se mezcla bastante bien como podemos ver aquí:

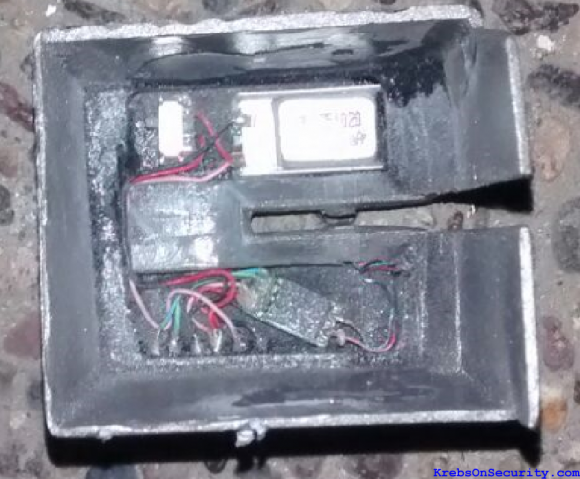
El dispositivo de duplicado de la tarjeta, adjunto a un cajero automático comprometido en Puerto Vallarta.

Échale un vistazo a la electrónica que da potencia que este chico malo:


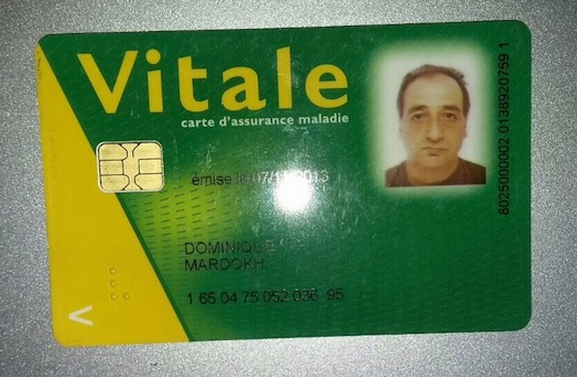
De acuerdo con una fuente local de noticias sobre el incidente, el estafador atrapado in fraganti fue encontrado en posesión de una tarjeta Carte Vitale , una tarjeta de seguro médico del sistema de salud nacional en Francia.

La tarjeta francesa encontrada en el hombre detenido por la policía mexicana. Imagen: Noticiaspv.com

El hombre se identificó como Dominique Mardokh, el mismo nombre de la tarjeta de seguro. Además, la imagen en la tarjeta de seguro iguala su aspecto en la vida real; aquí está una foto de Mardokh en la parte trasera de un auto de la policía .

Según el sitio de noticias Noticiaspv.com , el sospechoso fue detenido por la policía mientras se dio a la fuga en un vehículo con placas de Quintana Roo, un estado casi 2.500 km en el lado Atlántico de México, que es el hogar de otro muy popular destino turístico: Cancún .

Irónicamente, la tarjeta que identificó este estafador skimmer es mucho más seguro que las tarjetas bancarias que presuntamente robaba con la ayuda de los dispositivos de skimming. Esto se debe a las instituciones de salud almacenan los datos de su propietario en un pequeño chip de computadora que hace que la tarjeta difícil de duplicar para los ladrones.

Prácticamente todos los bancos europeos y la mayoría de las instituciones financieras fuera de los Estados Unidos emiten tarjetas chip y PIN (también llamados Europay, Mastercard y Visa o EMV), pero por desgracia las tarjetas con chip han tardado en hacerse popular en los Estados Unidos. La mayoría de las tarjetas basadas en Estados Unidos todavía almacenan datos de la cuenta en texto plano en una banda magnética, que puede ser fácilmente copiada por dispositivos y codificada en nuevas tarjetas.

Por razones de compatibilidad con versiones anteriores con cajeros automáticos que aún no están en línea con EMV, muchas tarjetas en cumplimiento con EMV emitidas por los bancos europeos también incluyen una banda magnética simple y llana. La debilidad aquí, por supuesto, es que los ladrones todavía pueden robar datos de tarjetas de los europeos mediante skimmers en cajeros automáticos europeos, pero no es necesario fabricar tarjetas de chip y PIN para retirar efectivo de las cuentas robadas: Simplemente envíe los datos de la tarjeta de co-conspirators en los Estados Unidos que los utilizan para la fabricación de nuevas tarjetas y sacar dinero de los cajeros automáticos de este país, donde el estándar EMV aún no está en vigor.

Este skimmers que se encuentran en México (donde la mayoría de las tarjetas de crédito también son identificados por microchip) abusan de esa misma dinámica: Sin lugar a dudas, los ladrones en este esquema comprometen cajeros automáticos en los destinos turísticos más populares porque saben estos lugares son invadidas por los turistas americanos.

En octubre de 2015, los comerciantes estadounidenses que aún no han instalado lectores de tarjetas que aceptan las tarjetas con chip más seguras asumirán la responsabilidad por el costo del fraude de tarjetas falsificadas. Aunque la mayoría de los expertos creen que puede ser años después de esa fecha límite antes de que la mayoría de los comerciantes hayan cambiado por completo a los lectores de tarjetas con chip (y muchos bancos estadounidenses por ahora solo están pensando en la emisión de tarjetas con chip a los clientes). Por desgracia, ese cambio de responsabilidad no se aplica a los cajeros automáticos en los EE.UU. hasta octubre de 2017.

Independientemente de si su tarjeta tiene un chip en el mismo, una manera de derrotar los skimmers que se basan en cámaras ocultas (y eso es la mayoría de ellos) es cubrir simplemente el PIN pad con la mano al introducir el PIN: De esa manera, si incluso si la ladrones alguna manera obtienen los datos de su tarjeta, hay menos posibilidades de que serán capaces de obtener su PIN también. Usted se sorprenderá de cuántas personas no toman esta precaución básica . Sí, existe una posibilidad de que los ladrones podrían utilizar un dispositivo sobrepuesto para capturar su PIN, pero en mi experiencia estos son mucho menos comunes que las cámaras ocultas (y un poco más costoso para los ladrones que no están haciendo sus propios skimmers).

Policía arresta hackers que robaron más de $15 millones de dólares de bancos


Autoridades rumanas han anunciado los arrestos de 25 personas en relación con una operación bien organizada mediante tarjetas bancarias clonadas para retirar dinero de los cajeros automáticos.

La pandilla se cree que han acarreado más de $ 15 millones en sincronizadas carreras de cobro en todo el mundo.

La policía registró 42 propiedades en 6 ciudades de Rumania el domingo y arrestaron a 25 sospechosos, aunque toda la fuerza de la pandilla se cree que al menos 52 personas. El grupo es sospechoso de estar detrás de una serie de acciones de cobro en 24 países de todo el mundo en 2013, por lo que hasta 34.000 retiros separados.

En una operación, $ 9,000,000 fue retirado de los cajeros automáticos en Japón en un solo día el uso de tarjetas clonadas.

En otro, $ 5 millones se agarró de los cajeros automáticos en 15 ciudades a través de Rumania en 4200 los retiros en un día.

Con las operaciones de cambio de cheques limitadas por las cantidades que se pueden tomar en una sola vez , y con los bancos alertados rápidamente por los patrones inusuales de retiros, suena como que encontraron algunas máquinas con bastante altos límites - los números indican cada retiro habría sido 5000 Leu rumano, o alrededor de $ 1200 por hora.

Los bancos afectados son citados como se basa en Puerto Rico y Muscat, Omán, dando a entender que la tripulación puede estar relacionado con el "número dos" hacker Ercan Findikoğlu, última oído hablar de finales del año pasado la extradición a la espera de los EE.UU. de Alemania .

El calendario de las carreras y Cobro de las cantidades que se tienen también coincidir con los asociados con presuntas actividades de Findikoğlu, se ha extendido a las tarjetas de débito prepagadas con límites de retiro retirados después de las empresas de procesamiento de pagos de la India fueron hackeados.

Durante las redadas en Rumania, la policía confiscó los ordenadores portátiles y los teléfonos que se cree que han sido utilizados en la operación criminal, junto con las barras de oro que pesa 2kg, obras de arte y 150.000 euros en efectivo. También están bloqueando abajo de bienes raíces y otros objetos de valor que se cree que han sido comprados con el producto de la ola de crímenes.

La escala y la organización de esta pandilla hacen poco probable que todos los participantes han sido detenidos, incluso después de varios años y varios conjuntos separados de redadas y arrestos que parecen conectarse de nuevo a la misma operación.

Así que podemos esperar ver aún más redadas por venir, por no mencionar el proceso inevitablemente sacado de extradiciones y ensayos.

Con operaciones pan-continentales como este, con los sospechosos y víctimas de muchas naciones, la logística de encontrar y recoger a los que están detrás de los crímenes puede ser bastante complicado, pero las etapas legales aún por venir son inevitablemente aún más complicado.

Buena suerte a los de todo el mundo que trabajan en el enjuiciamiento de las personas detrás de esta cadena épica de fraudes y robos - que va sin duda lo necesitan.

Lectora en puerta + cámara oculta = Ganancia


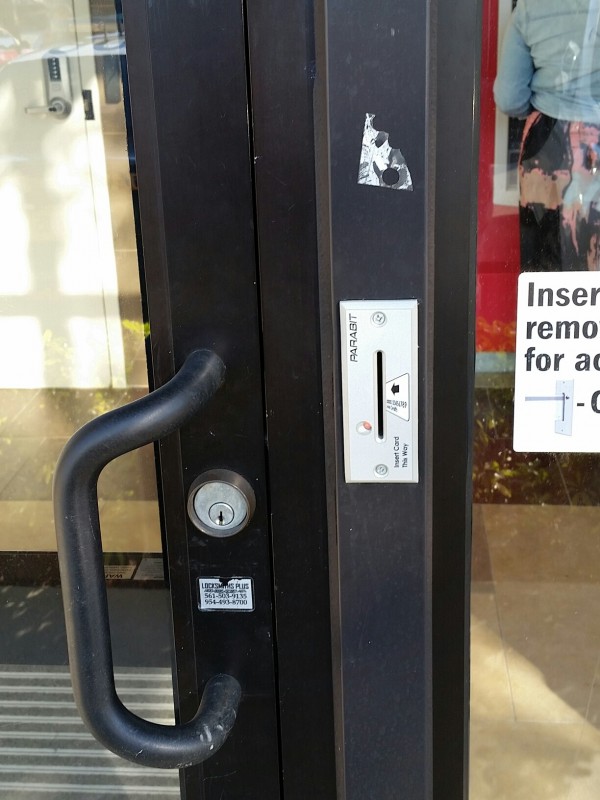
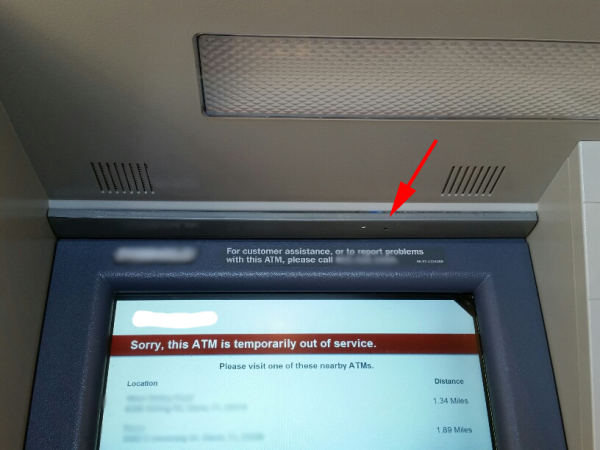
Si el cajero automático que deseas utilizar está encerrado en un vestíbulo que requiere una lectura de tarjeta en la puerta, podría ser una buena idea buscar otra máquina, o al menos usar algo diferente a una tarjeta de pago para poder entrar. Los ladrones frecuentemente añaden lectoras a estas cerraduras de tarjeta clave y luego esconden cámaras por encima o al lado de estos cajeros automáticos, lo que les permite robar sus datos de PIN y tarjeta sin llegar a la manipulación de la propia máquina de efectivo.

Un incidente reciente comenzó cuando los estafadores colocaron una lectora de  tarjetas directamente en la parte superior del dispositivo que maneja el acceso a un vestíbulo cajero automático del banco:


Los atacantes en este incidente y luego colocaron una cámara oculta en un panel falso por encima de la ATM.


Aquí está la parte trasera del lector de tarjeta falso de la puerta que los ladrones colocaron en la parte superior del lector de tarjetas legítima:


Echa un vistazo a la tecnología integrada en el panel falso de arriba, lo que parece energizar una cámara digital Casio desmontada:


Consejo: Estos dispositivos de seguridad en la puerta no son demasiado inteligentes, y la mayoría de ellos estarán felices de aceptar casi cualquier tarjeta con una banda magnética. Pero no lo tomes por hecho: La próxima vez que pases a uno de estos cajeros automáticos en la calle, saca tu tarjeta de la biblioteca o tarjeta de identificación y ver por ti mismo.

A veces los ladrones quitarán los lectores de tarjetas de la puerta y en realidad jugaran con la tecnología dentro del lector. Y en otros incidentes, la cámara oculta fue puesta detrás de un espejo que se fija a la pared varias pulgadas por encima de la ATM real.

Dos cajeros automáticos Bitcoin robados en Amsterdam


Malas noticias para la escena holandesa Bitcoin: un ladrón robó dos Bitcoin-cajeros automáticos (BTMs) ubicados en Amsterdam. Hasta el momento, los delincuentes no han sido capturados.

Los dos BTM fueron robadas en la misma semana hace un mes. Una de estas máquinas es una de dos vías BitAccess BTM, por valor de unos US $ 10.000, y se colocó en un pequeño restaurante tailandés llamado Waries comida tailandesa. El segundo es un solo sentido Bytes Generales BATMtwo, por valor de unos US $ 3.000, y se encuentra en 't Hofje van Wijs, un bar en el barrio rojo, que sirve el doble papel de la Embajada de Bitcoin Amsterdam.
El que se robó las máquinas no pueden utilizar realmente, ya que tienen números de serie que les vinculen con los propietarios originales, y si hacen contacto con el Internet automáticamente se conectaran con los propietarios o el fabricante de las máquinas. Tampoco el ladrón será capaz de obtener bitcoins de las máquinas. Así que lo que queda es el dinero en efectivo en el interior, pero no está claro cuánto era.

Fuente: CoinTelegraph
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular