Drone WiFi escupe-spyware: En la lista de tareas de Boeing


(Security Affairs) - Los expertos que están analizando los correos electrónicos internos de Hacking Team descubrieron que la empresa está trabajando en el desarrollo de un avión armado no tripulado.

Los expertos en seguridad siguen cavando en los correos electrónicos internos filtrados de Hacking Team, la última revelación se relaciona con el desarrollo de un vehículo aéreo no tripulado con la capacidad de ejecutar ataques cibernéticos en los ordenadores y dispositivos móviles a través de redes Wi-Fi. Al leer el intercambio de correo electrónico del equipo hacker, es posible verificar que tanto Boeing y Hacking Team estaban trabajando en un nuevo modelo de aviones no tripulados para su uso como vector de ataque. El vehículo aéreo no tripulado se describe como un avión no tripulado que tiene que ser capaz de ejecutar ataques cibernéticos contra objetivos a través de WiFi, el vehículo tiene la capacidad de inyectar spyware en los sistemas de destino con el fin de espiar a las víctimas.

De acuerdo con los correos electrónicos internos, después de asistir a la Exposición y Conferencia de Defensa Internacional (IDEX) en Abu Dhabi, en febrero 2015, la empresa Insitu expreso su interés en los aviones no tripulados armados, que fueran capaces de servir el spyware desarrollado por el Hacking Team, el sistema de mando a distancia Galileo, con propósitos de vigilancia.

Insitu ya produce los aviones no tripulados de vigilancia ScanEagle y RQ-21A "Blackjack", es probable que la compañía está pensando en desarrollar un nuevo avión no tripulado armado.

Uno de los correos enviado por Giuseppe Venneri, un empleado de Insitu, al gerente de cuentas clave de Hacking Team Emad Shehata en abril 2015 meciona:
Vemos potencial en la integración de su capacidad de hackear Wi-Fi en un sistema suspendido en el aire [drones] y estaría interesado en iniciar una conversación con uno de sus ingenieros [personal de Hacking Team] para revisar, con mayor profundidad, la capacidades de payload, incluyendo tamaño detallado, peso y características de energía de su sistema Galileo.
A pesar de que el contenido del correo electrónico es explícito, no hay información específica en otro mensaje sobre el posible comprador para los aviones no tripulados armados.


En uno de los correos electrónicos filtrados , el co-fundador Marco Valleri proporciona información detallada sobre proyectos en curso, incluyendo planes de trabajo para las actividades de desarrollo. Entre los proyectos, está la "Inyector de Red Táctica" (TNI), un dispositivo de hardware diseñado para inyectar el malware en redes Wi-Fi.

Un avión no tripulado equipado con un Inyector de Red Táctica podría actuar como un punto de acceso falso utilizado por los hackers para lanzar ataques man-in-the-middle (MITM) o para servir exploits.

El principio es simple, si el objetivo está utilizando una red Wi-Fi pública, las fuerzas de aviones no tripulados se conectan a su punto de acceso con el fin de ejecutar ataques MITM e inyectar código malicioso diseñado por el Hacking Team.

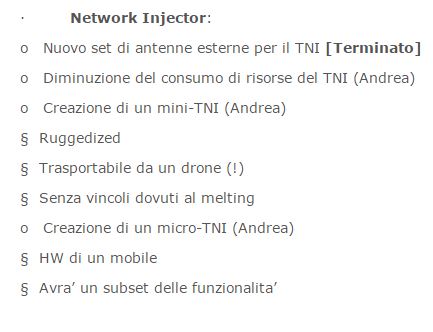
En la siguiente imagen, se reporta un extracto del correo electrónico relacionados con el Inyector de Red Táctica, la lista de tareas incluye también el nombre del recurso asignado al proyecto, el empleado de Hacking Team Andrea Di Pasquale.

Di Pasquale estaba a cargo del desarrollo de un componente robusto que debe ser transportable por un avión no tripulado (obligatorio), y para la creación de un micro Inyector de Red Táctica utilizable por un vehículo aéreo no tripulado.
TheHackerNews especula sobre un posible interés de la inteligencia de Estados Unidos en el desarrollo de un avión no tripulado armado.

Sólo para su información, a principios del 2014 investigadores como Sensepoint desarrollaron una aplicación llamada Snoopy, ejecutada en drones para robar datos de los usuarios, el software busca la señal de teléfonos inteligentes mientras que busca una red WI-Fi. El avión no tripulado equipado con el software de Snoopy puede engañar a los dispositivos móviles al hacerlos creer que es un punto de acceso de confianza, posteriormente, la aplicación puede acceder a los datos del teléfono.

Según los creadores, Snoopy era capaz de robar una gran cantidad de información de las víctimas, incluidas las credenciales de usuario, números de tarjetas de crédito, datos de localización, credenciales de Amazon, PayPal y Yahoo de ciudadanos al azar en las calles de Londres.

Para proteger los datos del usuario se sugiere fuertemente a los propietarios de dispositivos móviles el apagar cualquier proceso de conexión automática, incluyendo función de búsqueda de redes WI-Fi.

Servicio de Correo Electronico SIGAINT en la Dark Web atacado

El servicio de correo electrónico SIGAINT en la Dark Web sufrió un gran ataque que involucró a 70 nodos de salida, una circunstancia que sugiere operación del Gobierno.


La ley y las agencias de inteligencia siempre están involucrados en la infiltración de darknets y servicios relacionados con la intención primaria de controlar malos elementos y de-anonimizar usuarios.

El Servicio de Email en la Dark Web SIGAINT basado en Tor es uno de los servicios bajo ataque constante de los organismos gubernamentales, recientemente su administrador advirtió a los usuarios del servicio de correo electrónico que fue blanco de una presunta agencia de policía que intentó entrar ilegalmente a él.

SIGAINT es uno de los servicios de correo electrónico de alojamiento web en la red TOR que son explotados por los usuarios para enviar mensajes de preservar su anonimato.
Entre los usuarios de los servicios de correo electrónico web alojados en la Dark Web, hay periodistas, disidentes amenazados por regímenes represivos y claro las agencias de inteligencia y los delincuentes cibernéticos.

Debido a la naturaleza del servicio y la identidad de sus usuarios, el servicio de correo electrónico SIGAINT es uno de esos servicios Tor ocultos mas atacados por la inteligencia.

De acuerdo con el administrador, un atacante persistente con acceso a cerca de 70 malos nodos de salida Tor (alrededor del 6 por ciento del total) ha tratado de poner en peligro el servicio de correo electrónico, el ataque se produjo hace unos días. El administrador del servicio de correo electrónico web anónimo alertó a los usuarios a través de la lista de correo tor-chat esta semana.

Los nodos de salida de Tor son los puentes por donde fluye el tráfico cifrado Tor en la Internet, mediante el control de un nodo de salida, es posible analizar el tráfico Tor después de salir de la red de la cebolla (Onion).

En el caso específico de los servicios de correo electrónico web como SIGAINT, el nodo de salida Tor es el último salto antes de que el mensaje llegue a la Internet y su dirección IP es la única información visualizada por el destinatario en lugar de la dirección IP del remitente legítimo.


Uno de los administradores de SIGAINT confirmó que su servidor fue blanco de 58 nodos maliciosos  de salida Tor, pero un miembro del Proyecto Tor, Philipp Winter, descubrio otros 12 nodos de salida malos.

Los gestores del Proyecto Tor han añadido a la lista negra los servidores malos de Tor que fueron utilizados por los atacantes para ejecutar los ataques "hombre en el medio" (MITM).

¿Cuál es el impacto hacia las víctimas?

Administradores de SIGAINT especulan que el servicio no se ha visto comprometido, pero existe la posibilidad concreta de que los atacantes hayan obtenido credenciales de un número indeterminado de usuarios.

"Estamos seguros de que no consiguieron entrar", afirma la alerta. "Parece que recurrieron a reescribir la URL .onion situada en sigaint.org a uno de los suyos para que pudieran hacer el ataque MITM [man-in-the-middle] entre los inicios de sesión y espíar en tiempo real."

El administrador, que desea permanecer en el anonimato, dijo a Motherboard que los hackers no lograron entrar en los servidores de SIGAINT.

"Sabemos lo que buscaban", el administrador le dijo a Lorenzo Bicchierai de Motherboard. "No hay manera de espiar el correo electrónico que no deje a la red oscura sin espiar al servicio de correo de sí mismo."

El servicio web de correo electrónico SIGAINT está evaluando la posibilidad de habilitar el cifrado por defecto o eliminar la URL .onion desde la página sigaint.org.

FREAK: Ultima en la lista de vulnerabilidades sobre SSL


Por enésima vez en los últimos dos años, los expertos en seguridad están advirtiendo sobre una nueva vulnerabilidad a escala de Internet, esta vez en algunos clientes SSL populares. La falla permite que un atacante pueda obligar a los clientes a bajar a los cifrados débiles y romper sus comunicaciones supuestamente encriptados a través de un ataque man-in-the-middle.

Recientemente, los investigadores descubrieron que algunos clientes SSL, incluyendo OpenSSL, aceptan claves débiles RSA conocidos como claves de grado de exportación sin pedir dichas claves. Grado de exportación se refiere a 512 bits claves RSA, la fuerza clave que fue aprobada por el gobierno de Estados Unidos para la exportación al extranjero. Esto fue hace un componente de décadas atrás y se pensaba que la mayoría de los servidores y clientes desde hace mucho tiempo habían abandonado esos cifrados débiles.

"El grado de exportación de cifrado RSA son los restos de un esfuerzo de 1980-vintage para debilitar la criptografía y asi las agencias de inteligencia fueran capaces de controlar. Esto se hizo mal. Tan mal, que si bien las políticas fueron desechadas en última instancia, todavía estamos sufriendo a causa de ellas", escribió en un blog que explica la vulnerabilidad y sus consecuencias, el criptógrafo Matthew Green, de la Universidad Johns Hopkins, .

"El cifrado de grado de exportación de 512 bits en teoría que fue diseñado para asegurar que la NSA tendría la capacidad 'de acceso' a las comunicaciones , mientras que supuestamente proporcionaria un cifrado que todavía era "suficientemente bueno" para uso comercial.

La vulnerabilidad afecta a una variedad de clientes, más notablemente el navegador Safari de Apple. El error fue descubierto por un nutrido grupo de investigadores de Microsoft Research y el Instituto Nacional de Investigación en Informática y Automática, y encontraron que un servidor que soporta sistemas de cifrado de grado de exportación y un cliente que acepte esas claves débiles, un atacante con un ataque man-in-the-middle podría obligar a un cliente bajar a utilizar llaves débiles. A continuación, tomar la llave y descifrar, lo que los investigadores fueron capaces de hacer en aproximadamente siete horas y media, usando Amazon EC2. Y porque es intensivo en recursos para generar claves RSA, los servidores generarán uno y continúan utilizándolo de forma indefinida.

"Lo que esto significa es que usted puede obtener esa clave RSA una vez, el factor, y romper todas las sesiones que pueda obtener su"man-in-the-middle" hasta que el servidor se caiga. Y ese es el juego de pelota ", dijo Green.

El número de servidores vulnerables no es insignificante. Investigadores de la Universidad de Michigan encontraron que el 36,7 por ciento de los sitios de confianza del navegador son vulnerables a este ataque, que está siendo llamado FREAK, por ataque relacionado con factorizar las claves (keys) RSA. Pero los expertos dicen que, en la práctica, el ataque no puede ser de un peligro inminente.

"En la práctica, no creo que este es un gran problema terrible, pero sólo porque usted tiene que tener muchos"factores alineados": 1) encontrar un servidor vulnerable que ofrece exportación de conjuntos de cifrado; 2) debe volver a utilizar una clave para un largo tiempo; 3) Romper la llave; 4) encontrar clientes vulnerables; 5) ataque a través de MITM (fácil de hacer en una red local o wifi, no es tan fácil de otra manera), "dijo Ivan Ristic de Qualys.

Pero, como señala Green, las cosas en Internet a menudo son peores de lo que parecen.

"No importa lo mal que usted piense que esta el Internet, siempre puede sorprender. La sorpresa en este caso es que el grado de exportación RSA no esta para nada extintos como pensábamos que era ", dijo.

Con información de The Hacker Herald

Lenovo arrastrado a corte por invasión de privacidad y abuso de confianza de su adware Superfish


Aunque Lenovo ha admitido públicamente su error de intencionalmente pre-instalar su adware "man-in-the-middle (MITM) Superfish" en sus dispositivos (excepto ThinkPad), Jessica N. Bennet no piensa que es suficiente y ha presentado una demanda colectiva contra el gigante de la tecnología china en un tribunal de Estados Unidos por violación de la privacidad y confianza.

Tan sólo la semana pasada Marc Rogers, usuario de Lenovo e investigador de seguridad actualizo su blog con el análisis detallado del adware Superfish MITM en modelos de Lenovo como la serie G, serie U, serie Y, serie Z, serie S, Flex, Miix, Yoga y serie E. Esto suscitó una fuerte reacción por parte de los clientes que estaban utilizando los modelos de Lenovo principalmente para fines comerciales.

Más adelante ese día, Lenovo admitió tener preinstalado el adware Superfish, pero sólo para ayudar a sus clientes a encontrar productos similares a un precio inferior. Sin embargo, los usuarios de Lenovo continuaban agitados porque el adware Superfish le dio a Lenovo y sus socios comerciales acceso a sus datos de navegación por lo que esto fue un ataque HTTPS-man-in-the-middle.

Frente a un ola de críticas, Lenovo finalmente aceptó su error y también publicó una herramienta de código abierto para eliminar Superfish y así poder desinstalar este adware y quitar el certificado HTTPS raíz con el que fue recogiendo datos de todos los sitios web que visitó el usuario.

Mientras que la lluvia de quejas y abusos en contra de Lenovo han disminuido, la residente de California, Jessica N. Bennett no piensa que esto es suficiente y Lenovo debe pagar más por la invasión de su privacidad y abuso de confianza.

Jessica ha presentado una demanda colectiva contra este fraude de Lenovo y Superfish en la Corte Federal de Distrito para el Distrito Sur de California. Según la denuncia de Jessica, la pre instalación del adware Superfish a la que se ha referido como "spyware" ha dañado su laptop. Ella también ha acusado a Lenovo y Superfish de espiarla y utilizar sus hábitos de navegación para hacer dinero.

Superfish tiene algo diferente que decir, insisten en que el software es seguro sin embargo el problema de seguridad se introdujo involuntariamente por un tercero que ahora se identifica como Kamodia. Komodia es una empresa que comienza, con sede en Israel y fabrica software para otras empresas, incluidas herramientas para empresas que muestran anuncios en línea y programas para que padres puedan utilizar para supervisar la navegación por Internet de sus hijos. La herramienta Komodia podría poner en peligro a cualquier otra empresa o programa que use el mismo código. "No es sólo Superfish, otras empresas pueden ser vulnerables", dijo Robert Graham, CEO de Errata Security.

Parece que la saga del adware Superfish dejará a Lenovo en un gran mar sin fondo.

Fuente: TechWorm

Computadoras Lenovo cargadas con adware man-in-the-middle que rompe HTTPS (Solución)

Lenovo vendio equipos con adware preinstalado que secuestra sesiones web encriptadas y pueden dejar a los usuarios vulnerables a ataques man-in-the-middle de HTTPS, dijeron los investigadores de seguridad.
La amenaza crítica está presente en las PC de Lenovo que tienen adware instalado de una compañía llamada Superfish. Tan desagradable como muchas personas encuentren un software que inyecta anuncios en sus páginas web, hay algo mucho más nefasto sobre el paquete Superfish. Instala un certificado HTTPS raíz autofirmado que puede interceptar el tráfico cifrado para cada sitio web que el usuario visita. Cuando un usuario visita un sitio HTTPS, el certificado del sitio está firmado y controlado por Superfish y se representa falsamente a sí mismo como el certificado del sitio web oficial.

Peor aún, la clave de cifrado privada que acompaña al certificado Transport Layer Security-Superfish firmado parece ser el mismo para todas las máquinas Lenovo. Los atacantes pueden ser capaces de utilizar la llave para certificar sitios web HTTPS impostores que se hacen pasar por Bank of America, Google, o cualquier otro destino seguro en Internet. Bajo este escenario, las PC que tienen el certificado raíz Superfish instalado no podrán resaltar un sitio falso, un fracaso que socava por completo la razón por la que existe la protección HTTPS en primer lugar.

Rob Graham, CEO de la firma de seguridad Errata Security, ha roto la clave criptográfica que cifra el certificado Superfish. Eso significa que cualquier persona puede utilizar la clave privada para lanzar ataques HTTPS-man-in-the-middle que no serán detectados por máquinas que tienen instalado el certificado. Solo le tomó a Graham tres horas darse cuenta que la contraseña era "Komodia" (menos las comillas).

Lenovo hizo  un comunicado en el que cual informa que fue instalado para mejorar la experiencia al usuario al mostrar publicidad relevante mientras navegan, el Adware dejo de instalarse en los equipos desde enero de este año.

Actualización:

Usuarios de Lenovo, utilicen esta liga para verificar si estan afectados y como solucionarlo:
https://filippo.io/Badfish/

Fuente: ArsTechnica
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular