¿Es seguro el Wi-Fi del Hotel?

El Wi-Fi público puede ser muy conveniente, pero no siempre es seguro. Te explicamos por qué es importante asegurarte que tus datos vayan cifrados al utilizar servicios web.


Imágen: Forbes
Recientemente, se identificó una nueva vulnerabilidad de autenticación en el firmware de los routers que se utilizan en hoteles en todo el mundo.

Esto significa que se pueden escribir nuevos archivos en los routers y luego potencialmente en los equipos (es decir los huéspedes del hotel) que estan conectados, infectadolos.

El Wi-Fi público no es un riesgo nuevo, debido a que estas redes van sin encriptar y envían todos sus datos en texto plano, a menos que, por supuesto, el sitio web que está visitando ofrezca cifrado.
¿Por qué es importante si tu información va sin cifrar? Imagina que todo tu correo ordinario llegara a casa por escrito en las postales para que cualquier persona en la cadena de suministro pudiera leerlos. Sería una gran e inaceptable invasión de tu privacidad.

El riesgo es similar pero tu no puedes ver que todo fue enviado para que otros lo lean, en caso de que así lo deseen.

Manténte a salvo durante el uso de Wi-Fi público


  • Al usar pública Wi-Fi en cafés, aeropuertos, hoteles o incluso cuando se visita un lugar de trabajo que tiene red Wi-Fi de invitados siempre se debe tener cuidado en qué servicios utiliza mientras está conectado.
  • Siempre que sea posible, utiliza una red privada virtual (VPN). Esto cifra los datos que se envían a través de la red Wi-Fi pública con la que estas conectado, o dicho de otra forma, esto pondra tu correo de vuelta en los sobres.
  • Muchos estafadores crean redes Wi-Fi falsas para llevar a cabo lo que se conoce como un ataque del hombre en medio. Si usted está en un hotel o aeropuerto, asegúrese de que está utilizando el servicio legítimo Wi-Fi.

Drone WiFi escupe-spyware: En la lista de tareas de Boeing


(Security Affairs) - Los expertos que están analizando los correos electrónicos internos de Hacking Team descubrieron que la empresa está trabajando en el desarrollo de un avión armado no tripulado.

Los expertos en seguridad siguen cavando en los correos electrónicos internos filtrados de Hacking Team, la última revelación se relaciona con el desarrollo de un vehículo aéreo no tripulado con la capacidad de ejecutar ataques cibernéticos en los ordenadores y dispositivos móviles a través de redes Wi-Fi. Al leer el intercambio de correo electrónico del equipo hacker, es posible verificar que tanto Boeing y Hacking Team estaban trabajando en un nuevo modelo de aviones no tripulados para su uso como vector de ataque. El vehículo aéreo no tripulado se describe como un avión no tripulado que tiene que ser capaz de ejecutar ataques cibernéticos contra objetivos a través de WiFi, el vehículo tiene la capacidad de inyectar spyware en los sistemas de destino con el fin de espiar a las víctimas.

De acuerdo con los correos electrónicos internos, después de asistir a la Exposición y Conferencia de Defensa Internacional (IDEX) en Abu Dhabi, en febrero 2015, la empresa Insitu expreso su interés en los aviones no tripulados armados, que fueran capaces de servir el spyware desarrollado por el Hacking Team, el sistema de mando a distancia Galileo, con propósitos de vigilancia.

Insitu ya produce los aviones no tripulados de vigilancia ScanEagle y RQ-21A "Blackjack", es probable que la compañía está pensando en desarrollar un nuevo avión no tripulado armado.

Uno de los correos enviado por Giuseppe Venneri, un empleado de Insitu, al gerente de cuentas clave de Hacking Team Emad Shehata en abril 2015 meciona:
Vemos potencial en la integración de su capacidad de hackear Wi-Fi en un sistema suspendido en el aire [drones] y estaría interesado en iniciar una conversación con uno de sus ingenieros [personal de Hacking Team] para revisar, con mayor profundidad, la capacidades de payload, incluyendo tamaño detallado, peso y características de energía de su sistema Galileo.
A pesar de que el contenido del correo electrónico es explícito, no hay información específica en otro mensaje sobre el posible comprador para los aviones no tripulados armados.


En uno de los correos electrónicos filtrados , el co-fundador Marco Valleri proporciona información detallada sobre proyectos en curso, incluyendo planes de trabajo para las actividades de desarrollo. Entre los proyectos, está la "Inyector de Red Táctica" (TNI), un dispositivo de hardware diseñado para inyectar el malware en redes Wi-Fi.

Un avión no tripulado equipado con un Inyector de Red Táctica podría actuar como un punto de acceso falso utilizado por los hackers para lanzar ataques man-in-the-middle (MITM) o para servir exploits.

El principio es simple, si el objetivo está utilizando una red Wi-Fi pública, las fuerzas de aviones no tripulados se conectan a su punto de acceso con el fin de ejecutar ataques MITM e inyectar código malicioso diseñado por el Hacking Team.

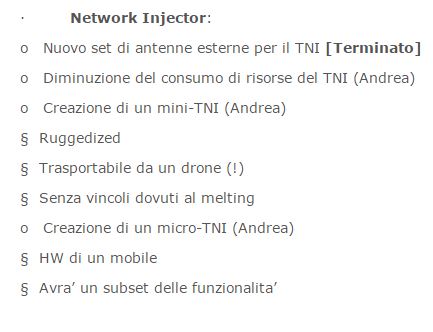
En la siguiente imagen, se reporta un extracto del correo electrónico relacionados con el Inyector de Red Táctica, la lista de tareas incluye también el nombre del recurso asignado al proyecto, el empleado de Hacking Team Andrea Di Pasquale.

Di Pasquale estaba a cargo del desarrollo de un componente robusto que debe ser transportable por un avión no tripulado (obligatorio), y para la creación de un micro Inyector de Red Táctica utilizable por un vehículo aéreo no tripulado.

TheHackerNews especula sobre un posible interés de la inteligencia de Estados Unidos en el desarrollo de un avión no tripulado armado.

Sólo para su información, a principios del 2014 investigadores como Sensepoint desarrollaron una aplicación llamada Snoopy, ejecutada en drones para robar datos de los usuarios, el software busca la señal de teléfonos inteligentes mientras que busca una red WI-Fi. El avión no tripulado equipado con el software de Snoopy puede engañar a los dispositivos móviles al hacerlos creer que es un punto de acceso de confianza, posteriormente, la aplicación puede acceder a los datos del teléfono.

Según los creadores, Snoopy era capaz de robar una gran cantidad de información de las víctimas, incluidas las credenciales de usuario, números de tarjetas de crédito, datos de localización, credenciales de Amazon, PayPal y Yahoo de ciudadanos al azar en las calles de Londres.

Para proteger los datos del usuario se sugiere fuertemente a los propietarios de dispositivos móviles el apagar cualquier proceso de conexión automática, incluyendo función de búsqueda de redes WI-Fi.

Adiós Wi-Fi, llega la tecnología Li-Fi y la trae un mexicano

Con sólo un foco LED compartirás 10,000 veces más información en segundos y de forma más segura; Sisoft es una firma pionera en transmisión de datos a través de luz y ya comercializa su tecnología.


Un posible escenario de Li-Fi en la oficina
La lámpara de tu habitación o escritorio podrá transmitir datos, música, video, fotos y documentos tan rápido que la conexión a alta velocidad alcanzará otro nivel. Esto, gracias a la empresa mexicana Sisoft, una de las firmas pioneras en transmisión de datos a través de la luz que ha adaptado y comercializado el sistema conocido como Li-Fi (Light Fidelity).

Li-Fi puede manejar hasta 10,000 veces más información que el actual Wi-Fi y sería capaz de transmitir el volumen de datos correspondiente a 13.3 años de video en alta definición, en un segundo.
Además, la transmisión es más segura, dice Andre Possani, académico del ITAM, quien apoyó a Sisoft en cuanto al desarrollo del hardware. “Garantiza que la información no salga de una habitación, pues, a diferencia del WiFi, la señal de la luz no puede atravesar una pared”.

Un edificio en la colonia Narvarte, en la Ciudad de México, es la sede de Sisoft. Dentro, unas 15 personas desarrollan algoritmos para manejar robots y dispositivos que transfieren información a través de la luz. La mayoría tiene en promedio 25 años, publica la revista Expansión en su número especial Innovación 2015, del 10 de abril de 2015.

En una de las habitaciones, un foco apunta a un teléfono móvil. De fondo suena la canción 'Clocks', de Coldplay, una banda británica de pop.

Arturo Campos, fundador y director de la firma, pone la mano entre la luz y el teléfono. La música deja de sonar. Retira la mano y la canción continúa. En la misma sala, otra lámpara apunta hacia un pequeño dispositivo. Al lado hay un televisor que transmite en vivo la actividad de la oficina. Campos de nuevo pone la mano entre el dispositivo y la luz. La transmisión de video se interrumpe.

La transmisión de información a través de la luz se estudia desde hace 50 años. El primero en usar por primera vez el término LiFi fue el profesor de la Universidad de Edimburgo, Harald Haas. El académico mostró el primer dispostiivo LiFi en 2011.

Sin embargo, Campos es el primero en llevar la tecnología al mercado.
“Esta solución permite reducir costos del cableado de las oficinas”, explica. "Gastan mucho dinero en eso. La luz, que es algo que ya utilizan, es una solución que incluso puede crear experiencias para sus clientes”
¿Cómo funciona?

El sistema emplea el espectro luminoso de un foco LED para transmitir datos en el lenguaje binario de las computadoras al encender y apagar esta fuente luminosa millones de veces por segundo. El dispositivo receptor contará con un detector luminoso que captará el parpadeo y lo traducirá en información.

Campos ya completó la primera etapa del proceso para patentar su dispositivo en México y planea hacerlo también en Estados Unidos, donde tiene oficinas.

Hoy vende la tecnología de Li-Fi a una empresa del sector turismo y a un municipio de Veracruz. En México, unos 300 clientes han comprado sus lámparas para transmitir sonido o video. Actualmente, negocia con una cadena hotelera y varias dependencias gubernamentales.

El mayor reto es la adopción de los usuarios, opina Nikola Serafimovski, investigador de la Universidad de Edimburgo que trabaja con Harald Haas, quien usó por primera vez el término LiFi.
 “Para lograrlo deberán conseguir dispositivos más pequeños, baratos y rápidos”. 
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular