Hacking Team regresa con una nueva versión de su software de seguridad para gobiernos


adslzone.- Hacking Team es una compañía con sede en Italia que disponía de más de 400 GBytes. de información confidencial y que le fue robada a principios de este año. Pues bien, tras un parón acaba de reanudar sus operaciones y ha empezado a presentar nuevas y mejoradas herramientas para ayudar a diversos grupos gubernamentales a hacer cumplir la ley en torno al cifrado de la información.
Este grupo ha vuelto al mercado con un nuevo conjunto de herramientas de cifrado para que agencias gubernamentales así como otros clientes puedan romper las comunicaciones cifradas. El anuncio se produjo por medio de un correo electrónico enviado a diversos nuevos clientes y a otros ya existentes por el CEO de la firma, David Vincenzetti, donde ha confirmado que está ultimando nuevas e inéditas soluciones de investigación cibernética.

Para Hacking Team, la mayoría de las agencias gubernamentales en los Estados Unidos y otros países están prácticamente «ciegas» y no serán capaces de luchar contra fenómenos maliciosos como el terrorismo cibernético, por lo que solo las empresas privadas como ellos mismos podrán ayudar en este sentido. “Está claro que la actual administración estadounidense no tiene las herramientas para oponerse a los conglomerados de las empresas TI de América y aprobar algunas medidas impopulares pero que sin embargo son totalmente necesarias, por lo que pretenden cambiar las reglas del juego gracias a nuevas soluciones de investigación cibernética”, anuncia Vincenzetti.


Todo comenzó hace unos 4 meses después de que un hacker misterioso o grupo de piratas informáticos atacasen los servidores de Hacking Team consiguiendo sacar más de 400 GBytes. de datos internos incluyendo correos electrónicos., herramientas de hackeo, de día cero, para la vigilancia o el código fuente de la suite de software espía llamada Sistema de Control Remoto o RCS, entre otras cosas.
Desde entonces, según informa la propia compañía de seguridad atacada, Hacking Team ha estado trabajando en el lanzamiento de una nueva y renovada décima edición de su sistema de control remoto de propiedad, el RCS 10. Esta es una suite por la que precisamente la compañía es conocida en todo el mundo. Integra software espía por control remoto también conocido como Galileo y que carga una serie de exploits de día cero que tienen la capacidad de controlar los ordenadores de sus objetivos de manera remota. Sin embargo a día de hoy aún no está claro si la empresa piensa realmente liberar el nuevo RCS 10, ya que algunas fuerzas del orden y potenciales clientes tienen sus dudas acerca de esta compañía debido fundamentalmente a su reciente fallo de seguridad.

Drone WiFi escupe-spyware: En la lista de tareas de Boeing


(Security Affairs) - Los expertos que están analizando los correos electrónicos internos de Hacking Team descubrieron que la empresa está trabajando en el desarrollo de un avión armado no tripulado.

Los expertos en seguridad siguen cavando en los correos electrónicos internos filtrados de Hacking Team, la última revelación se relaciona con el desarrollo de un vehículo aéreo no tripulado con la capacidad de ejecutar ataques cibernéticos en los ordenadores y dispositivos móviles a través de redes Wi-Fi. Al leer el intercambio de correo electrónico del equipo hacker, es posible verificar que tanto Boeing y Hacking Team estaban trabajando en un nuevo modelo de aviones no tripulados para su uso como vector de ataque. El vehículo aéreo no tripulado se describe como un avión no tripulado que tiene que ser capaz de ejecutar ataques cibernéticos contra objetivos a través de WiFi, el vehículo tiene la capacidad de inyectar spyware en los sistemas de destino con el fin de espiar a las víctimas.

De acuerdo con los correos electrónicos internos, después de asistir a la Exposición y Conferencia de Defensa Internacional (IDEX) en Abu Dhabi, en febrero 2015, la empresa Insitu expreso su interés en los aviones no tripulados armados, que fueran capaces de servir el spyware desarrollado por el Hacking Team, el sistema de mando a distancia Galileo, con propósitos de vigilancia.

Insitu ya produce los aviones no tripulados de vigilancia ScanEagle y RQ-21A "Blackjack", es probable que la compañía está pensando en desarrollar un nuevo avión no tripulado armado.

Uno de los correos enviado por Giuseppe Venneri, un empleado de Insitu, al gerente de cuentas clave de Hacking Team Emad Shehata en abril 2015 meciona:
Vemos potencial en la integración de su capacidad de hackear Wi-Fi en un sistema suspendido en el aire [drones] y estaría interesado en iniciar una conversación con uno de sus ingenieros [personal de Hacking Team] para revisar, con mayor profundidad, la capacidades de payload, incluyendo tamaño detallado, peso y características de energía de su sistema Galileo.
A pesar de que el contenido del correo electrónico es explícito, no hay información específica en otro mensaje sobre el posible comprador para los aviones no tripulados armados.


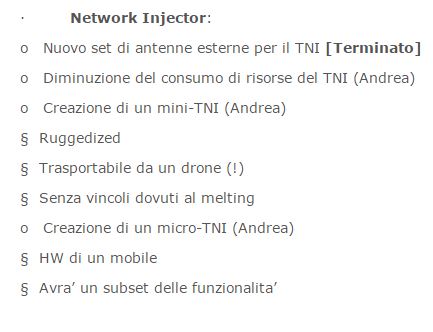
En uno de los correos electrónicos filtrados , el co-fundador Marco Valleri proporciona información detallada sobre proyectos en curso, incluyendo planes de trabajo para las actividades de desarrollo. Entre los proyectos, está la "Inyector de Red Táctica" (TNI), un dispositivo de hardware diseñado para inyectar el malware en redes Wi-Fi.

Un avión no tripulado equipado con un Inyector de Red Táctica podría actuar como un punto de acceso falso utilizado por los hackers para lanzar ataques man-in-the-middle (MITM) o para servir exploits.

El principio es simple, si el objetivo está utilizando una red Wi-Fi pública, las fuerzas de aviones no tripulados se conectan a su punto de acceso con el fin de ejecutar ataques MITM e inyectar código malicioso diseñado por el Hacking Team.

En la siguiente imagen, se reporta un extracto del correo electrónico relacionados con el Inyector de Red Táctica, la lista de tareas incluye también el nombre del recurso asignado al proyecto, el empleado de Hacking Team Andrea Di Pasquale.

Di Pasquale estaba a cargo del desarrollo de un componente robusto que debe ser transportable por un avión no tripulado (obligatorio), y para la creación de un micro Inyector de Red Táctica utilizable por un vehículo aéreo no tripulado.

TheHackerNews especula sobre un posible interés de la inteligencia de Estados Unidos en el desarrollo de un avión no tripulado armado.

Sólo para su información, a principios del 2014 investigadores como Sensepoint desarrollaron una aplicación llamada Snoopy, ejecutada en drones para robar datos de los usuarios, el software busca la señal de teléfonos inteligentes mientras que busca una red WI-Fi. El avión no tripulado equipado con el software de Snoopy puede engañar a los dispositivos móviles al hacerlos creer que es un punto de acceso de confianza, posteriormente, la aplicación puede acceder a los datos del teléfono.

Según los creadores, Snoopy era capaz de robar una gran cantidad de información de las víctimas, incluidas las credenciales de usuario, números de tarjetas de crédito, datos de localización, credenciales de Amazon, PayPal y Yahoo de ciudadanos al azar en las calles de Londres.

Para proteger los datos del usuario se sugiere fuertemente a los propietarios de dispositivos móviles el apagar cualquier proceso de conexión automática, incluyendo función de búsqueda de redes WI-Fi.
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular