Hackea cifrado de WPA/WPA2 en WiFi (Parte 2)

Esta es una continuación del tutorial. Para empezarlo visita: Hackea cifrado de WPA/WPA2 en WiFi (Parte 1)

Continuamos.

Paso 6.

Podemos cerrar las dos ventanas en este punto, y abrir una nueva. Escribe el comando "ls"; que debe mostrarte los archivos del directorio actual. Podemos ver claramente que los archivos de la operación anterior están presentes. Solo necesitamos el archivo que termina con "-01.cap". Imagen 10.

Imagen 10
Paso 7. 

Entonces ejecutamos "aircrack-ng -w <ubicación completa de la lista de palabras> <nombre de archivo>". Imagen 11.

Imagen 11
Quizás te preguntes, ¿Qué es la lista de palabras o diccionario?
Una Lista de palabras es un archivo que contiene miles de contraseñas conocidas y posibles, que se puede descargar de la red. La utilizada en esta guía puedes encontrarla aquí. La lista contiene 982.963.904 palabras exactamente, todas optimizadas para WPA/WPA2. También cabe señalar que no es trabajo mio, fue conseguído de forums.hak5.org.

Imagen 12

 A continuación, iniciara la búsqueda de llaves buscando coincidencias en la lista de palabras. El tiempo que esto tomará depende únicamente de la fuerza de la contraseña. Cuanto más fuerte sea la contraseña, más tiempo tomará. 

Después de terminar se ve algo como la siguiente Imagen 13. En ella, se puede ver que probó 45.688 llaves y mi clave fue la numero 45689. futurama.

Imagen 13
Paso 8.

Probamos la contraseña:


Y... Listo.


Feliz hacking.

Y de nuevo:

Aviso legal: El contenido de este articulo es exclusivo para fines educacionales y éticos. No debes usarlo en equipos que no sean tuyos o no tengas autorización expresa del dueño. Crónica Hacker no es responsable por ningún daño que pueda derivarse de el, tanto a ti, a tu red, a los equipos de tu red si algo sale mal.

Pronto subiremos un tutorial sobre como romper WPS.

Saludos!

Hackea cifrado de WPA/WPA2 en WiFi (Parte 2)

Esta es una continuación del tutorial. Para empezarlo visita: Hackea cifrado de WPA/WPA2 en WiFi (Parte 1)

Continuamos.

Paso 6.

Podemos cerrar las dos ventanas en este punto, y abrir una nueva. Escribe el comando "ls"; que debe mostrarte los archivos del directorio actual. Podemos ver claramente que los archivos de la operación anterior están presentes. Solo necesitamos el archivo que termina con "-01.cap". Imagen 10.

Imagen 10
Paso 7. 

Entonces ejecutamos "aircrack-ng -w <ubicación completa de la lista de palabras> <nombre de archivo>". Imagen 11.

Imagen 11
Quizás te preguntes, ¿Qué es la lista de palabras o diccionario?
Una Lista de palabras es un archivo que contiene miles de contraseñas conocidas y posibles, que se puede descargar de la red. La utilizada en esta guía puedes encontrarla aquí. La lista contiene 982.963.904 palabras exactamente, todas optimizadas para WPA/WPA2. También cabe señalar que no es trabajo mio, fue conseguído de forums.hak5.org.

Imagen 12

 A continuación, iniciara la búsqueda de llaves buscando coincidencias en la lista de palabras. El tiempo que esto tomará depende únicamente de la fuerza de la contraseña. Cuanto más fuerte sea la contraseña, más tiempo tomará. 

Después de terminar se ve algo como la siguiente Imagen 13. En ella, se puede ver que probó 45.688 llaves y mi clave fue la numero 45689. futurama.

Imagen 13
Paso 8.

Probamos la contraseña:


Y... Listo.


Feliz hacking.

Y de nuevo:

Aviso legal: El contenido de este articulo es exclusivo para fines educacionales y éticos. No debes usarlo en equipos que no sean tuyos o no tengas autorización expresa del dueño. Crónica Hacker no es responsable por ningún daño que pueda derivarse de el, tanto a ti, a tu red, a los equipos de tu red si algo sale mal.

Pronto subiremos un tutorial sobre como romper WPS.

Saludos!

Las 10 mejores herramientas gratuitas para hackear WiFi

Existe un sin numero de herramientas gratuitas disponibles en línea para obtener fácil acceso a las redes WiFi destinadas a ayudar a los administradores de red, hacker ético y personal que trabaja en los sistemas WiFi.

Internet es ahora un requisito básico sea la oficina o en el hogar, ya que se utiliza mayormente en los teléfonos inteligentes, además de equipo. La mayoría de las veces las personas prefieren utilizar la red inalámbrica, que es mucho más fácil y rentable.

Una vulnerabilidad en la red inalámbrica es mayormente debido a una mala configuración o cifrado pobre. Una mala configuración incluye el uso de contraseñas débiles principalmente hecho a propósito por el administrador de red para comprobar el tráfico de red. El cifrado pobre es peligroso, ya que está relacionado con el protocolos WEP de seguridad (Wired Equivalent Privacy) y WPA (WiFi Protected Access). WPA se divide en 2 tipos: WPA1 y WPA2, WPA fue introducido en 2003 ya que el protocolo WEP era fácil de descifrar. Las herramientas usadas para hackear la red se utilizan tanto para monitorear el trafico de red: como es el caso de los administradores de red y
descifrar el password: utilizado por los programadores para solucionar problemas y por las personas que desean utilizar Internet de forma gratuita.

Te traemos las 10 mejores herramientas para llevar a cabo estos propósitos:

1. Aircrack

La herramienta más popular de descifrado de contraseñas inalámbricas, ataca 802.11a/b/g WEP y WPA. El fabricante de la herramienta también proporciona un tutorial para la instalación y su uso para el hackeo de la contraseña. Antes de utilizar esta herramienta es esencial confirmar que la tarjeta inalámbrica puede inyectar paquetes, ya que es la base de ataque en WEP.

Enlace oficial: http://www.aircrack-ng.org/

2. Cain & Abel

Esta herramienta intercepta el tráfico de red y rompe las contraseñas por la fuerza utilizando métodos de ataque de cripto-análisis. También ayuda a recuperar las claves de red inalámbrica mediante el análisis de protocolos de rutina.

Enlace oficial: http://www.oxid.it/cain.html
3. inSSIDer

Esta herramienta ha sido galardonado como "Mejor Software de Código Abierto en Redes" y es un software de pago disponible a un costo de $ 19.99. Este escáner es popular para los sistemas operativos Microsoft Windows y OS X y puede hacer varias tareas que pueden ser útiles para los administradores para analizar la red LAN.

Enlace oficial: http://www.inssider.com/

4. WireShark

Este es un analizador de protocolos de red. Muy bueno para los administradores de red para mantener un control sobre el tráfico. Requisito básico es que el usuario debe tener un buen conocimiento de los protocolos de red sólo entonces se puede usar esta herramienta.

Enlace oficial: https://www.wireshark.org/

5. CoWPAtty

Esta herramienta se basa en ataque de diccionario automatizado para WPA-PSK. CoWPatty es fácil de usar, sin embargo es lenta ya que la herramienta utiliza el diccionario de contraseña para generar una combinación para cada palabra contenida en el diccionario utilizando el SSID.

Enlace Oficial: http://sourceforge.net/projects/cowpatty/

6. AirJack

Esta es una herramienta de inyección de paquetes 802.11 Wi-Fi. Generalmente se utiliza para comprobar "defectos de man-in-the-middle (MITM) " en la red y mitigarlos.

Enlace Oficial: http://sourceforge.net/projects/airjack/

7. WepAttack

Esta es una herramienta de codigo abierto en Linux para romper claves WEP 802.11. Al trabajar con esta herramienta se requiere una tarjeta WLAN y, básicamente, el ataque esta basado utilizando palabras de un diccionario.

Enlace oficial: http://wepattack.sourceforge.net/

8. OmniPeek

Esto es de nuevo instrumento analizador de redes de trabajo sólo en el sistema operativo Windows. Esta herramienta captura y analiza el tráfico de red. La herramienta puede también ser utilizado para la resolución de problemas.

Enlace oficial: http://www.wildpackets.com/products/distributed_network_analysis/omnipeek_network_analyzer

9. CommView for WiFi

Esta herramienta permite el monitoreo inalámbrico y análisis de protocolo. Los paquetes capturados pueden ser decodificados por WEP definida por el usuario o claves WPA. De nuevo, esto se utiliza principalmente para controlar el tráfico WiFi por los programadores profesionales, administradores de protocolo e incluso en los hogares.

Enlace oficial: http://www.tamos.com/products/commwifi/

10. CloudCracker

Esta es la contraseña en línea de hackeo para redes WiFi protegidas por WPA. Se utiliza para romper las contraseñas mediante el uso de un diccionario de alrededor 300 millones de palabras.

Enlace oficial: https://www.cloudcracker.com/

Mantente en contacto, escribiremos un tutorial sobre seguridad de redes inalambricas WPA/WPA2.

Recordatorio: Utiliza estas herramientas en tus propios equipos o equipos donde tengas la autorización expresa del dueño. Crónica Hacker no se hace responsable del mal uso de estas herramientas.

Hackeo intenso a redes WiFi con Pineapple Mark V


El Pineapple (ahora sobre Mark V) es construido por la gente fina de Hak5: Darren Kitchen, Shannon Morse y el resto del equipo.

¿Qué es el Pineapple WiFi? (para aquellos que no saben).
Si estas buscando el 'Ananas Comosus', es decir, la planta tropical has venido al lugar equivocado. Si haz venido a leer más acerca de la herramienta de hacking Pineapple WiFi entonces quédate exactamente donde estás y sigue leyendo!

El Pineapple WiFi es el Maestro de Todas las Operaciones: se trata de un punto de acceso WiFi, Honeypot, Man In The Middle y básicamente toda una caja de pentest que tiene muchas otras funciones. Pineapple es una pequeña caja que se puede implementar en cualquier lugar, administrar en cualquier lugar y se puede utilizar en un importante sinnúmero de pruebas de penetración. El equipo detrás de Pineapple es siempre motivado por la producción de que herramientas de pentest accesibles, fáciles de usar, y siempre esperando superar las expectativas de sus clientes. Aún estamos trabajando en tener en nuestras manos uno de estos equipos pero esperamos estar haciéndolo muy pronto, por lo tanto, nos interesan mucho tus comentarios si has probado o eres dueño de una. La Pineapple ha estado en producción durante los últimos cinco años, por lo tanto, el cinco romano en 'Mark V'.
La versión anterior tenía una interfaz de usuario modular que ayudó a conseguir que la comunidad participara en su desarrollo. El Mark IV también tenía un puerto USB que permitió una segunda interfaz WiFi y más capacidad de almacenamiento para el registro de eventos y la instalación de programas adicionales; programas y herramientas para incluir SSL, ataques deauth, ataques de beacon, herramientas de inyección de MITM, captura TCP y mucho más! Parafraseando un discurso de Darren y el co-desarrollador del núcleo del producto Sebastián Kinne dieron en la demo de lanzamiento, "no hay nada allá afuera que sirva esta necesidad realmente única para el hacker y el pentester" - y a juzgar por la popularidad de la Pineapple, el equipo al parecer ha hecho un gran trabajo!

Almacenamiento y "facilidad de uso" parecen haber sido dos de los principales motores para el desarrollo de la piña. Dicho esto, se ve, y la opinión del publico sugiere que es un producto impresionante con una vibrante comunidad detrás del desarrollo.

Ataque de Lizard Squad: Lizard Stresser corre sobre routers caseros hackeados


El servicio de ataque lanzado a finales del año pasado por los mismos criminales que golpearon a las redes de juego en linea de Sony y de Microsoft durante las vacaciones es impulsado principalmente por miles de routers de Internet en casa hackeados, Esto descubierto por KrebsOnSecurity.com.

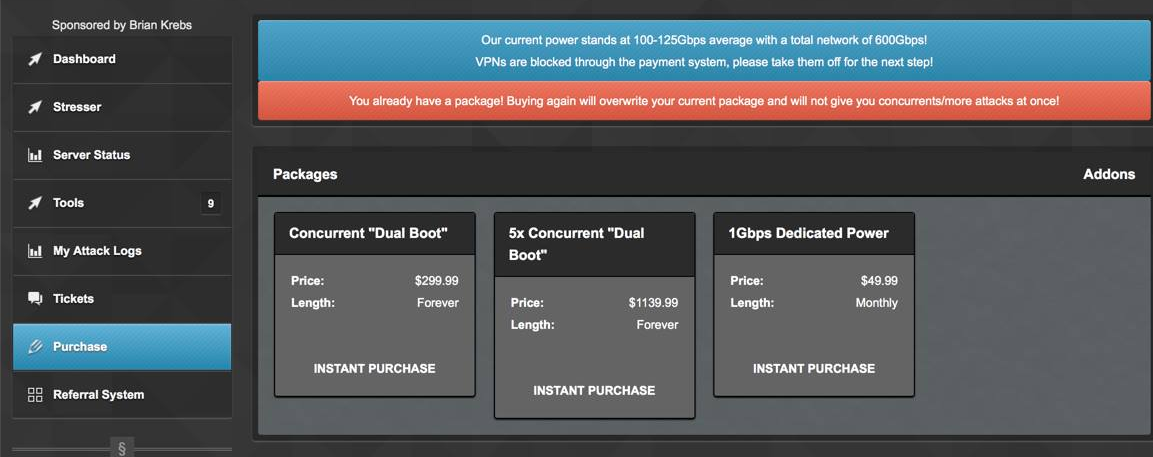
Apenas unos días después de los ataques a Sony y Microsoft, un grupo de jóvenes que se hacen llamar Lizard Squad asumió la responsabilidad por el ataque y anunció que todo era simplemente un comercial elaborado para su nueva herramienta de ataque "booter" o "stresser" - un servicio diseñado para ayudar a clientes de paga para sacar de linea cualquier sitio o persona durante horas o días. Pues resulta, que el servicio se basa en el ancho de banda de Internet de routers caseros hackeados de todo el mundo, los cuales están protegidos por poco más que nombres de usuario y contraseñas predeterminadas de fábrica.


En los primeros días del 2015, KrebsOnSecurity fue desconectado por una serie de grandes y sostenidos ataques de denegación de servicio, aparentemente orquestados por Lizard Squad. Como señalaron en un artículo anterior, el servicio gestor de ataques - lizardstresser[punto]su - se encuentra alojado con un proveedor de Internet en Bosnia que es el hogar de un gran número de sitios maliciosos y hostiles.
Este proveedor se encuentra en la misma red de hospedaje "a prueba de balas" promocionada por "sp3c1alist", el administrador del foro Darkode. Hasta hace unos días, Darkode y LizardStresser compartían la misma dirección de Internet. Curiosamente, uno de los supuestos miembros principales del Lizard Squad es un individuo que se conoce con el apodo de "SP3c."

El 4 de enero, KrebsOnSecurity descubrió la ubicación del malware que impulsa a la botnet. Altamente codificado en el interior de ese malware estaba la ubicación del controlador de la botnet LizardStresser, el cual resulta estar situado en el mismo espacio de direcciones de Internet que ocupa el sitio Web LizardStresser (217.71.50.x)

El código malicioso que convierte los sistemas vulnerables en robots de LizardStresser es una variación de una pieza de malware bastante crudo documentado por primera vez en noviembre por la firma de seguridad rusa Dr. Web, pero el propio programa malicioso parece remontarse a principios de 2014 (el navegador Chrome de Google debería auto-traducir esa página, para otros, una copia traducida por Google de la valoración crítica Dr. Web está aquí).

Derivado de este estudio, además de convertir a huésped infectado en zombie de ataque, el código malicioso utiliza el sistema infectado para escanear Internet para descubrir dispositivos adicionales que también permiten el acceso a través de las credenciales predeterminadas de fábrica, tales como "admin / admin" o "root / 12345". De esta manera, cada host infectado está constantemente tratando de transmitir la infección a nuevos routers domésticos y otros dispositivos que acepten conexiones entrantes (vía telnet) con credenciales predeterminadas.

La botnet no está hecha en su totalidad de routers caseros; algunos de los huéspedes infectados parecen ser routers comerciales de universidades y empresas, y hay sin duda otros dispositivos involucrados. La preponderancia de los routers representados en la red de bots probablemente tiene que ver con la forma en que la botnets se propaga y busca nuevos huéspedes potenciales. Pero no hay razón por la que el malware no pudiera extenderse a una amplia gama de dispositivos equipados con el sistema operativo Linux, incluyendo servidores y cámaras conectadas a Internet.

KrebsOnSecurity tuvo un amplio apoyo en este proyecto polr parte de un equipo de investigadores de seguridad que han estado trabajando en estrecha colaboración con los funcionarios encargados de hacer cumplir la ley al investigar Lizard Squad. Esos investigadores, sin embargo, pidió permanecer en el anonimato en esta historia. Los investigadores que colaboraron en este proyecto están trabajando con los funcionarios encargados de hacer cumplir la ley y los proveedores de Internet para sacar de linea a los sistemas infectados

Esta no es la primera vez que los miembros de LizardSquad han construido una red de bots. Poco después de su ataque a Sony y Microsoft, los miembros del grupo tuvieron la brillante idea de meterse con la red Tor, un sistema de anonimato que rebota las conexiones de los usuarios entre múltiples redes en todo el mundo, cifrando la comunicación en cada paso del camino. Su plan era establecer cientos de servidores para actuar como repetidores Tor, y de alguna manera utilizar ese acceso para escavar sobre la integridad de la red Tor.

Según fuentes cercanas a la investigación de Lizard Squad, los miembros del grupo utilizaban tarjetas de crédito robadas para comprar miles de instancias de servicios de computo en la nube de Google - recursos de computación virtuales que se pueden alquilar por día o más. Ese esquema falló poco después de que los robots se pusieron de pie, ya que Google identifico rápidamente la actividad y cerró los recursos informáticos que fueron comprados con tarjetas robadas.

Un portavoz de Google dijo que no era capaz de discutir incidentes específicos, señalando sólo que, "Estamos conscientes de estos informes, y hemos tomado las medidas adecuadas". Sin embargo, el incidente fue documentado en varios lugares, incluyendo este post de Pastebin que lista los robots de Google que se utilizaron en el esquema fallido, así como un hilo de discusión sobre el Proyecto Tor

Fuente: KoS

WiFiPhisher - Un Nuevo Método para 'hackear' redes inalambricas aseguradas con WPA/WPA2


Un investigador de seguridad griego, llamado George Chatzisofroniou, ha desarrollado una herramienta de ingeniería social WiFi para robar las credenciales de los usuarios de redes Wi-Fi seguras.

La herramienta, llamada WiFiPhisher, fue liberada en el sitio web de desarrollo de software GitHub el domingo y está disponible gratuitamente para los usuarios.

Aunque hay varias herramientas de hacking disponibles en Internet que pueden hackear una red Wi-Fi segura, pero esta herramienta automatiza múltiples Wi-Fi técnicas de hacking que lo hacen un poco diferente de los demás.

Herramienta WiFiPhisher utiliza un ataque "Evil Twin". Igual Evil Twin, la herramienta crea primero un punto de acceso inalámbrico (AP) falso enmascarado como el Wi-Fi AP legítimo. Seguido de eso, lleva a cabo una denegación de servicio (DoS) contra el punto de acceso Wi-Fi legítimo, o crea interferencias de RF alrededor que desconecta a los usuarios inalámbricos de la conexión y solicita al usuario inspeccionar las redes disponibles.

Una vez desconectado del punto de acceso Wi-Fi legítimo, la herramienta obliga a los equipos y dispositivos fuera de línea para reconectarse automáticamente con el gemelo malvado, lo que permite al hacker interceptar todo el tráfico de ese dispositivo.

La técnica también es conocida como AP Phishing, Wi-Fi Phishing, Hotspotter o Honeypot AP. Este tipo de ataques hacen uso de los puntos de acceso falsos con páginas de inicio falsas para capturar las credenciales de los usuarios de Wi-Fi (vea imagen), números de tarjetas de crédito, lanzar de ataques man-in-the-middle, o infectar ordenadores inalámbricos.

Wifiphisher trabaja en Kali Linux y está disponible bajo la licencia MIT. Los usuarios pueden descargar e instalar la herramienta en su distribución Kali Linux de forma gratuita.

Fuente: GitHub
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular