Dominios de la Agencia Espacial Europea hackeados por Anonymous


El colectivo Anonymous ha atacado los subdominios de la página web de la Agencia Espacial Europea y filtrado información personal de los miles de suscriptores y funcionarios.

El colectivo de hacking Anonymous parece estar muy activo en este período, su última víctima es la Agencia Espacial Europea. Los miembros de Anonymous han hackeado varios subdominios de la página web de la Agencia Espacial Europea y filtrado credenciales personales y de ingreso de miles de suscriptores y funcionarios.
"We did it for the Lulz" (Lo hicimos para reir) es el mensaje dejado por Anonymous.


Anonymous llevó a cabo un ataque cibernético en los siguientes subdominios de la página web de la Agencia Espacial Europea (ESA):

due.esrin.esa.int
exploration.esa.int
sci.esa.int

Los hackers explotan una vulnerabilidad de Blind SQL con el fin de acceder al backend de los subdominios y exfiltrar datos de la base de datos.

Anonymous filtró los datos robados en tres archivos separados que incluyen la base de datos del sitio web, la información personal del personal y los datos de los suscriptores.

"El tercer archivo contiene los nombres, correos electrónicos y contraseñas en texto de 8000+ suscriptores. Los datos filtrados está disponible aquí → Base de Datos | Datos de Empleados | Datos de Suscriptores ".
Anonymous informó a HackRead el siguiente mensaje:

"PORQUE NAVIDAD SE ACERCA Y TENIAMOS QUE HACER ALGO PARA DIVERTIRNOS, ASI QUE LO HICIMOS POR LOS LULZ. (las risas)"

Parece que la parte del colectivo Anonymous que hackeó la Agencia Espacial Europea es la misma que irrumpió en las bases de datos de la Conferencia Climática de las Naciones Unidas (Cop21) y la Organización Mundial del Comercio.

Ese tipo de incidentes abre las puertas a nuevos ataques cibernéticos, los datos filtrados incluyen información relacionada con los funcionarios que podrían ser objetivo de grupos criminales o actores del Estado-nación para espionaje.

Anonymous esta en campaña de "guerra"contra Donald Trump


elfinanciero.- En lo recientes días, el precandidato a la presidencia de Estados Unidos, Donald J. Trump, propuso no permitir la entrada de musulmanes a EU, situación que no le cayó en gracia al grupo de “hacktivistas”, Anonymous.
El grupo lanzó un video en Youtube en el que invita a Trump a “pensar dos veces” en lo que dice y hace, y le advierte que irán tras él por su “declaración racista y de odio”.


En una cuenta de Twitter, que se presume pertenece al grupo de activistas digitales, informaron que el sitio de Trump Towers NY había sido dado de baja.

Proclama Anonymous el 11 de diciembre como el ISIS Trolling Day


merca20.- Anonymous es sin lugar a dudas el grupo de hacktivistas más famoso actualmente, esto a pesar de tratarse de un grupo disperso que se ha convertido en un personaje de ficción, encarnado en el rostro de Guy Fawkes, y a que suele defender la privacidad y la libertad en internet. Ahora, con la tensa situación en Medio Oriente y tras los atentados de París del pasado 13 de noviembre, Anonymous ha declarado la guerra a ISIS, y el próximo 11 de diciembre esto tomará una nueva dimensión.
Internet ha tomado un papel protagónico en el conflicto en Medio Oriente, esto con relación a la conocimiento que occidente ha logrado alcanzar gracias a la difusión de contenidos creados por miles de usuarios de redes sociales.
Anonymous es un de los principales partícipes de la difusión de noticias, y sobre todo, del ataque a páginas web y cuentas en redes sociales de simpatizantes de ISIS, con el fin de dificultar las comunicaciones de este grupo.

Ahora, los hacktivistas buscan replicar un fenómeno como el acontecido hace varias semanas en la capital de Bélgica, donde los gatos invadieron Twitter después de que la policía de ese país solicitara no difundir las acciones policiacas que se estaban llevando a cabo.

El 11 de diciembre ha sido el día elegido para “festejar” el Isis Trolling Day, lo cual significa, que durante ese día cualquier persona puede sumarse a la ofensiva informática contra el Estado Islámico, utilizando memes o noticias satíricas sobre los mismos.
Al saturar los hashtags comunes para ISIS, Anonymous busca dificultar la comunicación a través de redes sociales utilizando una cantidad masiva de spam (que probablemente estará integrada principalmente por memes).

Anonymous ha quitado 5.500 cuentas de ISIS


El colectivo de hackers Anonymous afirmó este Martes haber eliminado 5,500 cuentas de Twitter utilizadas por la organización Estado Islámico.

El colectivo hacker Anonymous lanzó su operación #OpParis contra ISIS en respuesta a los dramáticos ataques de París. Los hackers pertenecientes a Anonymous han dirigido sus ataques a cuentas de redes sociales utilizadas por los miembros de la organización terrorista. Anonymous publicó un video en Internet anunciando que sus miembros atraparan a los miembros de ISIS en línea. En el video, un avatar de Anonymous con un fuerte acento francés declaró la guerra a los terroristas:


En un par de días, más de cinco mil cuentas de Twitter fueron retiradas por Anonymous, según lo anunciado por el colectivo en un Tweet.
"Nos informan de que más de 5.500 cuenta de Twitter de #ISIS están ahora #down! #OpParis #Anonymous #ExpectUs ", Afirma el tweet publicado por admin el Martes.

No está claro cómo Anonymous ha quitado las cuentas de Twitter utilizadas por el ISIS. Anonymous dijo que publicaron las cuentas en un foro en línea utilizando el hashtag #daeshbags (Daesh es el acrónimo en árabe para el grupo Estado Islámico).

Esto es sólo el comienzo, seguramente en los próximos días los hackers nos sorprenderán. Sin olvidar que Anonymous está invitando a sus miembros a evitar lanzar ataques DDoS contra los sitios web de ISIS, en cambio el colectivo pide hackearlos y robar datos confidenciales para revelar.

ISIS está advirtiendo a sus miembros, en un canal Telegram por separado, Khilafah News, ISIS difundió un mensaje a sus seguidores que les instruye sobre cómo evitar ser atacados por Anonymous.
A continuación la lista de recomendaciones:

  • No abrir ningún enlace a menos que estés seguro de la fuente.
  • Cambiar de dirección IP "constantemente."
  • No hablar con gente que no conoces en Telegram.
  • No hablar con la gente en mensaje directo en Twitter.
  • No hacer el mismo correo electrónico como nombre de usuario en Twitter.

Rostros bajo capuchas: Anonymous publica la lista de miembros del KKK


univision.- El colectivo de piratas cibernéticos Anonymous cumplió  este jueves su promesa y dio a conocer a través de internet la identidad y otros datos personales de cientos de miembros del grupo supremacista Ku Klux Klan (KKK).

Anonymous colocó en la red una cantidad de datos que incluye más de una veintena de sitios o páginas en redes sociales supuestamente afiliados al KKK y la información de cerca de 400 personas, incluyendo nombres, direcciones de correo electrónico, páginas de Facebook y los alias conocidos de los mismos.
“Consideramos esta liberación de datos como una forma de resistencia contra las tácticas de violencia e intimidación vertidas contra el público por varios miembros de grupos del Ku Klux Klan a lo largo de la historia”, dijo el equipo de Operación KKK, de Anonymous, que ha estado al frente de la embestida contra el grupo supremacista.

La lista ha sido difundida a través de una cuenta de Twitter con el mismo nombre de la filial de Anonymous: @Operation_KKK

En una primera revisión a la lista de nombres, no se detectaron políticos o funcionarios gubernamentales, aunque varios de los enlistados fueron identificados como policías jubilados.

Algunos de los nombres de la lista ya han sido identificados a través de los informes publicados con anterioridad.

La información sobre la lista no ha sido verificada por el Ku Klux Klan o cualquier otra autoridad independiente.

“Defendemos la libertad de pensamiento y de expresión”, dijo Operación KKK. “Los anons responsables de esta operación no apoyamos actos de terrorismo y los actos de odio infligido a la opinión pública”.

Anonymous había anunciado que daría a conocer los nombres de hasta mil miembros del KKK. La lista liberada este jueves, se queda corta de esa promesa.
Sin embargo, Anonymous, defendió la liberación de los datos al sostener que estos eran firmes.

“Hemos eliminado varios nombres de nuestra lista para una mayor investigación. Preferimos tener una lista exacta más pequeña y con la que estemos cómodos”, indicó el equipo Operación KKK, en un mensaje a través de la red social Twitter poco después de difundir la lista.

La animadversión entre Anonymous y el KKK se remonta a los disturbios del año pasado en la comunidad de Ferguson, Missouri.

Miembros del KKK amenazaron con usar “fuerza letal” contra personas que protestaban por la muerte a manos de un policía de un adolescente afroestadunidense.

Anonymous respondió a las amenazas incursionando en servidores y computadoras pertenecientes al KKK y la disputa ha continuado desde entonces.

Anonymous ataca al KKK por defender a una mujer víctima de acoso


Conover Kennard, viuda de Pete Farndon, el bajista y fundador de la banda Pretenders, ha criticado abiertamente al KKK (Ku Klux Klan) por sus manifestaciones de odio contra negros y otras minorías raciales presentes en Estados Unidos, una actitud loable que le ha costado sufrir un importante acoso por parte de algunos de sus miembros.
Kennard empezó a recibir mensajes racistas que incluso simulaban el saludo a Hitler durante el régimen nazi, procedentes en su mayoría de cuentas anónimas creadas específicamente en Twitter con el único objetivo de molestarla, aunque en el proceso llamaron la atención de la persona equivocada, un miembro de Anonymous especializado en ataques DDoS.

Dicho miembro responde al nombre de Amped Attacks y tras darse cuenta de lo ocurrido no dudó en dar una buena dosis de karma a estos personajes, lanzando ataques DDoS que tumbaron las webs del KKK y mofándose de ello mediante diferentes tweets que fue posteando posteriormente, acreditándose de forma clara la autoría de los mismos.
Los ataques se prolongaron varios días y según la fuente original de esta noticia la web oficial del KKK todavía estaba caída cuando escribieron el artículo.


En una entrevista posterior Kennard aclaró que el hacker es un amigo suyo y que no pudo evitar interferir al ver todo el daño que le estaban haciendo con su campaña de acoso y derribo, y aseguró que dicho hacker suele lanzar también ataques periódicos contra webs de grupos terroristas como ISIS.

Anonymous ataca sitios web en protesta por la condena a crucifixión de un joven


El famoso grupo de 'hackers' Anonymous ha atacado sitios web del gobierno de Arabia Saudita. La ofensiva es en respuesta a la sentencia a crucifixión del joven activista Mohammed al-Nimr, condenado por haber participado en protestas antigubernamentales.

rt.- Ali Mohammed al-Nimr fue detenido el 14 de febrero de 2012 por posesión ilegal de armas de fuego a pesar de no haber evidencias que justificaran el cargo que pesaba sobre él. El joven, que ahora tiene 21 años, fue torturado y forzado a firmar una confesión en 2012. Dos años después, en mayo de 2014, fue condenado a muerte. Una vez rechazada su apelación final, Ali Mohammed al-Nimr podría ser ejecutado en cualquier momento sin que sea notificada su familia.
"Ali Mohammed al-Nimr, un adolescente inocente ha sido condenado a muerte en Arabia Saudita y nos quedamos de brazos cruzados esperando. Naturalmente, la sentencia fue apelada, pero la audiencia de apelación se celebró en secreto y al parecer fue rechazada", según el comunicado de Anonymous dirigido a Arabia Saudita.

El grupo de piratas informáticos exhortó a liberar a Nimr, y agregó que se le había negado el derecho a un abogado y que fue sometido a torturas. "Los activistas también afirman que fue obligado a firmar una confesión, que ha constituido la base de la causa contra él. Ahora cuando todas las vías legales están agotadas Ali puede ser crucificado en cualquier momento", continúa.


Anonymous anunció que lanzó la campaña #OpNimr, atacando sitios web del gobierno. "Esperamos que nos escuchen y liberen al joven. Ustedes serán tratados como un virus y nosotros somos la cura", enfatizaron.

"Cientos de personas inocentes mueren cada año a manos de la política del gobierno saudí y ahora serán castigados por sus acciones", afirmó el grupo en su mensaje.

Los 10 Grupos Hacker mas notorios de todos los tiempos

Al igual que los animales, los hackers también hackean a sus presas en grupos. A veces, estos grupos se vuelven famosos por que perciben buenas acciones como hackear sitios web ISIS realizados por Anonymous, pero la mayoría de las veces estos grupos de hackers operan en contra de la ley. Algunos de los grupos de hackers se han disuelto ya después de estar en el ojo público. El principal ejemplo de grupo de hackers infames es Lizard Squad. Los que derribaron los servidores de PlayStation y Xbox durante el tiempo del fin de semana de Navidad ganándose muchos enemigos.


En esta lista mencionamos a los 10 grupos hackers más famosos de todos los tiempos.

1. Lizard Squad

El ataque DDoS en Facebook que bajó la red de medios sociales popular, así como los ataques cibernéticos en el sitio web Malaysia Airlines que dirigía a los visitantes a una página que decía "404 - avión no encontrado", se llevaron a cabo por Lizard Squad. Mientras que Facebook se negó a aceptar que fue hackeado, Malaysia Airlines declaró que su dominio había sido redirigido temporalmente a otro lugar y que no habían sido hackeados. Lizard Squad también ha hackeado a Microsoft y Sony.

Las intenciones de Lizard Squad ven oscuras y sombrías debido a la diversa historia de su trabajo. No son totalmente hackers informáticos ya que la mayoría de los hacks que hacen es comedia. El grupo es responsable de un hack de alto perfil a la Playstation Network de Sony y Microsoft Xbox Live. En agosto de 2014, el grupo publicó la bandera de ISIS en los servidores de Sony e hizo otras referencias indirectas al "califato cibernético". El grupo fue detenido por las autoridades de los EE.UU. e Inglaterra después de los hacks Xbox y Playstation.

2. Ejército Electrónico Sirio (Syrian Electronic Army)

El Ejército Electrónico sirio afirma dirigirse a grupos políticos de la oposición y pretende apoyar al presidente sirio Bashar al-Assad. Se llama a sí mismo "un grupo de jóvenes sirios entusiastas que no podían permanecer pasivos ante la distorsión masiva de los hechos acerca de la reciente revuelta en Siria".

Se llega a estar implicado en el uso de malware, phishing, desfasamientos, spam, y ataques de denegación de servicio (DDoS) con frecuencia publican la bandera siria en el sitio web de la víctima. Algunos incluso han asumido como un hecho que el grupo está conectado con el Estado Sirio. El grupo ha atacado las páginas de Facebook y cuentas de Twitter del presidente Barack Obama y el presidente francés, Nicolas Sarkozy, así como empresas de tecnología y organizaciones de noticias. Su tono es desde "serio y político hasta irónico y humorístico."

3. LulzSec

Después de hackear la HBGary Federal en el 2011, LulzSec - Lulz Seguridad abreviado - formado como un spin-off de Anonymous. Su lema fue "Riendo de tu seguridad desde 2011." El grupo se anuncio a si mismo hackeando Fox.com, despues Sony Pictures en 2011. El grupo saco de linea el sitio web de la CIA.

LulzSec se había hecho famoso por ridiculizar a sus víctimas después de un ataque, lo que hizo que los analistas compararan sus hacks con bromas de Internet. En junio de 2011, una declaración llamada '50 días de Lulz' anunció que el grupo se había caído. Sin embargo, el 18 de julio, la News Corporation fue hackeado por el grupo, que publicó noticias falsas sobre la muerte de Rupert Murdoch.

En 2012, los miembros de LulzSec fueron arrestados por el FBI después de que el líder del grupo, Sabu, los entregó. el Fiscal Sandip Patel dijo que los miembros del grupo se veian a sí mismos como "hackers de los últimos días."
4. Anonymous

"Somos anónimos. Somos legión. No perdonamos. No olvidamos... Espéranos."

Mejor conocidos por sus actividades y máscaras de Guy Fawkes, Anonymous es un grupo de creación en línea abierta descentralizada. Informes conciben que Anonymous está formado por miles de "hacktivistas". El grupo ha puesto en peligro, sitios web corporativos, gubernamentales y religiosas.

El grupo ha declarado la guerra a la Cienciología y hackeado el Pentágono. En la Operación Payback de 2012, también atacaron MasterCard, Visa y PayPal por negarse a procesar los pagos a WikiLeaks, que a su vez condujo a WikiLeaks a elegir la criptomoneda Bitcoin. Anonymous apoya Occupy Wall Street y hackeó el sitio web del New York Stock Exchange en 2011.

Por participar en Anonymous, individuos han sido detenidos en los EE.UU., Reino Unido, Países Bajos, Australia, España y Turquía.

5. El equipo de Level Seven

Rumorado que era alentado por el séptimo nivel del infierno de Dante, el "nivel violento", este grupo de hackers hackeó 60 sistemas informáticos de alto perfil (NASA, El Banco Nacional de First American, Hoteles Sheraton) en 1999. También hackeado el sitio web de la embajada de EE.UU. en China. Sin embargo, este grupo se separó y dejó de funcionar en 2000.

6. Network Crack Program Hacker (NCPH) Grupo

Se alegó que el Grupo NCPH se formó en China en 1994, cuyo líder Tan Dailin trabajaba para el ejército chino. Se cree que el Ejército Popular de Liberación fue financiado por el NCPH. El grupo parece basarse de Zigon en la provincia de Sichuan.

7. Chaos Computer Club (CCC)

La misión del Chaos Computer Club es descubrir las fallas de seguridad, que, básicamente, no sólo dependen de las actividades ilegales. Fue fundada en Berlín durante la década de 1980 y es uno de los mayores grupos de hacking europeos. El grupo hizo su punto después de que utilizar la página Bildschirmtext para robar 134.000 marcos alemanes a partir de un banco de Hamburgo, sólo para enviar el dinero de vuelta después de haber cumplido su misión al día siguiente, que era exponer una falla de seguridad.

De los primeros miembros del CCC Andy Müller-Maguhn en una entrevista con OWNI declaró: "Necesitábamos una gran cantidad de expertos jurídicos para que nos asesoraran en lo que podíamos o no podíamos hackear, y para ayudarnos a distinguir entre las actividades legales y las zonas grises de la legalidad". El enfoque amable del grupo ha permitido que el CCC se convierta en "una entidad aceptada y reconocida, ya que ha trabajado para educar al público acerca de la tecnología desde la década de 1980", añadió Müller-Maguhn. El enfoque más reciente del grupo ha estado en el complejo de vigilancia masiva, con el fin de encajar en una comunidad de hackers alemán. CCC Miembro Falk Garbsch declaró:

Tiene que haber consecuencias. El trabajo de los servicios de inteligencia tiene que ser revisado - al igual que su derecho a existir. Si es necesario, sus objetivos y métodos tendrán que ser redefinidos. Tenemos que pensar en cómo se procesan los datos [compartidos] y dónde se puede permitir que se expongan. Y esto no es sólo el desafío para el 2015, pero para los próximos 10 años.

El grupo se ha opuesto firmemente a las pruebas nucleares francesas, hecho pleno uso del algoritmo de cifrado COMP128 de una tarjeta de cliente de GSM, se robó el dinero en televisión en directo a través de ActiveX de Microsoft; y examinó propio de malware del gobierno federal alemán.

Un comunicado de prensa del grupo sobre el tema dice:

"El malware no sólo puede obtener datos íntimos sino que también ofrece un control remoto o funcionalidad de puerta trasera para cargar y ejecutar otros programas arbitrarios. Errores significativos en el diseño e implementación hacen toda la funcionalidad disponible para cualquier persona en el Internet".

La CCC puede tener características marxistas, tras ser sorprendido vendiendo código fuente de las corporaciones de Estados Unidos y los gobiernos a la policía secreta de la Unión Soviética KGB.

8. globalHell

globalHell fue fundada por un miembro de las pandillas callejeras Patrick Gregory. Según los informes, los datos de 115 sitios web fueron destruidos por el grupo causando millones en daños y perjuicios. Con el fin de escapar de la vida de pandillas callejeras, Gregory se había metido a la computadora. Su grupo de hackers se comportó básicamente igual que una pandilla callejera. "globalHell no va a morir" fue supuestamente escrito por el grupo en el sitio del ejército de Estados Unidos. Gregory confesó en el tribunal de causar $ 2.5 millones en daños y perjuicios de hacking.

9. Tarh Andishan iraní

Parece que la Tarh Andishan quiere controlar los sistemas basados ​​en la web en el mundo. Parcialmente basada en Teherán, Irán, el grupo se aproxima a tener 20 miembros. Un grupo de hackers talentosos, Tarh Andishan parece surgió a partir del virus gusano Stuxnet, que Irán acuso a los EE.UU. e Israel de haber creado.

El gobierno iraní se duplicó en su guerra cibernética. El grupo utiliza software de auto-propagación, puertas traseras, inyección SQL, sistemas, y otras técnicas. El grupo es conocido por uno de los ataques llamados "Operación Cleaver." Este grupo de hackers aparentemente ha hackeado los sistemas de seguridad y las puertas de las aerolíneas. La mayoría de los hallazgos no fueron tomadas en consideración por el "grave riesgo para la seguridad física del mundo", que el grupo representa según los informes.

10. TeaMp0isoN

Un hacker de 16 años de edad, con el seudónimo TriCk fundo el grupo en el 2010. TeaMp0isoN hackeó Facebook, la OTAN, la Liga de Defensa Inglés, incluyendo el correo electrónico de Tony Blair. El grupo se separó y dejó de funcionar en 2012. Sin embargo, en 2015, el grupo se hizo presente de nuevo como un grupo de investigación de seguridad informática de sombrero blanco.

Hay varios otros grupos de hacking que pueden ser más letales que los de esta lista. Sin embargo hemos enumerado sólo los grupos de hackers que han sido consistentemente capaces de estar en el ojo público debido a sus hazañas de hacking.

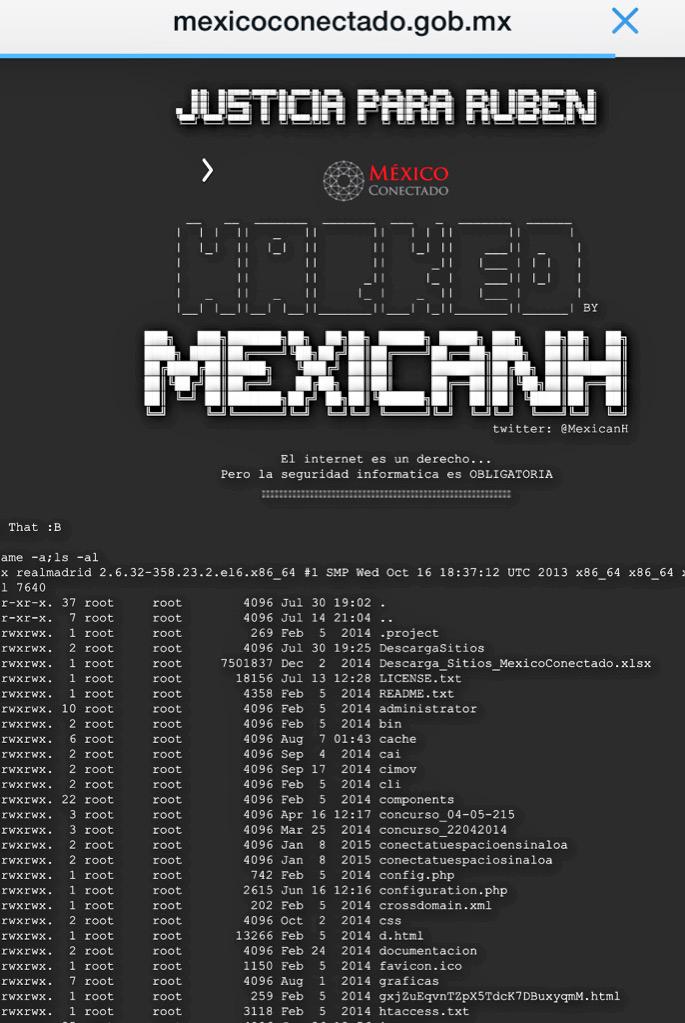
Hackean portal del gobierno federal Mexicano: Protesta por asesinato de fotoperiodista


(proceso) - El portal del gobierno federal www.mexicoconectado.gob.mx fue hackeado este sábado por el colectivo Anonymous México-MexicanH Team.
En su cuenta de Twitter @MexicanH, el grupo se adjudicó el hackeo con el siguiente mensaje:
El portal oficial hackeado muestra la leyenda “Justicia para Ruben”, en referencia al fotoperiodista de Proceso Rubén Espinosa, quien fue asesinado junto con cuatro mujeres el pasado sábado 1.


Al final el colectivo escribió la leyenda en inglés: “To be continued” (continuará).

El pasado 15 de septiembre, el mismo colectivo hackeó la página de Internet de la Cámara de Diputados.

En esa ocasión, en lugar de la información parlamentaria, al consultar el sitio web aparecía en primer plano el video titulado “Operación Tequila” y la leyenda en letras verdes y rojas “Viva México”.

El equipo de Anonymous GhostSec frustra planes terroristas de ISIS

Un grupo afiliado a Anonymous, GhostSec ha apoyado a las agencias de inteligencia de Estados Unidos en frustrar planes terroristas ISIS en Nueva York y Túnez.


#OpISIS de GhostSec
El popular grupo GhostSec ha proporcionado información útil en la prevención de ataques terroristas en Nueva York y Túnez planificada por el Estado Islámico (ISIS), de acuerdo con un experto en contraterrorismo.

Según el Internation Business Times, Michael Smith, un asesor del Congreso de Estados Unidos y co-fundador de la firma de seguridad nacional Kronos Consultivo, admitió que la información sobre posibles ataques proporcionados por el grupo GhostSec fue utilizada por la inteligencia de Estados Unidos y las fuerzas del orden para interferir con las operaciones del Estado Islámico.
"Entiendo que los datos recogidos por el grupo, y presentados a las autoridades y funcionarios de inteligencia por mí, fueron útiles a las autoridades de Túnez, que interrumpieron una célula del Estado Islámico sospechosa alrededor del 4 de julio", reveló Smith. "Estos datos fueron obtenidos en virtud de los esfuerzos del grupo en el seguimiento de cuentas de redes sociales gestionadas por presuntos partidarios del Estado islámico. Según su evaluación, este plan se habría movilizado poco después del reciente ataque que se produjo en un centro turístico popular en Túnez ".
 La noticia es confirmada por uno de los miembros del colectivo GhostSec con seudónimo DigitaShadow. El hombre reveló que la información recogida por los hacktivistas de los medios de comunicación social, en relación con las actividades de ISIS y ataques potenciales se compartió con Smith que proporcionó a las agencias de Estados Unidos.
La información que permitió la identificación y la detención de 17 sospechosos en Túnez a principios de este mes.
"GhostSec está constantemente monitoreando las redes sociales y el Internet por amenazas en contra de los gobiernos y sus ciudadanos", dijo DigitaShadow al IBTimes Reino Unido. "El 2 de julio, nos encontramos con una cuenta del Estado Islámico participando en las amenazas contra los turistas en Túnez. Hicieron mención de un atacante suicida en una zona cercana al mercado Homut Souk, que es una zona muy poblada. También hicieron amenazas directas contra turistas británicos y judíos, por lo que comenzamos a buscar eventos cerca de esa área a la que dichas nacionalidades visitaron. Localizamos dos iglesias en las inmediaciones que se sostenían servicios donde frecuentaban turistas británicos y judíos. Recogimos toda la inteligencia y pruebas pertinentes y lo remitimos al FBI a través de nuestro contacto con el gobierno. Dos días después, fuimos informados que las detenciones habían sido hecha como resultado de nuestra inteligencia ".
 De acuerdo con las nuevas revelaciones, DigitaShadow y GhostSec han hecho mucho más, los hacktivistas ayudaron a las autoridades a reunir pruebas utilizadas para frustrar un ataque terrorista en Nueva York el 4 de julio. El FBI informó que más de 10 personas fueron detenidas porque estaban organizando complot terrorista planeado para el Día de la Independencia.

Ni Smith ni el FBI pudo confirmar si los arrestos en Nueva York llegaron como resultado de la información recopilada por GhostSec.

Smith confirmó que los datos compartidos por GhostSec fueron utilizados en las operaciones de lucha contra el terrorismo en Túnez, pero no proporcionó información de los arrestos en Nueva York.

Emerson Brooking, asociado de investigación en el Consejo de Relaciones Exteriores, marzo explicó la importancia de financiar los esfuerzos de los hacktivistas en derribar sitios web y cuentas de medios sociales asociados con el Estado Islámico y otras organizaciones terroristas.

 "¿Cómo es que el gobierno de Estados Unidos, capaz de coordinar una campaña aérea compleja de casi 6.000 millas de distancia, se mantiene prácticamente impotentes contra la red de mensajería y distribución en línea del Estado islámico?", Dijo Brooking. "Si Estados Unidos está luchando para contrarrestar la dispersa, rápidamente regenerativa presencia en línea del Estado islámico, ¿por qué no recurrir a los grupos nativos de este hábitat digital? ¿Por qué no abrazar a los esfuerzos de los hackers de terceros como Anonymous para desmantelar el Estado Islámico - e incluso darles los recursos para hacerlo "

En abril GhostSec publicó una lista de sitios web utilizados por el ISIS y exponer cuentas de redes sociales de sus miembros. Los miembros de GhostSec filtraron inicialmente una lista de 26.000 cuentas de Twitter que fueron presuntamente vinculadas a ISIS.

Dicha lista aun la puedes consultar aqui: https://ghostbin.com/paste/ce5jz

Todos los sitios web identificados por Anonymous y cuentas de medios sociales relacionados eran utilizados por miembros de ISIS para propaganda, reclutamiento y comunicaciones.

Informe de GhostSec
"Hasta la fecha, nuestras operaciones han tenido un éxito rotundo", dijo un portavoz de GhostSec. "Hemos terminado más de 57.000 cuentas de medios sociales del Estado islámico que se utilizaron con fines de reclutamiento y la transmisión de las amenazas contra la vida y la propiedad.

"Nuestros agentes también han detectado numerosos complots terroristas y respondido en consecuencia con las agencias federales de aplicación de la ley. Defender y preservar la libertad comienza en el ciberespacio ".

Anonymous Secuestra Miles de Routers Inseguros para Impulsar sus Herramientas DDoS


La falta de algunas medidas de seguridad elementales puede arriesgar la seguridad de su router y esto se ha debido por querer convertir en una herramienta de gran escala de denegación de servicio (DDoS) donde utilizan estos routers controlados por hackers. Una empresa de seguridad web, Incapsula, ha descubierto una nueva botnet basada en ruteadores llamada Mr. Black mientras investigaba algunos ataques DDoS contra sus clientes desde el mes de diciembre.

Los hackers explotan las medidas de seguridad negligentes de routers para lanzar estos ataques en todo el mundo. De acuerdo con este informe publicado por la firma de seguridad, los routers hechos por Ubiquiti Networks tenían DDoS de malware instalado en ellos.

Los routers no fueron hackeados por alguna vulnerabilidad en el hardware. En lugar de ello, ocurrió debido a la implementación del router de manera insegura que expone sus interfaces de gestión con las credenciales predeterminadas sobre SSH y HTTP. Se encontró que los routers que fueron inspeccionados tenian 4 versiones de Mr. Black, un programa de DDoS y en total se han detectado treinta y siete variaciones de Mr. Black. Otros programas incluyen DDoS DoFloo, Mayday y Skynet (una herramienta de teledetección).

En algunas versiones anteriores del informe, Incapsula dijo que cree que el grupo hacktivista Anonymous fue uno de los pocos grupos de los que se utilizan los routers comprometidos. Aún no está claro que la razón por Anonymous se destacó en el informe, pero lo cierto es que muy pocas personas que se hacen llamar "Anons" estaban usando los routers. El artículo original en el Daily Dot fue editado para eliminar el hecho de que la botnet dirige a irc (punto) anonops (punto) com.

Un total de 40,269 direcciones IP diferentes fueron detectados desde 1,600 ISPs repartidos en 109 países. Los principales países afectados fueron Tailandia (64%), Brasil (21%), Estados Unidos (4%) y la India (3%). Para controlar estos routers, 60 servidores fueron hackeados y la mayoría de ellos estaban en China y los EE.UU.

Para salvarse de los ataques DDoS, los usuarios deben asegurarse de que las interfaces de gestión de sus routers no están expuestas a través de HTTP o SSH a internet. También pueden utilizar algunas herramientas disponibles para escanear IP de su ruteador los puertos abiertos y cambiar sus credenciales de inicio de sesión predeterminadas.

Fuente: The Hacker Herald

Anonymous Hackea y Elimina Sitios Web de Abuso Animal y Zoofilia

Hackers de Anonymous han comenzado una nueva operación bajo el nombre de #OpNullDenmark y #OpBEAST. El propósito de esta operación es crear conciencia acerca de la crueldad de animales y sitios web que promueven contenidos zoofilicos (relaciones sexuales entre un ser humano y un animal).

Aunque la operación es más activa en Twitter, algunos hackers de Anonymous decidieron atacar esos sitios web con DDoS y quitando contenido.
El 13 de abril de 2015, Anonymous realizó un ataque cibernético, llegando a sacar de linea siete y eliminando seis sitios web porno con animales.

Una página atacada por Anonymous continua mostrando el mensaje en contra de la zoofilia.


Un Tweet de uno de los miembros de Anonymous en #OpNullDenmark y #OpBEAST muestra la lista de sitios web hackeados y retirados.


Hackers Islamistas Toman el Control de una Página Web del Gobierno Britanico

Un grupo autodenominado el Islámico Marroquí Unión-Mail publicó imagen de Saddam Hussein y critico a Gran Bretaña por su papel en la invasión de Irak.


Hackers islamistas tomaron el control de la página web oficial de la calidad del aire del gobierno para publicar un mensaje criticando Gran Bretaña por su papel en la invasión de Irak en 2003.

Los visitantes en la mañana del martes a la página web del aire del Reino Unido, parte del Departamento de Alimentación, Medio Ambiente y Asuntos Rurales, fueron recibidos con un fondo negro con un gran retrato del ex dictador iraquí Saddam Hussein.

Debajo de ella un mensaje en Inglés con mala sintaxis decía: "Es el momento de recordar al gobierno británico lo que hizo con Saddam Hussein no olvidará. Y estamos dispuestos a sacrificar con todo, como no abandonar Irak y estar alerta para la venida ... "

Los usuarios de Twitter se percataron del hack, reivindicado por un grupo autodenominado islámico marroquí Unión-Mail, a eso de las 7 am. A las 8 a.m. el mensaje había sido eliminado y reemplazado con una página de retención. Marroquí islámico Unión-Mail parece ser del estilo de una versión islamista del grupo de hackers Anonymous.
Un funcionario de prensa de DEFRA dijo a The Guardian que el departamento estaba "consciente" del hack pero podría proporcionar más detalles en ese momento.

La página hackeada incluía un enlace a una página en idioma árabe de Facebook para el marroquí islámico Unión-Mail. Una imagen de banner en la página mostraba ocho hombres enmascarados que presentan en camisetas con el acrónimo MIUM. Un enlace en la página condujo a una página web de alojamiento de un video montaje de estilo Anonymous hecho de los informes de noticias sobre las hazañas de los hackers.

En el servicio de noticias, el grupo se atribuyó la responsabilidad por un hack aislado del sitio web del estado de Zambia, así como la publicación de mensajes y comentarios en contra de Israel en la política de Oriente Medio.

La Liga Anti-Difamación, el cual documenta y contraataca al racismo, ha acusado a MIUM de hackear en nombre del grupo terrorista Estado Islámico. Hackers de MIUM han atacado sitios web de judíos en los EE.UU. durante el reciente conflicto entre Israel y Gaza, dijo la ADL en una entrada de blog, antes de girar su atención a sitios web militares de EE.UU vinculados en respuesta a la campaña aérea encabezada por Estados Unidos en contra de ISIS, que comenzó en diciembre.

Las fuerzas británicas también están involucrados en la campaña contra los militantes de ISIS en Irak. La columna vertebral del grupo terrorista está formada por islamistas sunitas, pero los elementos del régimen de Saddam Baathist - que fue respaldado por la minoría sunita de Irak - también se dice que apoya a la insurgencia.

El Reino Unido fue parte de la coalición liderada por Estados Unidos que invadió Irak en 2003, después de derrocar a Saddam de casi 24 años en el poder. El papel del Reino Unido en la guerra de Irak ya ha sido citado como una justificación para los ataques terroristas y las amenazas contra los ciudadanos británicos.

La mención del hack Defra se hizo primero en Twitter por Jim McQuaid a las 7.05am. La página principal del Air del Reino Unido suele publicar previsiones de contaminación para los próximos días y los datos sobre los últimos niveles de contaminación. El servicio normal se había restablecido a las  8.24am.

El Colectivo Anonymous golpeó a Israel como parte de #Op_Israel 2015

Anónimo ataco numerosos sitios web israelíes como se había prometido en un mensaje de video publicado hace unos días, que amenazaba a Israel con "el holocausto electrónico."


Como habian prometido hackers pertenecientes al colectivo Anonymous han afectado sitios web israelíes. La semana pasada, los hacktivistas de Anonymous publicaron un video en línea amenazando a Israel con "el holocausto electrónico." La voz en el mensaje de vídeo prometió un ataque cibernético masivo contra Israel para "borrarlo del ciberespacio" el 7 de abril por "crímenes en los territorios palestinos."

Anonymous prometió un ataque a gran escala por delante del Día del Holocausto, también conocido como Yom HaShoah, que es el 16 de abril.

El mensaje de video publicado por Anonymous muestra imágenes desde el conflicto de Gaza y que promete un ataque clamoroso contra la red del país.
De acuerdo con el Equipo de Respuesta de la Israel Computer Emergency ningun sitio del gobierno se ha visto afectado, por su parte confirmó que docenas  sitios de músicos israelíes y organizaciones sin fines de lucro fueron atacadas por los hackers de Anonymous.

Anonymous ha proporcionado diferente estadística relacionada con el #OpIsrael, el colectivo afirmó que al menos 150.000 números de teléfono, cuentas de Facebook, Gmail y Hotmail han sido comprometidos.


El grupo de hackers "AnonGhost" ha desfigurado los sitios web específicos que muestran fotos de un sitio sagrado de los musulmanes en Jerusalén y de militantes que sostienen la bandera militante Estado Islámico.

Resumiendo lo que el grupo Anonymous afirmó:

  • Al menos 150.000 números de teléfono, cuentas de Facebook, Gmail y Hotmail Israel han sido hackeados.
  • La página web del Centro Israelí para la Excelencia Educativa también fue derribado.
  • El sitio web oficial de la cantante israelí Shalom Hanoch fue hackeado.

Anonymous también dio a conocer las credenciales de inicio de sesión para los cerca de 6.000 routers Israel expuestos en Internet. Los expertos especulan que estas credenciales podrían ser utilizadas posteriormente por atacantes para comprometer las redes detrás de los dispositivos de red afectados.
Agencias de prensa israelíes informaron de que varios sitios web del gobierno fueron hackeados, incluyendo el sitio web de la Knesset Parlamento israelí, el sistema judicial y el Ministerio de Educación.

Según las fuentes de la red de medios de comunicación israelíes Arutz Sheva, los ataques fueron llevados a cabo principalmente por hackers en Marruecos y Arabia Saudita.

Anonymous anuncia ataque contra Israel denominado #Op_Israel

Anonymous anuncia #Op_Israel 'Holocausto electrónico' el 07 de abril 2015.

Un vídeo que pretende ser liberado por el grupo hacktivista Anonymous fue subido a YouTube. El vídeo promete causar un "Holocausto Electrónico" en Israel.

El video muestra a un individuo que lleva la emblematica cara de Anonymous , la máscara de Guy Fawkes y con un traje de la entrega de una declaración preparada, en el que anuncia 07 de abril como fecha de un ataque concertado contra los servidores en línea de Israel.
"Como lo hicimos muchas veces, vamos a derribar a tus servidores, sitios web del gobierno, webs militares e instituciones israelíes", dice. "Nosotros les borraremos del ciberespacio en nuestro Holocausto electrónico."
El video incluye imágenes del primer ministro Benjamin Netanyahu en una sala de prensa con el ministro de Defensa y los jefes militares, así como los niños palestinos angustiados y zonas bombardeadas.


Anonymous ha atacado a Israel varias veces antes por sus acciones contra Palestina. El año pasado en la misma fecha, Anonymous dirigió y derribó algunos sitio web israelí bajo #OpIsrael. El grupo anunció una campaña similar contra Israel en noviembre de 2014, pero no se informó de daños importantes.

Si esta misión se llevara a cabo o no, solo se sabrá la semana que viene, estén pendientes, seguiremos informando.

Kayne West y Kim Kardarshian en la mira de Anonymous por menospreciar a Beck en los Grammy 2015

Anonymous dice ir con todo en contra del rapero Kayne West por menospreciar al artista Beck, ganador del premio Grammy.


Kayne West irrumpio en el escenario mientras que Beck estaba pronunciando un discurso de agradecimiento por haber ganado Grammys para el año 2015. Pero no se imaginaba que desataría la ira del colectivo hacktivista Anonymous que defienden la igualdad y la justicia.

Beck gano un premio Grammy por su álbum Morning Phase privando Crazy In Love de Beyonce el premio. Cuando se le preguntó sobre el incidente después, West argumento que si Beck respetaba el arte entonces habría cedido el premio a la cantante Crazy In Love.

Anonymous opino que Kayne es muy egoísta e hipócrita y le advirtió a corregir su conducta o habra bastantes consecuencias no solo a él, sino tambien a su esposa, Kim Kardarshian y su hija North West para que entiendan la humildad y la justicia.

Anonymous entregó el mensaje a Kayne West a través de un video publicado en un canal de YouTube llamado Secret Anonymous Idea, el video que ya ha sido visto mas de 1 millon de veces es el siguiente:


El cual dice lo siguiente:
"Un mensaje directo a nuestro hermano, el señor West, que le enseñara una lección sobre [sic] la humildad y responsabilidad, sobre sus acciones fuera de control, hipócritas e impulsivas. Y tiene que respetar el arte real y permitir que otros artistas distintos de Beyonce sean celebrados por sus logros ... Le debes a Beck, Taylor Swift, a tus fans, y las muchas personas que has lastimado y decepcionado con los años una disculpa, Sr. West".
"Nuestra tolerancia con su comportamiento arrogante y desagradable para llamar la atención en línea ha llegado a su fin, Estaremos pendientes ti."
El vídeo de 7 minutos que tiene un miembro de Anonymous que habla en acento robótico afirma que West tiene un gran problema de ego y Kim Kardarshian es ella a causa de sus cintas de sexo. La voz Anonymous dice que ella envía un mensaje equivocado a las mujeres en todas partes, ya que declara que está bien que usen sus cuerpos para ser famoso.

La voz se dirige a su hija también, diciendo que, North West sentirá las "repercusiones" de Kim de "rompe el Internet." Las imágenes de Kim Rompe el Internet, en la que posó para la revista y se convirtió en una tendencia en Twitter y convertirse en viral en Internet por días.

La voz dice que incluso la madre de Kanye estaría avergonzada de sus actos, que "Su madre le habría encantado. Estoy seguro de que habría saltado a la foto para salir bien".

4 Grupos de Hackers Famosos y sus objetivos

Hollywood y sus recreaciones de hackers o piratas ciberneticos son, hasta la fecha un tanto exageradas o incorrectas. Los medios informativos, por otro lado no ofrecen la imagen completa o en ocasiones desaciertan por no contar con el perfil técnico para describir las actividades.

A menudo escuchamos de hackers alrededor del mundo robando millones y millones de dolares, otros sacando de linea paginas, tirando plataformas de videojuego en linea, etc. Pero, ¿nos hemos preguntado alguna vez el motivo? Sea cual sea el modus operandi, debe encajar en alguno de estos: Político o Económico, algunos otros solo lo hacen por reírse, pero son pocos.

Vamos a darle un vistazo a los 4 grupos mas notorios aunque no son los únicos.

Anonymous: Decentralizado pero aun así Unido


Por mucho, el grupo de hackers más notorio y publicitado es Anonymous. Se trata de una red internacional de 'hacktivistas' casi-anarquista secreto que surgió de 4chan, el controversial foro de imágenes. El colectivo es conocido públicamente desde 2008, cuando se dio a conocer un video de YouTube (arriba) estableciendo el tono para lo que estaba por venir. Fue en este video que el que seria su lema se pronunciara por primera vez.
El conocimiento es libre. Somos Anonymous. Somos legión. No perdonamos. No olvidamos. Espérenos.
En su primera entrevista desde que el ahora informante del FBI, ex miembro de Anonymous Héctor Monsegur explica "Anonymous es una idea. Una idea en la que todos podemos ser anonymous ... todos podemos trabajar juntos como una multitud - unidos - podríamos surgir y luchar contra la opresión ".

Desde entonces, el misterioso grupo ha lanzado numerosos ataques a páginas web de los departamentos gubernamentales, los políticos, las multinacionales, la Iglesia de la Cienciología, y cientos de cuentas de Twitter (ISIS, por nombrar sólo algunos). Es importante tener en cuenta sin embargo, que debido a que Anonymous es totalmente descentralizado, no hay "liderazgo" encabezando estas campañas. La mayoría de los ataques consisten completamente en individuos desconocidos que incluso podría estar trabajando para sus propios fines individuales.
Una de las campañas más trascendentales del grupo fue el ataque lanzado contra PayPal, VISA y Mastercard (Operación Vengar a Assange) en respuesta al acorralamiento financiero que se le impuso a Wikileaks.

En efecto, Wikileaks era - y sigue siendo - dependiente de donaciones para mantenerse a flote. El gobierno de Estados Unidos movilizó planes para hacer casi imposible estas donaciones, estrangulando así la capacidad de la página web para seguir en marcha. A anonymous no le gustaba este movimiento, por lo que contrarrestó haciendo uso (muy) efectivo de la herramienta (LOIC) Low Orbit Ion Cannon. Esta herramienta permitió a cualquier persona ayudar con los ataques de denegación de servicio (DDoS) en estos sitios web gigantescos, poniéndolos temporalmente de rodillas, y haciendolos perder millones de dólares a las empresas en el proceso.

Después de que el "éxito" discutible de este ataque, Anonymous comenzó a operar en una esfera mucho más político, atacando a los cárteles mexicanos de la droga, sitios web relacionados con pornografía infantil y sitios web gubernamentales israelíes (en respuesta a los ataques contra Palestina).

Lee tambien: Anonymous VS Lizard Squad

La forma en que Anonymous lanza estos ataques se ha convertido en casi tradición para el grupo: el ataque DDoS. Que es donde el servidor de un sitio web se inunda con tantos datos (paquetes) que no puede manejar la presión. En general, el sitio se queda sin conexión hasta que algunos técnicos acuden para solucionar el problema, o hasta que Anonymous cesa el bombardeo. Hay una cita utilizada durante uno de los ataques donde el ex Anonymous Christopher Doyon dice:
PLF: ATENCIÓN: todos los que apoyan la PLF o nos consideran su amigo o que se preocupa por derrotar el mal y proteger a los inocentes: Operación Campamento de la Paz esta AL AIRE y una acción está en marcha. OBJETIVO: www.co.santa-cruz.ca.us. Fuego a discreción. Repito: ¡FUEGO!
Sin embargo, Las tácticas de Anonymous van más allá de estos ataques DDoS "tradicionales". Ya en 2011, la atención de Anonymous volvió a Túnez (Operación Túnez). El uso de los contactos y habilidades a su disposición, el grupo aseguro que la revolución que se encontraba sucediendo en las calles recibiera amplia cobertura de los medios, hackeando sitios web del gobierno, y distribuyendo 'paquetes de ayuda' a los manifestantes. Estos paquetes de cuidado ya que se han distribuido en varias manifestaciones en todo el mundo, ofreciendo secuencias de comandos que se pueden utilizar para evitar intercepciones del gobierno, entre otras cosas, que un revolucionario puede necesitar.

En cuanto a los objetivos generales de Anonymous, estos fueron definidos bastante claro en una declaración dada a conocer en la Operación Vengar Assange.  Que la realización de estos objetivos sea la forma correcta o incorrecta está abierto a debate.
A pesar de que no tenemos algo así como una afiliación con WikiLeaks, luchamos por las mismas razones. Queremos transparencia y contrarrestamos la censura ... .Por eso tenemos la intención de utilizar nuestros recursos para aumentar la concienciación, atacar aquellos en contra y apoyar aquellos a los que están ayudando a liderar nuestro mundo a la libertad y la democracia.
Ejército Electrónico Sirio (Syrian Electronic Army: SEA): Apoyo a Bashar al-Assad 


Sin embargo, no todos los hackers están luchando por la izquierda, los ideales liberales. Ya en 2012, Anonimous y el Ejército Electrónico Sirio iniciaron el intercambio de ataques y amenazas, que condujo a Anonymous a 'declararle la ciberguerra' a SEA.

Desde 2011, la SEA, de gran actividad ha estado actuando de apoyo para el régimen sirio del presidente Bashar al-Assad. Lógicamente, por tanto, el SEA se ve a menudo atacando a los medios de comunicación occidentales que publican mensajes anti-sirios. Los estudiantes universitarios (demandaron tener conexiones con el grupo militante islámico con sede en Líbano Hezbolá) detrás de estos ataques han ganado algo de respeto por parte de las empresas de seguridad en línea tras el pirateo de cientos de sitios web. Objetivos prominentes incluyen el New York Times, CBC, y The Washington Post, preocupados bastante por los motivos políticos detrás del grupo.


Mediante el uso de software malicioso, ataques DDOS, sacando de linea servidores, spam y el phishing, el equipo patriótico ha sido prolífico en ambos ataques, y bromas. En el lado más ligero del espectro, cuando el grupo hackeo la cuenta de Twitter de la BBC Weather, no hizo mucho daño:

Estación meteorológica Saudita caída debido a colisión de frente con un camello
En el lado más oscuro, el grupo es bien conocido por el uso de ataques de phishing para ganar credenciales de conexión para las cuentas de Gmail, perfiles de redes sociales y mucho más. El 23 de abril 2013 este ataque condujo a un engaño en Twitter desde la cuenta de la Associated Press de la agencia de noticias. Se afirmó falsamente que una explosión había ocurrido en la Casa Blanca, con el presidente Obama resultando herido en la explosión. Una broma inofensiva a primera vista, pero en realidad, esto condujo a una caída de $136bn en el índice S&P 500 en un período de alrededor de 2 minutos.


Ultimo: Dos explosiones en la Casa Blanca y Barack Obama resulto herido
Para profundizar aún más en el tema, la SEA también se ha relacionado con hacerse pasar por mujeres simpatizante de los rebeldes sirios con el fin de robar los planes de guerra a utilizar en el presente conflicto el país, resultando en la muerte de un gran número de rebeldes.

Chaos Computer Club (CCC): Revelación de Fallos de Seguridad


Es importante entender que no todos los grupos de hackers insisten en usar casi exclusivamente medidas ilegales para hacer valer su punto. Un ejemplo de ello es el Chaos Computer Club. En cuanto a grupos de hackers europeos se refiere, no hay nadie más grande que la CCC. que en la actualidad cuenta con más de 3.000 miembros. Desde su creación en Berlín durante la década de 1980, el grupo ha estado promoviendo su marca personal de ética liberal donde puede.

La fama comenzó cuando la CCC robó 134.000 marcos alemanes de un banco en Hamburgo tomando ventaja de su página en línea Bildschirmtext, regresaron el dinero al día siguiente solo para exponer los fallos de seguridad en los sistemas.

Como se mencionó, la mayoría de los ataques del grupo, a diferencia de otros grupos de hackers, son principalmente (pero no siempre) legales. En su entrevista con OWNI, Andy Müller-Maguhn, de los primeros miembros de la CCC, explica que "necesitábamos un montón de expertos jurídicos para que nos asesoraran en lo que podía o no podía hackear, y para ayudarnos a distinguir entre las actividades legales y las zonas grises de la legalidad ". Este enfoque más benevolente con la piratería ha, según Müller-Maguhn, llevado a la CCC a convertirse en "una entidad aceptada y reconocida porque ha trabajado para educar al público acerca de la tecnología desde la década de 1980".

Prácticamente todo el CCC están involucrados con un deseo profundo de llamar la atención sobre el mal uso de - y fallas de seguridad en - la tecnología de la que que tanto nosotros como nuestros gobiernos dependemos. Esto a menudo se acompaña con un montón de cobertura de los medios, lo que garantiza que cualquier conocimiento descubierto llega a una audiencia lo más amplia posible.

A raíz de las revelaciones de Snowden, el entusiasmo del grupo se disparó, sobre todo cuando el debate giró a la vigilancia de masas, que es donde se centra su nuevo enfoque.
Tiene que haber consecuencias. El trabajo de los servicios de inteligencia tiene que ser revisado - al igual que su derecho a existir. Si es necesario, sus objetivos y métodos tendrán que ser redefinidos... Tenemos que pensar en cómo ésta se procesan los datos [compartidos] y dónde se puede permitir que resurjan. Y esto no es sólo el desafío para el 2015, pero para los próximos 10 años.
miembro de CCC Falk Garbsch (a través de DC)
Como algunos ejemplos de sus hazañas, en los primeros días de la CCC, se veia al grupo que protestaba contra las pruebas nucleares francesas, robando dinero en vivo en la televisión usando fallas en la tecnología ActiveX de Microsoft (1996) y rompiendo el algoritmo de cifrado COMP128 de una tarjeta de cliente GSM, permitiendo clonar la tarjeta (1998).

Más recientemente, en 2008, la CCC destacó los principales defectos en un caballo troyano federal que el gobierno alemán estaba usando en ese momento. Esta tecnología fue acusada de contravenir la sentencia de la Corte Constitucional, con algunos de sus defectos que se discute en el comunicado de prensa del grupo sobre el tema:
El malware no sólo puede desviar datos íntimos sino que también ofrece un control remoto o funcionalidad de puerta trasera para cargar y ejecutar otros programas arbitrarios. El diseño e ejecución defectuosos, otorgan toda la funcionalidad a cualquier persona en Internet.
Sin embargo, las campañas del CCC no siempre han sido de este tipo. Uno de sus primeros proyectos involucraba venta de código fuente obtenido ilegalmente de los los sistemas corporativos y gubernamentales de Estados Unidos, directamente a la KGB soviética, junto con una serie de otros proyectos menos polémicos.

Como algunos casos, "Arcade" fue espectáculo de luz más grande del mundo organizado por el Chaos Computer Club. El colectivo también lleva a cabo un programa semanal de radio espectáculo (alemán), acoge un evento de Pascua con sede en taller anual llamado Easterhegg, y se realiza la mayor reunión anual de hackers de Europa, el Chaos Communication Congress.

Tarh Andishan: Respuesta de Irán a Stuxnet


Hasta el momento, los ataques mencionados anteriormente rara vez, o nunca, amenaza a millones de ciudadanos del mundo con peligro inminente. En el último par de años, sin embargo, esta tendencia se ha dado un cambio de sentido con el advenimiento de Tarh Andishan y su búsqueda incesante de control de sistemas y tecnología de gran importancia.

Con un estimado de 20 miembros, la mayoría de los cuales están presuntamente basadas en Teherán, Irán (junto con otros miembros de la periferia de todo el mundo), Tarh Andishan muestra lo que un grupo de hackers verdaderamente sofisticado puede ser capaz de hacer.

Enfurecido por un ataque del gusano Stuxnet (presuntamente creado por los EE.UU. e Israel) a una red de computadoras, el gobierno de Irán intensificó dramáticamente sus esfuerzos de guerra cibernética, y asi Tahr Andishan- significa "innovadores" en farsi - nació.

Mediante el uso de sistemas automatizados de propagación de gusano, puertas traseras, inyección SQL, junto con otras tácticas de alto calibre, este grupo ha puesto en marcha un gran número de ataques contra las agencias prominentes, el gobierno y los sistemas militares, y las empresas privadas de todo el mundo bajo lo que han denominado 'Operación Cleaver'.

Según la empresa de seguridad Cylance, Operación Cleaver dirigido a 16 países, y sugiere que "un nuevo poder cibernético global ha surgido; uno que ya ha puesto en peligro algunas de las infraestructuras más importantes a nivel mundial ", incluyendo los servidores de la Marina de Estados Unidos, los sistemas detrás de varias de las principales empresas mundiales, hospitales y universidades.

El año pasado, el fundador de Cylance Stuart McClure declaró en una entrevista con los TechTimes que "Ellos no están buscando tarjetas de crédito o diseños de microchips, ellos están fortificando su control sobre decenas de redes que, de ser interrumpidas, afectaría las vidas de miles de millones de personas. Hace dos años, los iraníes desplegaron el malware Shamoon en Saudi Aramco, el ataque más destructivo contra una red corporativa hasta la fecha, destruyendo digitalmente tres cuartas partes de los PC de Aramco ".

Como ejemplo más doméstico del alcance del grupo de hackers, este colectivo ha también habría obtenido acceso completo a las puertas de líneas aéreas y sistemas de seguridad, dando al grupo control final sobre las credenciales de pasajeros/compuerta. Estos ejemplos son sólo algunos de los muchos, aludidos en el informe del Cylance en Tarh Andishan (PDF). El informe afirma que la mayoría de sus descubrimientos han quedado fuera debido al "grave riesgo para la seguridad física del mundo." Que el grupo ahora presuntamente representa.


La complejidad y desastrosas posibilidades que representa Tarh Andishan sugieren fuertemente que se trata de un colectivo de hackers patrocinado por el Estado, sin (hasta el momento) objetivos claros o ambiciones pero con una capacidad aterradora comprometer incluso el más seguro de los sistemas.

La punta del Iceberg

Estos cuatro ejemplos son sólo la punta del iceberg cuando se trata de grupos de hackers. De Lizard Squad hasta APT28, la red está llena de grupos que está observando como comprometer los sistemas ya sea para obtener beneficios políticos o simplemente porque pueden.

¿Conoces alguno colectivo relevante? Déjalo en los comentarios

Anonymous VS Lizard Squad


Anonymous vs Lizard Squad, Anonymous derriba sitio web de Lizard Squad, Cuenta en Twitter también suspendida

La infame banda de hackers y el miembro más activo y vocal de Lizard Squad hoy recibio una cucharada de su propia medicina, DDoS. Los hackers que se cree pertenecen al grupo hacktivista Anonymous mundial hoy quitó también el sitio web Lagarto Squad a través de un ataque distribuido de denegación de servicio (DDoS) y el sitio web está todavía fuera de línea.

Para colmo del ataque a Lizard Squad, Twitter rapidamente bloqueo su cuenta oficial LizardMafia y más tarde otra que surgió por un breve período LizardsRise.
Anonymous vs Lizard Squad

La lucha entre los dos no es nueva. Uno hackea por derechos, la privacidad y otros temas sociales mientras que los otros hackean para el beneficio puro. Lizard Squad había estado en las noticias desde el ataque DDoS en Navidad hacia los servidores de PlayStation Network y Xbox Live y han permanecido en las noticias por diversos hacks y otros ataques DDoS. Anonymous había amenazado con tomar medidas contra el Lizard Squad después del hackeo de PSN por molestar a los jugadores con ataques DDoS no deseados, pero nunca los había atacado directamente.


Hoy en día una rama de Anonymous con cuenta en Twitter @AnonymousUK2015 se atribuyó la responsabilidad por derribar el sitio web Lizard Squad.


Y otro tweet:

El drama esta cerca ya que Lizard Squad no debe estar nada contento con haber perdido esta batalla hasta en Twitter, esten pendientes de mas.

Fuente: TechWorm

Cronica Hacker

Barrett Brown, portavoz de Anonymous, recibe una condena de 63 meses en una prisión federal

Foto: TechWorm
Barrett Brown, portavoz hacktivista de Anonymous, ha sido condenado a 63 meses en una prisión federal, (menos 28 meses ya servidos) y también se le ordenó pagar $ 890,000 USD en restitución.

Después de tener la mayoría de los 12 cargos retirados, Barrett Brown, portavoz hacktivista de Anonymous , acordó con la fiscalía de declararse culpable de cargos de los siguientes cargos, 1: transmitir amenazas, en que fue acusado por separado con amenazar a un agente federal en declaraciones publicadas en línea. 2: cargos de accesorios para realizar hackeos, despues de haber sido utilizados por los hackers, y 3: interferir con la ejecución de una orden de registro, cuando él y su madre escondieron una computadora de agentes del FBI en el que su madre fue condenada a seis meses de libertad condicional a principios de 2013. Para el primer cargo recibió 48 meses. Para el segundo, recibió 12 meses. Y para el tercero, recibe 3 meses.
Los cargos del gobierno contra Barrett Brown derivaban de su relación con fuentes cercanas al grupo de hackers Anonymous, e incluso el hecho de que Brown publicó un enlace de públicamente disponible (sí he dicho "públicamente" disponibles) copias de los documentos de Stratfor filtrados.

Brown leyó una declaración ante el tribunal durante la audiencia de sentencia. Lee completa aquí (Articulo en ingles)

En su declaración tras la decisión del juez, dijo Brown.
"Por los próximos 35 meses, se me proveerá de alimentos gratis, ropa y vivienda mientras busco exponer las irregularidades hechas por la Oficina de Funcionarios y el personal de prisiones e informar sobre noticias y cultura en el sistema penitenciario más grande del mundo."
¿Que te parece la sentencia?

Crónica Hacker

¿Que es la Dark Web?


Con el auge y caída de la Silk Road, y despues su resurgimiento y caida de nuevo, el último par de años han arrojado nueva luz sobre la red oscura o Dark Web. Pero describirla como "un vasto y secreto, submundo cibernético que representa el "90% de Internet," es momento de hacer una pausa y recapitular.

El Dark Web no es particularmente amplio, no es el 90 por ciento% de Internet, y que ni siquiera es particularmente secreto. De hecho, el Dark Web es una colección de sitios web que son visibles públicamente, pero ocultan las direcciones IP de los servidores sobre los cuales trabajan. Eso significa que cualquiera puede visitar un sitio del Dark Web, pero puede ser muy difícil de averiguar dónde están alojados o por quién.

Ocultándose a plena vista

La mayoría de los sitios del Dark Web utilizan el software de anonimato Tor, aunque un número menor también utilizan una herramienta similar llamada I2P. Estos dos sistemas cifran (encriptan) el tráfico web en capas y saltan a través de computadoras escogidas al azar en todo el mundo, cada uno de los cuales extrae una sola capa de cifrado antes de pasar los datos sobre su próximo salto en la red. En teoría, esto impide cualquier espía  -aun quien controla uno de los equipos en la cadena de cifrado- de identificar el origen del tráfico con su destino.

Cuando los usuarios de Internet corren Tor, por ejemplo, cualquier sitio que visitan no puede ver fácilmente su dirección IP. Sin embargo, un sitio web que corriendo Tor -lo que se conoce como un Hidden Tor Service- puede sólo ser visitado por los usuarios de Tor. El tráfico, tanto de la computadora del usuario, como del servidor web toma tres saltos a un punto de reunión de seguimiento elegido al azar en la red Tor, algo así como el intercambio de maletines en un estacionamiento solitario.

Sólo porque las direcciones IP de los sitios se mantienen ocultas, no significa que sean necesariamente secretas. los Servicios Tor Ocultos (Hidden Tor Services), como los sitios de venta de drogas Silk Road, Silk Road 2, Agora y Evolution han tenido cientos de miles de usuarios regulares; Cualquiera que use Tor y conozca la URL de un sitio, que para los servicios ocultos de Tor termina en ".onion", puede llegar fácilmente a los mercados en línea ilegales.

No debe confundirse con la Deep Web

Cuando los sitios de noticias describen erróneamente la Dark Web como que representan el 90% de Internet, están confundiendo con la llamada Web Profunda (Deep Web), la colección de todos los sitios en la web que no son accesibles por un motor de búsqueda (como google, bing, etc). Esos sitios no indexados sí incluyen el Dark Web, pero también incluyen contenido mucho más mundano como foros web de registro requeridos y páginas creados dinámicamente como su cuenta Gmail. El actual Dark Web, por el contrario, probablemente representa menos del 0,01% de la red: El investigador de seguridad Nik Cubrilovic contaba menos de 10.000 servicios Tor escondidos en un rastreo reciente del Dark Web, en comparación con cientos de millones de sitios web regulares.

Algunos destellos de luz

Aunque el Dark Web es más comúnmente asociado con la venta de drogas, armas, documentos falsificados y pornografía infantil y todas aquellas industrias vibrantes, de hecho, hacer uso del servicio -no todo en el Dark Web es tan "oscuro". una de los primeros sitios del Dark Web de alto perfil era el Tor WikiLeaks creado para aceptar filtraciones de fuentes anónimas. Esa idea ya ha sido adaptada en una herramienta llamada SecureDrop, el software que se integra con servicios ocultos de Tor para que cualquier organización de noticias reciba envíos anónimos. Incluso Facebook ha lanzado un sitio Web Oscuro dirigido a que atienda mejor a los usuarios que visitan el sitio usando Tor para evadir la vigilancia y la censura.

¿Qué tan completamente Tor puede eludir la vigilancia de los organismos policiales y de inteligencia altamente dotados de recursos, sin embargo, sigue siendo una pregunta abierta.

Articulo de Andy Greenberg

Fuente: Wired
Siguenos:
¿Usas Feedly? Suscribete:
follow us in feedly
Anuncios
Lo Más Popular